

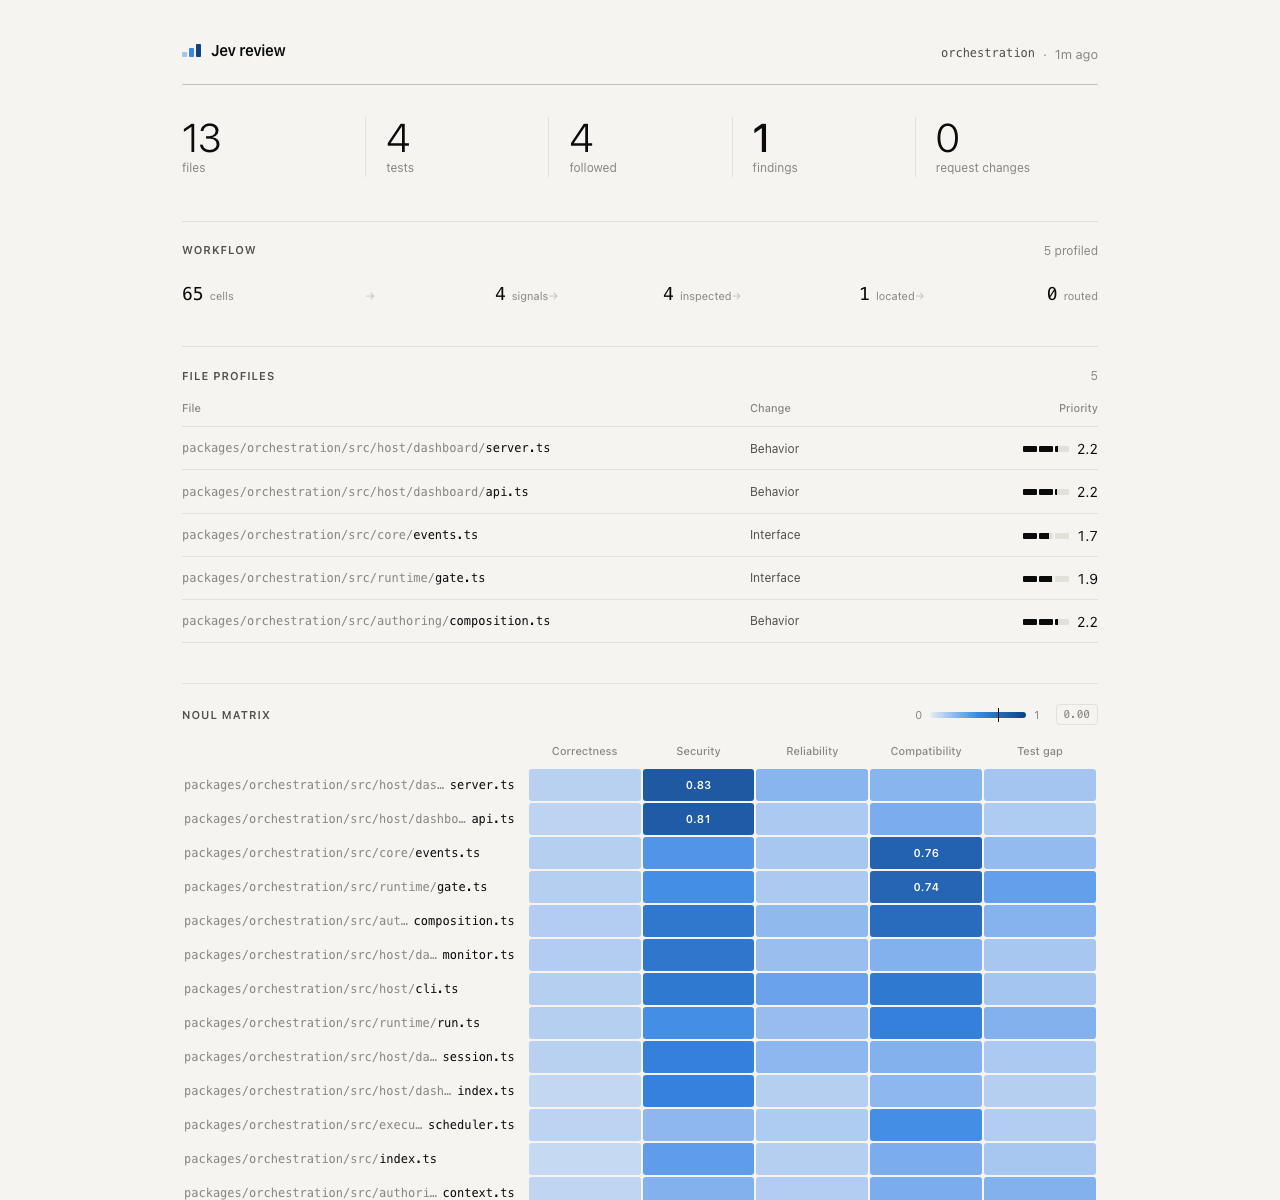
شنو كيدير Jev Review
Jev Review هو سير عمل صغير لمراجعة الكود، مبني باستعمال TypeSafe Jev. يقدر يراجع Git diff ولا يمسح كل ملف مصدر ماشي متجاهَل داخل النطاق اللي تختار، ومن بعد يعرض النتائج فلوحة تحكم محلية وهادئة.
سير العمل كيخلي التنسيق والسياسة فكود التطبيق، وكيستعمل Jev فالأحكام المحدودة والمنظمة. النتائج مخصصة باش تكون مواضيع للمراجعة، وماشي دليل نهائي بلي كاين عيب.
كيفاش كيخدم سير عمل المراجعة
Jev Review كيتبع عملية على مراحل، مصممة باش تضيق مجال الانتباه قبل تحديد التأثير:
- بناء مصفوفة المخاطر.
- اختيار وتقييم ملفات الكود.
- اختيار الأدلة المرتبطة.
- تصنيف الآلية الأساسية.
- تقييم درجة الخطورة.
- توجيه النتائج المختارة لمراجع ملي كيطلب سير العمل هاد الشي.
المراجع كيتحقق من الصحة، والأمان، والموثوقية، والتوافق، وتغطية الاختبارات. فاش كيقيّم نواقص الاختبارات، يقدر يستعمل الاختبارات المتبدلة أو المرتبطة كسياق. وكيختار حتى مقاطع diff أو مناطق محددة من المصدر قبل ما يقيّم التأثير، مع تطبيق الإرشادات المنظمة، والأمثلة المضادة، وحدود القرار، والعتبات، وسياسة سير العمل.
المتطلبات والتثبيت
قبل ما تبدا، ثبّت Node.js 24 ولا أحدث وGit. خاصك حتى مفتاح TypeSafe API.
نسخ المشروع ولا جيبو بطريقة أخرى، ومن بعد ثبّت الاعتماديات ديالو:
npm installأنشئ ملف البيئة انطلاقا من المثال المرفق:
cp .env.example .envحلّ .env وزيد مفتاح API ديالك:
TYPESAFE_API_KEY=your_api_keyما تكشفش هاد الملف من خلال لوحة التحكم. Jev Review كيربط لوحة التحكم مع 127.0.0.1 وما كيقدمش ملفات البيئة.
مراجعة Git Diff الحالي
باش تطبع مراجعة Git diff الحالي بصيغة JSON، شغّل أمر مراجعة التغييرات وعطيه المسار ديال مستودع Git:
npm run review:changes -- /path/to/git/repositoryهاد الوضع مفيد ملي كتحتاج ملاحظات مركزة على التغييرات الموجودة حاليا فالمستودع.
باش تحفظ النتيجة وتشوفها من بعد فلوحة التحكم، استعمل النسخة اللي كت保存:
npm run review:changes:save -- /path/to/git/repositoryمسح قاعدة كود كاملة
إلى بغيتي مراجعة أوسع، مسح كل ملف مصدر ماشي متجاهَل داخل نطاق مستودع ولا حزمة:
npm run review:codebase -- /path/to/git/repository-or-packageهاد الأمر كيطبّع مسح قاعدة الكود كاملة بصيغة JSON. باش تحفظ التقرير فلوحة التحكم بلاصة هاد الشي، شغّل:
npm run review:codebase:save -- /path/to/git/repository-or-packageاستعمل نقطة الدخول ديال مراجعة التغييرات ملي كتحتاج مراجعة مركزة للتعديلات النشيطة، واستعمل نقطة الدخول ديال قاعدة الكود كاملة ملي بغيتي تفحص ملفات المصدر المتاحة داخل نطاق مختار.
فتح لوحة التحكم المحلية
من بعد ما تحفظ مراجعة تغييرات ولا مسح قاعدة كود، شغّل لوحة التحكم المحلية:
npm run dashboardحلّ http://127.0.0.1:4317 فالمتصفح ديالك. التقارير الكبيرة كيتعرضو فأقسام قابلة للطي، وهاد الشي كيسهّل التنقل بين النتائج بلا ما تخرج من البيئة المحلية.
مرجع الأوامر
npm run review:changes -- <path>كيطبّع مراجعة diff الحالي بصيغة JSON.npm run review:changes:save -- <path>كيحفظ مراجعة diff الحالي للوحة التحكم.npm run review:codebase -- <path>كيطبّع مسح قاعدة الكود كاملة بصيغة JSON.npm run review:codebase:save -- <path>كيحفظ مسح قاعدة الكود كاملة للوحة التحكم.npm run dashboardكيشغّل لوحة التحكم المحلية.npm run checkكيدير فحص الأنواع، وكيتحقق من تدفق الاعتماديات، وكيفحص بنية كود عميل لوحة التحكم.
فهم بنية المشروع
التنفيذ منظم تحت src/ فطبقات، وكل طبقة كتَعتمد غير على الطبقات اللي تحت منها:
src/
  domain/      config.ts, types.ts, patch.ts
  adapters/    git.ts, repository-files.ts
               report-store.ts
  review/      changes.ts, codebase.ts
               *-judgments.ts, workflow.ts
  cli/         review-*.ts, save-*.ts
  dashboard/   server.ts, public/
كل طبقة عندها المسؤوليات التالية:
- Domain: الإعدادات المشتركة، وأنواع التقارير، والسياسة، وتحليل diff.
- Adapters: اكتشاف Git والمصدر الكامل، وزيد عليهم الحفظ والتحميل الذري للتقارير.
- Review: سير العمل الخاص بكل وضع، واستدعاءات Jev، والتنسيق على مراحل.
- CLI: نقاط الدخول الواضحة للمراجعة والحفظ.
- Dashboard: خادم HTTP محلي فقط وعميل بسيط.
الاستيرادات كتمشي لتحت من cli وdashboard نحو review، ومن بعد نحو adapters وdomain. طبقتا لوحة التحكم وCLI ما كيستوردوش من بعضياتهم.
الاستعمال المتقدم وفحوصات المشروع
دير فحوصات المشروع قبل ما تعتمد على تغيير فـسير العمل ولا تساهم بتعديل معماري:
npm run checkهاد الأمر كيتأكد من الأنواع، وكيتحقق من تدفّق التبعيات، وكيدير فحص نحوي لواجهة العميل ديال لوحة التحكّم. سكريبت التبعيات كيفشل ملي كيلقى استيرادات طالعة للفوق، ولا استيرادات بين cli وdashboard، ولا دورات فالتبعيات.
إلى بغيتي مراجعات مركّزة أكثر، حفظ تقرير التغييرات من بعد ما تدير تغييرات Git المناسبة، وعاينو من خلال لوحة التحكّم. وبالنسبة للتحقيقات الموسّعة، عطِ المسار ديال المستودع ولا النطاق ديال الحزمة اللي بغيتي تفحص. نقطتا الدخول كيبقاو مفصولين بين مسارات العمل المرتابطة بالتغييرات ومسارات العمل اللي كتشمل المصدر كامل.
تذكّر بلي Jev Review مازال تجربة فتركيب أحكام سريعة ومكتوبة بالأنواع. دابا ما كيدمجش تشخيصات المترجم، ولا أدوات التحليل الساكن، ولا فهرسة المستودع، ولا الشروحات المولّدة. اعتابر النتائج ديالو غير ملاحظات كتعاون فالمراجعة البشرية، خصوصاً قبل ما تدير تغييرات اعتماداً غير على درجة الخطورة المبلّغ عليها.
الخلاصة
Jev Review كيوفّر جوج طرق عملية للمراجعة: تحليل مركّز للتغييرات الحالية فـ Git، وفحص لنطاق كامل من قاعدة كود ما مستثناش. ثبّت التبعيات، وضبط TYPESAFE_API_KEY، وحفظ تقرير، ومن بعد حلّ لوحة التحكّم المحلية باش تعاين النتائج المنظّمة. الأحكام ديالو على مراحل، واختيار الأدلة، وسياسة سير العمل الواضحة، كيخليوه تجربة محلية مفيدة لتنظيم مراجعة الكود بمساعدة الذكاء الاصطناعي.