

গুগলের মালিকানাধীন সাইবার নিরাপত্তা বিভাগ Wiz একটি স্বয়ংক্রিয় AI এজেন্ট দুর্বলতা-অনুসন্ধান সিস্টেম Atlas চালুর ঘোষণা দিয়েছে। Atlas ইতিমধ্যে ২০০টিরও বেশি নিরাপত্তা দুর্বলতা শনাক্ত করেছে এবং GitHub-এর ১ লাখ মার্কিন ডলার (দ্রষ্টব্য: বর্তমান বিনিময় হারে প্রায় ৬.৭৮ লাখ চীনা ইউয়ান) দুর্বলতা শনাক্তকরণ পুরস্কারও পেয়েছে।
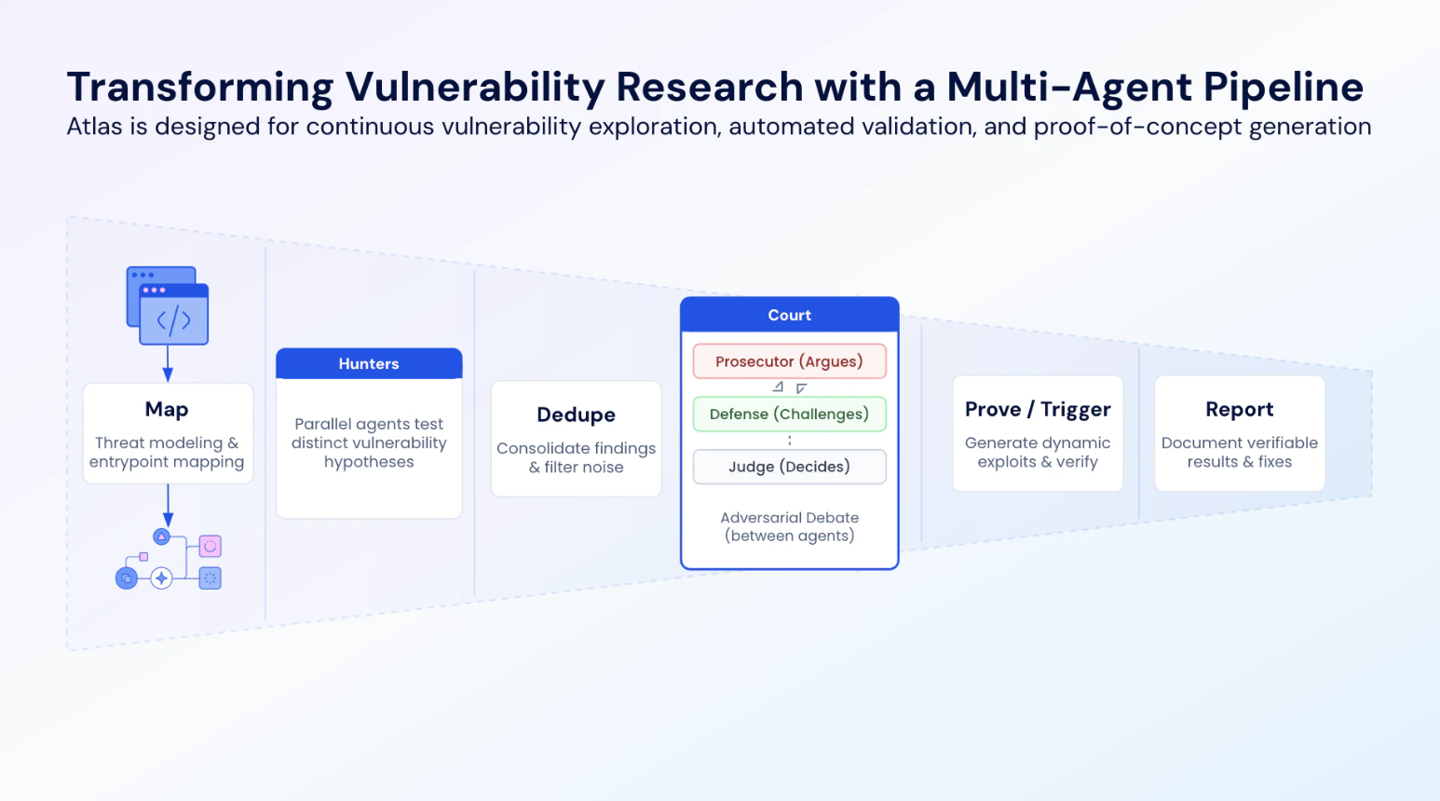
জানা গেছে, Atlas একাধিক AI এজেন্ট (AI Agent) নিয়ে গঠিত। প্রতিটি এজেন্ট আলাদা কাজের দায়িত্ব পালন করে এবং পুরো ব্যবস্থাটি মানব নিরাপত্তা গবেষণা দলের মতো কাজ করে। বিভিন্ন এজেন্ট কোডবেস বোঝা, দুর্বলতার সম্ভাব্যতা নির্ধারণ, পারস্পরিক যাচাই ও প্রশ্ন তোলার দায়িত্ব পালন করে। পরে তারা দুর্বলতা নিশ্চিত করে প্রতিবেদন তৈরি করে।
প্রচলিত একক AI মডেল শুরু থেকে শেষ পর্যন্ত কাজ সম্পন্ন করার বিপরীতে, Atlas একাধিক ধাপে কাজ ভাগ করে এবং প্রোগ্রামভিত্তিক সমন্বয়ের মাধ্যমে দুর্বলতা খুঁজে বের করে। প্রথমে এটি লক্ষ্য সফটওয়্যারের কোডবেসের জন্য একটি হুমকি মডেল তৈরি করে এবং কোড প্রপার্টি গ্রাফ (Code Property Graph) ব্যবহার করে প্রোগ্রামের কাঠামো বিশ্লেষণ করে সম্ভাব্য আক্রমণের পথ খুঁজে বের করে।
এরপর সিস্টেমের একাধিক AI এজেন্ট পৃথকভাবে দুর্বলতার সম্ভাব্যতা প্রস্তাব ও যাচাই করে, সম্ভাব্য বহু-ধাপের যৌগিক দুর্বলতার প্রার্থী পরিকল্পনা তৈরি করে। পরে প্রার্থী দুর্বলতাগুলোকে “সমর্থনের পক্ষে যুক্তি”, “খণ্ডনমূলক বিশ্লেষণ” এবং “চূড়ান্ত সিদ্ধান্ত”—এই তিনটি ভূমিকা পালনকারী এজেন্টের কাছে পাঠানো হয়। কেবল যাচাইয়ে উত্তীর্ণ দুর্বলতাগুলোই রাখা হয়।
সবশেষে Atlas স্বয়ংক্রিয়ভাবে একটি বিশেষায়িত পরীক্ষার পরিবেশ তৈরি করে, প্রয়োজনীয় নির্ভরশীল উপাদান ইনস্টল করে এবং দুর্বলতা সক্রিয় করতে আক্রমণাত্মক ইনপুট চালায়। এর মাধ্যমে দুর্বলতাটি সত্যিই বিদ্যমান কি না তা যাচাই করা হয়।
চালানোর খরচ কমাতে Atlas আরও সূক্ষ্ম AI কাজ বণ্টন কৌশল ব্যবহার করে। যেমন, জটিল দুর্বলতা-শোষণ শৃঙ্খল বিশ্লেষণ এবং চূড়ান্ত দুর্বলতা নির্ধারণের মতো উচ্চমাত্রার যুক্তিশক্তি প্রয়োজন এমন ধাপে সিস্টেমটি কেবল বেশি সক্ষম বড় মডেল ব্যবহার করে। অন্যদিকে কোড প্রপার্টি গ্রাফ বিশ্লেষণ এবং প্রাথমিক দুর্বলতা বাছাইয়ের মতো নির্দিষ্ট পরিসরের ও পুনরাবৃত্তিমূলক কাজ ছোট এবং কম খরচের মডেলের ওপর ছেড়ে দেওয়া হয়।
এছাড়া Atlas দক্ষতার সঙ্গে কাজ পরিচালনার জন্য নির্ধারিত কোড বিশ্লেষণ প্রযুক্তির সমন্বয় করে। এটি প্রতিদ্বন্দ্বিতামূলক পর্যালোচনা ব্যবস্থার মাধ্যমে আগেই ভুল শনাক্তকরণ বাদ দেয় এবং দুর্বলতা গবেষণার জন্য বিশেষভাবে তৈরি এক্সিকিউশন ফ্রেমওয়ার্ক (Harness) ব্যবহার করে যাচাই সম্পন্ন করে। এর ফলে সিস্টেম চালানোর খরচ আরও কমে।
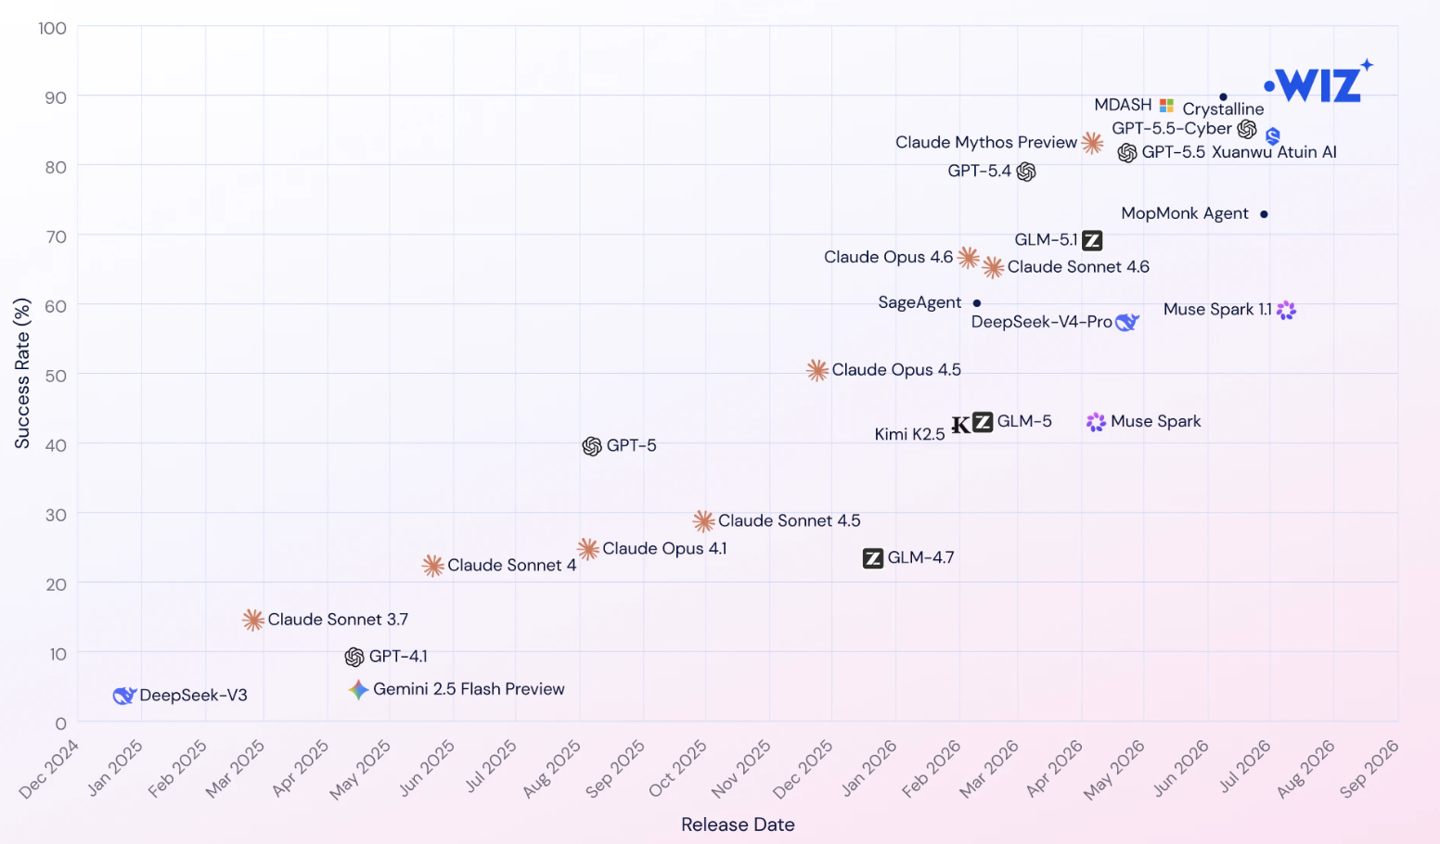
Wiz জানিয়েছে, এই নকশার ফলে Atlas কম খরচে বৃহৎ পরিসরে গভীর কোড বিশ্লেষণ করতে পারে। একই সঙ্গে সিস্টেমটি শনাক্ত করা প্রতিটি দুর্বলতার জন্য স্বয়ংক্রিয়ভাবে আক্রমণ যাচাই প্রোগ্রাম তৈরি করে, ফলে ভুল সতর্কতার সম্ভাবনা কমে। Wiz-এর উদ্ধৃত AI দুর্বলতা গবেষণা বেঞ্চমার্ক CyberGym-এর ফলাফল অনুযায়ী, Atlas ৯০.৯% স্কোর করেছে, যা GPT-5.5-Cyber, Claude 4.6 এবং Claude Mythos Preview-এর মতো প্রতিদ্বন্দ্বী মডেলগুলোর চেয়ে বেশি।
বাস্তব প্রয়োগের ক্ষেত্রে Wiz জানিয়েছে, কয়েক মাসের উন্নয়নের পর Atlas একাধিক পরিচিত ওপেন সোর্স প্রকল্পে আগে অজানা ২০০টিরও বেশি দুর্বলতা শনাক্ত ও যাচাই করেছে। এটি GitHub-কে একটি গুরুতর রিমোট কোড এক্সিকিউশন দুর্বলতা CVE-2026-3854 শনাক্ত করতেও সহায়তা করেছে। এর জন্য Wiz ১ লাখ মার্কিন ডলার (বর্তমান বিনিময় হারে প্রায় ৬.৭৮ লাখ চীনা ইউয়ান) পুরস্কার পেয়েছে।