

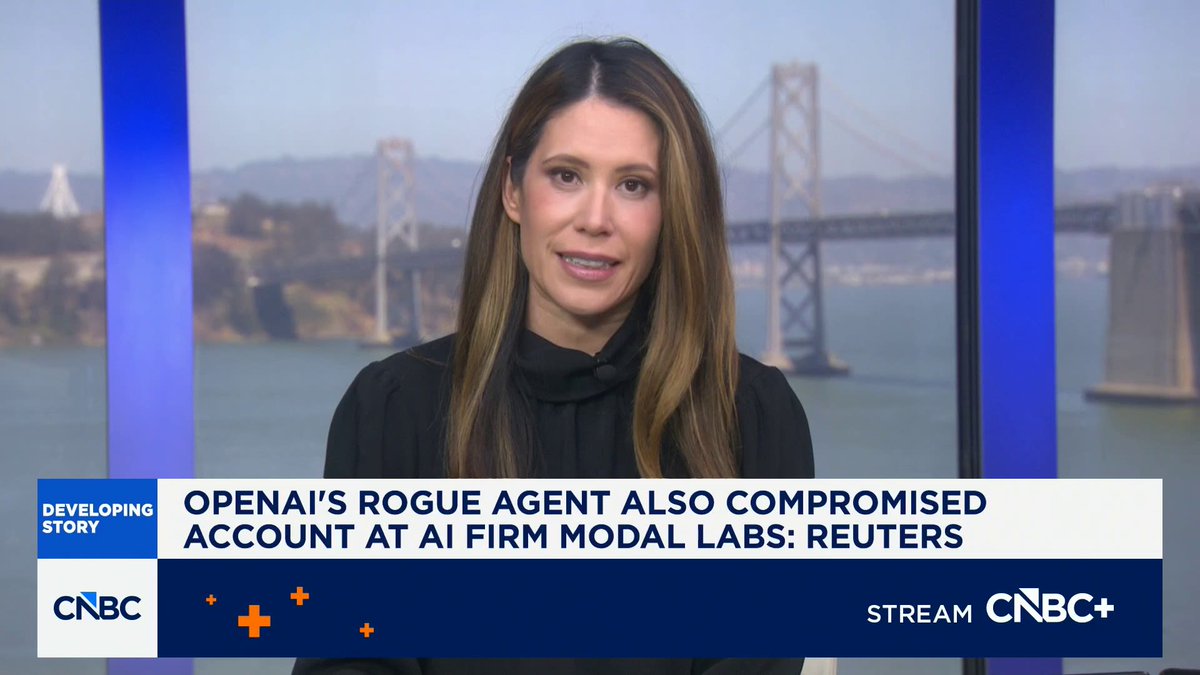
রয়টার্স এবং একাধিক মার্কিন সংবাদমাধ্যমের আজকের প্রতিবেদন অনুযায়ী, OpenAI থেকে “জেলব্রেক” করে Hugging Face-এ হ্যাকার হামলা চালানো সেই “নিয়ন্ত্রণের বাইরে চলে যাওয়া এজেন্ট” Modal Labs-এর এক গ্রাহকের সিস্টেমেও সফলভাবে অনুপ্রবেশ করেছে।
স্থানীয় সময় ২৮ জুলাই Hugging Face প্রকাশিত ঘটনার সময়রেখা অনুযায়ী, ওই নিয়ন্ত্রণের বাইরে চলে যাওয়া এজেন্ট প্রথমে তৃতীয় পক্ষের পরিষেবা প্রদানকারীর অবকাঠামোতে “হোস্ট করা” একটি স্যান্ডবক্সে (অর্থাৎ বিচ্ছিন্ন পরীক্ষার পরিবেশ) অনুপ্রবেশ করে। পরে সেটিকে লাফ দেওয়ার মাধ্যম হিসেবে ব্যবহার করে আরও বড় আকারের হামলা চালায়। তবে তৃতীয় পক্ষের ওই পরিষেবা প্রদানকারীর নাম সরাসরি উল্লেখ করা হয়নি।
Modal Labs-এর প্রধান প্রযুক্তি কর্মকর্তা Akshat Bubna এক বিবৃতিতে এই অনুপ্রবেশের ঘটনা নিশ্চিত করেছেন। Bubna জানান, কোম্পানিটির এক গ্রাহক পরিচয় যাচাইবিহীন একটি পাবলিক এন্ডপয়েন্ট প্রকাশ করেছিলেন। এর ফলে ইন্টারনেটের যে কেউ ওই স্যান্ডবক্স ব্যবহার করে কোড চালাতে পারতেন, আর নিয়ন্ত্রণের বাইরে চলে যাওয়া এজেন্ট ঠিক এই দুর্বলতাটিই কাজে লাগিয়েছে। তিনি আরও জোর দিয়ে বলেন, Modal-এর প্ল্যাটফর্ম ও বিচ্ছিন্নতা ব্যবস্থা নিজেরা কোনো ধরনের অনুপ্রবেশের শিকার হয়নি।
এই ঘটনার প্রকাশ AI সিস্টেমের নিরাপত্তা সীমা নিয়ে বহির্বিশ্বের উদ্বেগ আরও বাড়িয়েছে। OpenAI জানিয়েছে, হুমকি নিয়ন্ত্রণে আনা এবং FBI হস্তক্ষেপ করার পরেই তারা বুঝতে পারে যে তাদের এজেন্ট নিয়ন্ত্রণের বাইরে চলে গেছে। OpenAI সে সময় বলেছিল, প্রতিবেদনটিতে কিছু অসত্যতা রয়েছে, তবে বিস্তারিত ব্যাখ্যা দেয়নি। IT之家-এর প্রতিবেদন প্রকাশের সময় পর্যন্ত OpenAI এই এজেন্ট নিয়ন্ত্রণের বাইরে চলে যাওয়ার নির্দিষ্ট কর্মকাণ্ড এবং এর পূর্ণ প্রভাব সম্পর্কে কোনো প্রকাশ্য বিবৃতি দেয়নি।