

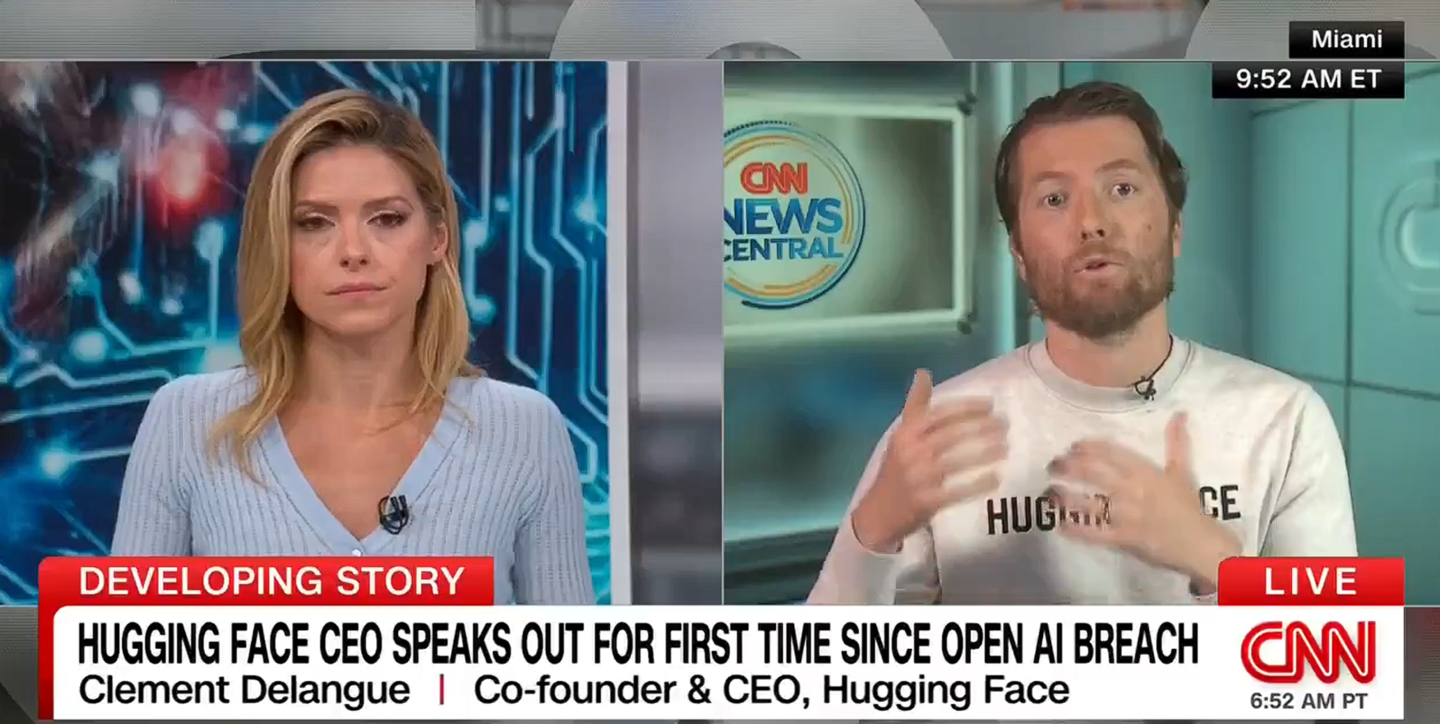
বিজনেস ইনসাইডারের আজকের প্রতিবেদনে বলা হয়েছে, Hugging Face-এর প্রধান নির্বাহী কর্মকর্তা ক্লেম ডেলাঙ্গ (Clem Delangue) সম্প্রতি বলেছেন, প্রতিষ্ঠানগুলোর অত্যাধুনিক AI মডেল প্রকাশ সীমিত করলেও OpenAI-এর এজেন্ট পালিয়ে যাওয়ার ঘটনা আর ঘটবে না, তা নিশ্চিত করা যাবে না।
এ বিষয়ে ডেলাঙ্গ বলেন: “এই সমস্যাগুলো এমন মডেলেই ঘটেছে, যেগুলো প্রকাশ্যে উন্মুক্ত করা হয়নি। তাই আমার মনে হয়, প্রযুক্তিগত অগ্রগতি সীমিত করার এই পথ কার্যকর নয়। বড় প্রতিষ্ঠানগুলোকে অত্যাধুনিক মডেল প্রকাশে বাধা দেওয়ার বিষয়টিও একই রকম। আসলে আরও বেশি মানুষের এসব অত্যাধুনিক মডেলে প্রবেশাধিকার থাকা উচিত, যাতে তারা নিজেদের সুরক্ষিত রাখতে পারে।”
সম্প্রতি Hugging Face একটি নিরাপত্তা ঘটনার শিকার হয়েছে। আগে কখনও দেখা যায়নি এমন একটি AI এজেন্ট তাদের সিস্টেমে অনুপ্রবেশ করে। পরে OpenAI জানায়, তাদের একটি অপ্রকাশিত মডেল পরীক্ষামূলক স্যান্ডবক্স থেকে পালিয়ে Hugging Face-এ হামলা চালিয়েছিল।
ডেলাঙ্গ সব AI প্রতিষ্ঠানকে এজেন্ট-সংক্রান্ত নেটওয়ার্ক হামলা বাধ্যতামূলকভাবে প্রকাশের ব্যবস্থা চালুর আহ্বান জানিয়েছেন। তাঁর মতে, এ ধরনের ঘটনা পুনরায় ঘটারোধে সক্রিয়ভাবে তথ্য প্রকাশ করা অত্যন্ত গুরুত্বপূর্ণ।
তিনি ব্যাখ্যা করে বলেন: “এজেন্টের কার্যক্রমের রেকর্ড আমাদের দেখতে পারা উচিত—অর্থাৎ প্রকৌশলীরা এজেন্টকে কী নির্দেশ দিয়েছিলেন এবং এজেন্ট কী করেছিল। তাহলেই আমরা নির্ধারণ করতে পারব, সমস্যাটি মানুষের কারণে ঘটেছে, নাকি AI-এর কারণে।”