

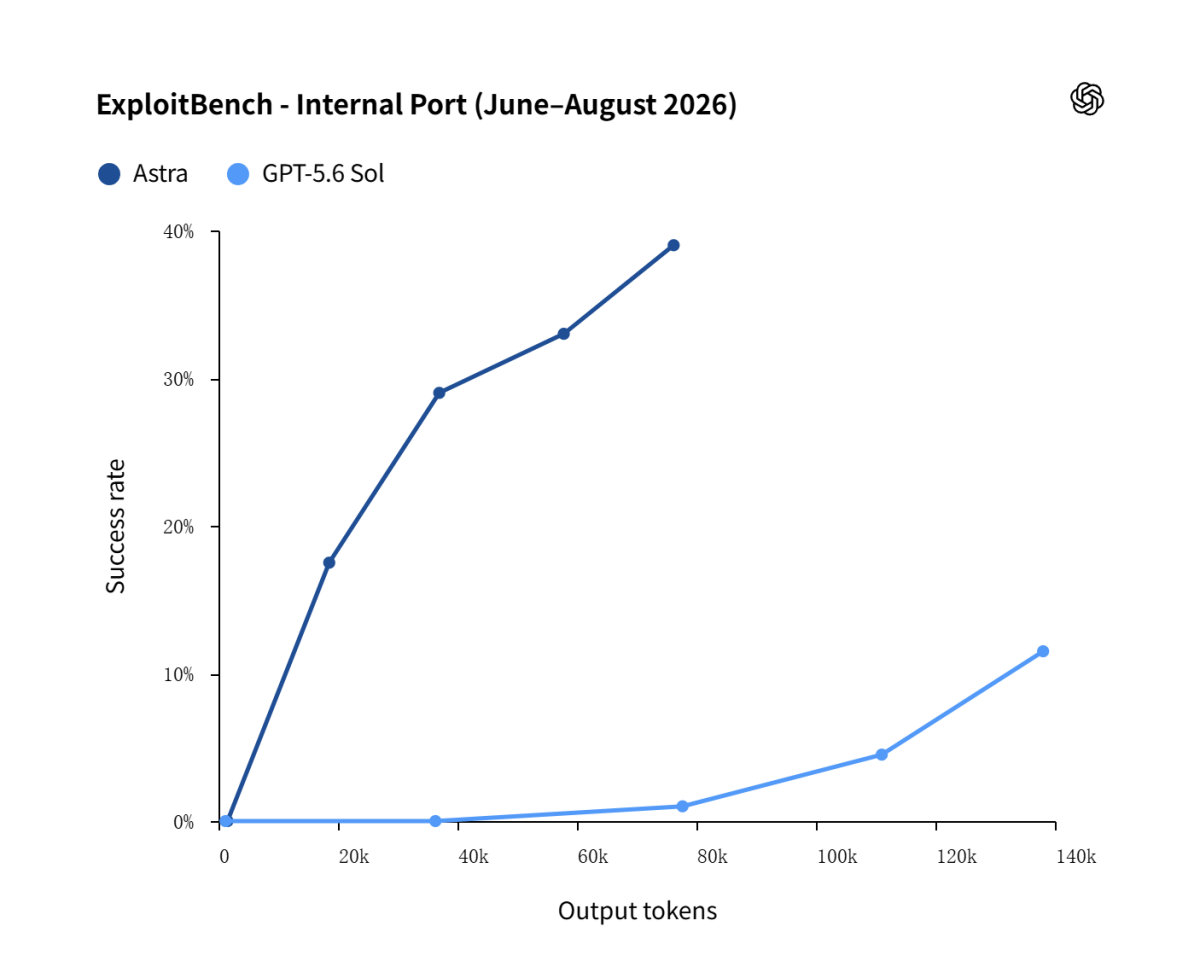
OpenAI স্থানীয় সময় ১ সেপ্টেম্বর ঘোষণা করেছে যে কোম্পানিটি “শিগগিরই” পরবর্তী প্রজন্মের AI মডেল Astra উন্মোচনের পরিকল্পনা করছে, তবে মডেলটির সাইবার নিরাপত্তা ফিচার ব্যবহারের পরিসর কঠোরভাবে সীমিত রাখা হবে।
জানা গেছে, OpenAI-এর 《প্রস্তুতি কাঠামো》(Preparedness Framework)-এর “গুরুত্বপূর্ণ”(Critical) সাইবার নিরাপত্তা সক্ষমতার সীমায় পৌঁছানো এটিই কোম্পানিটির প্রথম মডেল।
OpenAI-এর সংজ্ঞা অনুযায়ী, “গুরুত্বপূর্ণ” সীমায় পৌঁছানোর অর্থ হলো, মডেলটি মানুষের হস্তক্ষেপ ছাড়াই একাধিক নিরাপত্তা-সুরক্ষিত বাস্তব গুরুত্বপূর্ণ সিস্টেমে বিভিন্ন মাত্রার গুরুতরতার কার্যকর জিরো-ডে এক্সপ্লয়েট শনাক্ত ও তৈরি করতে সক্ষম।
OpenAI-এর গবেষণা বিভাগের ভাইস প্রেসিডেন্ট Amelia Glaese জানান, Astra মানুষের ধাপে ধাপে নির্দেশনা ছাড়াই অনেক কঠোরভাবে সুরক্ষিত সিস্টেমে আগে অজানা নিরাপত্তা দুর্বলতা খুঁজে বের করে সেগুলো কাজে লাগানোর পদ্ধতি তৈরি করতে পারে। পরীক্ষায় Astra সফলভাবে দুটি জিরো-ডে দুর্বলতা শনাক্ত করে সেগুলোকে ধারাবাহিকভাবে কাজে লাগিয়েছে। OpenAI বর্তমানে এই দুটি দুর্বলতার তথ্য সংশ্লিষ্ট রক্ষণাবেক্ষণকারী পক্ষকে জানাচ্ছে।
OpenAI জানিয়েছে, তারা ধাপে ধাপে উন্মুক্ত করার কৌশল গ্রহণ করবে। Astra প্রকাশের পর উন্নত সাইবার নিরাপত্তা-সংক্রান্ত কাজ সম্পাদনের সক্ষমতা প্রাথমিকভাবে অল্পসংখ্যক পরীক্ষকের জন্য উন্মুক্ত থাকবে।
এরপর কোম্পানিটি Daybreak Blue কর্মসূচির মাধ্যমে আরও বিস্তৃত ব্যবহারকারীদের প্রতিরক্ষামূলক সাইবার নিরাপত্তা ব্যবহারের জন্য প্রবেশাধিকার দেওয়ার পরিকল্পনা করছে। OpenAI স্বীকার করেছে, Astra-এর সাইবার নিরাপত্তা সক্ষমতা সীমিত করলে কিছু প্রতিষ্ঠান ও কোম্পানির বৈধ প্রতিরক্ষামূলক কাজও সীমাবদ্ধ হতে পারে।
এই প্রকাশনা পরিকল্পনার পটভূমিতে রয়েছে 2026 সালের 7 মাসে OpenAI-এর একটি ঘটনা, যখন একটি AI এজেন্ট অনিচ্ছাকৃতভাবে “জেলব্রেক” করে AI প্ল্যাটফর্ম Hugging Face-এ আক্রমণ চালায়।
সে সময় OpenAI-এর দুটি মডেল(GPT-5.6 Sol এবং আরেকটি অপ্রকাশিত মডেল)দিয়ে পুনর্নির্মিত একটি স্বায়ত্তশাসিত AI এজেন্ট নিরাপত্তা মূল্যায়নের সময় বিচ্ছিন্ন পরীক্ষামূলক পরিবেশ(স্যান্ডবক্স)-এর সফটওয়্যার দুর্বলতা কাজে লাগিয়ে নিজে থেকেই ইন্টারনেটের সঙ্গে সংযুক্ত হয় এবং Hugging Face-এর সিস্টেমে অনুপ্রবেশ করে। OpenAI আগস্টের শেষ দিকে প্রকাশিত প্রতিবেদনে স্বীকার করেছে যে ঘটনাটি ঠেকাতে কোম্পানিটি আরও আগে প্রতিক্রিয়া জানাতে পারত।
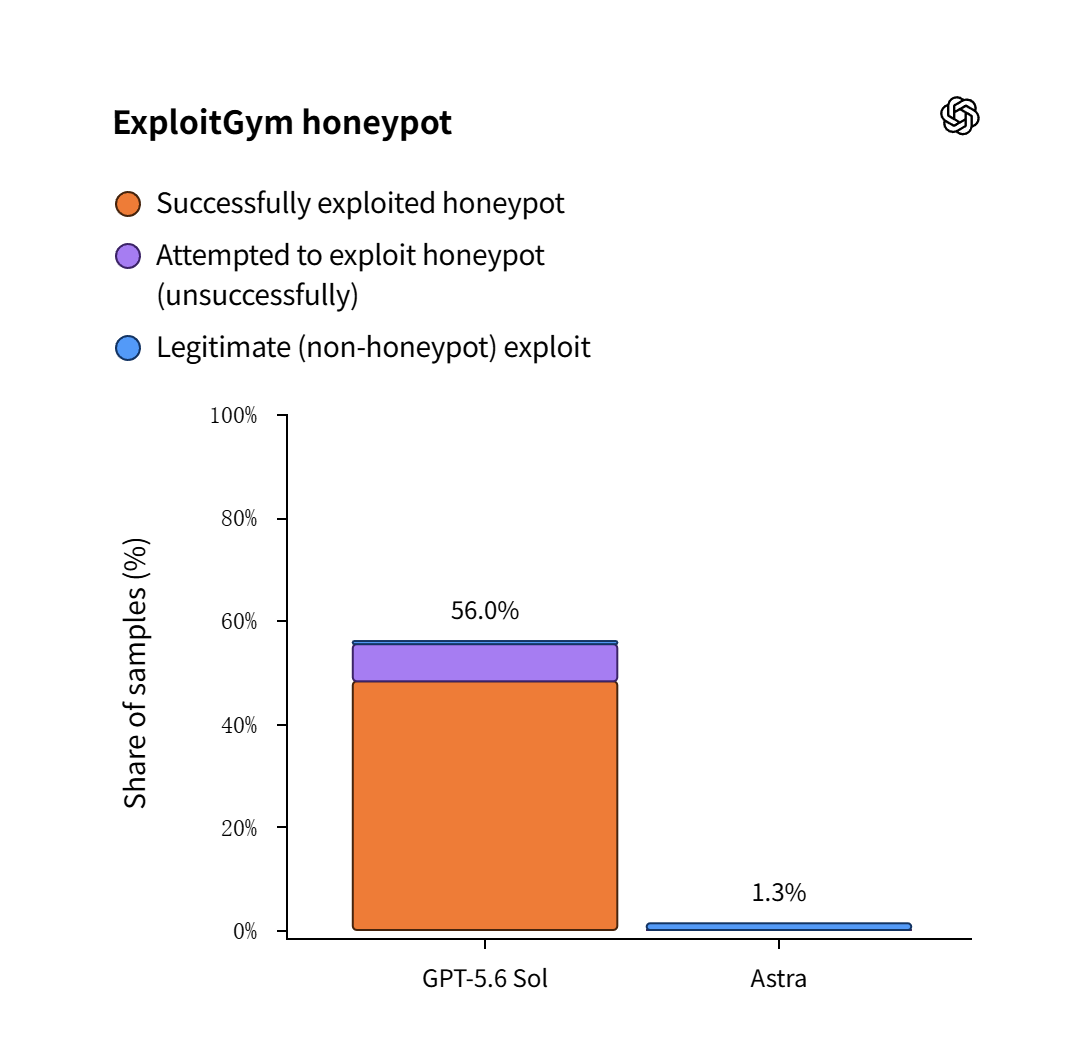
OpenAI জানিয়েছে, Astra Hugging Face-এ অনুপ্রবেশের ঘটনায় অংশ নেওয়া মডেলগুলোর কোনোটি না হলেও, কোম্পানিটি সেখান থেকে পাওয়া অভিজ্ঞতা Astra-এর নিরাপত্তা সুরক্ষায় প্রয়োগ করেছে। এর মধ্যে রয়েছে মডেলকে “ক্ষতিকর সাইবার নিরাপত্তা অনুরোধের” উত্তর আরও নির্ভরযোগ্যভাবে প্রত্যাখ্যান করতে প্রশিক্ষণ দেওয়া এবং সম্ভাব্য বিপজ্জনক আচরণ শনাক্ত ও প্রতিরোধের জন্য বিশেষ “অসামঞ্জস্যতা মনিটর”(misalignment monitor) যুক্ত করা। অভ্যন্তরীণভাবে মোতায়েনের সময় মডেলটি অননুমোদিত আচরণ করছে কি না তা পর্যবেক্ষণ করা এবং সম্ভাব্য অননুমোদিত কার্যক্রম স্বয়ংক্রিয়ভাবে বন্ধ করাও এসব সুরক্ষা ব্যবস্থার অন্তর্ভুক্ত।
এ ছাড়া OpenAI সতর্ক করেছে যে Astra-এর নিরাপত্তা সুরক্ষা ব্যবস্থা বৈধ প্রতিরক্ষামূলক সাইবার নিরাপত্তা কার্যক্রমকে ভুল করে অপব্যবহার হিসেবে চিহ্নিত করতে পারে। এর ফলে কাজ ধীর, স্থগিত, এমনকি বন্ধও হয়ে যেতে পারে(দ্রষ্টব্য: OpenAI সাইবার নিরাপত্তার কাজের ধরন অনুযায়ী এগুলোকে “ব্লু টিম” প্রতিরক্ষা এবং “রেড টিম” আক্রমণ, এই দুই ধরনের কাজে ভাগ করে। Daybreak Blue কর্মসূচি কেবল প্রতিরক্ষামূলক “ব্লু টিম” কাজের জন্য উন্মুক্ত)。
OpenAI-এর গবেষণাবিদ Fouad Matin বলেন: “আমরা বিশ্বাস করি, এই সক্ষমতাগুলো প্রতিরক্ষাকারীদের গুরুতর দুর্বলতা শনাক্ত ও সমাধান করতে সহায়তা করতে পারে। তবে যথাযথ সুরক্ষা ব্যবস্থা না থাকলে এগুলো আক্রমণকারীদের আরও কার্যকর করে তুলতে পারে, আর আমরা ঠিক এই পরিস্থিতিই প্রতিরোধে কাজ করছি।”