

Google傘下のサイバーセキュリティ部門Wizは、自律的に脆弱性を発見できるAIエージェント型の脆弱性発掘システム「Atlas」の提供開始を発表した。Atlasは現在までに200件を超えるセキュリティ脆弱性を発見し、GitHubから10万ドル(注:現在の為替レートで約67.8万元)の脆弱性発見賞金も獲得している。
説明によると、Atlasは複数のAIエージェント(AI Agent)で構成されており、各エージェントが異なるタスクを担当する。全体の動作は人間のセキュリティ研究チームに似ている。各エージェントは、コードベースの理解、脆弱性仮説の提案、相互検証や反証をそれぞれ担当し、最終的に脆弱性の確認と報告を行う。
従来の単一AIモデルが最初から最後までタスクを実行する方式とは異なり、Atlasはタスクを複数段階に分割し、プログラム化された連携によって脆弱性を発掘する。まず対象ソフトウェアのコードベースに対する脅威モデルを構築し、コードプロパティグラフ(Code Property Graph)を用いてプログラム構造を分析し、潜在的な攻撃経路を探す。
その後、システム内の複数のAIエージェントがそれぞれ脆弱性仮説を提案して検証し、複数段階にわたる複合型脆弱性の候補を生成する。候補となった脆弱性は、「論証の支持」「反証分析」「最終裁定」をそれぞれ担う3つのエージェントに渡され、検証を通過した脆弱性だけが残される。
最後にAtlasは専用のテスト環境を自動的に構築し、必要な依存コンポーネントをインストールしたうえで攻撃入力を実行し、脆弱性を発生させることで、その脆弱性が実在するかを検証する。
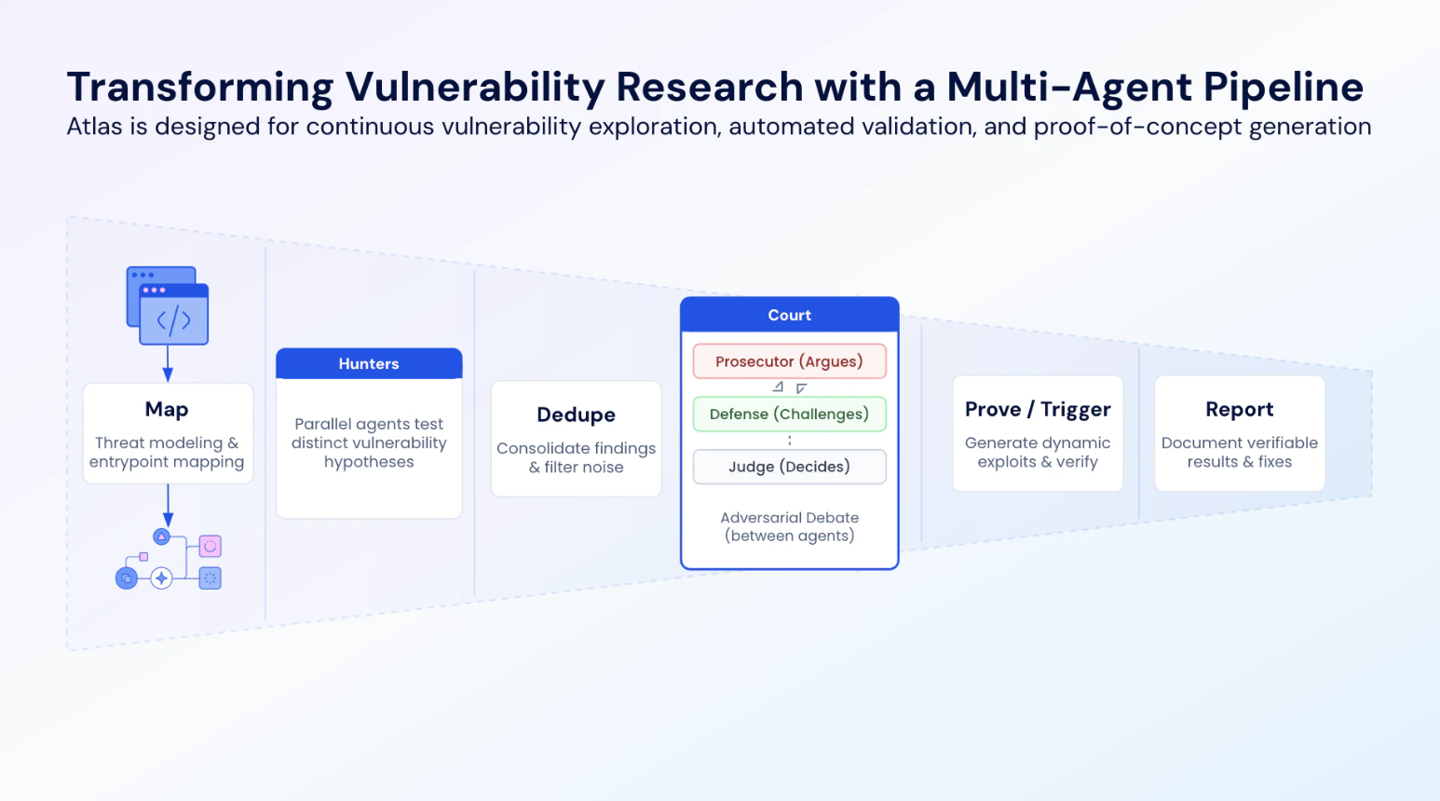
運用コストを抑えるため、Atlasはより細かなAIタスク割り当て戦略を採用している。例えば、複雑な脆弱性エクスプロイトチェーンの分析や最終的な脆弱性の裁定など、高い推論能力が必要な工程では、能力の高い大規模モデルを呼び出す。一方、コードプロパティグラフの分析や初期段階の脆弱性選別など、範囲が明確で反復性の高いタスクは、より低コストな小規模モデルに任せる。
さらにAtlasは、決定論的なコード分析技術も組み合わせて効率的に探索を誘導し、敵対的レビューの仕組みによって誤判定を事前に排除する。また、脆弱性研究向けに設計された実行フレームワーク(Harness)で検証を行い、システムの運用コストをさらに削減している。
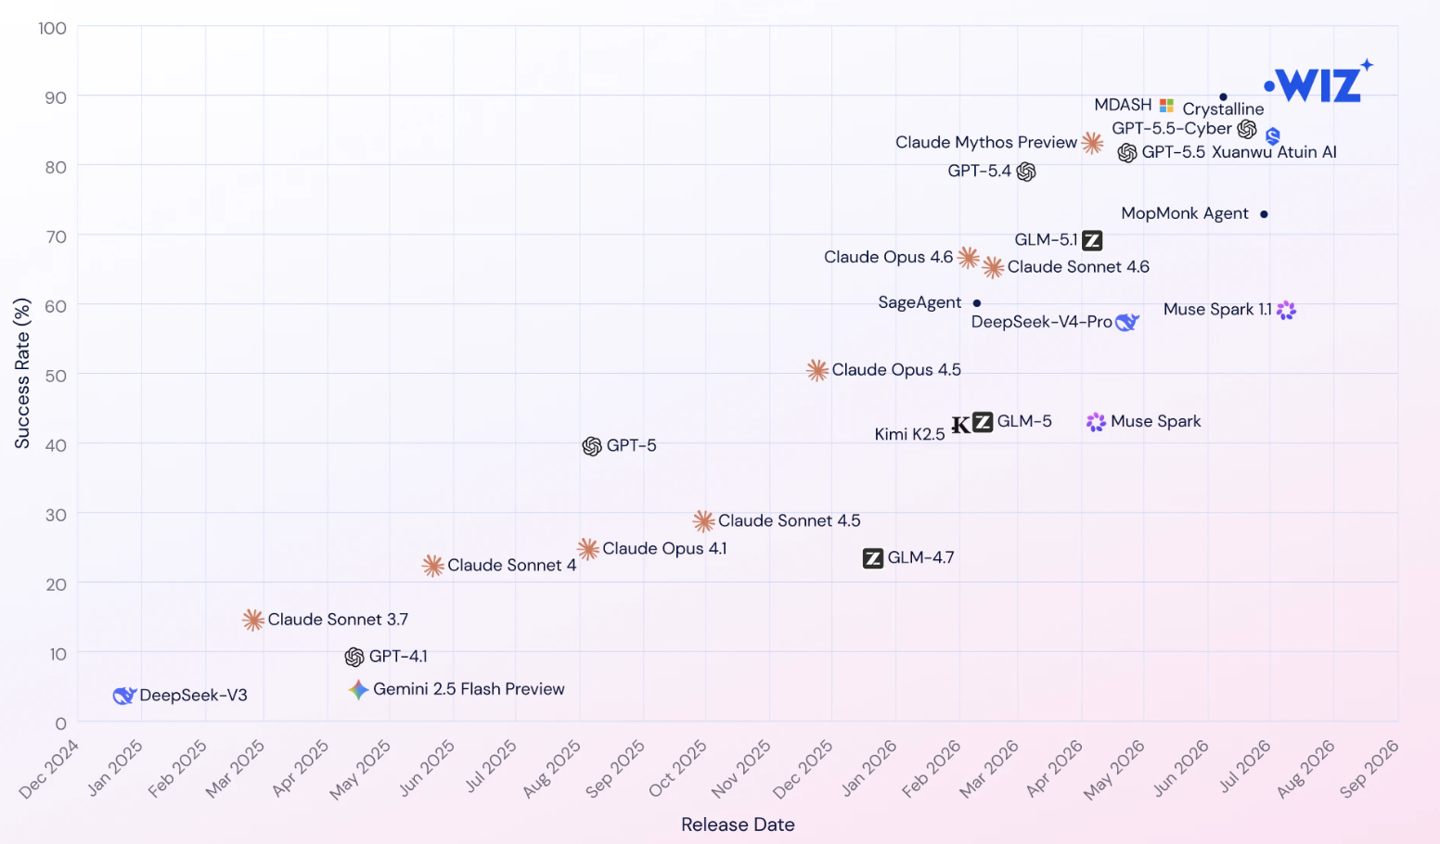
Wizによると、この設計により、Atlasは低コストで大規模かつ深度の高いコード分析を実行できる。また、発見した脆弱性ごとに攻撃検証プログラムを自動生成するため、誤検知の可能性も抑えられる。Wizが引用したAI脆弱性研究ベンチマーク「CyberGym」の結果によると、Atlasは90.9%を達成し、GPT-5.5-Cyber、Claude 4.6、Claude Mythos Previewなどの競合モデルを上回った。
実際の運用について、Wizは、数か月にわたる開発を経たAtlasが、複数の著名なオープンソースプロジェクトでこれまで知られていなかった脆弱性を200件以上発見・検証したと説明している。また、GitHubによる重大なリモートコード実行脆弱性CVE-2026-3854の発見にも貢献し、10万ドル(現在の為替レートで約67.8万元)の賞金を獲得した。