

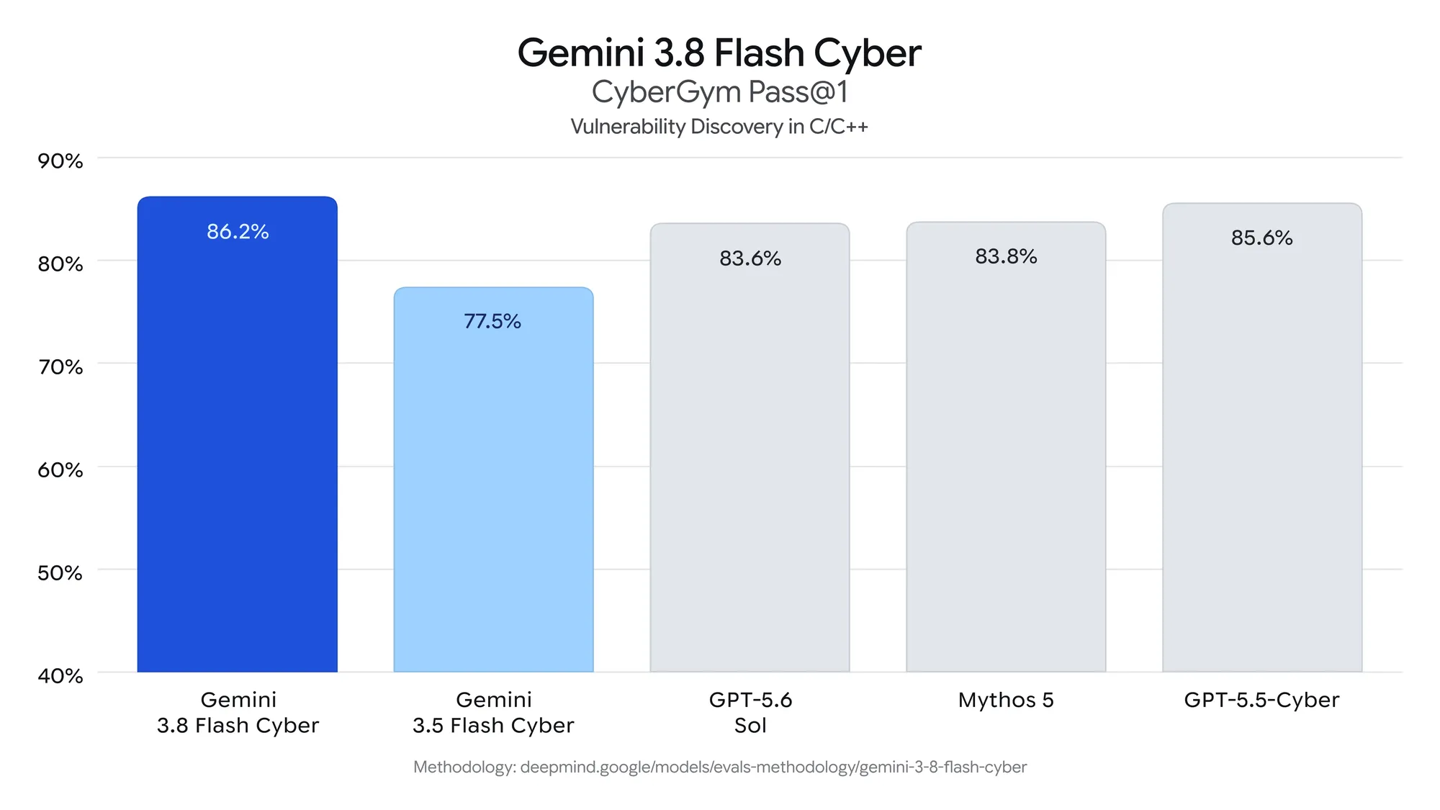
現地時間9月2日、GoogleはGemini 3.8 Flash Cyberモデルを発表し、Fairwind計画を通じて、信頼できるセキュリティ防御チームに先行提供を開始しました。
公式発表によると、脆弱性発見を対象とした業界の権威あるベンチマークテストCyberGymで、Gemini 3.8 Flash Cyberは最高水準の自律的な脆弱性発見能力を示しました。前世代の3.5 Flash Cyberを上回っただけでなく、規模が大幅に大きい複数の最先端モデルにも差をつけました。
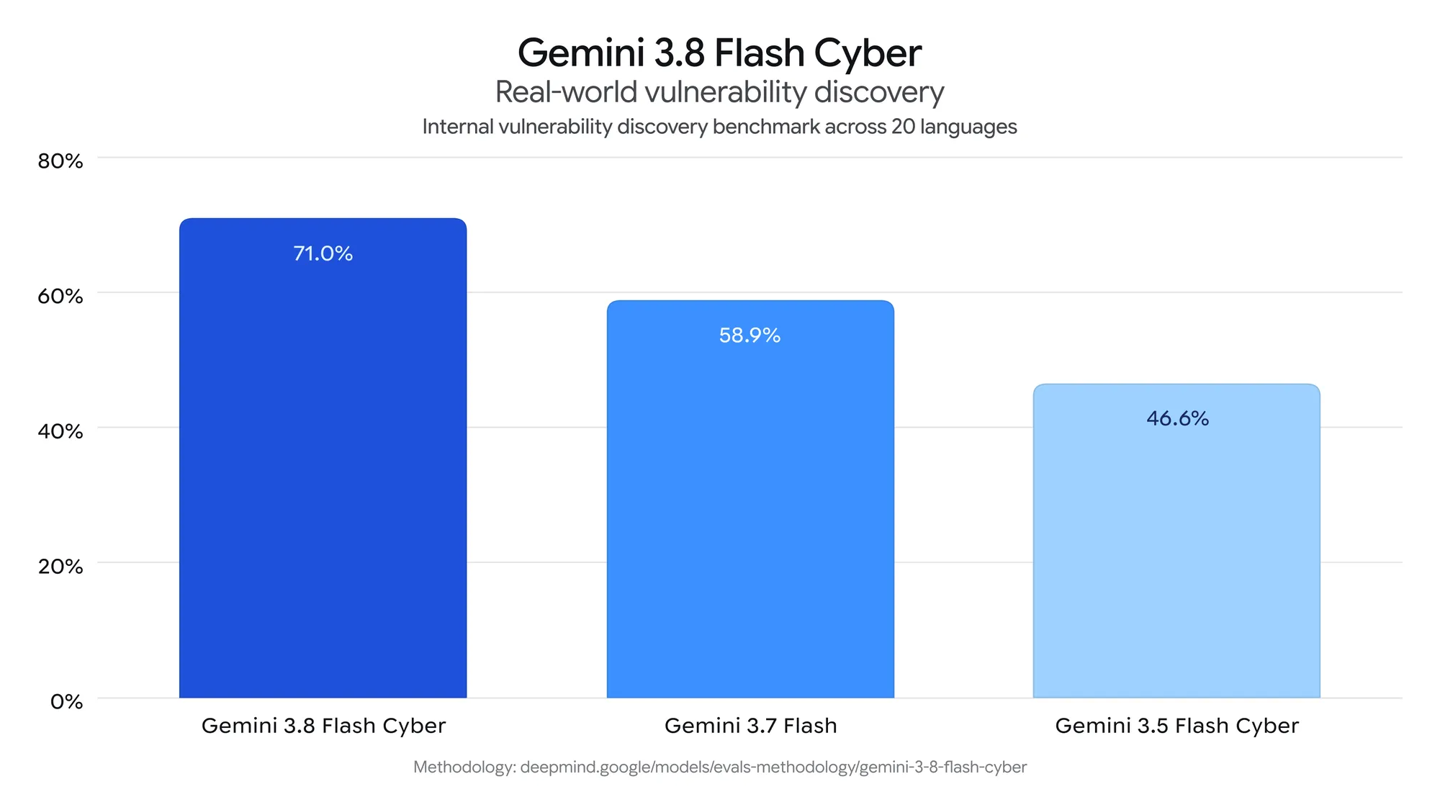
Googleは、より包括的な社内ベンチマークテストでGemini 3.8 Flash Cyberを評価しました。このテストでは、20種類のプログラミング言語を含む複雑なコード開発プロジェクトから、さまざまな種類のセキュリティ脆弱性を発見することがモデルに求められました。その結果、同モデルはGoogleの従来モデルから大きく飛躍し、脆弱性の発見成功率は70%を超えました。
Googleによると、Gemini 3.8 Flash Cyberの開発における最大の目標は、セキュリティ防御側に専門家レベルの能力を与え、攻撃側に対して主導権を握れるようにすることでした。そのためGoogleは当初から脆弱性の修正分野に重点的に投資し、この能力を脆弱性の悪用などの攻撃的手法よりも優先しました。
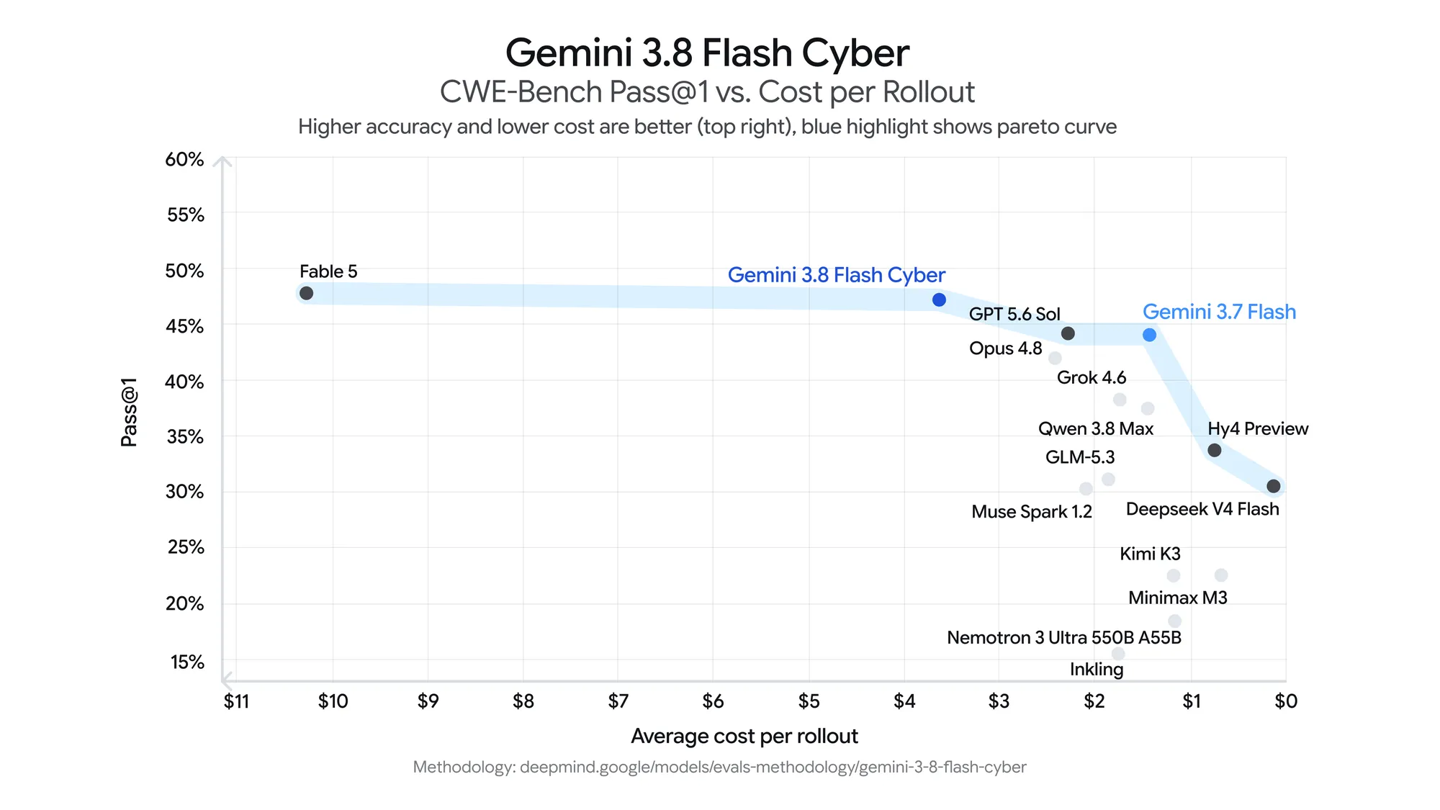
CWE-Benchテストでは、Gemini 3.8 Flash Cyberはパレートフロンティア(Pareto Frontier)に安定して位置しています。最初の候補における正解率(Pass@1)は47.2%に達し、最先端モデルの47.8%に迫りました。同時に、呼び出しコストは大幅に低く、性能とコストの間で極めて優れたバランスを実現しています。
Googleによると、Gemini 3.8 Flashには包括的な安全保護機構が組み込まれており、コンプライアンスに準拠した正当な用途を支援する一方、化学・生物・放射性物質・核兵器(CBRN)およびサイバー攻撃分野でのモデル悪用リスクを厳格に防止します。
これに対し、Gemini 3.8 Flash Cyberはサイバーセキュリティ分野におけるポリシーによる遮断制限を適度に緩和しています。そのため、より包括的なサイバー攻防能力を必要とする、コンプライアンスに準拠したセキュリティチームにのみ提供されます。
現在、Google社内ではGemini 3.8 Flash Cyberがコードのセキュリティ保護向けに全面導入されています。具体的な活用事例は以下のとおりです。
Chromeセキュリティチームの評価では、Chromeブラウザーのセキュリティ脆弱性に対して、3.8 Flash Cyberが生成した有効な修正パッチの数は、最先端の商用モデルの2.6倍に達しました。しかも、これらの最先端商用モデルは、同モデルよりもはるかに大規模です。
セキュリティ機関Wizの評価によると、同社の社内ベンチマークテストにおいて、Gemini 3.8 Flash Cyberは他の最先端モデルと比べて再現率が7.5%-9.7%向上し、呼び出しコストも従来の1/5.2から1/2.3まで大幅に低下しました。
Google Cloudの脆弱性研究チームは3.8 Flash Cyberモデルを活用し、2時間未満で重大な基盤アーキテクチャの脆弱性を発見することに成功しました。それ以前は、この種の脆弱性の調査と確認には通常、数か月を要していました。