

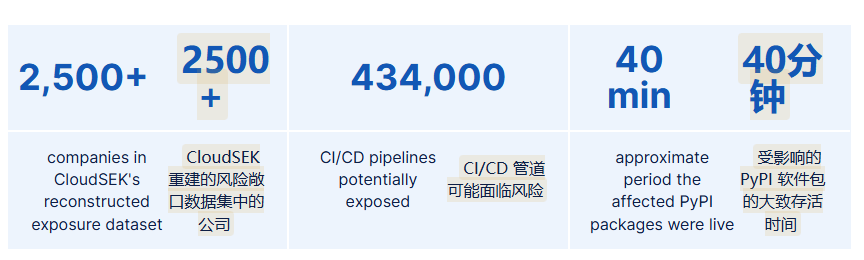
テクノロジーメディアのArs Technicaは本日(8月13日)、今年3月に発生したAPIゲートウェイLiteLLMのサプライチェーン汚染事件について記事を公開しました。約40分間の攻撃で世界約2,500社に影響が及び、約195TBのパスワードデータが漏えいしたと報じています。
IT之家は今年3月、月間インストール数が9,500万回に達するAIインフラツールLiteLLMがサプライチェーン攻撃を受けたと報じました。
LiteLLMはオープンソースのAI APIゲートウェイです。数千社の企業AIアーキテクチャを支える重要なツールとして、開発者は統一された形式でOpenAI、Anthropic、Azureなど100社以上のサービスプロバイダーのAPIを利用できます。
セキュリティ企業CloudSEKとHudson Rockが今週公開したデータによると、約40分間の攻撃で攻撃者は感染したバージョンを通じて大量のパスワード認証情報を取得・外部送信し、2,500を超える組織に影響を与えました。両社は、これが2026年最大規模のAIサプライチェーン情報漏えい事件だとしています。
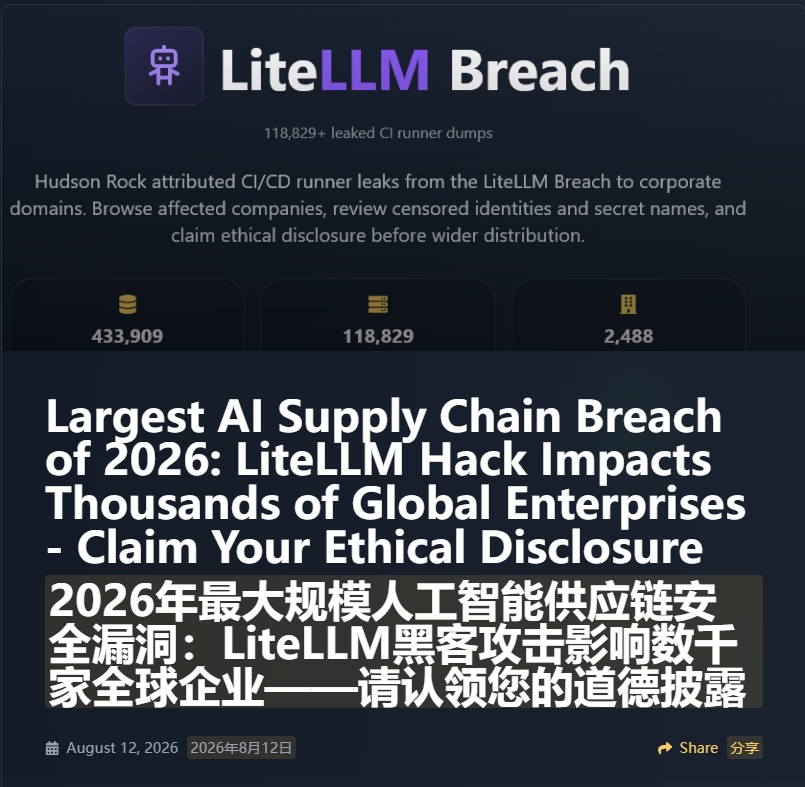
流出した情報には、クラウドキー、コードリポジトリのトークン、SSHキー、Kubernetesキー、ソフトウェアパッケージの公開認証情報、環境変数、AIサービスプロバイダーのキーなどが含まれます。
両社は195TBの流出ファイルを分析し、今回のセキュリティ事件で約434,000件のCI / CD(継続的インテグレーション/継続的デリバリー)ソフトウェアパイプラインの認証情報が漏えいしたことを確認しました。これらの認証情報は大規模なデータの中に分散しており、LiteLLMを実行している多数の組織に関係しています。
影響を受けた企業・機関について、研究者は以下の企業が影響を受けたことを示す十分な証拠があるとしています。完全な一覧はこちらで確認できます:
Nvidia Corporation NVIDIA社
Amazon Web Services (AWS) アマゾン・ウェブ・サービス
Samsung Electronics サムスン電子
samsung.com サムスン公式サイト
Salesforce社
Cisco Systems, Inc. シスコシステムズ
F. Hoffmann-La Roche AG ロシュ
ServiceNow
Siemens AG シーメンス
S&P Global S&Pグローバル
Airbus US Space & Defense エアバス・アメリカ宇宙・防衛
John Deere ジョンディア
Regeneron Pharmaceuticals, Inc. リジェネロン・ファーマシューティカルズ
London Stock Exchange Group (LSEG) ロンドン証券取引所グループ(LSEG)
Thomson Reuters トムソン・ロイター
FedEx フェデックス
Munich Remunichre.com
MediaTek Inc. メディアテック
Volkswagen AG フォルクスワーゲン
Deloitte デロイト
The Kroger Co. クローガー
Siemens Energy シーメンス・エナジー
Thales Group タレス・グループ
X社(旧Twitter)
Zscaler, Inc. Zscaler社
Epic Games
Orange S.A . 南オーストラリア州オレンジ郡
HP Inc. HP社
Philips フィリップス
Fortum Oyj フォータム
Vodafone Group Plc ボーダフォン・グループ
Carl Zeiss AG カール・ツァイス
Deutsche Bahn AG ドイツ鉄道
NGINX社
BT Group BTグループ
Liebherr リープヘル
Krungthai Bank Public Company Limited
Roku社
参考
Largest AI Supply Chain Breach of 2026: LiteLLM Hack Impacts Thousands of Global Enterprises - Claim Your Ethical Disclosure
2,500+ Companies and 434,000 CI/CD Pipelines Exposed in the Largest AI Supply Chain Breach of 2026
影響を受けた組織