

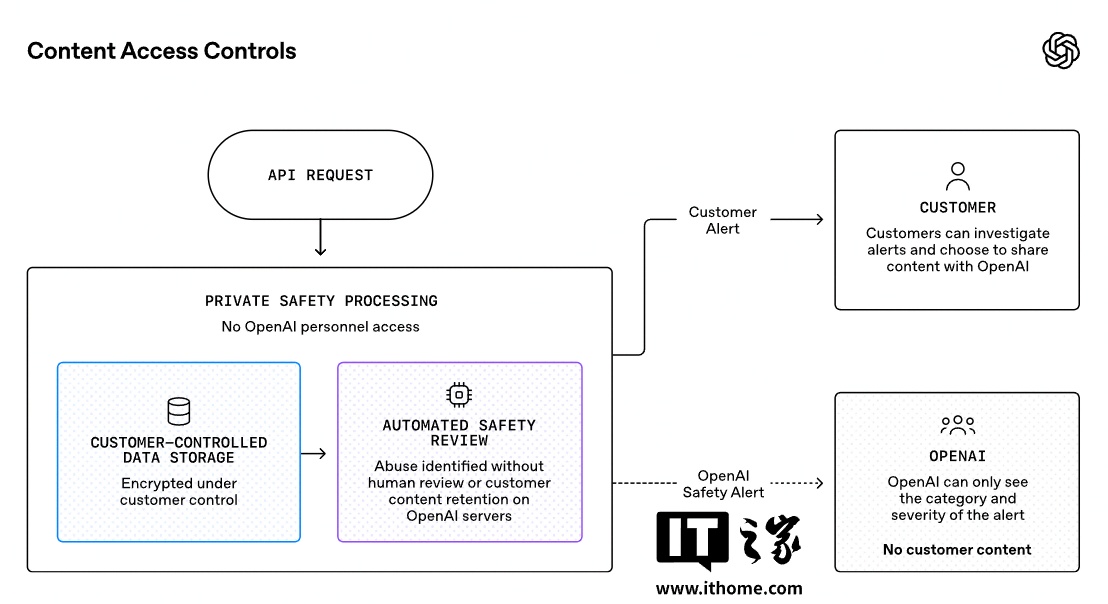
OpenAIは本日(8月20日)、条件を満たす最先端モデルAPIの顧客向けに「ゼロデータ保持(Zero Data Retention)」サービスを拡張し、自動化システムで対話間のリスクパターンを識別できるようにすると発表しました。
IT之家がブログ記事を引用して伝えたところ、OpenAIはリクエストの処理完了後、プロンプトやモデルの応答を保持せず、従業員が顧客のコンテンツを確認することもないと強調しました。また、企業データがモデルのトレーニングに利用されることもありません(顧客が明示的にオプトインした場合を除く)。
OpenAIは、モデルがより長く複雑なタスクを担うにつれて、一部の重大な安全上のリスクは複数回の対話を経て初めて現れる可能性があると指摘しました。現在、ZDRに対応する安全システムは通常、対話を1件ずつ評価するため、会話やアカウントをまたいだ行動、または安全機構を継続的に探る行動パターンを識別することが困難です。
OpenAIはこの問題に対処するため、プレビュー版として「プライベート・セーフティ・プロセシング(Private Safety Processing)」を導入します。この仕組みでは、OpenAIの従業員が基盤となるコンテンツに触れることなく、自動化システムが関連する対話に含まれるリスクパターンを分析します。
このシステムは、顧客が自ら管理するインフラ内のコンテンツに適用できるほか、OpenAIが提供するストレージにも適用できます。後者の場合、顧客のコンテンツは顧客が管理する鍵で暗号化されます。OpenAIの従業員はこれらの鍵を保有しないため、基盤となるプロンプトや応答にアクセスできません。
システムがリスクを識別した場合、OpenAIが受け取るのは、関係する活動の種類を示す範囲を限定した安全シグナルのみで、それに基づいて対応措置が必要かどうかを判断します。
コンテンツにフラグが付けられた場合でも、従業員が顧客のコンテンツを確認することはできません。顧客は自社システム内の情報を通じて警告を調査し、対応を決定できます。異議申し立てや合法的な活動の説明、確認済みの悪用行為の調査への協力が必要な場合、顧客は関連情報をOpenAIに提供するかどうかを自ら選択できます。
OpenAIによると、プライベート・セーフティ・プロセシングは現在、初期顧客とのテストを進めています。同社は9月からこの機能の提供を開始し、技術ホワイトペーパーを公開する予定です。OpenAIは今後、更新内容、それが既存の約束に及ぼす影響、顧客が計画を立てるために必要な時間とサポートについて、事前に顧客へ説明するとしています。