

海外メディアTechCrunchは本日(31日)、Googleが社内AIツールの力を借り、わずか1カ月で過去2年分の合計を上回るセキュリティ脆弱性をChromeで修正したと報じた。
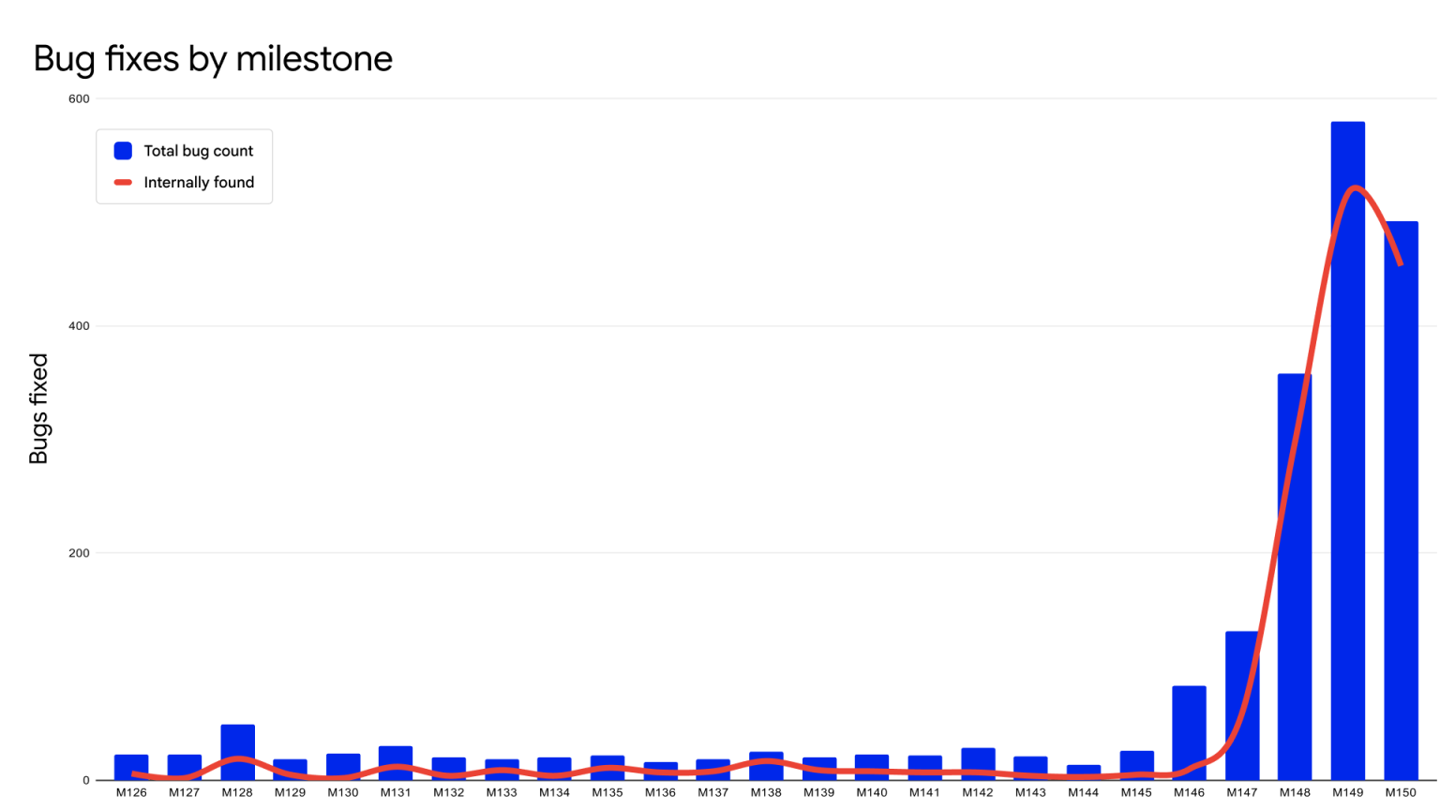
現地時間30日、Googleは6月にリリースされたChrome 149とChrome 150で、合計1072件のセキュリティ脆弱性を修正したと発表した。これに対し、過去2年間にリリースされた23バージョンのChromeで修正された脆弱性は合計1036件で、直近2バージョンの修正数に及ばなかった。
大規模言語モデルの登場後、サイバーセキュリティの専門家は、AIがますます速いペースで大量の脆弱性を発見するようになり、その数は指数関数的に増加する可能性さえあると繰り返し警告してきた。AIを利用する悪意あるハッカーに対抗するため、セキュリティチームもAIに頼って問題を事前に発見し、修正する必要がある。
Googleのホワイトペーパーに掲載されたグラフによると、Chromeで発見・修正される脆弱性の数は急速に増加している。ホワイトペーパーでは、GoogleがAIを利用してセキュリティ上の欠陥を探し、修正までの時間を短縮する方法が紹介されている。
Chrome 126は2024年6月にリリースされ、Chrome 149とChrome 150は先月リリースされた。GoogleはChromeの正式版をそれぞれ「マイルストーン」と呼んでいる。
Chromeエンジニアリングディレクターのダグ・ターナー氏は、大規模言語モデルがサイバーセキュリティのコスト構造を根本から変え、脆弱性の発見を自動化・工業化された大規模な作業にしたと述べた。「Geminiなどのモデルを利用することで、脆弱性が悪用される前に修正し、攻撃者の先を行い、アップデートのたびにChromeの安全性をさらに高めることができます」
同様の変化が起きているのはGoogleだけではない。Microsoftは今月初め、定例の「パッチチューズデー」更新で、同社の各製品ラインにおいて過去最多となる570件のセキュリティ脆弱性を一度に修正したと発表した。Microsoftは、社内でのAI利用が修正件数の急増につながった重要な要因だと考えている。
Appleでは、今のところ同様の指数関数的な増加は見られない。独立した統計によると、Appleは2026年に入ってから現在までに、製品の脆弱性482件を修正している。このペースで進めば、Appleが年間に修正する件数は昨年に達するか、それを上回る可能性があり、2015年とおおむね同じ水準になる見込みだ。