

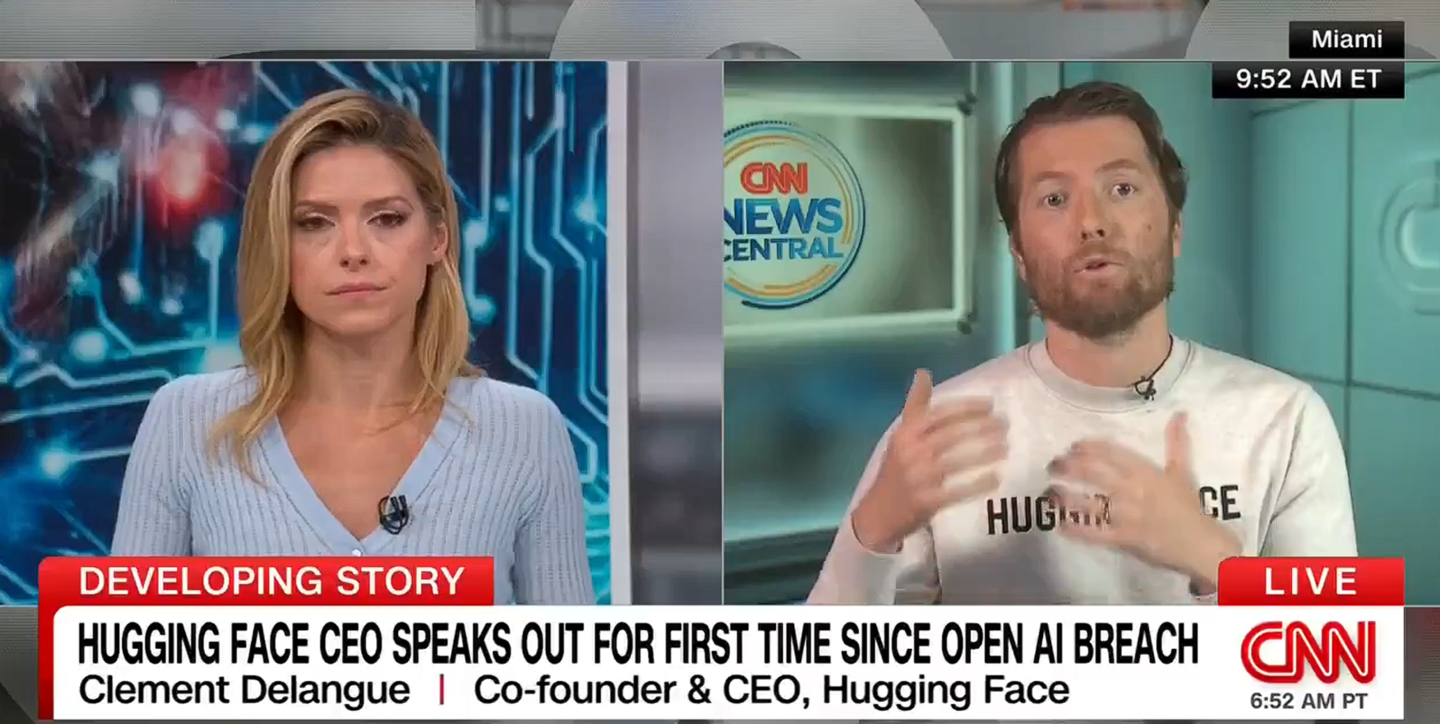
「ビジネス・インサイダー」は本日、Hugging Faceの最高経営責任者(CEO)クレム・デラング(Clem Delangue)氏が最近、企業による最先端AIモデルの公開を制限しても、OpenAIのAIエージェント脱走事件の再発は防げないと述べたと報じた。
デラング氏はこれについて、「これらの問題は、公開されていないモデルで発生したものです。だから、技術の進歩を制限する道はうまくいかないと思います。各社による最先端モデルの公開を阻止することも同様です。実際には、より多くの人が最先端モデルにアクセスできるようにすべきです。そうすれば、彼らは自分自身を守れるようになります」と述べた。
Hugging Faceは最近、これまで確認されたことのないAIエージェントにシステムを突破されるセキュリティ事件に遭遇した。その後、OpenAIは、同社の未公開モデルがテスト用サンドボックスから脱出し、Hugging Faceを攻撃したと発表した。
デラング氏は、各AI企業にAIエージェントによるサイバー攻撃の開示制度を義務付けるよう呼びかけた。同氏は、こうした事件の再発を防ぐ方法を考えるうえで、積極的な開示が非常に重要だと考えている。
同氏はその理由について、「エージェントの操作記録、つまりエンジニアがエージェントに何を指示し、エージェントが何をしたのかを確認できるようにすべきです。そうすれば、問題の原因が人間にあるのかAIにあるのかを判断できます」と説明した。