

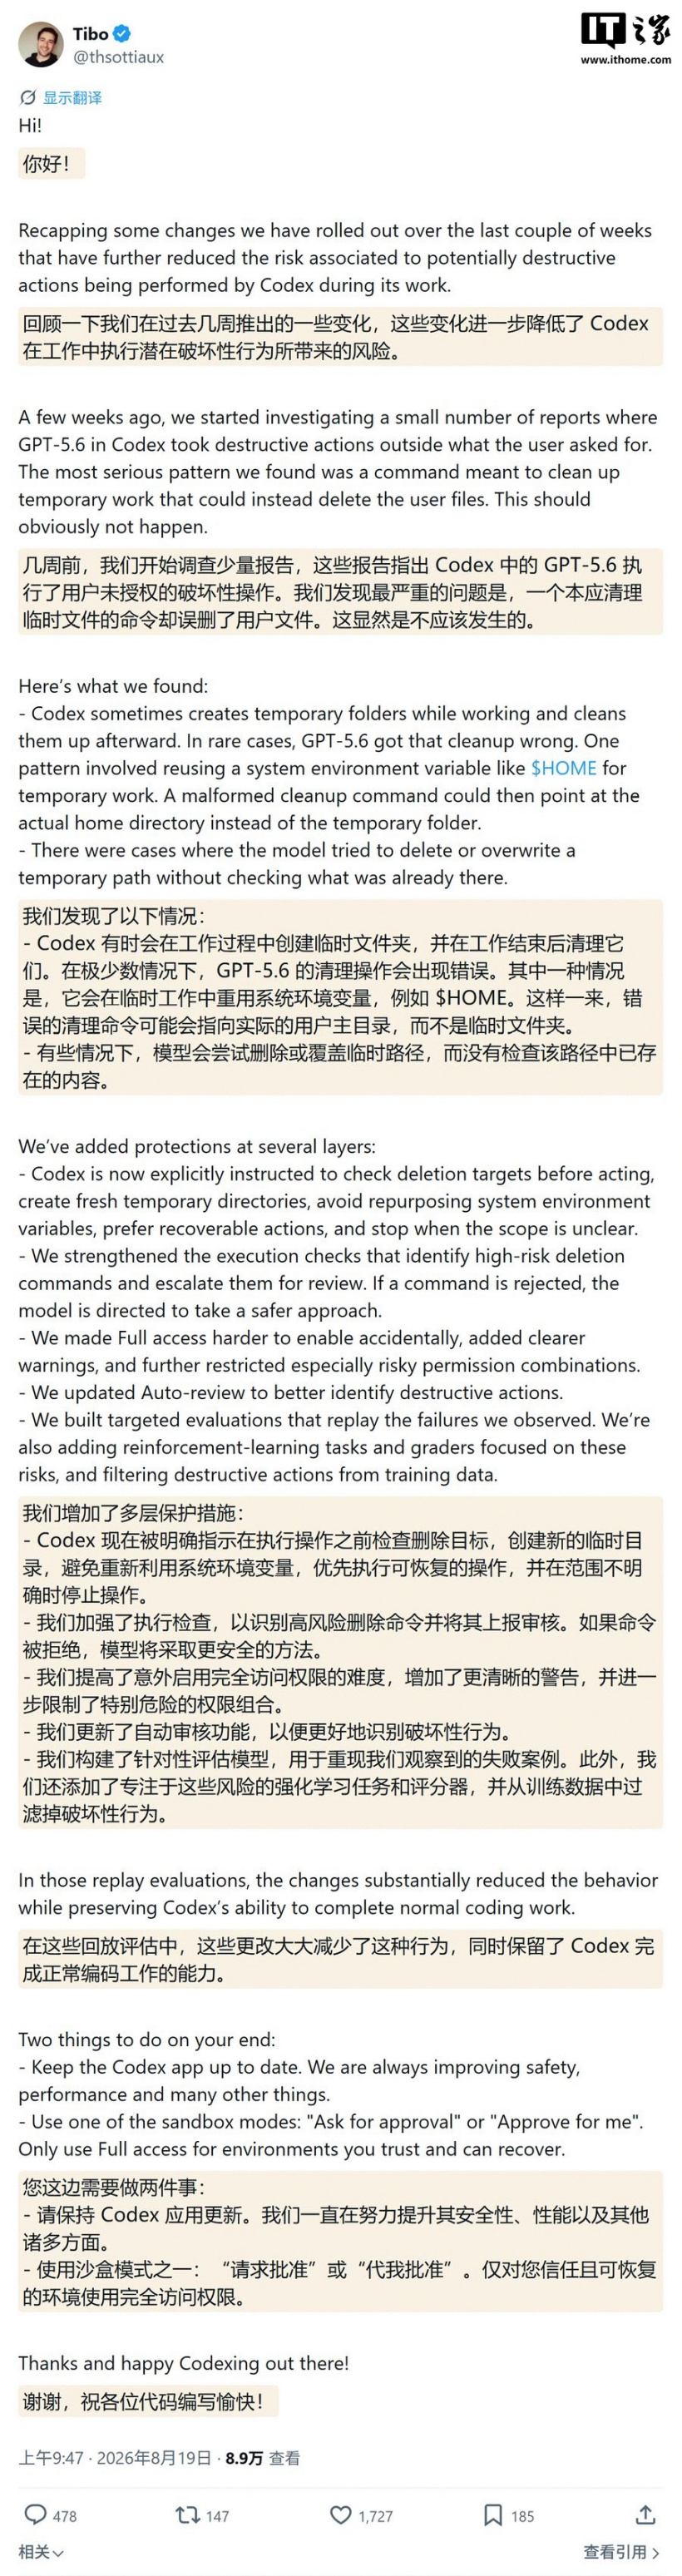
OpenAI Codexチーム責任者のティボー・ソティオ(Thibault Sottiaux)氏は本日、X上で長文の投稿を公開し、CodexでGPT-5.6シリーズのモデルを利用した後、一部ユーザーのファイルが誤って削除された問題について回答した。
ソティオ氏によると、数週間前から少数のCodexユーザーから相次いでフィードバックが寄せられており、CodexでGPT-5.6シリーズのモデルを使用した後、ユーザーが許可していない破壊的な操作が実行されたという。OpenAIは、本来は一時ファイルを消去するはずのコマンドが、ユーザーのファイルを誤って削除していたことを確認した。
その一例として、Codexが一時的な作業中に$HOMEなどのシステム環境変数を再利用するケースがある。これにより、誤った消去コマンドが実際のユーザーのホームディレクトリを指してしまう可能性がある。また、パス内にすでに存在する内容を確認せず、モデルが一時パスを削除または上書きしようとする場合もあった。関連するスクリーンショットは以下のとおり。
ソティオ氏はこれについて、複数層の保護対策を追加したと回答した。
Codexには現在、操作を実行する前に削除対象を確認し、新しい一時ディレクトリを作成し、システム環境変数の再利用を避け、復元可能な操作を優先し、対象範囲が不明確な場合は操作を停止するよう明確に指示されている。
OpenAIは実行時のチェックを強化し、高リスクの削除コマンドをより正確に識別して審査に回すようにした。コマンドが拒否された場合、モデルはより安全な方法を採用する。
OpenAIは完全アクセス権限が意図せず有効になることを難しくし、より明確な警告を追加するとともに、特に危険な権限の組み合わせをさらに制限した。
OpenAIは自動審査機能を更新し、破壊的な行動をより正確に識別できるようにした。
OpenAIは、確認された失敗事例を再現するための専用評価モデルを構築した。さらに、これらのリスクに重点を置いた強化学習タスクと評価器を追加し、訓練データから破壊的な行動を除外した。