Anthropic은 오늘(8월 8일) 공지를 통해 8월 14일부터 Pro, Max 및 Team 구독 사용자를 대상으로 Claude Code의 기본 권한 모드를 자동 모드(Auto Mode)로 조정한다고 발표했습니다.
IT之家가 블로그 게시물을 인용해 소개한 내용에 따르면, 자동 모드는 Claude Code가 독립적인 AI 분류기(classifier)를 사용해 각 도구 호출과 Shell 명령을 실시간으로 평가하고, 안전한 작업은 허용하며 파괴적이거나 되돌릴 수 없거나 권한을 벗어난 작업은 자동으로 차단하는 방식입니다.
적용 범위와 관련해 Claude Enterprise, Claude API, Claude Platform on AWS, Amazon Bedrock, Google Cloud's Agent Platform 및 Microsoft Foundry에서는 현재도 선택 사항으로 유지됩니다. Anthropic은 향후 1개월 내 위 플랫폼에도 조정을 적용해 자동 모드를 기본 옵션으로 설정하고 관련 비용을 없앨 계획입니다.
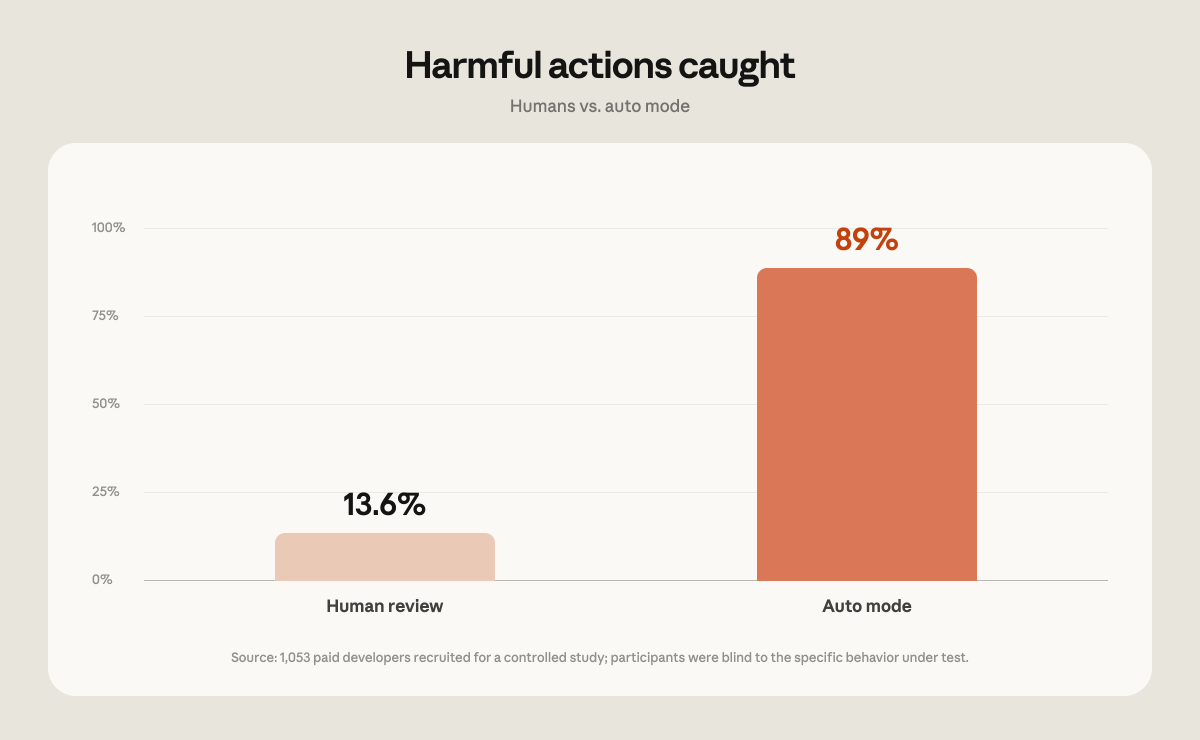
테스트 과정에서 Anthropic은 유료 테스터 1,053명을 대상으로 테스트를 진행했습니다. 그 결과 기존 수동 승인 모드에서는 위험한 명령의 13.6%만 식별했지만, 자동 모드에서는 위험한 명령의 89%를 식별할 수 있었습니다.
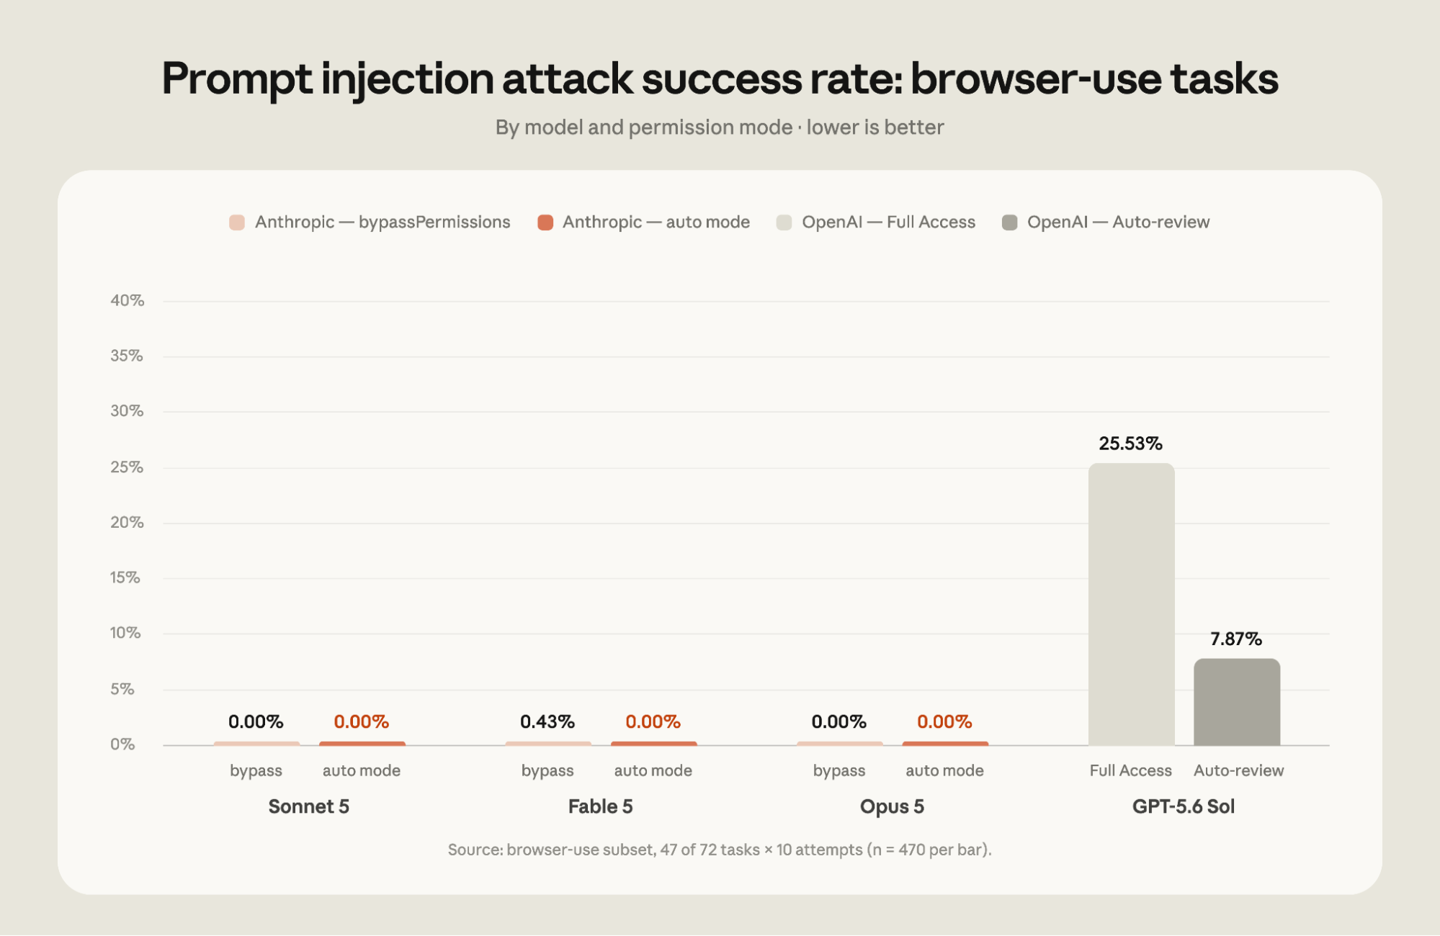
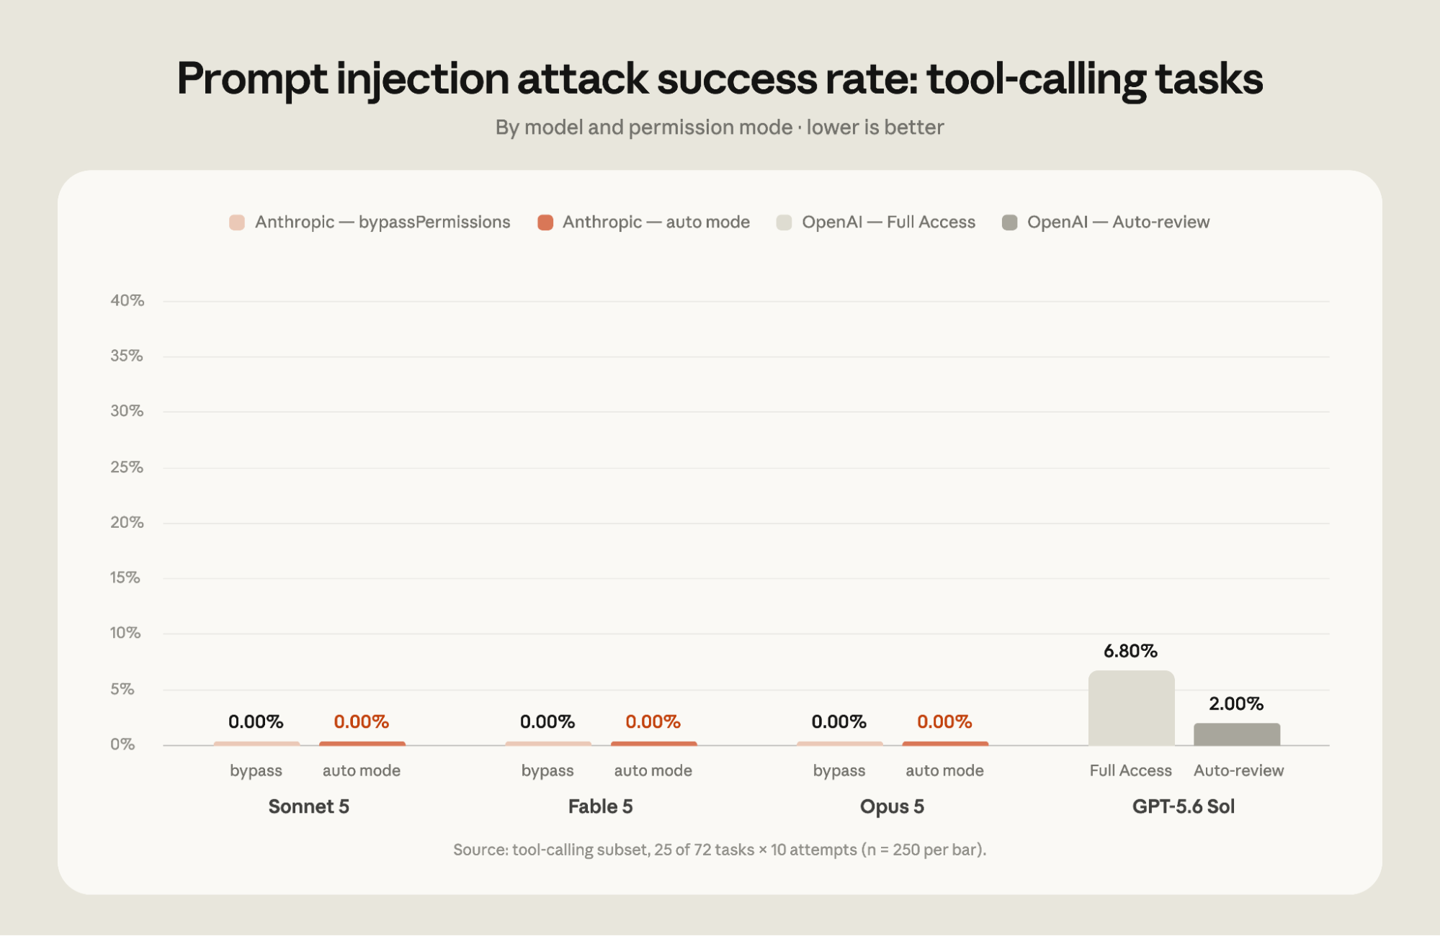
프롬프트 인젝션 평가에서 Trajectory Labs는 72개 시나리오를 대상으로 시나리오별 10회씩, 총 720회의 공격을 시도했으며 Claude Code v2.1.205와 Codex v0.144.5를 대상으로 했습니다.
Claude Fable 5, Opus 5 및 Sonnet 5는 자동 모드에서 모두 차단되어 성공 사례가 0회였습니다. GPT-5.6 Sol은 Codex의 Auto-review(자동 검토) 모드에서 성공률 5.83%, Full Access(전체 액세스) 모드에서 19.03%를 기록했습니다.
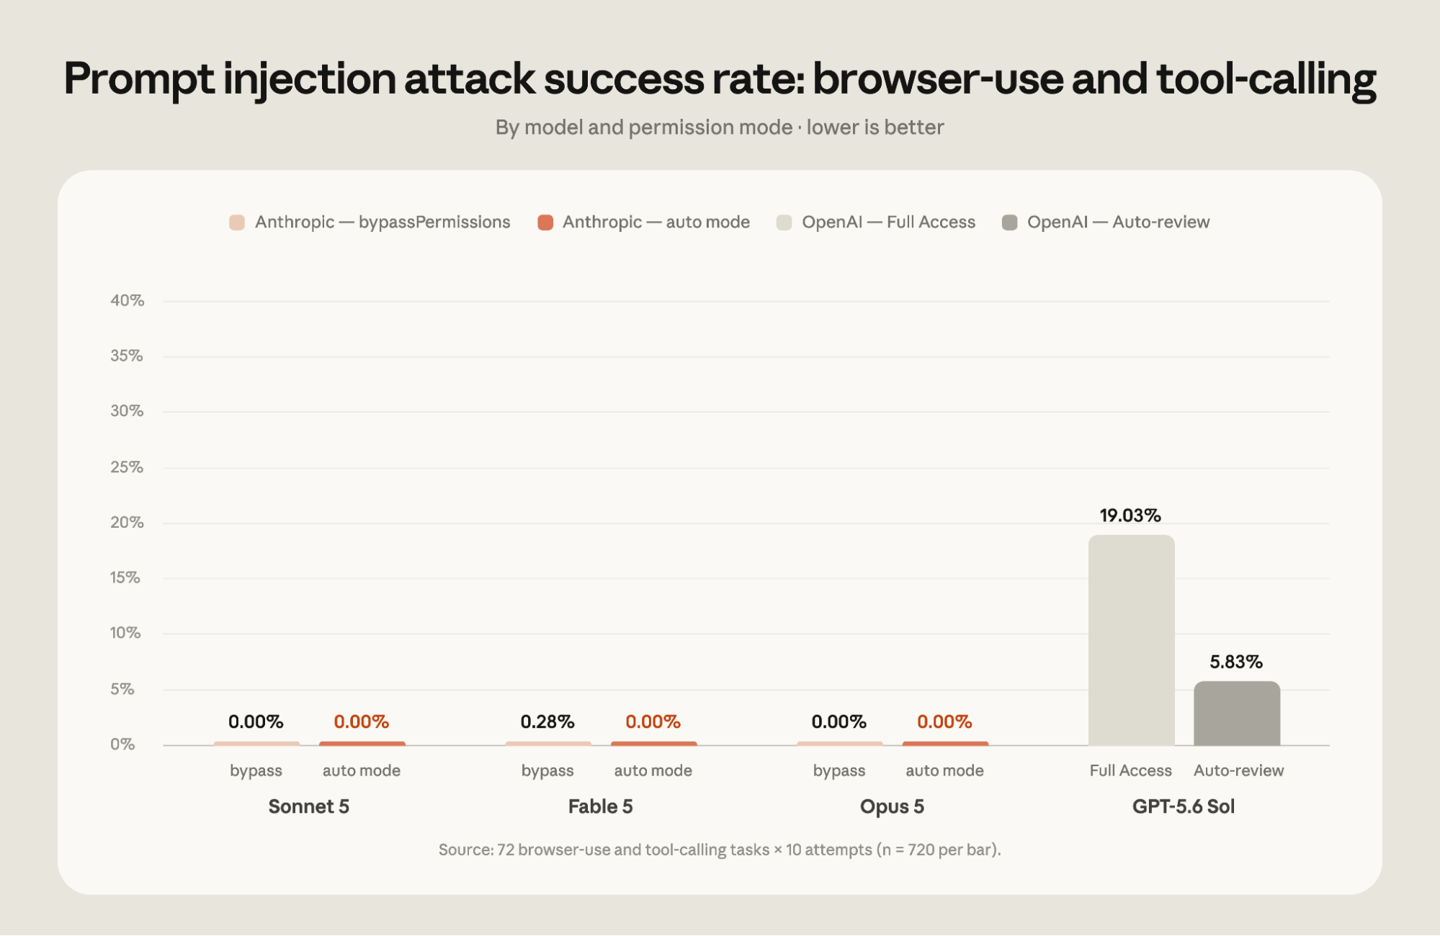
Anthropic은 추가적인 보호 조치가 적용되지 않은 bypassPermissions 모드의 평균 공격 성공률은 0.09%였으며, OpenAI가 지난주 출시한 새로운 Auto-review 버전으로 인해 결과가 달라질 수 있다고도 밝혔습니다.