

구글 산하 사이버 보안 부문 Wiz가 취약점을 자율적으로 찾을 수 있는 AI 에이전트 취약점 발굴 시스템 Atlas를 출시한다고 발표했다. 현재 Atlas는 200개 이상의 보안 취약점을 발견했으며, GitHub로부터 10만 달러(주: 현재 환율 기준 약 67.8만 위안)의 취약점 발견 포상금도 받았다.
Wiz에 따르면 Atlas는 여러 AI 에이전트(AI Agent)로 구성되며, 각 에이전트가 서로 다른 작업을 담당해 전체적으로 인간 보안 연구팀과 유사한 방식으로 작동한다. 각 에이전트는 코드베이스 이해, 취약점 가설 제시, 상호 검증 및 반박을 담당하고, 최종적으로 취약점을 확인하고 보고한다.
처음부터 끝까지 단일 AI 모델이 작업을 수행하는 기존 방식과 달리, Atlas는 다단계 작업 분할과 프로그래밍 방식의 협업으로 취약점을 발굴한다. 먼저 대상 소프트웨어 코드베이스를 대상으로 위협 모델을 구축하고, 코드 속성 그래프(Code Property Graph)를 활용해 프로그램 구조를 분석하며 잠재적인 공격 경로를 찾는다.
이후 시스템 내 여러 AI 에이전트가 각각 취약점 가설을 제시하고 검증한다. 이를 통해 존재할 가능성이 있는 다단계 복합 취약점 후보를 생성한 뒤, 후보 취약점을 ‘주장 입증’, ‘반박 분석’, ‘최종 판정’을 각각 담당하는 세 에이전트에게 넘긴다. 검증을 통과한 취약점만 최종적으로 남는다.
마지막으로 Atlas는 전용 테스트 환경을 자동으로 구축하고 필요한 의존성 구성 요소를 설치한 뒤, 공격 입력을 실행해 취약점을 유발함으로써 실제 존재 여부를 검증한다.
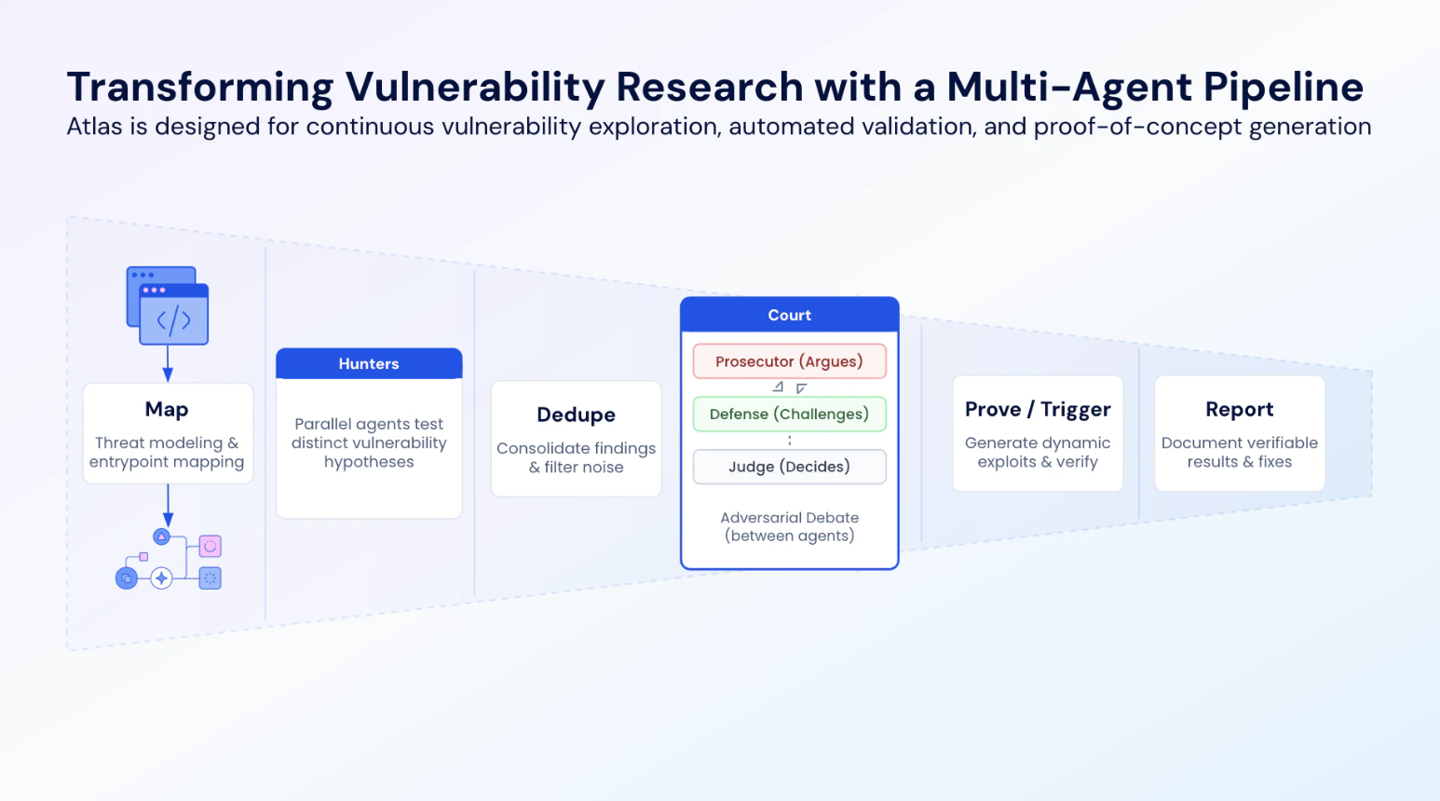
운영 비용을 낮추기 위해 Atlas는 더욱 정교한 AI 작업 할당 전략을 채택했다. 예를 들어 복잡한 취약점 공격 체인 분석과 최종 취약점 판정처럼 높은 추론 능력이 필요한 단계에서는 성능이 뛰어난 대형 모델을 호출한다. 반면 코드 속성 그래프 분석과 초기 취약점 선별처럼 범위가 명확하고 반복성이 높은 작업은 비용이 더 저렴한 소형 모델에 맡긴다.
또한 Atlas는 결정론적 코드 분석 기술을 결합해 효율적으로 탐색을 유도하고, 적대적 검토 메커니즘으로 오판을 사전에 걸러낸다. 아울러 취약점 연구를 위해 설계된 전용 실행 프레임워크(Harness)를 사용해 검증함으로써 시스템 운영 비용을 추가로 낮춘다.
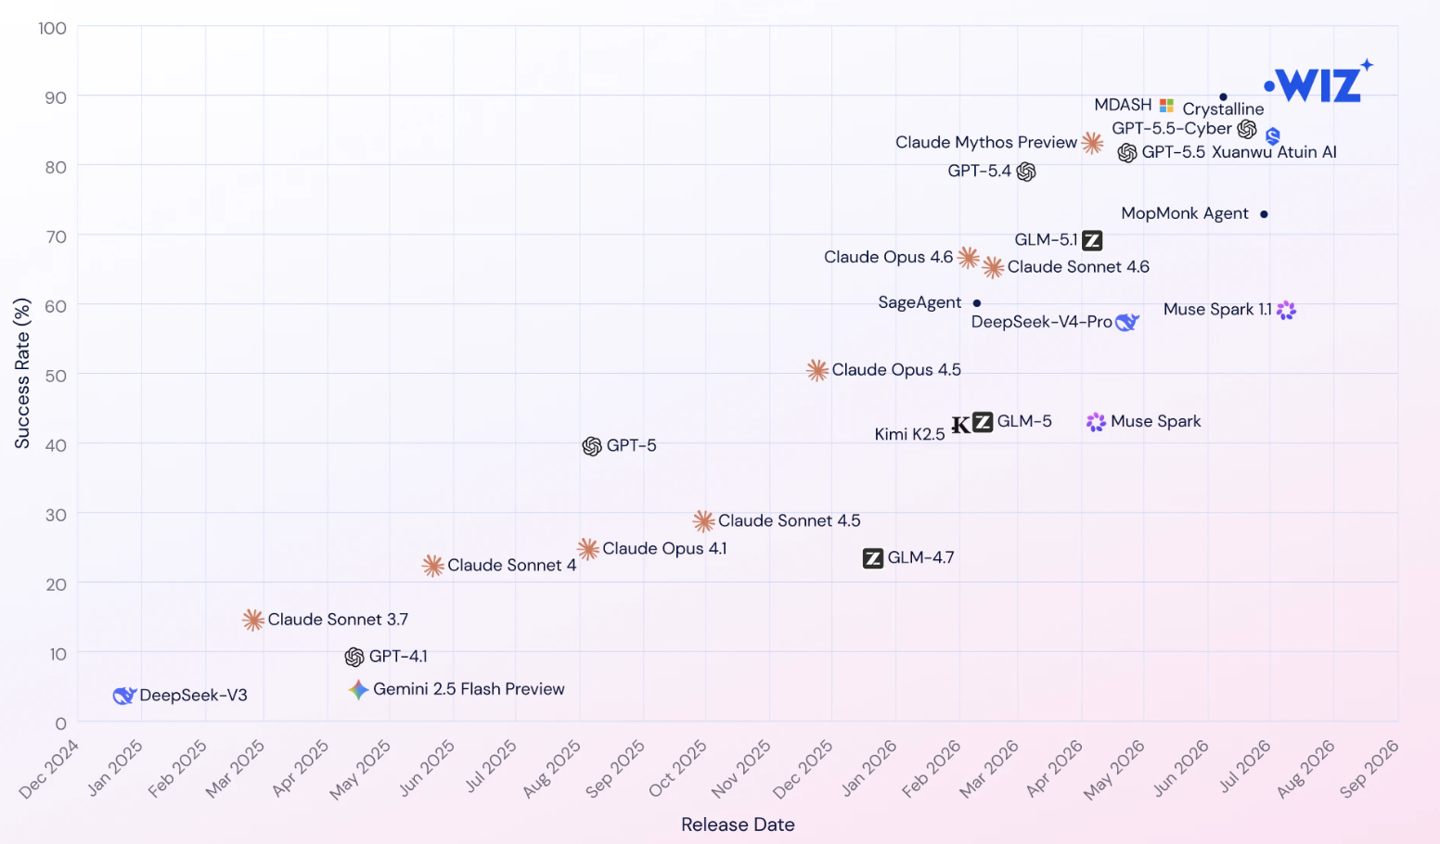
Wiz는 이러한 설계를 통해 Atlas가 비교적 낮은 비용으로 대규모 심층 코드 분석을 수행할 수 있으며, 시스템이 발견한 각 취약점에 대한 공격 검증 프로그램도 자동으로 생성해 오탐 가능성을 낮춘다고 밝혔다. Wiz가 인용한 AI 취약점 연구 벤치마크 CyberGym 결과에 따르면 Atlas는 90.9%를 기록해 GPT-5.5-Cyber, Claude 4.6, Claude Mythos Preview 등 경쟁 모델을 앞섰다.
실제 적용과 관련해 Wiz는 수개월간의 개발을 거친 Atlas가 여러 유명 오픈소스 프로젝트에서 이전에 알려지지 않았던 취약점 200개 이상을 발견하고 검증했다고 밝혔다. 또한 GitHub가 중대한 원격 코드 실행 취약점 CVE-2026-3854를 발견하는 데 도움을 줬으며, 그 결과 10만 달러(현재 환율 기준 약 67.8만 위안)의 포상금을 받았다.