

현지 시간 9월 2일, Google은 Gemini 3.8 Flash Cyber 모델을 출시하고 Fairwind 프로그램을 통해 첫 번째 신뢰할 수 있는 보안 방어 팀에 공개한다고 발표했다.
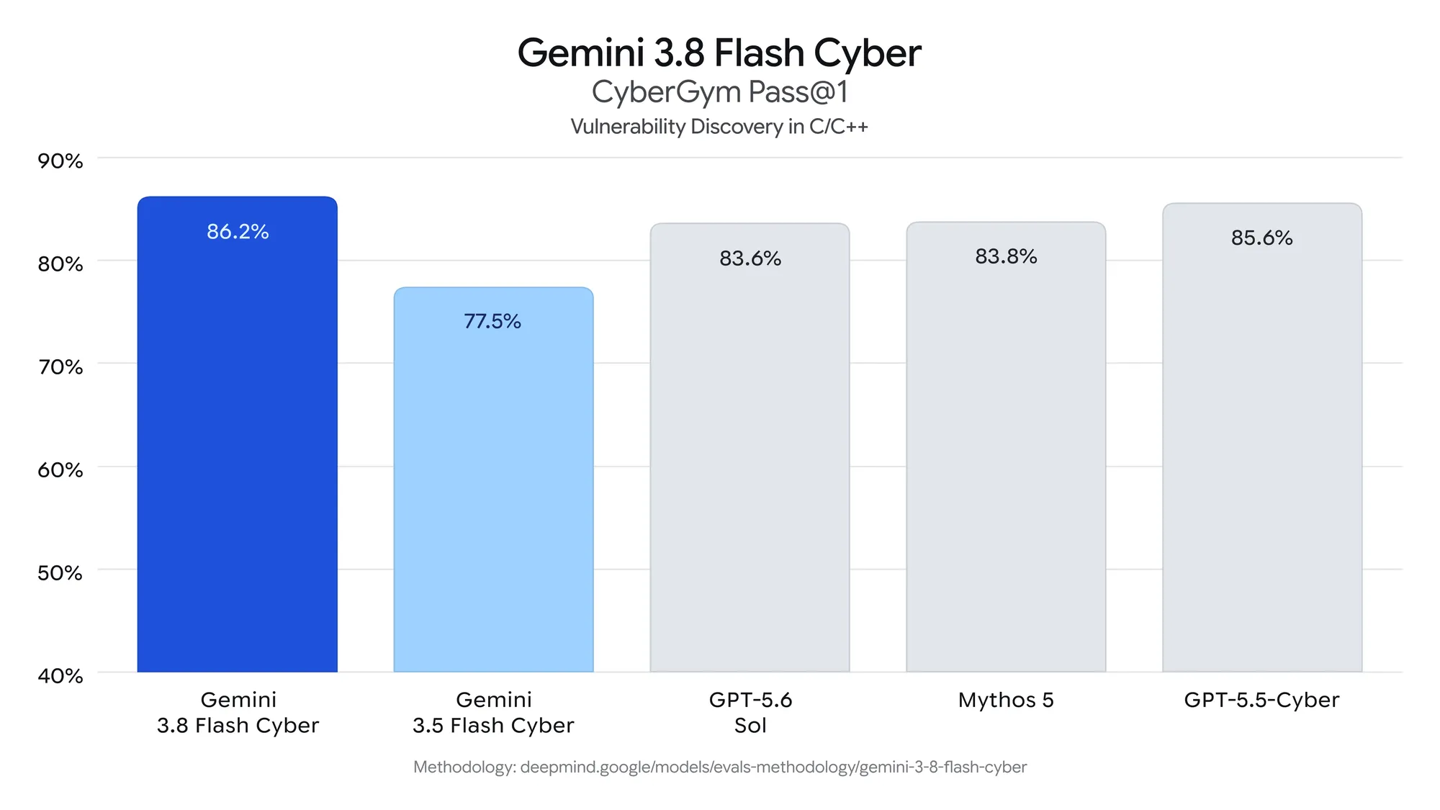
Google은 취약점 발굴 분야의 업계 권위 벤치마크인 CyberGym에서 Gemini 3.8 Flash Cyber가 최고 수준의 자율 취약점 발굴 능력을 보여줬다고 밝혔다. 이전 세대인 3.5 Flash Cyber를 넘어섰을 뿐 아니라, 규모가 훨씬 큰 여러 최첨단 모델도 크게 앞질렀다.
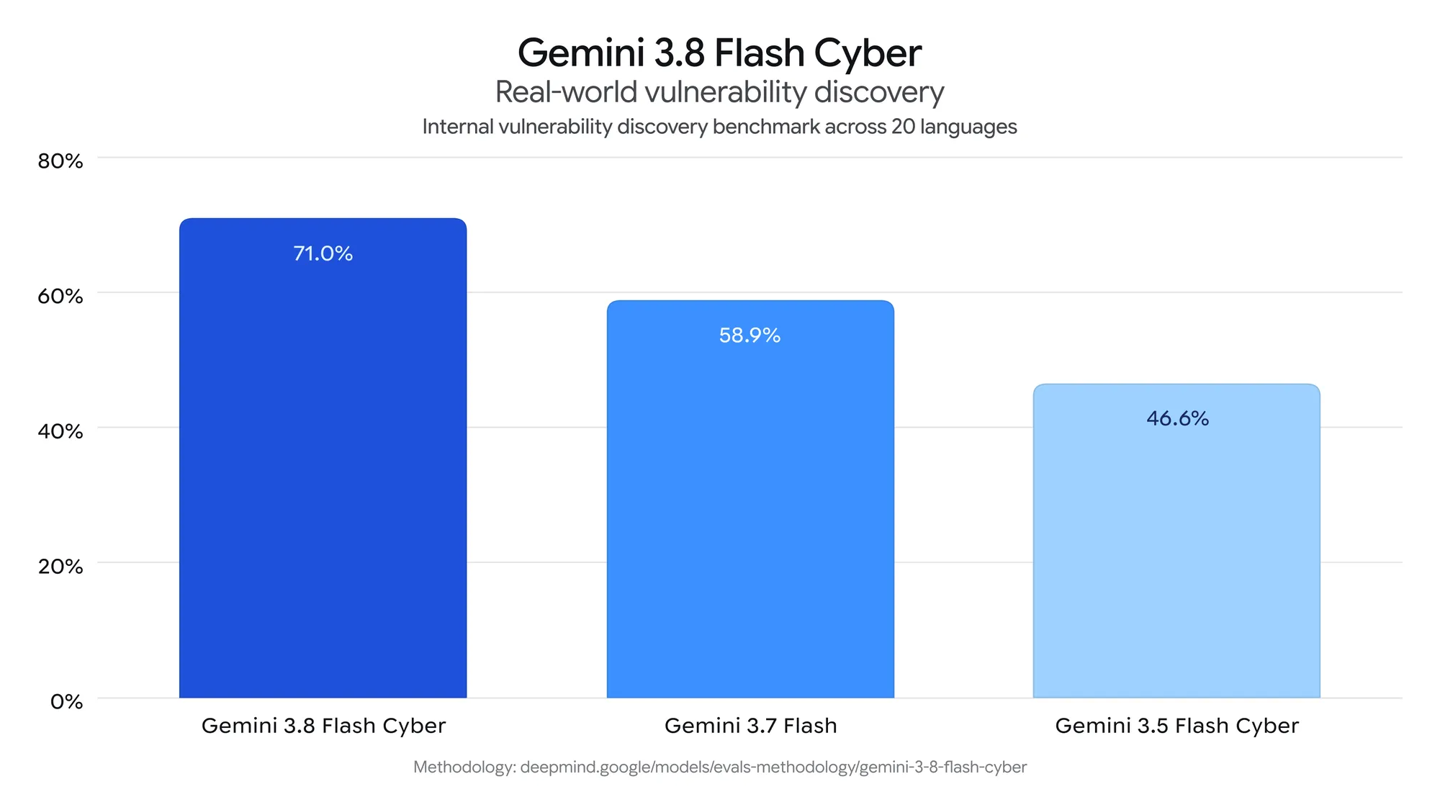
Google은 더욱 종합적인 내부 벤치마크 테스트를 통해 Gemini 3.8 Flash Cyber를 평가했다. 이 테스트에서 모델은 20개 프로그래밍 언어를 아우르는 복잡한 코드 엔지니어링 프로젝트에서 다양한 유형의 보안 취약점을 찾아야 했다. 결과에 따르면 이 모델은 Google의 기존 모델보다 크게 도약했으며, 취약점 발굴 성공률은 70%를 넘어섰다.
Google은 Gemini 3.8 Flash Cyber를 개발할 때 보안 방어 측에 전문가 수준의 역량을 부여해 공격자에 맞서 주도권을 확보하도록 하는 것을 핵심 목표로 삼았다고 밝혔다. 이에 따라 Google은 처음부터 취약점 수정 분야에 집중적으로 투자했으며, 해당 역량을 취약점 악용과 같은 공격적 수단보다 우선시했다.
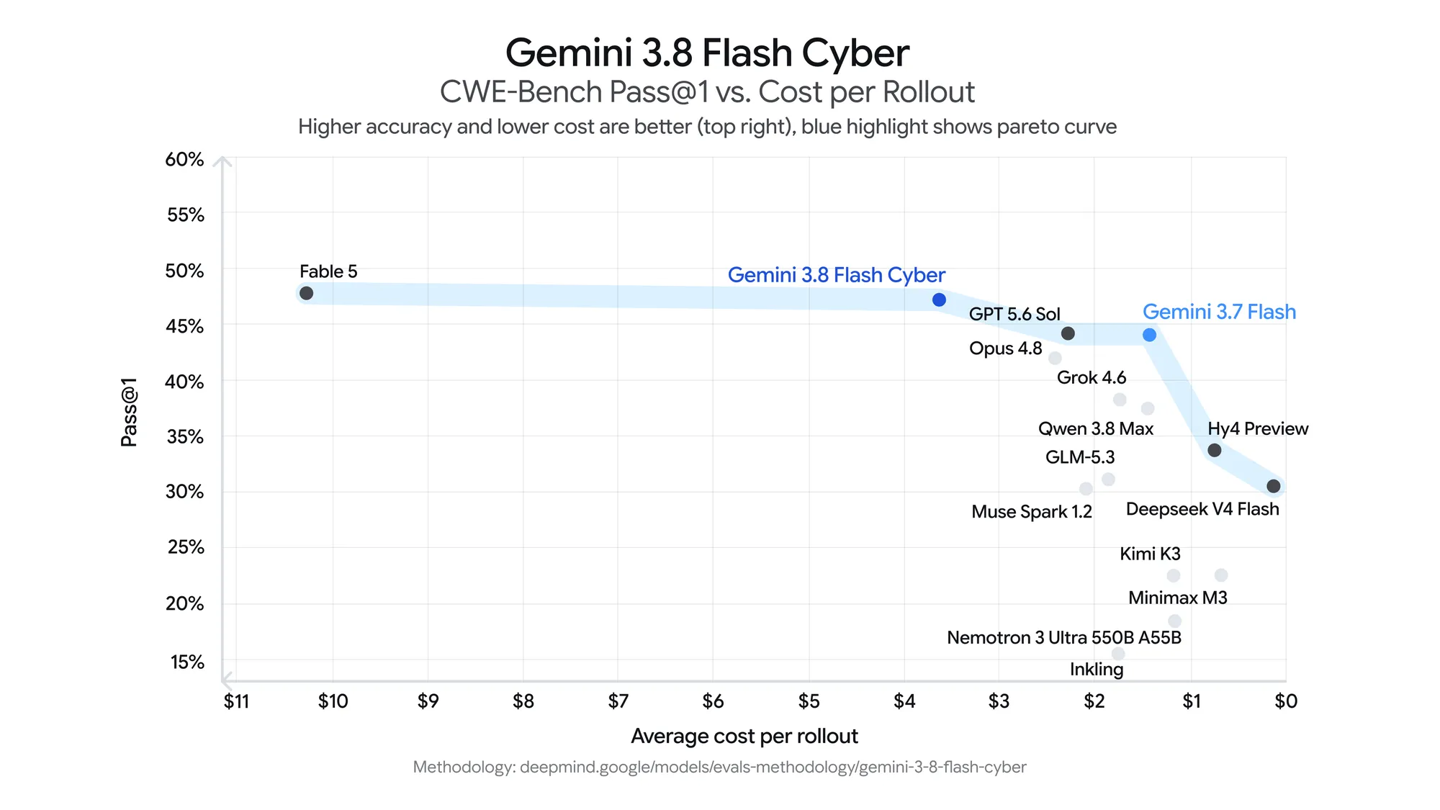
CWE-Bench 테스트에서 Gemini 3.8 Flash Cyber는 파레토 프런티어(Pareto Frontier)에 안정적으로 자리했다. 첫 시도 정답률(Pass@1)은 47.2%로 최고 수준의 최첨단 모델이 기록한 47.8%에 근접했으며, 호출 비용은 훨씬 낮아 성능과 비용 사이에서 뛰어난 균형을 구현했다.
Google은 Gemini 3.8 Flash에 강력한 안전 보호 체계를 내장해 규정을 준수하는 선의의 사용 사례를 지원하는 동시에, 화학·생물·방사성 물질 및 핵무기(CBRN)와 사이버 공격 분야에서 모델이 악용될 위험을 엄격히 방지한다고 밝혔다.
반면 Gemini 3.8 Flash Cyber는 사이버 보안 분야의 정책 차단 제한을 적절한 수준으로 완화했기 때문에, 더욱 종합적인 사이버 공격·방어 역량이 필요한 규정 준수 보안 팀에만 공개된다.
현재 Google은 코드 보안을 위해 Gemini 3.8 Flash Cyber를 내부에 전면 배포했다. 구체적인 적용 사례는 다음과 같다.
Chrome 보안 팀의 평가에 따르면 Chrome 브라우저의 보안 취약점을 대상으로 3.8 Flash Cyber가 생성한 유효한 수정 패치 수는 최고 수준의 상용 모델의 2.6배에 달했다. 해당 상용 모델들의 매개변수 규모는 3.8 Flash Cyber보다 훨씬 크다.
보안 기관 Wiz의 평가에 따르면 내부 벤치마크 테스트에서 Gemini 3.8 Flash Cyber는 다른 최고 수준의 최첨단 모델보다 재현율이 7.5%-9.7% 향상됐으며, 호출 비용은 기존의 1/5.2~1/2.3 수준으로 크게 낮아졌다.
Google 클라우드 취약점 연구팀은 3.8 Flash Cyber 모델을 활용해 2시간도 걸리지 않아 심각한 하위 아키텍처 취약점 하나를 성공적으로 발굴했다. 이전에는 이러한 유형의 취약점을 조사하고 점검하는 데 보통 수개월이 걸렸다.