

OpenAI는 오늘(8월 20일) 블로그를 통해 자격을 갖춘 프런티어 모델 API 고객을 대상으로 ‘제로 데이터 보존’(Zero Data Retention) 서비스를 확대하며, 자동화 시스템이 상호작용 전반의 위험 패턴을 식별할 수 있다고 발표했습니다.
IT之家가 블로그 내용을 인용해 전한 바에 따르면, OpenAI는 요청 처리가 완료된 후 프롬프트나 모델 응답을 보관하지 않으며, 직원이 고객 콘텐츠를 검토할 수 없고 기업 데이터도 모델 학습에 사용되지 않는다고 강조했습니다(고객이 명시적으로 참여를 선택한 경우는 제외).
OpenAI는 모델이 더 길고 복잡한 작업을 수행함에 따라 일부 중대한 보안 위험은 여러 차례의 상호작용이 진행된 후에야 드러날 수 있다고 지적했습니다. 현재 ZDR을 지원하는 보안 시스템은 일반적으로 상호작용을 개별적으로 평가하기 때문에 대화 간, 계정 간 또는 보안 메커니즘을 지속적으로 시험하는 행동 패턴을 식별하기 어렵습니다.
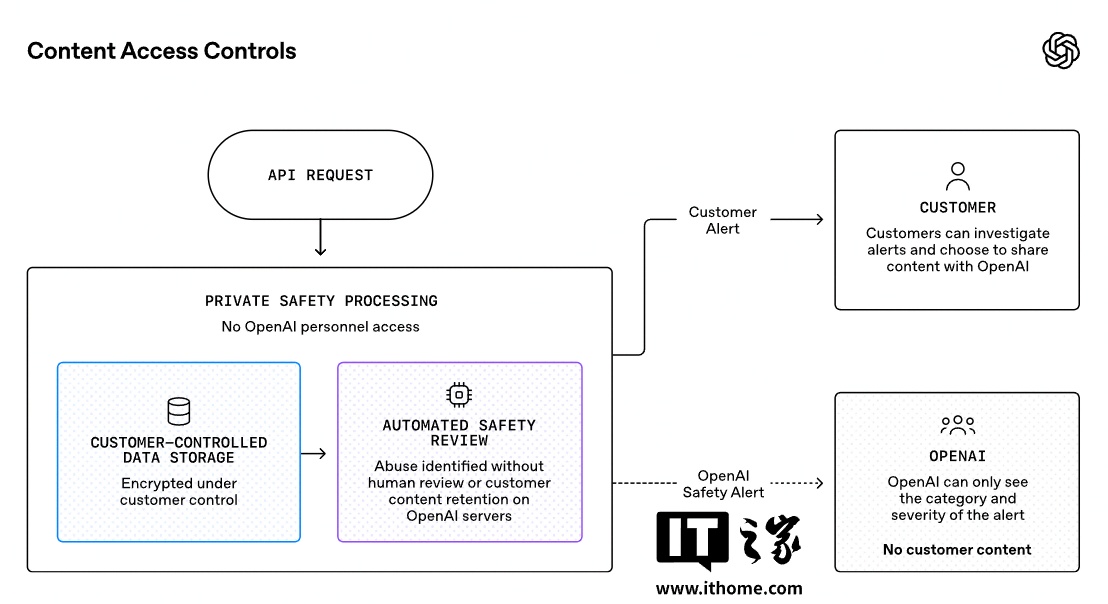
OpenAI는 이 문제를 해결하기 위해 프리뷰 버전으로 비공개 안전 처리(Private Safety Processing)를 출시했습니다. 이 메커니즘은 OpenAI 직원이 원본 콘텐츠에 접근하지 못하도록 하면서 자동화 시스템을 활용해 연관된 상호작용의 위험 패턴을 분석합니다.
이 시스템은 고객이 직접 관리하는 인프라 내 콘텐츠와 OpenAI가 제공하는 저장 기능 모두에 적용됩니다. 후자의 경우 고객 콘텐츠는 고객이 관리하는 키로 암호화되며, OpenAI 직원은 해당 키를 보유하지 않으므로 원본 프롬프트와 응답에 접근할 수 없습니다.
시스템이 위험을 식별하면 OpenAI는 관련 활동의 유형을 설명하는 제한된 범위의 안전 신호만 수신하며, 이를 바탕으로 조치가 필요한지 판단합니다.
콘텐츠에 플래그가 지정되더라도 직원은 고객 콘텐츠를 확인할 수 없습니다. 고객은 자체 시스템의 정보로 경고와 조치 결정을 조사할 수 있습니다. 이의를 제기하거나 합법적인 활동임을 설명하거나 확인된 오용 행위의 조사에 협조해야 하는 경우, 고객은 관련 정보를 OpenAI에 제공할지 스스로 선택할 수 있습니다.
OpenAI는 비공개 안전 처리를 현재 초기 고객과 테스트하고 있다고 밝혔습니다. 회사는 9월부터 이 기능을 출시하고 기술 백서를 공개할 계획입니다. OpenAI는 이후 고객에게 업데이트 내용과 기존 약속에 미치는 영향, 고객의 계획 수립에 필요한 시간 및 지원 사항을 사전에 안내할 것이라고 밝혔습니다.