

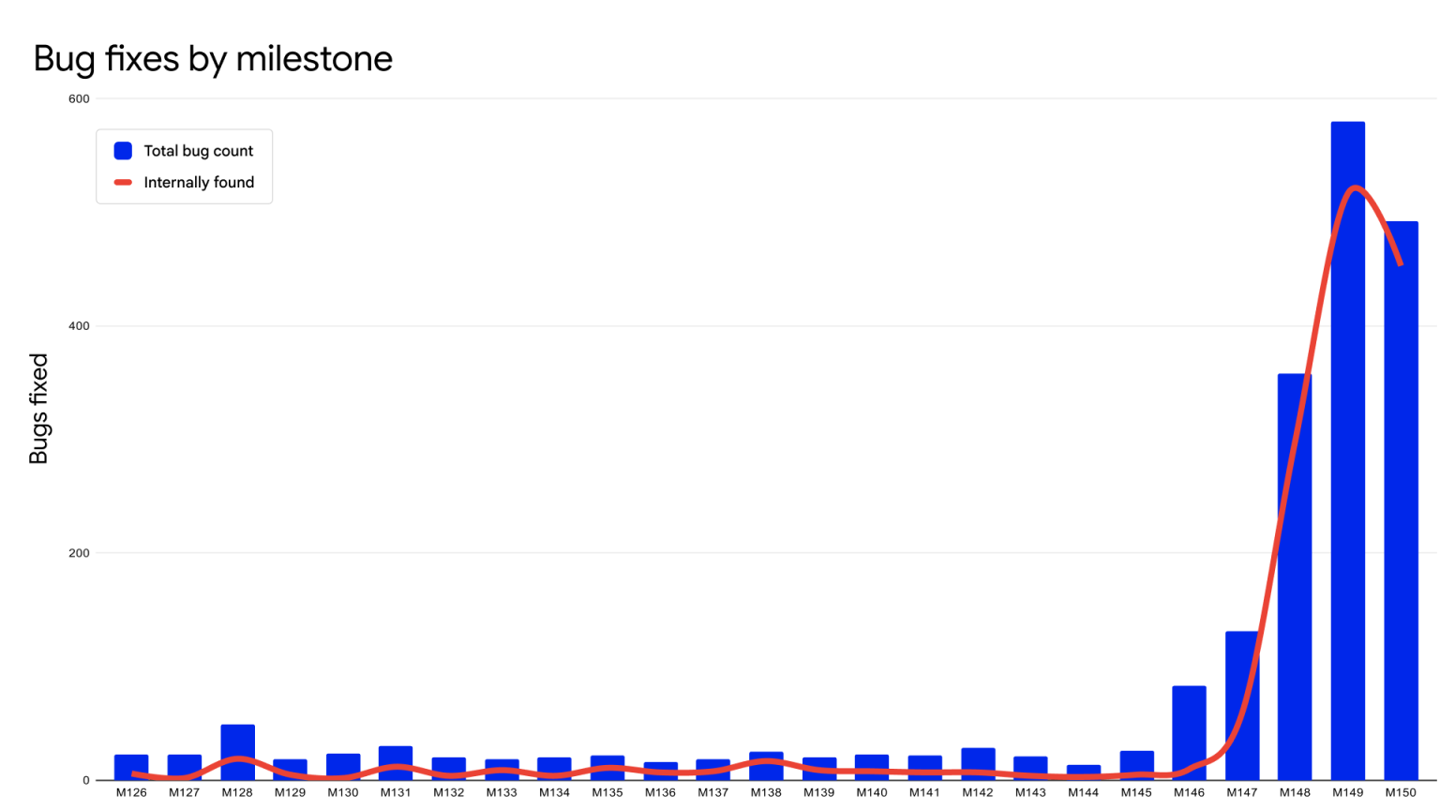
외신 TechCrunch는 오늘(31일) 내부 AI 도구 덕분에 구글이 단 한 달 만에 Chrome에서 지난 2년간의 총합을 넘어서는 보안 취약점을 수정했다고 보도했다.
현지 시간 30일, 구글은 6월에 출시된 Chrome 149와 Chrome 150에서 총 1072개의 보안 취약점을 수정했다고 발표했다. 앞서 2년 동안 출시된 23개 Chrome 버전은 총 1036개의 취약점을 수정해 최근 두 버전의 수정 규모에 미치지 못했다.
대규모 언어 모델이 등장한 이후 네트워크 보안 전문가들은 AI가 점점 더 빠른 속도로 대량의 취약점을 발견할 것이며, 취약점 수가 기하급수적으로 증가할 수도 있다고 여러 차례 경고해 왔다. AI를 사용하는 악성 해커에 맞서 보안팀 역시 AI에 의존해 문제를 사전에 발견하고 수정해야 한다.
구글 백서의 도표에 따르면 Chrome에서 발견되고 수정된 취약점 수는 빠르게 증가하고 있다. 이 백서는 구글이 AI를 활용해 보안 결함을 찾아내고 수정 시간을 단축하는 방법을 소개한다.
Chrome 126은 2024년 6월에 출시됐으며, Chrome 149와 Chrome 150은 지난달 출시됐다. 구글은 Chrome의 각 정식 버전을 하나의 ‘마일스톤’이라고 부른다.
Chrome 엔지니어링 디렉터 더그 터너는 대규모 언어 모델이 네트워크 보안의 비용 구조를 근본적으로 바꿔 취약점 발견을 자동화·산업화된 대규모 작업으로 만들었다고 언급했다. 그는 “Gemini와 같은 모델을 사용하면 취약점이 악용되기 전에 수정하고, 공격자보다 앞서 나가며, 업데이트할 때마다 Chrome의 보안을 더욱 강화할 수 있다”고 말했다.
구글만 이와 같은 변화를 겪은 것은 아니다. 마이크로소프트는 이달 초 정기 ‘패치 화요일’ 업데이트에서 자사 제품군의 보안 취약점 570개를 한 번에 수정했다고 발표했다. 마이크로소프트는 내부적인 AI 활용이 수정 건수가 갑자기 급증한 중요한 원인이라고 보고 있다.
애플에서는 아직 같은 수준의 기하급수적 증가가 나타나지 않았다. 독립 통계에 따르면 애플은 2026년 들어 현재까지 제품 취약점 482개를 수정했다. 현재 추세대로라면 애플의 연간 수정 건수는 지난해 수준에 도달하거나 이를 넘어 2015년과 비슷한 수준이 될 가능성이 있다.