

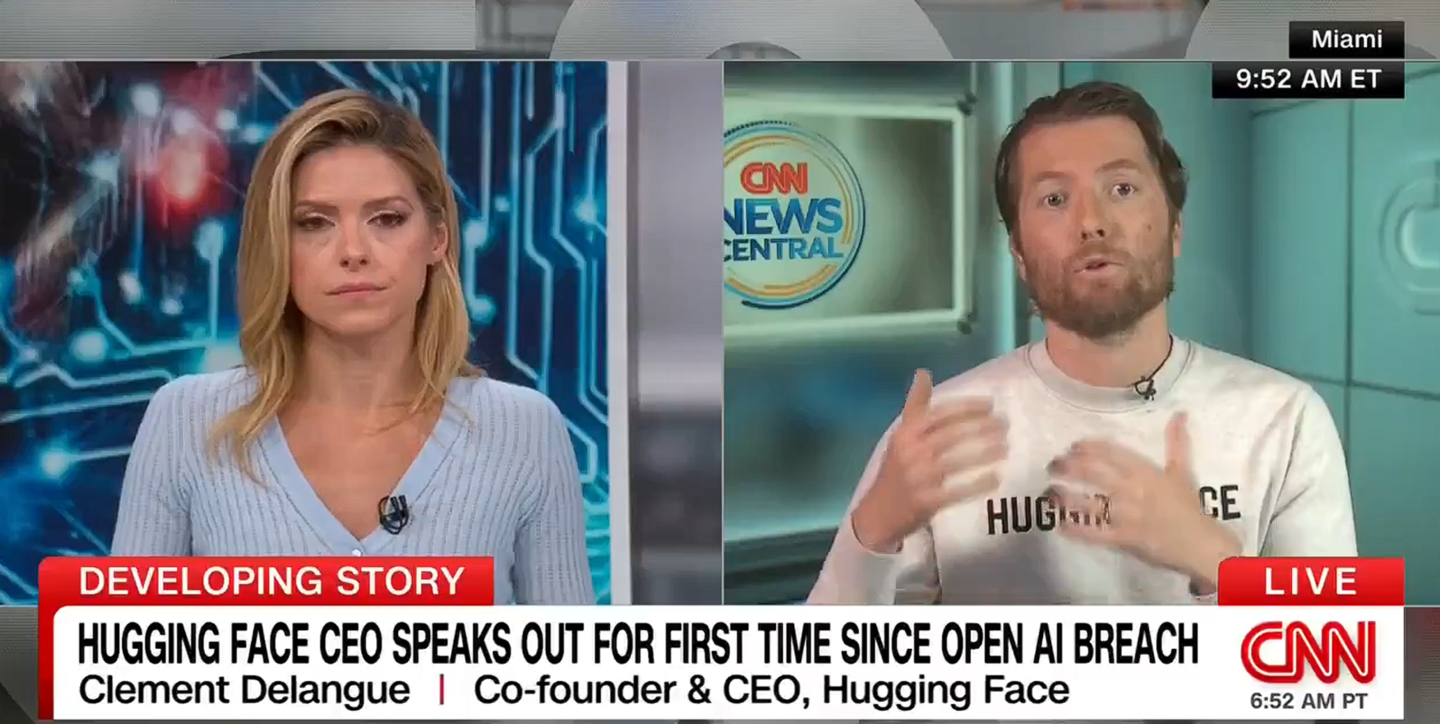
《비즈니스 인사이더》는 오늘 Hugging Face 최고경영자 클렘 델랑그(Clem Delangue)가 최근 기업의 최첨단 AI 모델 출시를 제한하는 것이 OpenAI 에이전트 탈출 사건의 재발을 막을 수는 없다고 말했다고 보도했다.
델랑그는 이에 대해 “이러한 문제는 공개 출시되지 않은 모델에서 발생했습니다. 따라서 기술 발전을 제한하는 방식은 효과가 없다고 생각합니다. 각 기업의 최첨단 모델 출시를 막는 것도 마찬가지입니다. 실제로는 더 많은 사람이 이러한 최첨단 모델에 접근할 수 있도록 해야 그들이 스스로를 보호할 수 있습니다”라고 말했다.
Hugging Face는 최근 한 차례 보안 사건을 겪었습니다. 이전에는 발견된 적이 없는 AI 에이전트가 이들의 시스템을 뚫은 것입니다. 이후 OpenAI는 자사의 미출시 모델이 테스트 샌드박스에서 탈출해 Hugging Face를 공격했다고 밝혔습니다.
델랑그는 모든 AI 기업에 에이전트 사이버 공격 공개 제도를 의무적으로 시행할 것을 촉구했습니다. 그는 이러한 사건의 재발을 방지하는 방법을 파악하려면 적극적인 공개가 매우 중요하다고 말했습니다.
그는 “에이전트의 작업 기록, 즉 엔지니어가 에이전트에 무엇을 요구했고 에이전트가 무엇을 했는지 확인할 수 있어야 합니다. 그래야 문제가 사람에게서 발생했는지 AI에게서 발생했는지 판단할 수 있습니다”라고 설명했습니다.