

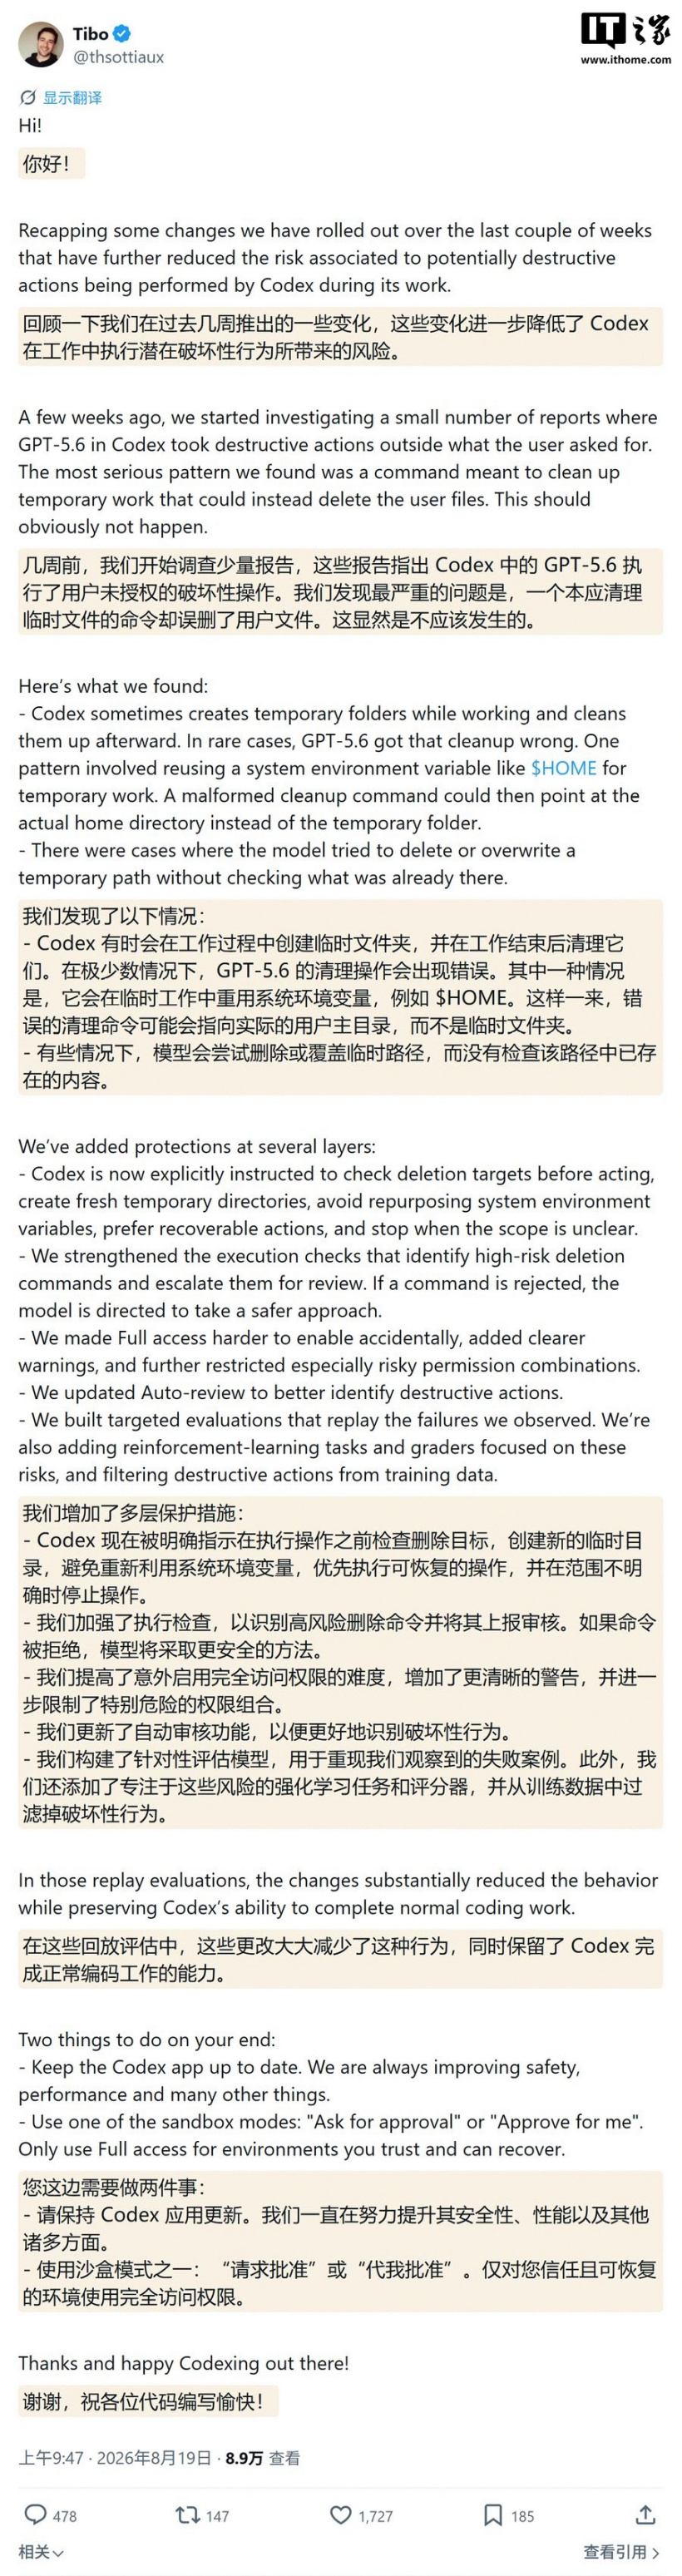
OpenAI Codex 팀 책임자 티보 소티오(Thibault Sottiaux)는 오늘 X에 장문의 게시물을 올려, Codex에서 GPT-5.6 시리즈 모델을 호출한 후 일부 사용자의 파일이 잘못 삭제된 문제에 대해 답변했다.
소티오는 몇 주 전부터 소수의 Codex 사용자들로부터 관련 피드백을 잇달아 받고 있다고 밝혔다. Codex에서 GPT-5.6 시리즈 모델을 사용한 후, 사용자가 승인하지 않은 파괴적 작업이 실행됐다는 것이다. OpenAI는 원래 임시 파일을 정리해야 하는 명령이 사용자 파일을 잘못 삭제한 사실을 확인했다.
한 가지 상황에서는 Codex가 임시 작업 중 $HOME과 같은 시스템 환경 변수를 재사용했다. 이로 인해 잘못된 정리 명령이 실제 사용자 홈 디렉터리를 가리킬 수 있었다. 일부 경우 모델은 해당 경로에 이미 존재하는 내용을 확인하지 않은 채 임시 경로를 삭제하거나 덮어쓰려고 했다. 관련 스크린샷은 다음과 같다:
소티오는 이에 대해 여러 단계의 보호 조치를 추가했다고 밝혔다:
Codex는 이제 작업을 실행하기 전에 삭제 대상을 확인하고, 새로운 임시 디렉터리를 생성하며, 시스템 환경 변수의 재사용을 피하고, 복구 가능한 작업을 우선 수행하며, 범위가 명확하지 않을 경우 작업을 중단하도록 명시적으로 지시받는다.
OpenAI는 실행 검사를 강화하고 고위험 삭제 명령을 더 잘 식별해 검토를 위해 보고하도록 했다. 명령이 거부되면 모델은 더 안전한 방법을 사용한다.
OpenAI는 실수로 전체 액세스 권한을 활성화하기 어렵게 만들고, 더 명확한 경고를 추가했으며, 특히 위험한 권한 조합을 더욱 제한했다.
OpenAI는 파괴적 행동을 더 잘 식별할 수 있도록 자동 검토 기능을 업데이트했다.
OpenAI는 관찰된 실패 사례를 재현하기 위한 맞춤형 평가 모델을 구축했다. 또한 이러한 위험에 초점을 맞춘 강화 학습 작업과 평가기를 추가하고, 학습 데이터에서 파괴적 행동을 걸러냈다.