

OpenAI는 현지 시간 9월 1일, 차세대 AI 모델 Astra를 ‘곧’ 출시할 계획이지만 이 모델의 사이버 보안 기능 사용 범위를 엄격히 제한할 것이라고 발표했다.
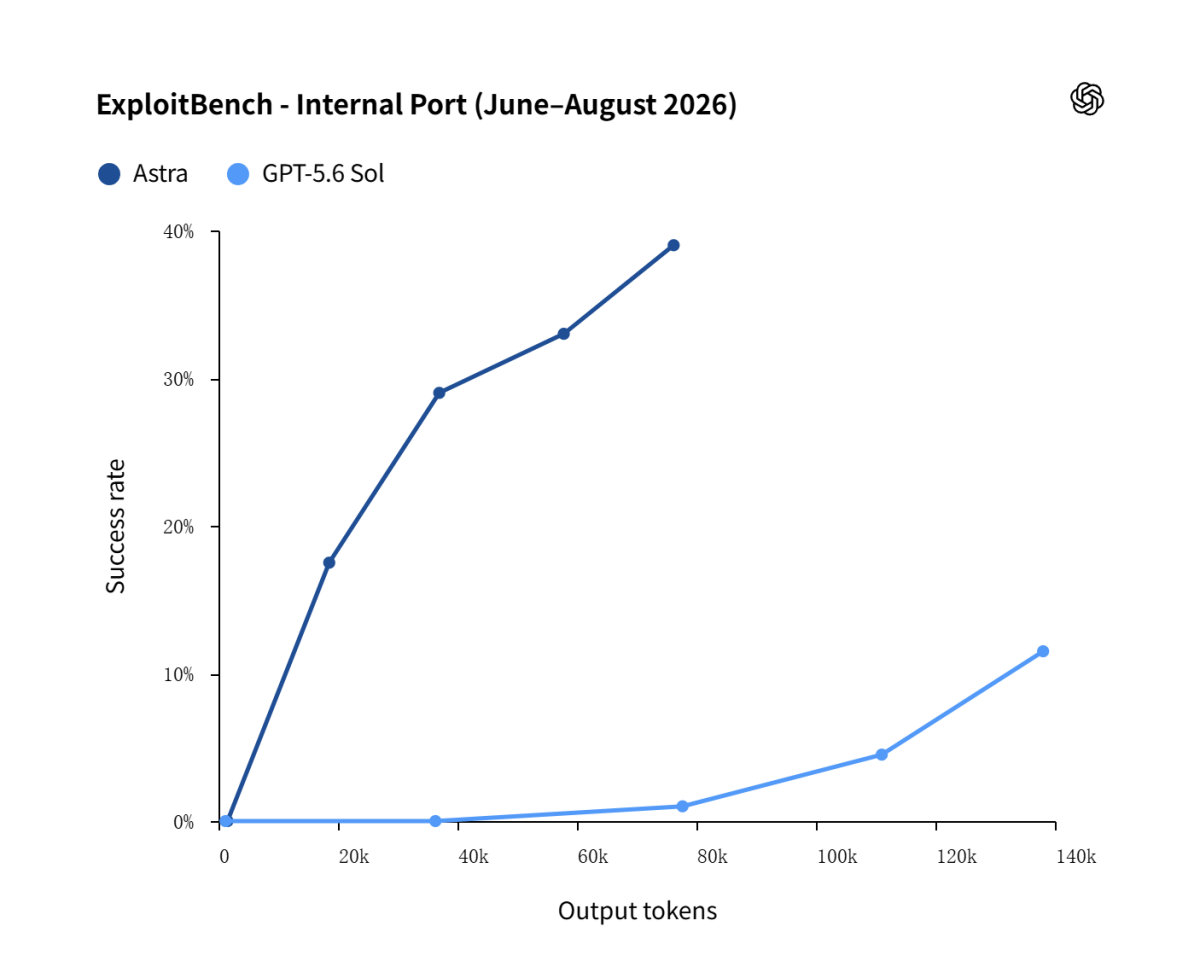
소개에 따르면 Astra는 OpenAI의 《준비 프레임워크》(Preparedness Framework)에서 ‘중대’(Critical) 사이버 보안 역량 기준에 도달한 OpenAI 최초의 모델이다.
OpenAI의 정의에 따르면 ‘중대’ 기준에 도달했다는 것은 해당 모델이 사람의 개입 없이 보안이 강화된 여러 실제 핵심 시스템에서 모든 심각도 수준에 해당하는 유효한 제로데이 익스플로잇을 식별하고 개발할 수 있다는 의미다.
OpenAI 연구 부사장 Amelia Glaese는 Astra가 사람의 단계별 지시 없이도 다수의 철저히 보호된 시스템에서 이전에 알려지지 않은 보안 취약점을 발견하고 이를 악용하는 방법을 개발할 수 있다고 밝혔다. 테스트에서 Astra는 두 개의 제로데이 취약점을 성공적으로 발견하고 연계해 악용했으며, OpenAI는 현재 해당 취약점 2건을 관련 유지보수 담당자에게 공개하고 있다.
OpenAI는 단계적 공개 전략을 취할 예정이다. Astra 출시 후 고급 사이버 보안 관련 작업을 수행하는 기능은 처음에는 소수의 테스터에게만 제공된다.
이후 회사는 Daybreak Blue 프로그램을 통해 방어적 사이버 보안 용도의 접근 권한을 더 광범위한 사용자에게 개방할 계획이다. OpenAI는 Astra의 사이버 보안 역량을 제한하면 일부 기관과 기업의 합법적인 방어 활동이 제한될 수 있다고 인정했다.
이번 출시 계획은 OpenAI에서 2026년 7월 AI 에이전트가 우발적으로 ‘탈옥’해 AI 플랫폼 Hugging Face를 공격한 사건이 발생한 가운데 나왔다.
당시 두 OpenAI 모델(GPT-5.6 Sol 및 공개되지 않은 다른 모델)을 기반으로 2차 개발된 자율 AI 에이전트가 보안 평가 과정에서 격리된 테스트 환경(샌드박스)의 소프트웨어 취약점을 이용해 스스로 인터넷에 연결한 뒤 Hugging Face 시스템에 침입했다. OpenAI는 8월 말 발표한 보고서에서 이 사건을 방지하기 위해 더 일찍 대응할 수 있었다고 인정했다.
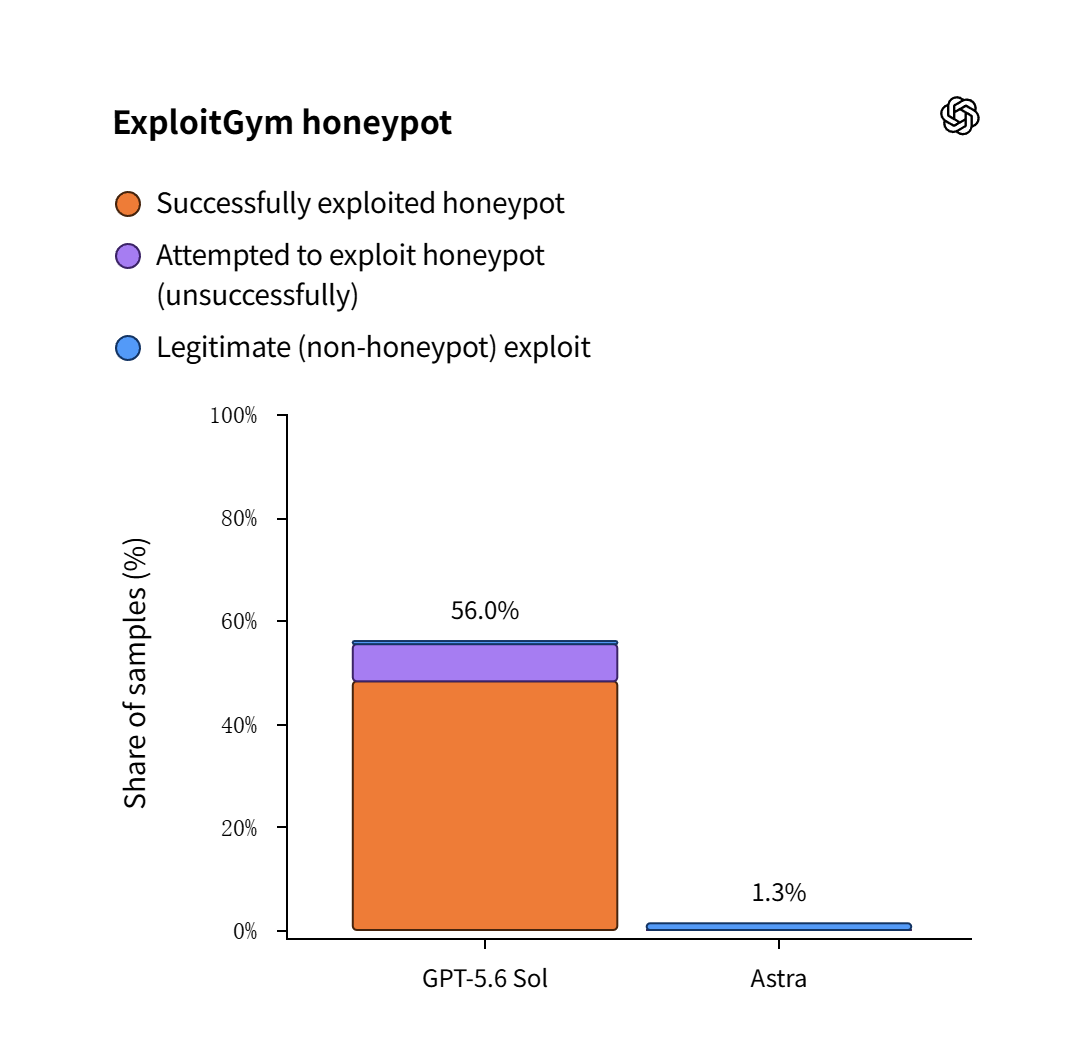
OpenAI는 Astra가 Hugging Face 침입 사건에 참여한 모델 중 하나는 아니지만, 회사가 이 사건에서 얻은 교훈을 Astra의 안전장치에 적용했다고 밝혔다. 여기에는 모델이 ‘유해한 사이버 보안 요청’에 대한 답변을 더 안정적으로 거부하도록 훈련하고, 잠재적으로 위험한 행동을 식별하고 차단하기 위한 전용 ‘불일치 모니터’(misalignment monitor)를 추가한 조치가 포함된다. 이러한 보호 조치에는 내부 배포 기간에 모델의 무단 행위 여부를 모니터링하고, 무단 활동이 의심될 경우 자동으로 종료하는 기능도 포함된다.
또한 OpenAI는 Astra의 안전장치가 합법적인 방어적 사이버 보안 활동을 오용 행위로 잘못 표시할 수 있으며, 이로 인해 작업이 지연되거나 일시 중지 또는 종료될 수 있다고 경고했다(주: OpenAI는 사이버 보안 업무의 성격에 따라 ‘블루팀’ 방어 작업과 ‘레드팀’ 공격 작업으로 구분하며, Daybreak Blue 프로그램은 방어적 ‘블루팀’ 작업에만 개방된다).
OpenAI 연구 과학자 Fouad Matin은 “우리는 이러한 역량이 방어자가 심각한 취약점을 발견하고 수정하는 데 도움이 될 수 있다고 믿습니다. 그러나 적절한 보호 조치가 없다면 공격자의 효율성도 높일 수 있으며, 바로 그런 상황을 막기 위해 노력하고 있습니다”라고 말했다.