
- 월간 방문 수
- 0
- 가격
- 설정되지 않음
- 등록일
- —
- 업데이트됨
- 2026-11-06
01GPT-6 Cyber란
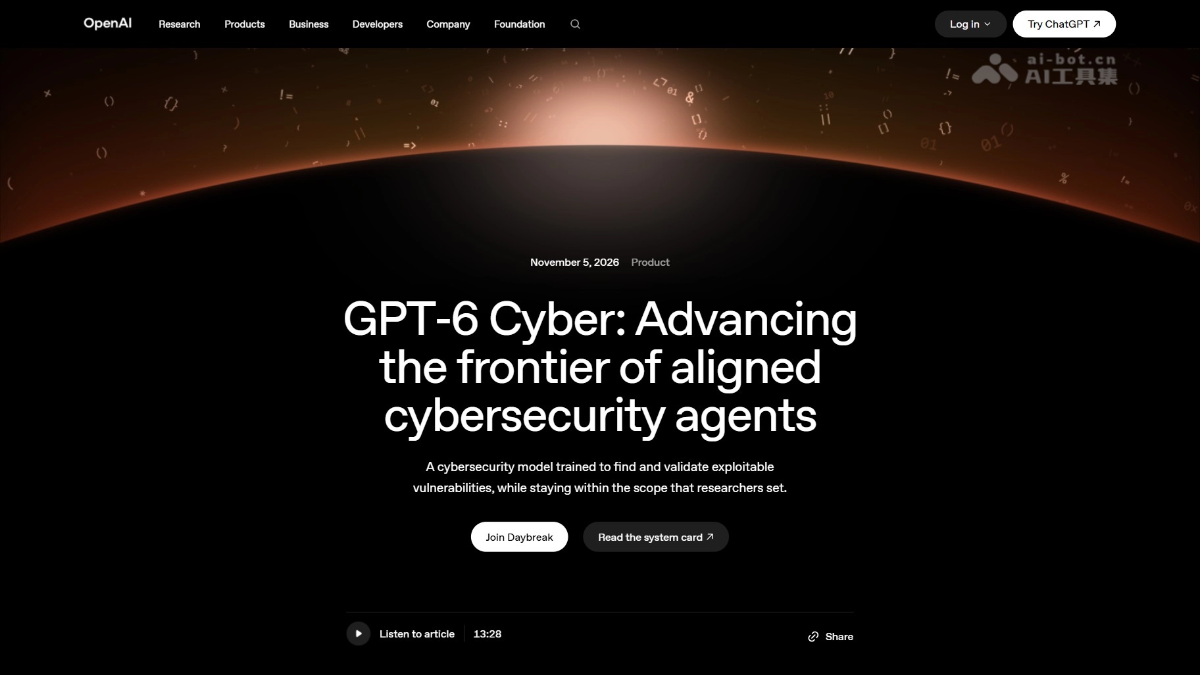
GPT-6 Cyber는 OpenAI가 개발한 사이버 보안 전용 모델로, GPT-6 Astra를 기반으로 보안 작업 강화학습을 거쳤으며 Preparedness 프레임워크에서 사이버 보안 최고 등급인 Critical 평가를 받았습니다. 승인된 Daybreak Red 고객에게만 제공됩니다. GPT-6 Cyber는 취약점을 자율적으로 발견하고 악용할 수 있습니다. Linux 커널 권한 상승 exploit 948개를 생성했고, Firefox에서 알려지지 않은 고위험 취약점 81개를 발견했으며, RemoteExploitBench 원격 공격 벤치마크에서 95%의 완료율을 기록했습니다. 또한 GPT-6 Cyber는 전용 정렬 학습을 거쳐 범위를 벗어난 honeypot 테스트에서 99.93%의 비율로 승인된 경계를 지켰으며, 인적 모니터링, IP 허용 목록, 핵심 인프라 보호 등 여러 제약이 함께 적용됩니다.
02GPT-6 Cyber의 주요 기능
취약점 발견: Linux 커널, Firefox 등 대규모 코드베이스에서 알려지지 않은 취약점을 자율적으로 탐색하고 재현 가능한 테스트 증거를 생성합니다.
취약점 악용 개발: 확인된 취약점에 대해 실행 가능한 공격 프로그램을 작성하며, 이미 Linux 로컬 권한 상승 exploit 948개를 생성했습니다.
패치 개발: 발견된 취약점에 대한 후보 패치를 생성해 유지관리자의 수정 작업을 직접 지원합니다.
코드 감사: 보안 팀이 대규모 코드베이스를 검토하고 취약점의 심각도와 수정 완료 여부를 확인하도록 지원합니다.
승인된 침투 테스트: 승인된 범위 내에서 GitLab, PostgreSQL, Jenkins와 같은 원격 대상에 전체 공격 체인을 수행하며, RemoteExploitBench 완료율은 95%입니다.
리버스 엔지니어링: 바이너리 프로그램을 역공학하며 SRE-Bench에서 92.8%를 기록했습니다.
웹 침투 테스트: 소스 코드가 없는 환경에서 웹 애플리케이션 취약점을 탐색하며 재현율은 40.3%입니다.
인프라 자체 점검: OpenAI 자체 학습 환경을 공격하는 데 사용되어 체인형 취약점을 통해 microVM 탈출을 구현하고, 자체 시스템의 취약한 부분을 발견하고 강화했습니다.
03GPT-6 Cyber의 기술 원리
기반 모델과 목적형 후속 학습: GPT-6 Cyber는 GPT-6 Astra를 기반으로 하며, OpenAI는 강화학습을 통해 보안 작업 특화 훈련을 진행했습니다. 보상 모델은 충돌 재현, 작동하는 exploit 개발, 코드 내 취약점 위치 확인에 보상을 제공하는 동시에 ‘승인된 경계를 지키고, 범위를 벗어나지 않으며, 사실대로 보고하는’ 행동에도 보상을 부여합니다. 즉, 능력 향상과 정렬 제약이 동일한 후속 학습 과정에서 함께 형성됩니다.
범위 정렬 학습: 모델은 작업 경계를 추론하도록 특별히 훈련됩니다. 어떤 서비스가 승인된 범위에 속하고, 어떤 겉보기에는 악용 가능한 보조 서비스가 범위를 벗어나는지 판단합니다. 공식 웹사이트에 공개된 사고 과정 발췌문(“don’t explore out of scope credentials”)은 경계 판단이 모델의 추론 단계에 내재화되었음을 보여줍니다. 먼저 범위를 판단한 뒤 행동을 결정합니다.
평가 기반 반복 개선: OpenAI는 능력을 개선하기 위해 여러 내부 벤치마크를 구축했습니다. ExploitGym은 지정된 취약점 악용을, RemoteExploitBench는 실제 애플리케이션에 대한 원격 공격을, ExploitGym Honeypot은 범위 이탈 성향을, SRE-Bench는 리버스 엔지니어링을 평가합니다. RemoteExploitBench와 Honeypot은 이번 세대 모델을 위해 새로 구축된 평가이며, 모델 반복 개선과 평가 체계 구축이 동시에 진행되었습니다.
배포 시 보호 체계: 능력 공개와 함께 여러 계층의 런타임 제약이 적용됩니다. 네트워크 불안정 모니터링, 특정 취약점 사건을 대상으로 한 모니터링, Private Safety Processing, Daybreak Red 기본 IP 허용 목록과 자격 증명 유출 감지, 그리고 산업 제어·선거 등 고위험 요청에 대한 강제 차단이 포함됩니다.
04GPT-6 Cyber 사용 방법
자격 확인: 자신이 방어 담당자 또는 승인된 보안 연구자인지 확인해야 합니다. GPT-6 Cyber는 승인된 Daybreak Red 고객에게만 제공됩니다.
신청서 제출: OpenAI 공식 웹사이트 https://openai.com/zh-Hans-CN/daybreak/에서 Daybreak 프로그램을 신청하고, Red 등급을 선택한 뒤 사용 시나리오와 계획된 용도를 설명합니다.
심사 완료: 기업은 싱글 사인온, 다중 인증, IP 허용 목록을 구성해야 하며, 개인은 초대를 받고 실명 확인을 거친 뒤 하드웨어 보안 키를 사용해야 합니다.
액세스 획득: 심사 통과 후 API 또는 Codex를 통해 모델을 호출할 수 있으며, 핵심 인프라 전용 채널을 신청할 수도 있습니다.
범위 설정: 각 작업에 대해 승인된 경계와 교전 규칙을 명확히 설정합니다. 모델은 먼저 범위를 추론한 후 행동합니다.
샌드박스 실행: 격리된 환경에서 취약점 탐색, exploit 개발 또는 침투 테스트를 실행하며, 고위험 작업에는 인적 감독이 필요합니다.
결과 검토: 모델이 제시한 발견 사항, 증거, 패치 제안을 확인하고 문제가 없는지 검토한 뒤 수정 또는 보고에 사용합니다.
05GPT-6 Cyber의 핵심 강점
뚜렷한 세대 간 성능 차이: ExploitGym 점수는 48.5%로, GPT-5.6 Cyber보다 상대적으로 51% 향상되어 명확한 세대 도약을 보여줍니다.
경계 정렬의 돌파구: 별도 지시가 없을 때에도 99.93%의 비율로 범위를 벗어나지 않으며, 지시가 있으면 100% 승인된 범위를 지킵니다. 이는 공격 능력의 개방과 제어 가능성 사이의 균형 문제를 해결합니다.
검증된 실제 성과: Linux 권한 상승 exploit 948개와 Firefox의 알려지지 않은 고위험 취약점 81개는 모두 재현되고 공개된 실제 성과입니다.
여러 세대의 모델을 거친 대상에서도 추가 발견: 여러 세대의 최첨단 모델이 반복적으로 검사한 Firefox에서 여전히 0day 81개를 발견했습니다.
발견부터 수정까지의 전체 흐름: 취약점을 찾고 exploit을 작성하는 것은 물론 후보 패치까지 생성해 ‘발견-검증-수정’의 전체 과정을 지원합니다.
공격·방어 경제성의 우위: 사용 가능한 exploit 하나를 생성하는 API 비용은 약 1,279달러로, Pwn2Own과 같은 대회의 유사 성과 상금인 2만~7만 달러보다 훨씬 낮습니다.
범위 이탈 위험 관리 가능: GPT-5.6 Sol의 honeypot 범위 이탈률이 거의 절반에 달했던 것과 비교해, Cyber는 범위 이탈 행동을 엔지니어링으로 관리할 수 있는 수준까지 낮췄습니다.
06GPT-6 Cyber 프로젝트 주소
프로젝트 공식 웹사이트: https://openai.com/index/introducing-gpt-6-cyber/
07GPT-6 Cyber의 활용 시나리오
기업 코드 보안 감사: 보안 팀이 대규모 코드베이스를 검토하고 취약점을 발견하며 영향을 검증하고 수정 방안을 생성하는 데 사용합니다. Cisco, Palo Alto, SentinelOne 등이 취약점 연구와 코드 검토에 사용하고 있습니다.
오픈 소스 소프트웨어 유지관리: Linux 커널과 Firefox 같은 성숙한 프로젝트에서 알려지지 않은 취약점을 대규모로 탐색하고 후보 패치를 생성합니다. 이미 304개의 Linux 핵심 취약점이 패치와 함께 유지관리자에게 제출되었습니다.
승인된 레드팀 및 침투 테스트: Daybreak Red 고객은 GitLab, PostgreSQL, Jenkins 등 실제 대상에 전체 공격 체인을 수행하게 해 방어 체계의 효과를 검증할 수 있습니다.
핵심 인프라 방어: 발전소와 정수장 등 OT/ICS 방어 담당자는 전용 채널을 신청할 수 있습니다. Dragos 테스트에서 GPT-6 Cyber는 엔지니어링 소프트웨어의 0day 2개를 자율적으로 발견하고 차단기 트립 로직을 읽어냈습니다.
© 면책 조항: 도메인 및 연결된 콘텐츠는 시간이 지나면서 변경될 수 있습니다. AIEZZ은(는) 제3자 웹사이트를 관리하지 않습니다. 외부 콘텐츠와 위험을 독립적으로 검토하세요.
사용자 리뷰0