
- 월간 방문 수
- 0
- 가격
- 무료 및 유료
- 등록일
- 2026-04-17
- 업데이트됨
- 2026-08-25
01제품 포지셔닝
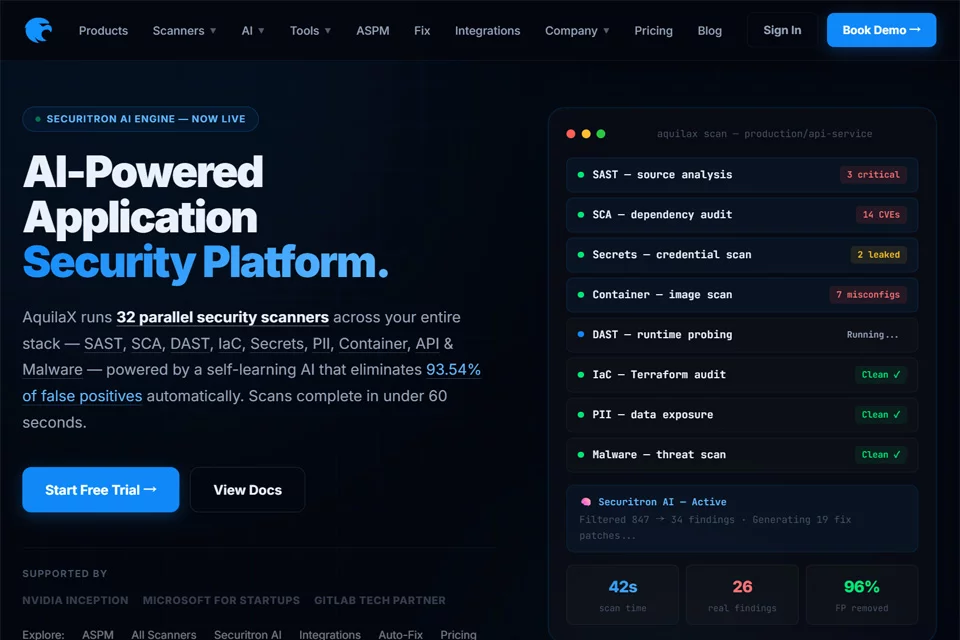
AquilaX는 AI 기반 코드 보안 감사 엔진으로, 연구개발 팀, 보안 감사 담당자 및 스타트업을 대상으로 합니다. 코드 점검과 컨테이너 환경 검사를 하나의 워크플로에 통합해 개발 또는 배포 전에 잠재적인 보안 문제를 발견할 수 있도록 지원합니다.
제품은 무료 및 유료 요금제를 제공하며, 구체적인 적용 범위는 현재 제품 페이지와 요금제 안내를 기준으로 확인해야 합니다.
02주요 기능
제품은 다양한 스캔 모듈을 통합해 정적 코드와 컨테이너 환경을 점검하고, 데이터 유출을 초래할 수 있는 하드코딩된 키, 개인정보 등의 위험을 식별합니다.
스캔으로 발견된 위험에 대해 AquilaX는 수정 제안을 생성할 수 있습니다. 또한 모델이 팀의 비즈니스 로직을 함께 분석해 프로젝트의 실제 상황과 맞지 않는 알림을 줄이는 데 도움을 줍니다.
03적용 시나리오
연구개발 팀은 코드 제출, 변경 사항 병합 또는 배포 전에 이 도구를 사용해 보안 문제를 점검하고, 개발 프로세스의 보조 점검 단계로 활용할 수 있습니다.
보안 감사 담당자는 스캔 결과를 바탕으로 처리해야 할 문제를 정리할 수 있으며, 스타트업은 제한된 보안 인력으로 코드와 컨테이너 환경을 초기 점검하는 데 활용할 수 있습니다. 중요한 시스템의 경우에도 수동 감사 및 기타 테스트 방법을 병행해야 합니다.
04사용 시 주의사항
스캔 도구가 발견하는 것은 잠재적인 위험이므로 프로젝트 아키텍처와 비즈니스 규칙을 잘 아는 담당자가 결과를 검토하고, 수정 제안이 현재 코드에 적합한지 확인해야 합니다. 컨테이너 설정, 실행 환경 및 종속성의 변경도 점검 결과에 영향을 줄 수 있습니다.
사용하기 전에 팀의 코드 저장소, 배포 및 감사 프로세스에 맞는 연동 방식을 확인하고, 무료 및 유료 요금제의 기능 범위, 스캔 제한과 데이터 처리 안내를 꼼꼼히 검토해야 합니다.
© 면책 조항: 도메인 및 연결된 콘텐츠는 시간이 지나면서 변경될 수 있습니다. AIEZZ은(는) 제3자 웹사이트를 관리하지 않습니다. 외부 콘텐츠와 위험을 독립적으로 검토하세요.
사용자 리뷰0