

Jev Review의 기능
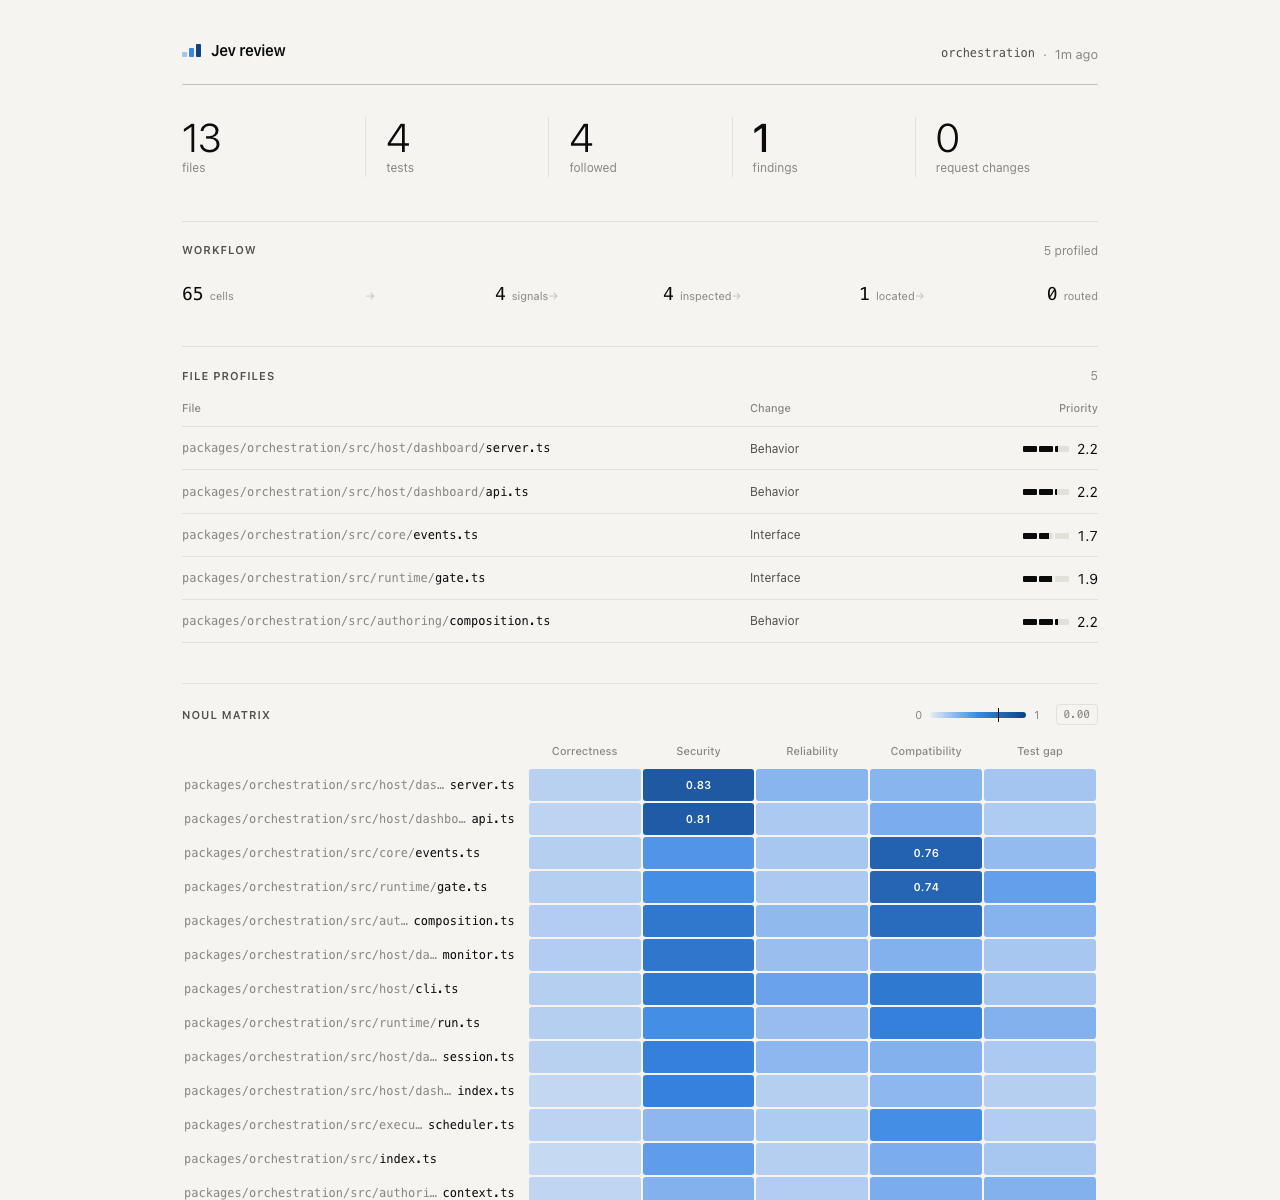
Jev Review는 TypeSafe Jev로 구축된 소규모 코드 리뷰 워크플로입니다. Git diff를 검토하거나 선택한 범위 내에서 무시되지 않은 모든 소스 파일을 스캔한 다음, 조용한 로컬 대시보드에 결과를 표시할 수 있습니다.
이 워크플로는 오케스트레이션과 정책을 애플리케이션 코드에서 관리하고, 제한된 범위의 구조화된 판단에는 Jev를 사용합니다. 결과는 결함이 존재한다는 확정적 증명이 아니라 리뷰를 위한 검토 항목으로 활용하도록 설계되었습니다.
리뷰 워크플로 작동 방식
Jev Review는 영향도를 지정하기 전에 검토 범위를 좁히도록 설계된 단계별 프로세스를 따릅니다.
- 위험 매트릭스를 작성합니다.
- 파일 프로필을 선택하고 점수를 매깁니다.
- 관련 증거를 선택합니다.
- 기저 메커니즘을 분류합니다.
- 심각도를 평가합니다.
- 워크플로에서 요구하는 경우 선택한 결과를 리뷰어에게 전달합니다.
리뷰어는 정확성, 보안, 안정성, 호환성 및 테스트 커버리지를 검토합니다. 테스트 공백을 판단할 때는 변경된 테스트나 관련 테스트를 맥락으로 활용할 수 있습니다. 또한 영향도를 평가하기 전에 구체적인 diff 헝크나 소스 영역을 선택하고, 구조화된 힌트, 반례, 결정 경계, 임계값 및 워크플로 정책을 적용합니다.
사전 요구 사항 및 설치
시작하기 전에 Node.js 24 이상과 Git을 설치합니다. 또한 TypeSafe API 키가 필요합니다.
프로젝트를 클론하거나 다른 방법으로 가져온 다음 종속성을 설치합니다.
npm install제공된 예시에서 환경 파일을 생성합니다.
cp .env.example .env.env를 열고 API 키를 추가합니다.
TYPESAFE_API_KEY=your_api_key이 파일이 대시보드를 통해 노출되지 않도록 합니다. Jev Review는 대시보드를 127.0.0.1에 바인딩하며 환경 파일을 제공하지 않습니다.
현재 Git Diff 검토
현재 Git diff의 리뷰 결과를 JSON으로 출력하려면 변경 사항 리뷰 명령을 실행하고 Git 저장소 경로를 지정합니다.
npm run review:changes -- /path/to/git/repository이 모드는 저장소에 현재 존재하는 변경 사항에 집중해 피드백을 받고 싶을 때 유용합니다.
나중에 대시보드에서 확인할 수 있도록 결과를 저장하려면 저장 변형 명령을 사용합니다.
npm run review:changes:save -- /path/to/git/repository전체 코드베이스 스캔
더 폭넓은 리뷰를 위해 저장소 또는 패키지 범위 아래의 무시되지 않은 모든 소스 파일을 스캔합니다.
npm run review:codebase -- /path/to/git/repository-or-package이 명령은 전체 코드베이스 스캔 결과를 JSON으로 출력합니다. 대신 대시보드용 보고서를 저장하려면 다음을 실행합니다.
npm run review:codebase:save -- /path/to/git/repository-or-package활성 변경 사항을 집중적으로 검토하려면 변경 사항 리뷰 진입점을 사용하고, 선택한 범위에서 사용 가능한 소스 파일을 전체적으로 살펴보려면 전체 코드베이스 진입점을 사용합니다.
로컬 대시보드 열기
변경 사항 리뷰 또는 코드베이스 스캔을 저장한 후 로컬 대시보드를 시작합니다.
npm run dashboard브라우저에서 http://127.0.0.1:4317을 엽니다. 대규모 보고서는 접을 수 있는 섹션으로 표시되므로 로컬 환경을 벗어나지 않고도 결과를 더 쉽게 탐색할 수 있습니다.
명령어 참고
npm run review:changes -- <path>는 현재 diff 리뷰를 JSON으로 출력합니다.npm run review:changes:save -- <path>는 현재 diff 리뷰를 대시보드용으로 저장합니다.npm run review:codebase -- <path>는 전체 코드베이스 스캔을 JSON으로 출력합니다.npm run review:codebase:save -- <path>는 전체 코드베이스 스캔을 대시보드용으로 저장합니다.npm run dashboard는 로컬 대시보드를 시작합니다.npm run check는 프로젝트의 타입을 검사하고, 종속성 흐름을 확인하며, 대시보드 클라이언트의 구문을 검사합니다.
프로젝트 구조 이해
구현은 하위 계층에만 의존하는 계층 구조로 src/ 아래에 구성되어 있습니다.
src/
  domain/      config.ts, types.ts, patch.ts
  adapters/    git.ts, repository-files.ts
               report-store.ts
  review/      changes.ts, codebase.ts
               *-judgments.ts, workflow.ts
  cli/         review-*.ts, save-*.ts
  dashboard/   server.ts, public/
각 계층의 책임은 다음과 같습니다.
- 도메인: 공유 구성, 보고서 유형, 정책 및 diff 파싱을 담당합니다.
- 어댑터: Git 및 전체 소스 탐색과 원자적 보고서 저장 및 불러오기를 담당합니다.
- 리뷰: 모드별 워크플로, Jev 호출 및 단계별 오케스트레이션을 담당합니다.
- CLI: 명시적인 리뷰 및 저장 진입점을 제공합니다.
- 대시보드: 로컬 전용 HTTP 서버와 일반 클라이언트를 제공합니다.
가져오기 흐름은 cli와 dashboard에서 review로, 이어서 adapters와 domain으로 내려갑니다. 대시보드와 CLI 계층은 서로를 가져오지 않습니다.
고급 사용법 및 프로젝트 검사
워크플로 변경 사항을 신뢰하거나 아키텍처 수정을 기여하기 전에 프로젝트 검사를 실행합니다.
npm run check이 명령은 타입을 확인하고, 의존성 흐름을 검증하며, 대시보드 클라이언트의 구문을 검사합니다. 의존성 스크립트는 상위 방향의 임포트, cli와 dashboard 간 임포트 또는 의존성 순환을 감지하면 실패합니다.
더 집중적인 검토를 수행하려면 관련 Git 변경 사항을 만든 후 변경 보고서를 저장하고 대시보드를 통해 확인하세요. 더 폭넓게 조사하려면 검사할 저장소 또는 패키지 범위의 경로를 제공하세요. 두 진입점은 변경 중심 워크플로와 전체 소스 워크플로를 분리합니다.
Jev Review는 빠른 타입 기반 판단을 구성하는 실험이라는 점을 기억하세요. 현재는 컴파일러 진단, 정적 분석기, 저장소 인덱싱 또는 생성된 설명을 통합하지 않습니다. 특히 보고된 심각도만을 근거로 변경하기 전에 해당 결과를 사람의 검토를 위한 참고 사항으로 활용하세요.
결론
Jev Review는 두 가지 실용적인 검토 모드를 제공합니다. 현재 Git diff를 집중적으로 분석하는 모드와 무시되지 않은 전체 코드베이스 범위를 검사하는 모드입니다. 의존성을 설치하고 TYPESAFE_API_KEY를 구성한 다음 보고서를 저장하고 로컬 대시보드를 열어 구조화된 결과를 확인하세요. 단계별 판단, 증거 선택, 명시적인 워크플로 정책을 갖춘 Jev Review는 AI 지원 코드 검토를 체계화하는 유용한 로컬 실험 도구입니다.