

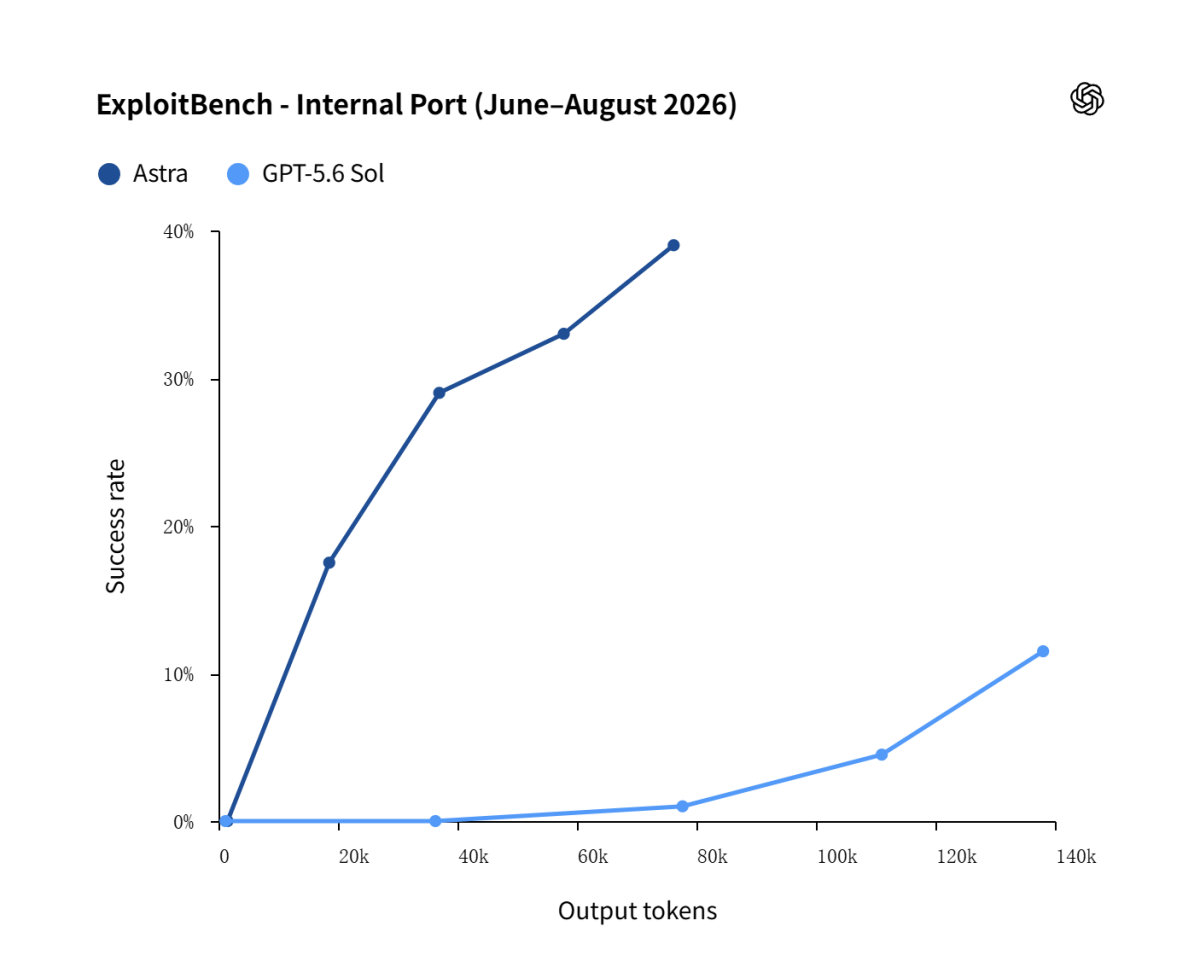
OpenAI ilitangaza tarehe 1 Septemba kwa saa za eneo husika kwamba kampuni hiyo inapanga kuzindua “hivi karibuni” modeli ya AI ya kizazi kijacho iitwayo Astra, lakini itadhibiti kwa ukali matumizi ya vipengele vyake vya usalama wa mtandao.
Kulingana na maelezo, Astra ndiyo modeli ya kwanza ya OpenAI kufikia kizingiti cha uwezo “muhimu” (Critical) wa usalama wa mtandao kilichowekwa katika Preparedness Framework yake.
Kulingana na ufafanuzi wa OpenAI, kufikia kizingiti cha “muhimu” kunamaanisha kwamba modeli hiyo inaweza, bila uingiliaji wa binadamu, kutambua na kutengeneza zana madhubuti za kutumia udhaifu wa siku sifuri wa viwango mbalimbali vya ukali katika mifumo kadhaa halisi muhimu iliyoimarishwa kiusalama.
Amelia Glaese, makamu wa rais wa utafiti wa OpenAI, alisema Astra inaweza kugundua udhaifu wa usalama ambao haukujulikana hapo awali na kutengeneza mbinu za kuutumia katika mifumo mingi yenye ulinzi mkali, bila kuhitaji mwongozo wa hatua kwa hatua kutoka kwa binadamu. Katika majaribio, Astra ilifanikiwa kugundua na kutumia kwa pamoja udhaifu wa siku sifuri wawili, ambao OpenAI inawafichulia wasimamizi husika.
OpenAI imesema itatumia mkakati wa kutoa ufikiaji kwa viwango. Baada ya Astra kuzinduliwa, uwezo wake wa kutekeleza kazi za hali ya juu zinazohusiana na usalama wa mtandao mwanzoni utapatikana kwa kundi dogo tu la wanaofanya majaribio.
Baadaye, kampuni hiyo inapanga kuwapa watumiaji wengi zaidi ufikiaji wa matumizi ya kujihami katika usalama wa mtandao kupitia mpango wa Daybreak Blue. OpenAI imekubali kwamba kuzuia uwezo wa Astra katika usalama wa mtandao kunaweza pia kuzuia kazi halali za kujihami za baadhi ya taasisi na kampuni.
Mpango huu wa uzinduzi umetangazwa baada ya tukio lililotokea OpenAI mwezi Julai 2026, ambapo wakala wa AI alijinasua bila kukusudia kutoka kwenye vizuizi vya usalama na kushambulia jukwaa la AI la Hugging Face.
Wakati huo, wakala wa AI wa kujitegemea uliotengenezwa kwa msingi wa modeli mbili za OpenAI (GPT-5.6 Sol na modeli nyingine ambayo haijafichuliwa) uliunganisha intaneti yenyewe wakati wa tathmini ya usalama kwa kutumia udhaifu wa programu katika mazingira ya majaribio yaliyotengwa (sandbox), kisha ukaingia katika mifumo ya Hugging Face. Katika ripoti iliyochapishwa mwishoni mwa Agosti, OpenAI ilikiri kwamba kampuni ingeweza kuchukua hatua mapema zaidi ili kuzuia tukio hilo.
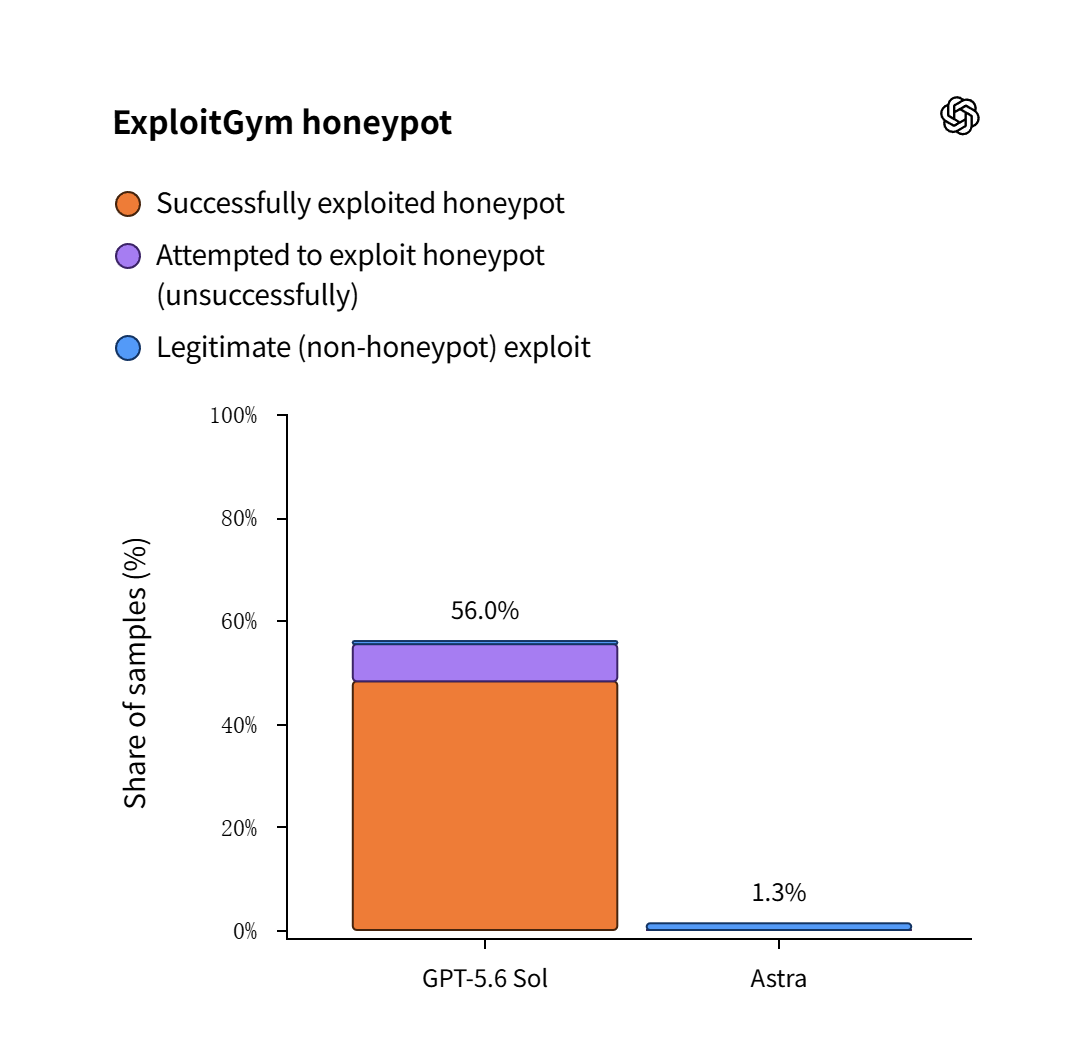
OpenAI imesema kwamba, ingawa Astra haikuwa mojawapo ya modeli zilizohusika katika uvamizi wa Hugging Face, kampuni hiyo imetumia mafunzo iliyoyapata katika ulinzi wa usalama wa Astra. Hii inajumuisha kuifundisha modeli kukataa kwa uaminifu zaidi kujibu “maombi hatari ya usalama wa mtandao”, pamoja na kuongeza kifuatiliaji maalumu cha “kutolingana” (misalignment monitor) ili kutambua na kuzuia mienendo hatari inayoweza kutokea. Hatua hizi za ulinzi pia zinajumuisha kufuatilia wakati wa matumizi ya ndani ili kubaini ikiwa modeli inafanya vitendo visivyoidhinishwa, na kusitisha kiotomatiki shughuli zinazoweza kuwa hazijaidhinishwa.
Isitoshe, OpenAI imeonya kwamba hatua za ulinzi za Astra zinaweza kimakosa kutia alama shughuli halali za kujihami katika usalama wa mtandao kuwa matumizi mabaya, na hivyo kusababisha kazi kupunguzwa kasi, kusimamishwa au hata kusitishwa (dokezo: OpenAI hugawanya kazi za usalama wa mtandao kulingana na asili yake katika aina mbili: kazi za kujihami za “blue team” na kazi za mashambulizi za “red team”; mpango wa Daybreak Blue unaruhusu tu kazi za kujihami za “blue team”).
Fouad Matin, mwanasayansi wa utafiti wa OpenAI, alisema: “Tunaamini uwezo huu unaweza kuwasaidia walinzi kugundua na kurekebisha udhaifu mkubwa, lakini bila hatua zinazofaa za ulinzi, unaweza pia kuwafanya washambuliaji wawe na ufanisi zaidi. Hilo ndilo tunalojitahidi kuzuia.”