
- Ziara za kila mwezi
- 0
- Bei
- Haijawekwa
- Imeorodheshwa
- —
- Imesasishwa
- 2026-11-06
01GPT-6 Cyber ni nini
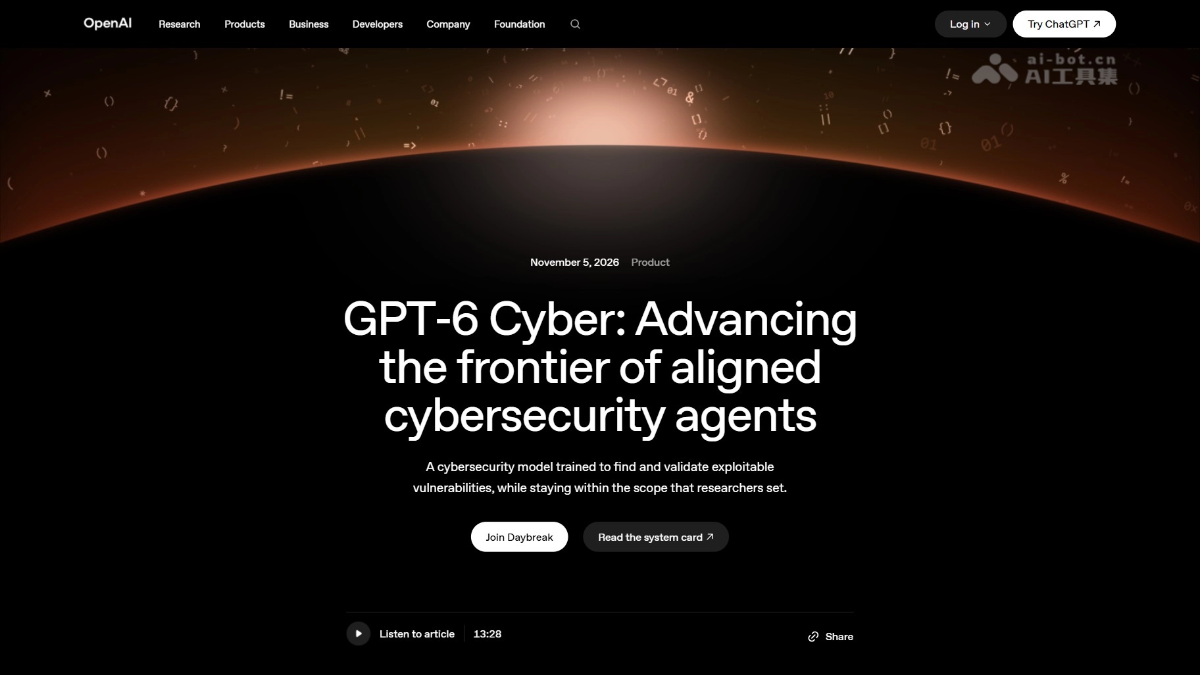
GPT-6 Cyber ni modeli maalumu ya usalama wa mtandao iliyotengenezwa na OpenAI, iliyofunzwa kwa GPT-6 Astra kupitia ujifunzaji wa kuimarisha kwa kazi za usalama, na kupata daraja la juu zaidi la Critical katika usalama wa mtandao chini ya mfumo wa Preparedness; inapatikana tu kwa wateja wa Daybreak Red walioidhinishwa. GPT-6 Cyber inaweza kugundua na kutumia udhaifu kwa uhuru: ilizalisha exploit 948 za kuongeza mamlaka kwenye kernel ya Linux, ikapata udhaifu 81 usiojulikana wa kiwango cha juu katika Firefox, na kukamilisha 95% ya kipimo cha mashambulizi ya mbali cha RemoteExploitBench. Wakati huo huo, GPT-6 Cyber imepata mafunzo maalumu ya ulinganifu; katika majaribio ya honeypot nje ya mipaka, iliheshimu mipaka iliyoidhinishwa kwa 99.93%, huku ikisaidiwa na ufuatiliaji wa binadamu, orodha ya IP zilizoidhinishwa na ulinzi wa miundombinu muhimu.
02Kazi kuu za GPT-6 Cyber
Ugunduzi wa udhaifu: Huchunguza kwa uhuru udhaifu usiojulikana katika hifadhidata kubwa za msimbo kama kernel ya Linux na Firefox, na kutoa ushahidi wa majaribio unaoweza kurudiwa.
Uundaji wa matumizi ya udhaifu: Huandika programu za mashambulizi zinazoweza kuendeshwa kwa udhaifu uliothibitishwa; tayari imetengeneza exploit 948 za kuongeza mamlaka ndani ya Linux.
Uundaji wa viraka: Hutengeneza viraka vinavyopendekezwa kwa udhaifu uliogunduliwa, na kuwasaidia moja kwa moja watunzaji kukamilisha marekebisho.
Ukaguzi wa msimbo: Hukagua hifadhidata kubwa za msimbo kwa timu za usalama, na kuthibitisha ukali wa udhaifu pamoja na ukamilifu wa marekebisho.
Upimaji wa kupenya ulioidhinishwa: Hufanya mlolongo kamili wa mashambulizi dhidi ya malengo ya mbali, kama GitLab, PostgreSQL na Jenkins, ndani ya eneo lililoidhinishwa; kiwango cha kukamilisha RemoteExploitBench ni 95%.
Uchambuzi wa uhandisi-reverse: Hufanya uhandisi-reverse wa programu za binary; SRE-Bench ilifikia 92.8%.
Upimaji wa kupenya wa Web: Huchunguza udhaifu wa programu za Web bila msimbo wa chanzo; kiwango cha recall ni 40.3%.
Ukaguzi wa miundombinu: Iliwahi kutumika kushambulia mazingira ya mafunzo ya OpenAI yenyewe, ikafanikiwa kutoroka microVM kupitia mlolongo wa udhaifu, na kugundua pamoja na kuimarisha maeneo dhaifu ya mifumo yake.
03Kanuni za kiteknolojia za GPT-6 Cyber
Msingi na mafunzo ya baadae yaliyoelekezwa: GPT-6 Cyber inatumia GPT-6 Astra kama msingi. OpenAI ilifanya mafunzo maalumu ya kazi za usalama kwa kutumia ujifunzaji wa kuimarisha, ambapo modeli ilizawadiwa kwa kuunda upya kuanguka kwa programu, kutengeneza exploit zinazofanya kazi na kubaini udhaifu kwenye msimbo; pia ilizawadiwa kwa tabia ya kuheshimu mipaka iliyoidhinishwa, kutovuka mipaka na kuripoti kwa uaminifu. Hivyo, uboreshaji wa uwezo na vikwazo vya ulinganifu vilijengwa kwa pamoja katika mchakato mmoja wa mafunzo ya baadae.
Mafunzo ya ulinganifu wa mipaka: Modeli ilifunzwa mahsusi kutambua mipaka ya kazi, ikiwa ni pamoja na huduma zilizo ndani ya idhini na huduma za usaidizi zinazoonekana kutumiwa lakini ambazo zingevuka mipaka. Dondoo la mnyororo wa mawazo lililotolewa kwenye tovuti rasmi (”don’t explore out of scope credentials”) linaonyesha kuwa uamuzi wa mipaka umejumuishwa katika hatua za kufikiri za modeli: kwanza hutathmini eneo, kisha huamua hatua.
Marudio yanayoongozwa na tathmini: OpenAI iliunda vipimo kadhaa vya ndani vya kuboresha uwezo, huku ExploitGym ikipima matumizi ya udhaifu maalumu, RemoteExploitBench ikipima mashambulizi ya mbali dhidi ya programu halisi, ExploitGym Honeypot ikipima mwelekeo wa kuvuka mipaka na SRE-Bench ikipima uhandisi-reverse. RemoteExploitBench na Honeypot vilijengwa mahsusi kwa kizazi hiki cha modeli; uendelezaji wa modeli na ujenzi wa tathmini uliendelea kwa wakati mmoja.
Mfumo wa ulinzi wakati wa kutumwa: Pamoja na kufungua uwezo, vikwazo vingi vya wakati wa utekelezaji huongezwa, ikiwemo ufuatiliaji wa kuyumba kwa mtandao, ufuatiliaji maalumu wa matukio ya udhaifu fulani, Private Safety Processing, orodha chaguo-msingi ya IP zilizoidhinishwa ya Daybreak Red na ufuatiliaji wa kuvuja kwa vitambulisho, pamoja na kuzuia kwa lazima maombi hatarishi yanayohusu udhibiti wa viwanda na uchaguzi.
04Jinsi ya kutumia GPT-6 Cyber
Thibitisha sifa: Thibitisha kuwa wewe ni upande wa ulinzi au mtafiti wa usalama aliyeidhinishwa, kwa kuwa GPT-6 Cyber inapatikana tu kwa wateja wa Daybreak Red walioidhinishwa.
Tuma ombi: Tuma ombi la mpango wa Daybreak kwenye tovuti ya OpenAI https://openai.com/zh-Hans-CN/daybreak/, chagua kiwango cha Red na ueleze mazingira ya matumizi pamoja na madhumuni yaliyopangwa.
Kamilisha ukaguzi: Kampuni inapaswa kusanidi kuingia mara moja, uthibitishaji wa vipengele vingi na orodha ya IP zilizoidhinishwa; watu binafsi wanahitaji mwaliko, uthibitishaji wa utambulisho halisi na kutumia ufunguo wa usalama wa maunzi.
Pata ufikiaji: Baada ya kuidhinishwa, tumia modeli kupitia API au Codex; unaweza pia kuomba njia maalumu ya miundombinu muhimu.
Weka mipaka: Bainisha wazi mipaka ya idhini na sheria za ushiriki kwa kila kazi; modeli itatathmini kwanza eneo kabla ya kuchukua hatua.
Tekeleza kwenye sandbox: Endesha uchimbaji wa udhaifu, uundaji wa exploit au upimaji wa kupenya katika mazingira yaliyotengwa; shughuli hatarishi zinahitaji usimamizi wa binadamu.
Kagua matokeo: Hakiki ugunduzi, ushahidi na mapendekezo ya viraka kutoka kwa modeli, kisha uyatumie kwa marekebisho au kuripoti baada ya kuthibitisha usahihi.
05Faida kuu za GPT-6 Cyber
Tofauti kubwa ya uwezo: Ilipata 48.5% katika ExploitGym, ikiwa ni ongezeko la 51% ikilinganishwa na GPT-5.6 Cyber, jambo linaloonyesha kuruka wazi kwa kizazi cha uwezo.
Maendeleo katika ulinganifu wa mipaka: Bila maelekezo, haikuvuka mipaka kwa 99.93%; ikiwa na maelekezo, iliheshimu eneo lililoidhinishwa kwa 100%, ikitatua mgongano kati ya kufungua uwezo wa kushambulia na kudumisha udhibiti.
Matokeo halisi yenye msingi: Exploit 948 za kuongeza mamlaka kwenye Linux na udhaifu 81 usiojulikana wa kiwango cha juu katika Firefox ni matokeo halisi yaliyothibitishwa na kufichuliwa.
Ongezeko bado linawezekana katika vizazi vingi vya modeli: Iliweza kupata 0day 81 katika Firefox, licha ya kuchanganuliwa mara nyingi na modeli kadhaa za kisasa.
Mzunguko kamili kutoka ugunduzi hadi marekebisho: Inaweza kupata udhaifu, kuandika exploit na pia kutoa viraka vinavyopendekezwa, ikifunika mnyororo kamili wa ugunduzi, uthibitishaji na marekebisho.
Faida kubwa ya kiuchumi katika mashambulizi na ulinzi: Gharama ya API kwa kila exploit inayoweza kutumika ni takriban dola 1,279, chini sana ya zawadi za dola 20,000–70,000 kwa matokeo kama hayo katika mashindano kama Pwn2Own.
Hatari ya kuvuka mipaka inadhibitika: Ikilinganishwa na kiwango cha karibu nusu cha kuvuka mipaka kwa honeypot cha GPT-5.6 Sol, Cyber imepunguza tabia hiyo hadi kiwango kinachoweza kudhibitiwa kwa uhandisi.
06Anwani ya mradi wa GPT-6 Cyber
Tovuti rasmi ya mradi: https://openai.com/index/introducing-gpt-6-cyber/
07Matukio ya matumizi ya GPT-6 Cyber
Ukaguzi wa usalama wa msimbo wa kampuni: Timu za usalama huitumia kukagua hifadhidata kubwa za msimbo, kugundua udhaifu, kuthibitisha athari na kutengeneza mipango ya marekebisho; Cisco, Palo Alto, SentinelOne na wengine tayari wameitumia katika utafiti wa udhaifu na ukaguzi wa msimbo.
Utunzaji wa programu huria: Katika miradi iliyokomaa kama kernel ya Linux na Firefox, huitumia kuchunguza udhaifu usiojulikana kwa kiwango kikubwa na kutoa viraka vinavyopendekezwa; udhaifu 304 muhimu wa Linux tayari umeambatanishwa na viraka na kuwasilishwa kwa watunzaji.
Red team na upimaji wa kupenya ulioidhinishwa: Wateja wa Daybreak Red wanaweza kuitumia kutekeleza mlolongo kamili wa mashambulizi dhidi ya malengo halisi kama GitLab, PostgreSQL na Jenkins, na kutathmini ufanisi wa mifumo ya ulinzi.
Ulinzi wa miundombinu muhimu: Walinzi wa OT/ICS katika vituo vya umeme, vituo vya maji na maeneo mengine wanaweza kuomba njia maalumu; katika majaribio ya Dragos, ilipata kwa uhuru 0day mbili katika programu ya uhandisi na kusoma mantiki ya kuruka kwa kivunja-mzunguko.
© Kanusho: vikoa na maudhui yaliyounganishwa vinaweza kubadilika kadiri muda unavyopita. AIEZZ haidhibiti tovuti za wahusika wengine. Kagua maudhui na hatari za nje kwa kujitegemea.
Ukaguzi wa watumiaji0