

Agentbox ni nini?
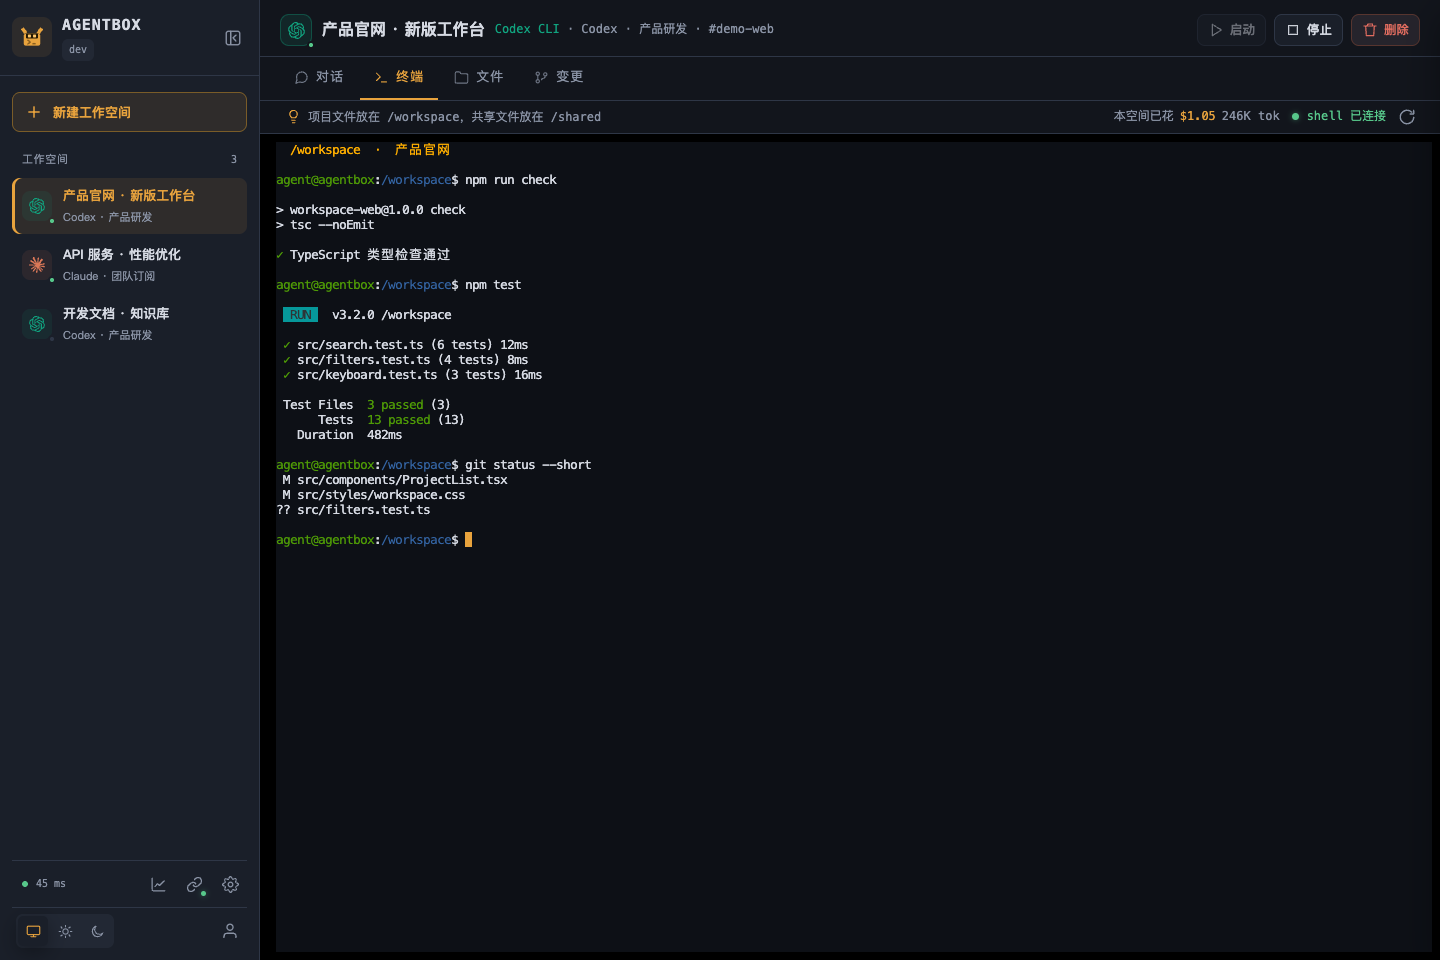
Agentbox ni mazingira yanayojisimamia kwa ajili ya kuendesha Claude Code na Codex CLI kupitia kivinjari. Huunganisha mazungumzo ya AI, terminali, faili za mradi, ukaguzi wa Git, usimamizi wa akaunti na ufuatiliaji wa matumizi katika nafasi za kazi zinazoendelea kuhifadhiwa kwenye seva yako mwenyewe.
Seva husambazwa kama faili moja la binary la Go lenye kiolesura cha mbele cha TypeScript kilichopachikwa. Huhifadhi hali ya programu na historia ya mazungumzo katika SQLite na hutumia kontena za Docker kutenga nafasi za kazi za uandishi wa msimbo. Saraka zinazoendelea kuhifadhiwa hulinda faili za miradi, usanidi wa nyumbani na rasilimali zinazoshirikiwa bila kutegemea mzunguko wa maisha wa kontena.
Agentbox ni muhimu hasa unapotaka kuanza kazi ya uandishi wa msimbo kwenye kifaa kimoja na kuendelea nayo baadaye mahali pengine bila kujenga upya mazingira. Unaweza kutumia mazungumzo ya Wavuti yanayotiririsha majibu kwa kazi maalum au kufungua terminali ya kivinjari ili kufanya kazi moja kwa moja na Claude Code au Codex CLI asilia.
Vipengele muhimu
- Nafasi za kazi zinazoendelea kuhifadhiwa: Faili za mradi, usanidi wa nyumbani, faili zinazoshirikiwa na historia ya mazungumzo hubaki kwenye seva yako.
- Miingiliano miwili ya mawakala: Badilisha kati ya mazungumzo ya kivinjari na zana asilia za mstari wa amri.
- Mtiririko jumuishi wa uwasilishaji: Pakia au nakili mradi, toa kazi, kagua faili, kagua tofauti za Git, kisha fanya commit au pakua matokeo.
- Dimbwi kuu la akaunti: Wasimamizi wanaweza kusanidi usajili wa Claude na Codex OAuth, funguo za API, vituo vya relay, ruhusa za ufikiaji na proksi za egress.
- Rekodi za matumizi na gharama: Chuja matumizi kwa mtumiaji, modeli na muda huku ukikagua tokeni, vyanzo vya bei, muda wa kusubiri na gharama zilizorekodiwa.
- Rasilimali zinazoweza kutumika tena: Kila mtumiaji hupokea saraka inayoshirikiwa inayowekwa kama
/sharedkatika nafasi zake zote za kazi. Violezo vya nyumbani, ujuzi wa Claude na usanidi wa MCP pia vinaungwa mkono. - Ufikiaji wa hiari wa mtandao binafsi: Mteja wa
abox-linkanaweza kuwezesha hazina, hifadhidata na huduma zilizoidhinishwa wazi kufikiwa na nafasi za kazi zinazopangishwa kwenye wingu. - Kiolesura kinachojibadilisha: Dashibodi inaunga mkono viungo vya moja kwa moja, mandhari angavu na nyeusi, pamoja na mipangilio ya simu.
Elewa usanifu
Kivinjari chako huunganisha na seva ya Agentbox kupitia miunganisho ya HTTP au HTTPS na WebSocket. Seva hudhibiti kontena za nafasi za kazi kupitia API ya ndani ya Docker na huhifadhi rekodi za programu katika SQLite. Kila nafasi ya kazi ina kontena lake na saraka zake zinazoendelea kuhifadhiwa.
Nafasi ya kazi inaweza kuwa na nyuzi nyingi za mazungumzo, ingawa ni zamu moja tu ya mazungumzo ya Wavuti inayotekelezwa kwa wakati mmoja katika nafasi hiyo ya kazi. Maeneo makuu yanayoendelea kuhifadhiwa ni /workspace, /home/agent na /shared. Faili zinazopaswa kubaki baada ya kontena kubadilishwa zinapaswa kuhifadhiwa katika mojawapo ya maeneo haya.
Muhimu: Faili zinazoendelea kuhifadhiwa hazimaanishi michakato inayoendelea kuhifadhiwa. Kuunganisha tena baada ya kukatika kwa mtandao wa terminali kunaweza kurejesha kipindi cha tmux, lakini kusimamisha au kujenga upya kontena hukatisha michakato yake inayoendelea.
Mahitaji ya awali
Njia ya haraka zaidi ya usakinishaji inalenga seva ya Linux yenye systemd. Vifurushi vya matoleo vinaunga mkono Linux x86_64 na arm64.
- Ubuntu 22.04 au mpya zaidi, au Debian 12 au mpya zaidi, inaweza kusakinishiwa utegemezi unaokosekana na Docker kiotomatiki.
- Usambazaji mwingine wa Linux unahitaji Python 3.9 au mpya zaidi, Git, curl, vyeti vya CA, data ya eneo la saa na Docker Engine ya ndani.
- Ujenzi wa kwanza wa picha ya nafasi ya kazi unahitaji ufikiaji wa sajili za kontena, hazina za vifurushi vya Debian na npm.
- Kwa ufikiaji wa mbali, lango la TCP
8180lazima liruhusiwe kupitia ngome ya seva au kundi la usalama isipokuwa utumie uelekezaji wa SSH au proksi ya reverse.
Usakinishaji uliotengenezwa mapema hauhitaji Go au Node.js kwenye seva.
Sakinisha Agentbox kwa kisakinishi cha toleo
1. Endesha kisakinishi
Unganisha kwenye seva ya Linux na uendeshe:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bashKisakinishi huchagua toleo thabiti la hivi karibuni kwa chaguo-msingi. README inataja v0.1.5 kuwa toleo thabiti la sasa. Ili kubainisha toleo hilo, tumia:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bash -s -- --version v0.1.5Mchakato wa usakinishaji huthibitisha kifurushi cha toleo, hujenga picha ya nafasi ya kazi yenye matoleo ya zana yaliyobainishwa, huunda usanidi, hutengeneza nenosiri la nasibu la msimamizi na huanzisha agentbox.service. Ujenzi wa kwanza wa picha unaweza kuchukua dakika kadhaa.
2. Fungua dashibodi
Usakinishaji unapokamilika, andika nenosiri la msimamizi lililoonyeshwa kwenye terminali. Fungua anwani ifuatayo, ukibadilisha kishikilia nafasi kwa anwani ya seva:
http://YOUR_SERVER_IP:8180Ingia kwa kutumia jina la mtumiaji boxadmin na nenosiri lililotengenezwa. Sanidi HTTPS kabla ya kuweka Agentbox wazi kwa matumizi ya umma ya muda mrefu.
3. Zuia Agentbox itumie proksi ya reverse
Ikiwa Agentbox inapaswa kukubali miunganisho ya ndani pekee, ongeza chaguo la kusikiliza wakati wa usakinishaji:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bash -s -- --listen 127.0.0.1:8180Kisha unaweza kuweka proksi ya reverse ya HTTPS yenye usaidizi wa WebSocket mbele ya huduma. Usakinishaji wa matoleo huhifadhi usanidi katika /etc/agentbox na data ya programu katika /var/lib/agentbox.
Sanidi akaunti ya Claude au Codex
Baada ya kuingia, fungua Mipangilio ya mfumo → Dimbwi la akaunti, inayoonyeshwa katika kiolesura cha sasa cha Kichina kama 系统设置 → 账号池. Ongeza akaunti ya Claude au Codex.
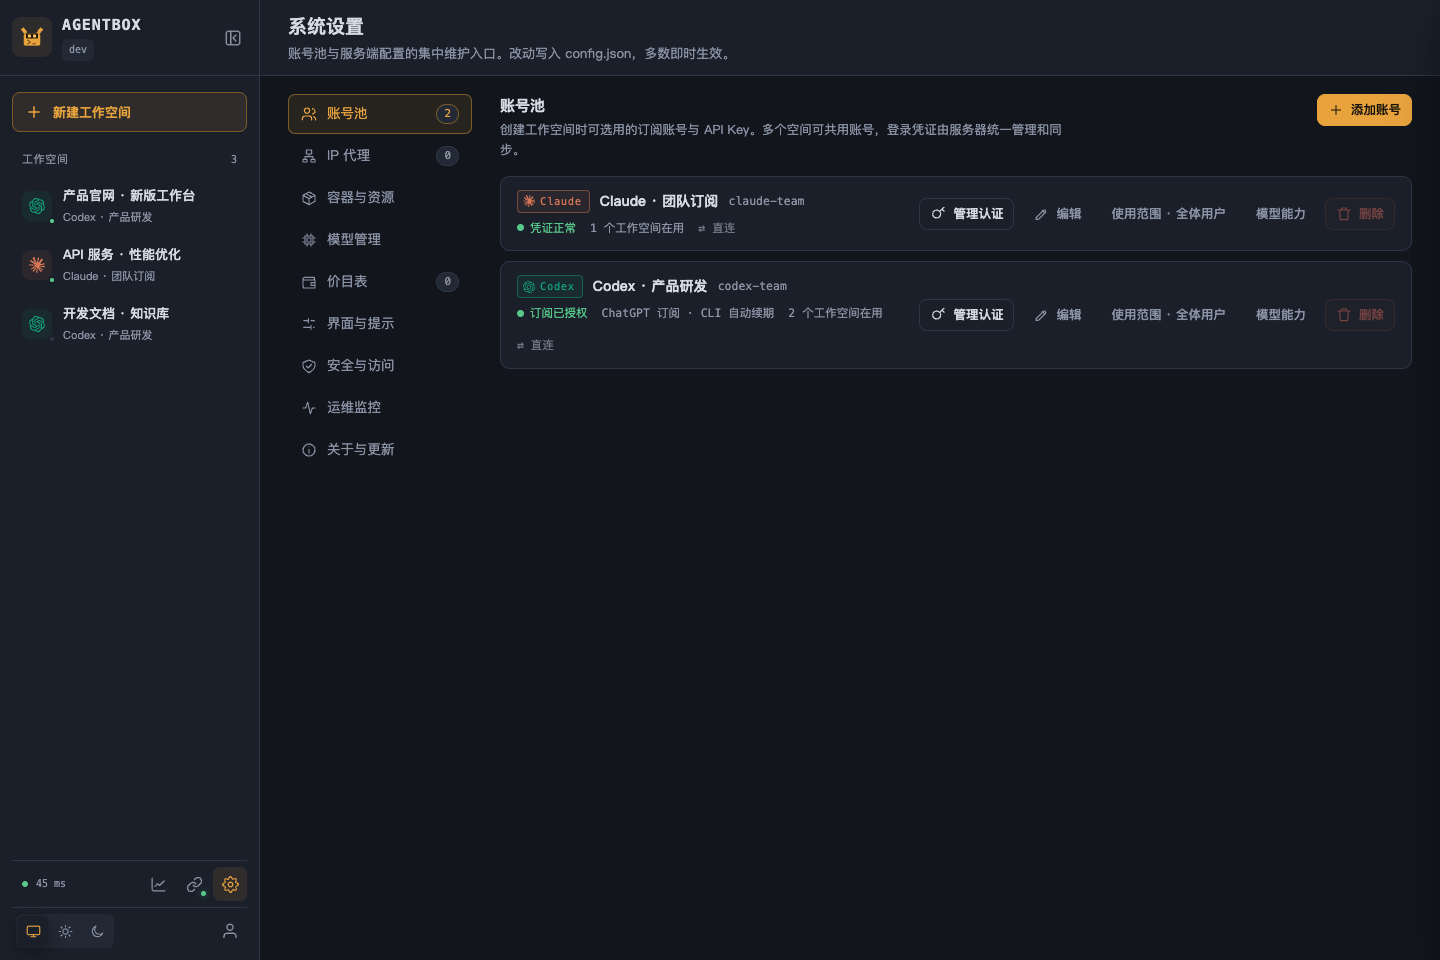
Agentbox inasaidia mbinu zifuatazo za kuunganisha:
- Usajili wa Claude: Chagua Subscription OAuth na ubandike msimbo wa uidhinishaji.
- Usajili wa Codex: Chagua Subscription OAuth na ubandike URL kamili ya callback.
- Akaunti ya API au relay: Weka endpoint na ufunguo wa mtoa huduma. Relay ya Codex lazima ilingane na itifaki inayotarajiwa na mtoa huduma.
Weka jina la akaunti linalotambulika, proksi yake ya egress ikiwa inahitajika, na upeo wa ufikiaji. Akaunti inaweza kupatikana kwa watumiaji wote, watumiaji waliochaguliwa, au wasimamizi pekee. Wasimamizi wanaweza kutumia kila akaunti iliyosanidiwa.
Watumiaji wa workspace walio na ufikiaji wa terminal wanaweza kusoma vitambulisho vinavyowasilishwa kwa zana za mstari wa amri ndani ya kontena zao. Kwa hiyo, hifadhi za akaunti zinazoshirikiwa zinapaswa kuwekewa watumiaji wanaoaminika pekee. Kubatilisha ufikiaji huzuia shughuli mpya na usawazishaji wa vitambulisho, lakini ubatilishaji kamili unaweza pia kuhitaji kusimamisha kontena zilizoathirika na kubadilisha vitambulisho vya huduma za juu.
Unda workspace yako ya kwanza
- Unda workspace na uipe jina linaloeleza madhumuni yake.
- Chagua Claude Code au Codex CLI kama wakala.
- Chagua akaunti ambayo mtumiaji wako ameidhinishwa kutumia.
- Ingiza mradi kwa kuupakia kupitia Files au ku-clone katika Terminal.
- Fungua Chat na uwasilishe kazi mahususi ya usimbaji.
- Kagua faili zilizohaririwa na pitia tofauti za Git chini ya Changes.
- Fanya commit ya mabadiliko ndani ya kifaa au pakua faili za mradi.
Pakia na kagua faili za mradi
Kiolesura cha Files hutoa mti wa saraka, upakiaji, uhariri, uhakiki na upakuaji wa nyaraka za kumbukumbu kwa saraka za mradi na zilizoshirikiwa. Kionyeshi cha chanzo kinajumuisha nambari za mistari, uangazaji wa sintaksia, urambazaji wa mistari na safu, uangazaji wa mstari wa sasa, na hali ya skrini nzima.
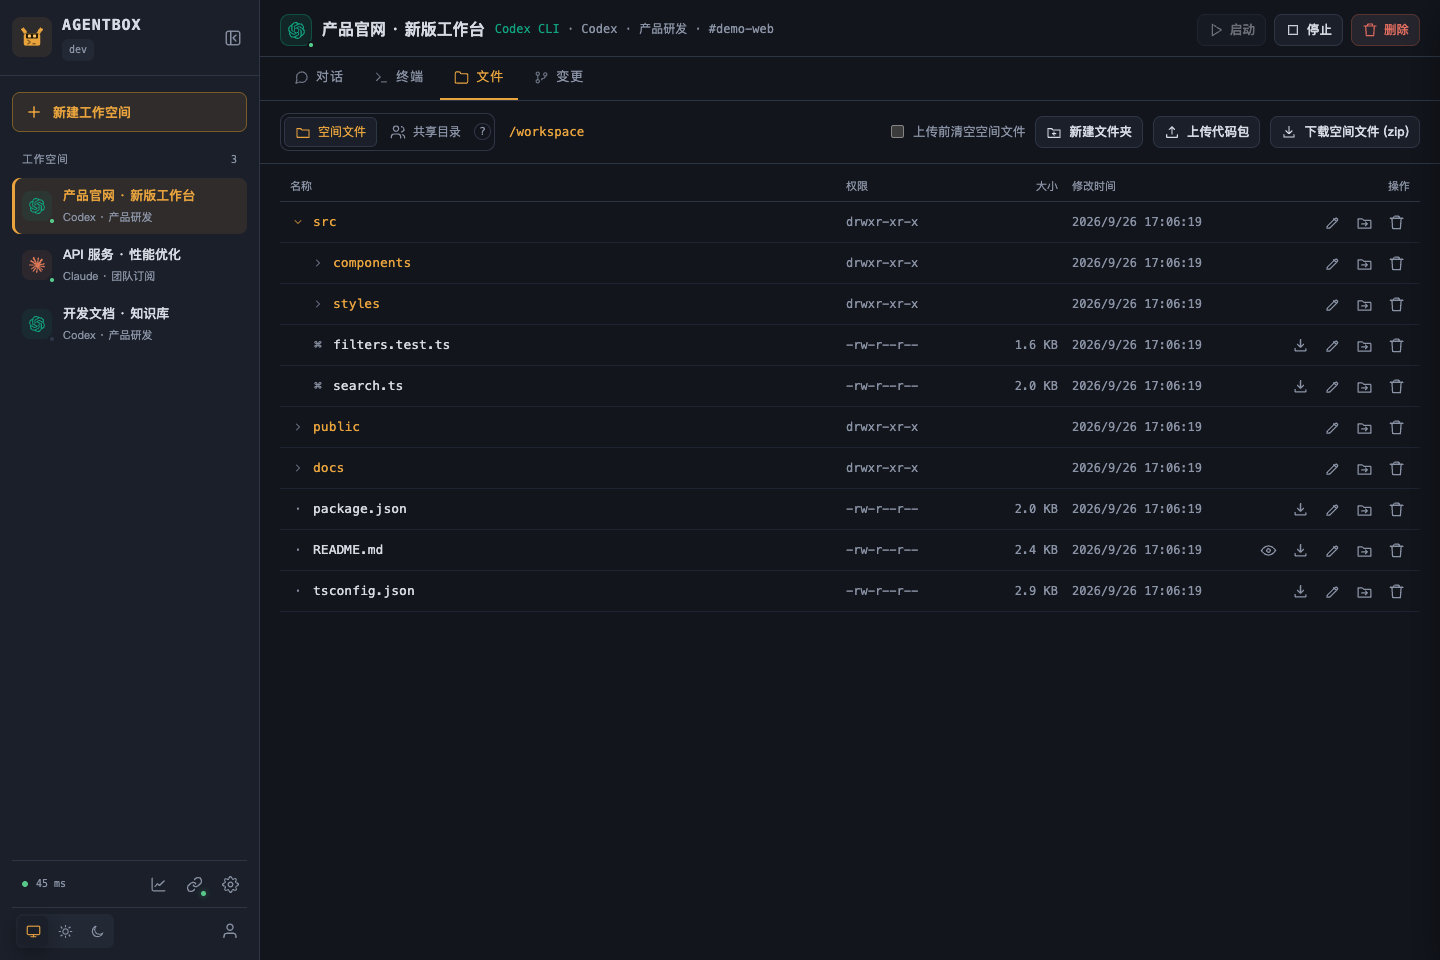
Shughuli za faili za wavuti hutumia vishikio vya saraka vilivyozuiwa na hazifuati viungo vya mfano. Vipakiwa vinathibitishwa katika saraka za muda, na uhifadhi wa mhariri hutumia uingizwaji wa atomiki. Zana za mstari wa amri ndani ya kontena bado zinaweza kutumia viungo vilivyotolewa na templeti.
Clone hazina kutoka kwenye terminal
Fungua Terminal na utekeleze amri za kawaida za shell. Kwa mfano:
cd /workspace
git clone https://github.com/OWNER/PROJECT.git
cd PROJECT
git status
Agentbox inajumuisha CLI za awali za mawakala na zana za kawaida za uundaji katika picha yake ya workspace. Vipindi vya Terminal hutumia tmux ili uweze kuunganisha tena baada ya kukatika kwa kivinjari au mtandao.
Wasilisha kazi katika Chat ya wavuti
Fungua Chat na ueleze mabadiliko yaliyoombwa, vikwazo husika, na uthibitishaji unaotarajia. Kwa mfano:
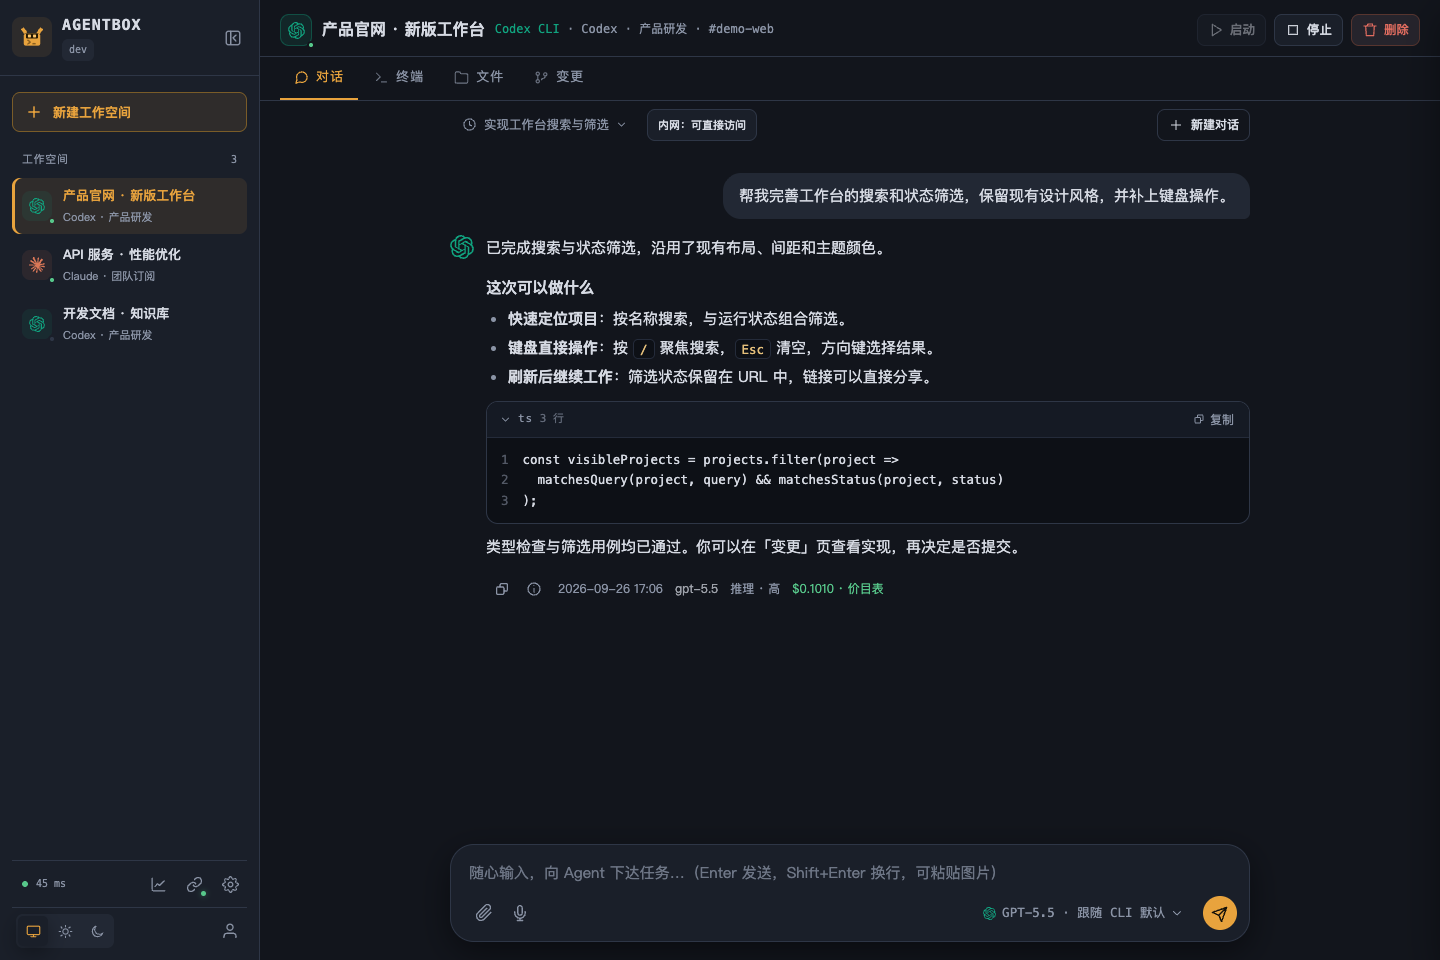
Inspect this project and add input validation to the user registration endpoint. Preserve the existing API response format, add tests for invalid email addresses, and run the relevant test suite.Chat inasaidia kuchagua modeli na kiwango cha hoja. Kila jibu huhifadhi muda wake, modeli, muhtasari wa mipangilio, na gharama. Claude huendesha zamu za streaming zisizo na kichwa. Codex hupendelea muunganisho wake wa app-server na hutumia hali ya utekelezaji ikiwa handshake itashindwa.
Kagua na kabidhi matokeo
Baada ya wakala kumaliza, fungua Changes ili kukagua faili zilizobadilishwa na tofauti zilizo na rangi. Kagua faili kamili wakati tofauti hazitoi muktadha wa kutosha.
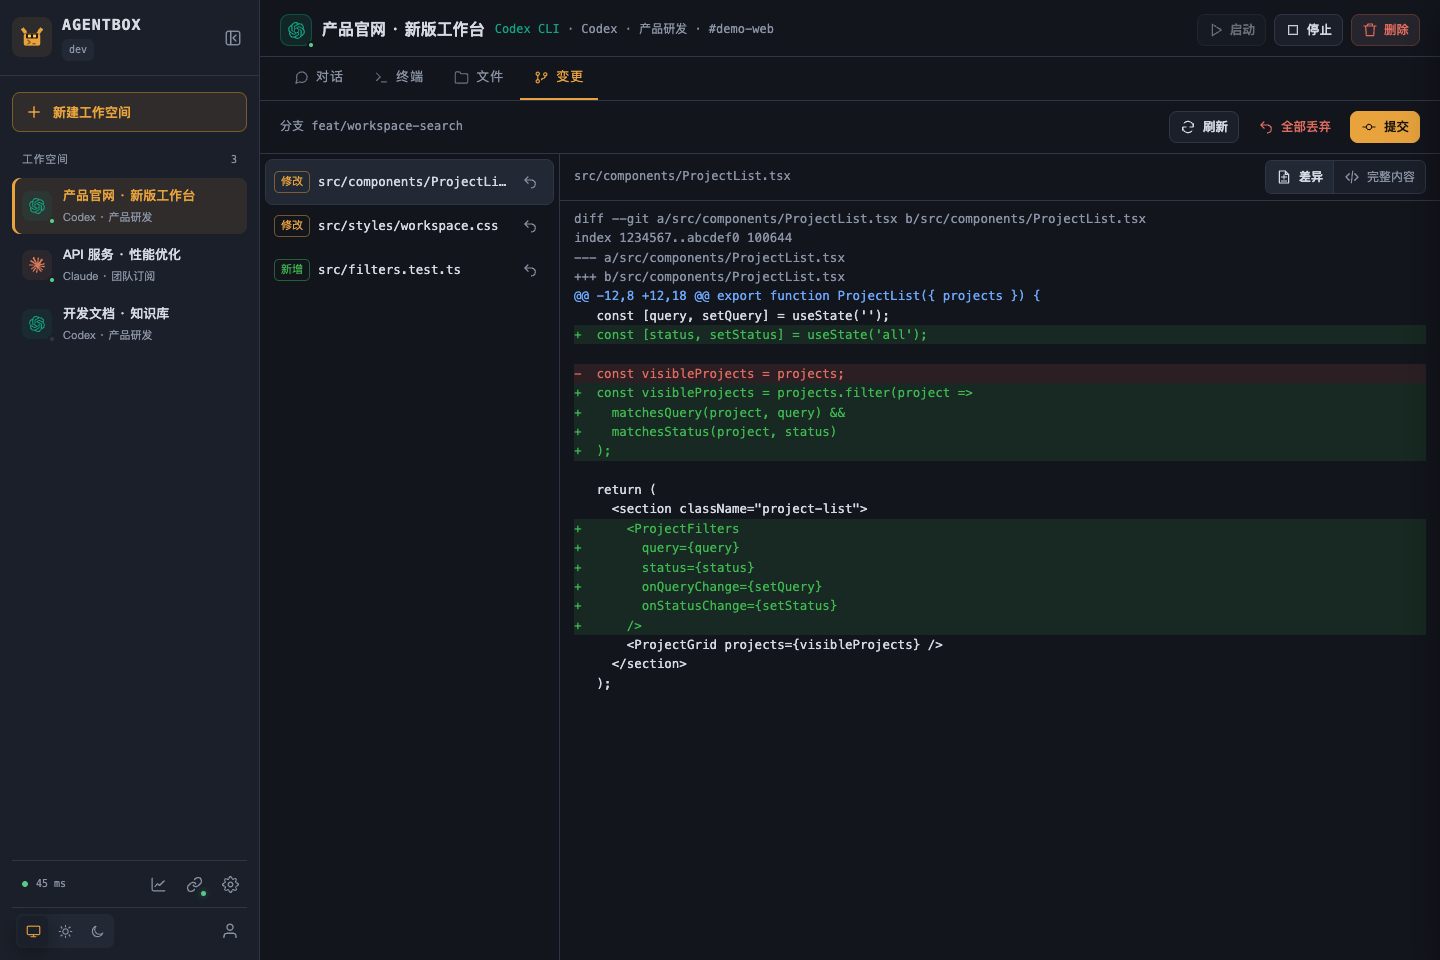
Commit za wavuti ni za ndani na hazitumii kiotomatiki hazina ya mbali. Pia hazitekelezi Git hooks au kusaini. Tumia terminal wakati hooks au commit zilizosainiwa zinahitajika.
Agentbox pia hutoa usimamizi wa Git kwa miunganisho ya hazina, ku-clone, ku-fetch, pull za fast-forward, push zinazoonyeshwa awali, shughuli za matawi, na uundaji wa pull request za GitHub au merge request. Miunganisho ya hazina inaweza kutumia tokeni za HTTPS au funguo binafsi za SSH.
Jenga na endesha kutoka kwenye chanzo
Tumia mtiririko wa chanzo unapopanga kurekebisha Agentbox au kuchangia kwenye mradi. Mazingira ya ujenzi yaliyoandikwa hutumia Linux yenye Docker, Go 1.26.6 au toolchain otomatiki inayooana, Git, Python 3, curl, iproute2, na OpenSSL. Node.js 22 na npm zinahitajika tu unapohariri console kuu ya TypeScript.
1. Clone na ujenge
git clone https://github.com/devilcoolyue/agentbox.git
cd agentbox

go build -o agentbox ./cmd/agentbox
./scripts/build-image.sh
Mtumiaji anayeendesha ujenzi wa picha anahitaji ufikiaji wa Docker. Wakati wa kuanza, seva lazima pia iweke umiliki wa saraka zilizowekwa kuwa 1000:1000; huduma ya systemd iliyotolewa huendeshwa kama root.
2. Unda usanidi
cp config.example.json config.json
openssl rand -hex 24
Nakili thamani nasibu iliyozalishwa kwenye auth_token. Kwa jaribio la awali, acha accounts na proxies zikiwa tupu na uongeze akaunti halisi baadaye kupitia Web UI.
{
  "listen": "127.0.0.1:8180",
  "auth_token": "CHANGE_ME_TO_A_LONG_RANDOM_TOKEN",
  "data_dir": "data",
  "agent_image": "agentbox-agent:latest",
  "accounts": [],
  "proxies": []
}
Badilisha kishikilia nafasi kabla ya kuanza kwa sababu uthibitishaji wa usanidi utakikataa.
3. Anzisha seva
sudo ./agentbox -config config.jsonKwa seva inayosikiliza localhost pekee, unda handaki la SSH kutoka kwenye kompyuta yako:
ssh -N -L 8180:127.0.0.1:8180 user@your-serverFungua http://127.0.0.1:8180 ndani ya kompyuta yako na uingie kwa kutumia boxadmin na auth_token iliyosanidiwa. Akaunti ya msimamizi ikishaundwa, nenosiri lake huhifadhiwa kwenye SQLite; kubadilisha auth_token baadaye hakutaweka upya nenosiri hilo.
4. Sakinisha huduma ya systemd
Baada ya kusimamisha mchakato wa mbele, sakinisha na utekeleze huduma kutoka kwenye hazina:
sudo ./deploy/install.sh
sudo ./deploy/deploy.sh
Hati ya kwanza husakinisha huduma na vipima muda. Ya pili huunda na kubadilisha jozi za programu, huwasha upya huduma, na kufanya ukaguzi wa afya.
Fuatilia matumizi na gharama
Ukurasa wa Matumizi huhifadhi shughuli za modeli na huwawezesha wasimamizi kuchuja kwa mtumiaji, modeli na muda. Rekodi binafsi zinajumuisha matumizi ya tokeni, vyanzo vya gharama na muda wa kusubiri. Watumiaji wa kawaida wanaweza kuona rekodi zao wenyewe, huku wasimamizi wakiona rekodi za watumiaji wote.
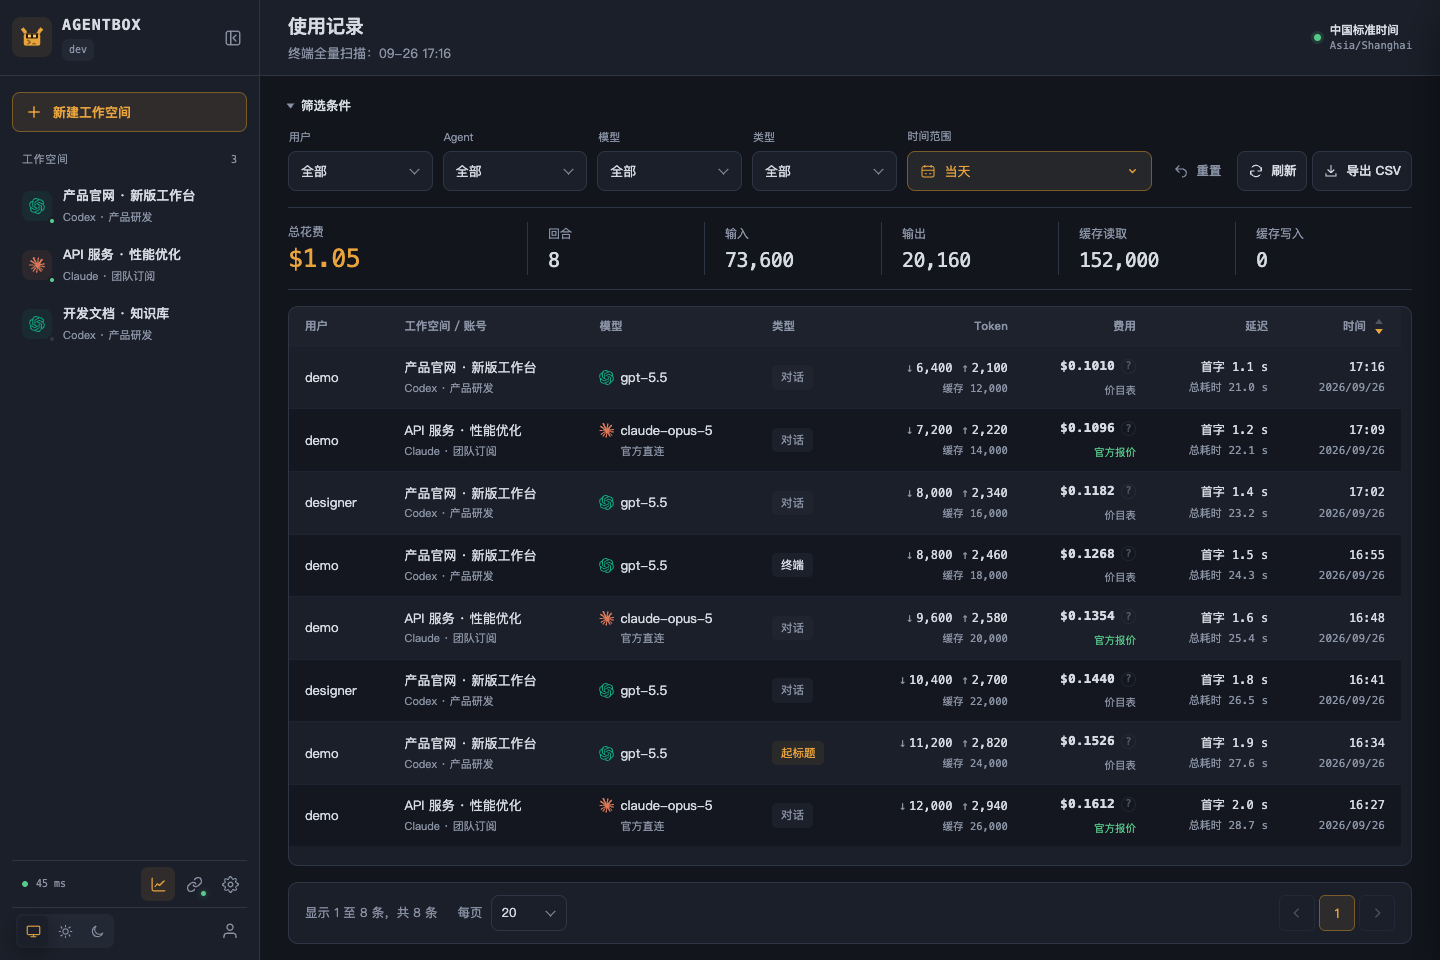
Katalogi za bei zinaweza kutumia mpangilio wa chanzo cha models.dev au vyanzo maalum vya HTTPS. Masasisho ya bei huhifadhi nakala za kihistoria, na bei maalum hubaki zimelindwa. Zamu za Web huwekewa bei kwa kutumia jedwali lililowekwa wakati zamu ilipoanza.
Vikomo vya salio si vizuizi vigumu vya wakati halisi. Zamu ya Web hukamilisha malipo baada ya kumalizika, kwa hiyo zamu inayomaliza salio inaweza kutumia zaidi ya salio lililopo. Matumizi ya terminal yaliyoongezwa baadaye huhifadhiwa kwenye rekodi, lakini hayapunguzi salio.
Vidokezo vya kina
Tumia rasilimali zilizoshirikiwa katika workspaces
Saraka iliyoshirikiwa ya kila mtumiaji huwekwa kwenye /shared katika workspaces zote za mtumiaji huyo. Hifadhi hati za programu zinazoweza kutumika tena, faili za marejeo au vitu vilivyoundwa humo badala ya kuvinakili katika kila mradi. Agentbox pia inaunga mkono violezo vya mfumo na vya nyumbani vya kila mtumiaji.
Fikia huduma za faragha kwa abox-link
Mteja wa hiari wa abox-link huwezesha workspace ya wingu kufikia huduma zilizo kwenye orodha ya kuruhusiwa zinazopatikana kwenye kompyuta yako au mashine nyingine ya faragha. Unaweza kuiendesha kupitia paneli ya ndani au katika hali ya seva ya mstari wa amri kwa kutumia --server.
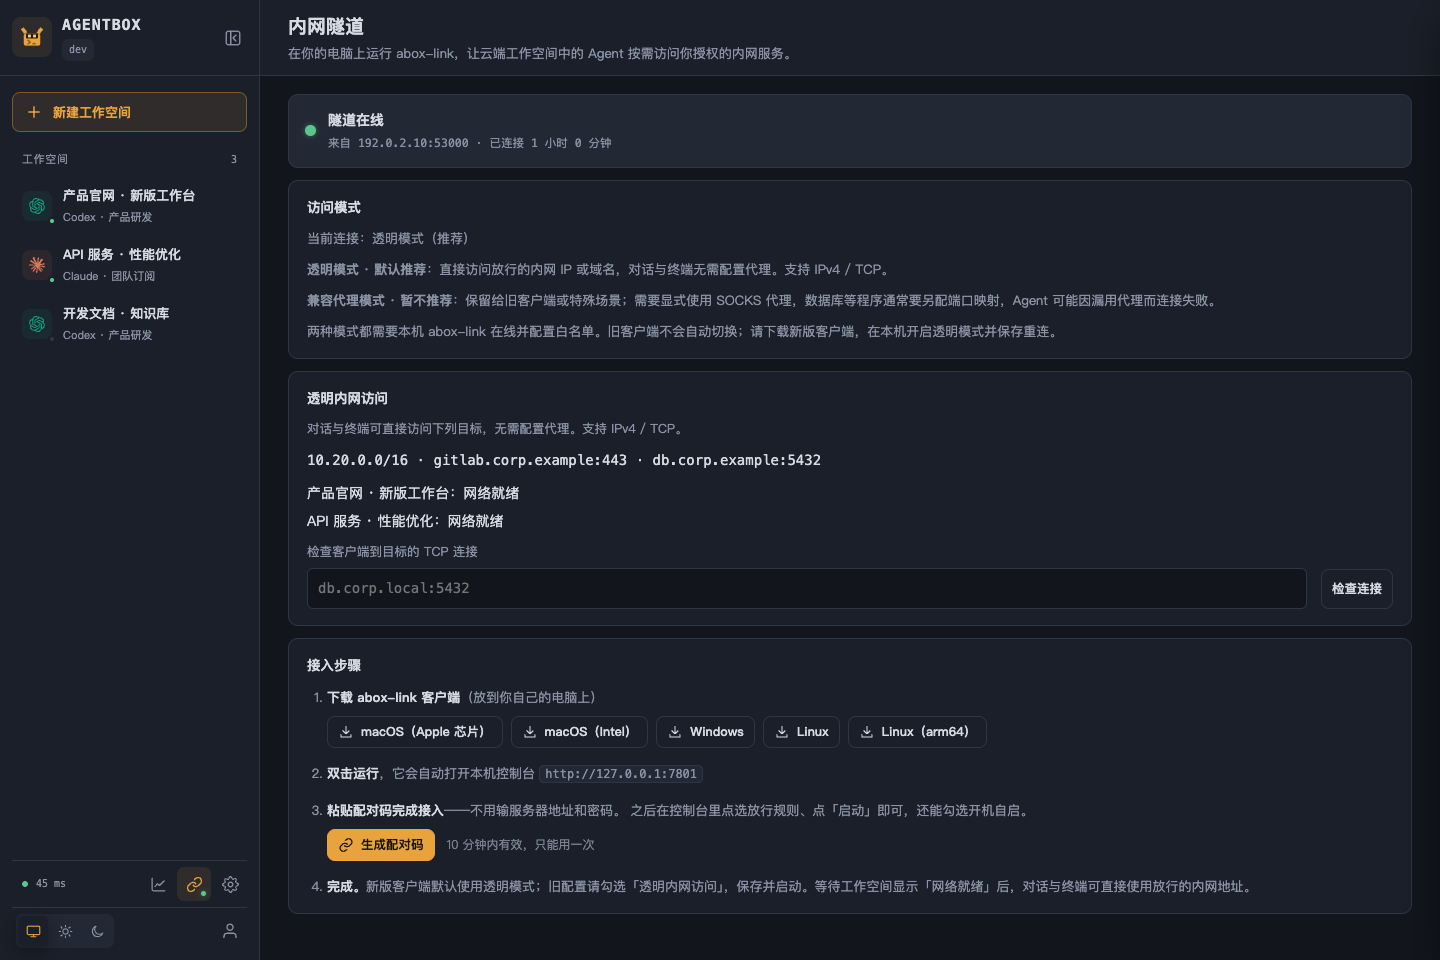
Tumia orodha fupi ya kuruhusu na ufichue tu hazina, hifadhidata au huduma zinazohitajika na workspace. Agentbox huonyesha utayari wa muunganisho wa mteja na workspace. Matumizi ya kawaida ya kivinjari hayahitaji abox-link.
Panga uwezo wa kontena
Kila kontena ya workspace kwa kawaida huwa na 2048 MiB ya kumbukumbu, CPU 2 na michakato 512. Pima seva kulingana na idadi inayotarajiwa ya workspaces zinazoendeshwa kwa wakati mmoja. Wasimamizi wanaweza pia kusanidi vikomo vya kontena vya jumla na vya kila mtumiaji, pamoja na nafasi ya diski iliyotengwa.
Hifadhi nakala ya data sahihi
Nakala rudufu za mfumo kwa kawaida hujumuisha hifadhidata, usanidi, vitambulisho vya akaunti na tabaka za violezo, lakini hazijumuishi data ya workspace. Tumia agentbox backup --full wakati faili na historia za watumiaji zinapaswa pia kunakiliwa. Nakala rudufu kamili huhitaji kusimamisha huduma na kontena husika kwanza. Tumia backup-verify kuthibitisha jalada na restore --to kulirejesha kwenye saraka mpya.
Elewa mpaka wa usalama
Ajenti zinaweza kutekeleza msimbo ndani ya kontena za workspace. Hali chaguo-msingi ya ruhusa ni bypassPermissions. Kontena huendeshwa na mtumiaji asiye root, zikiwa na vikomo vya rasilimali na no-new-privileges, lakini seva ya Agentbox yenyewe ina ufikiaji wa Docker. Kwa hiyo, uwekaji na usimamizi vinapaswa kubaki mikononi mwa waendeshaji wanaoaminika.
Tumia kivinjari cha mbali cha hiari kwa uangalifu
Agentbox inaweza kutoa kivinjari kamili cha eneo-kazi ndani ya workspace, kikiwemo hali ya kuingia inayodumu, vichupo, skrini nzima, ubora wa picha unaoweza kurekebishwa, usaidizi wa ubao wa kunakili na upakuaji. Wasimamizi lazima waunde na kuchagua picha ya hiari ya agentbox-agent:browser. Uthibitishaji wa tovuti hubaki tofauti na uidhinishaji wa Claude au Codex CLI.
Vikomo vya uendeshaji vya kukumbuka
- Mchakato mmoja tu wa Agentbox unaweza kutumia
data_dirfulani. - Muundo wa sasa wa uzalishaji hutumia mashine moja, mchakato mmoja wa seva na daemon ya Docker ya ndani.
- Uwekaji na uanzishaji upya hukatiza kwa muda wateja waliounganishwa.
- Kusasisha hali ya Git ya mbali hakufanyi fetch; thamani za ahead na behind hutoka kwenye akiba ya ndani.
- Kubatilisha akaunti hakuondoi vitambulisho ambavyo tayari vimewasilishwa kwa kontena linaloendesha.
- Kusimamisha au kuunda upya kontena ya workspace hukomesha michakato yake, ingawa faili zinazoendelea kuhifadhiwa hubaki.
- Ukaguzi wa Git unaweza kuanzisha workspace iliyosimamishwa na hutumia ukaguzi sawa wa kustahiki salio kama ufikiaji wa terminal.
Hitimisho
Agentbox hubadilisha seva ya Linux kuwa mazingira endelevu ya usimbaji yanayotegemea kivinjari kwa Claude Code na Codex CLI. Anza na kisakinishi cha toleo, ongeza akaunti, unda workspace, kisha badilisha kazi ya mazungumzo kuwa msimbo uliokaguliwa kupitia mwonekano uliounganishwa wa Files, Terminal na Changes. Kwa matumizi ya uzalishaji, ongeza HTTPS, dhibiti kwa uangalifu ufikiaji wa akaunti, fuatilia matumizi ya rasilimali, na weka mpango wa nakala rudufu unaojumuisha data ya workspace inapohitajika.
Kwa usanidi wa kina na mwongozo wa uendeshaji, soma hazina ya Agentbox, faharasa ya nyaraka na mwongozo wa uwekaji na uendeshaji.