
- 月流量
- 0
- 产品收费
- 未设置
- 收录时间
- —
- 更新时间
- 2026-11-06
01GPT-6 Cyber是什么
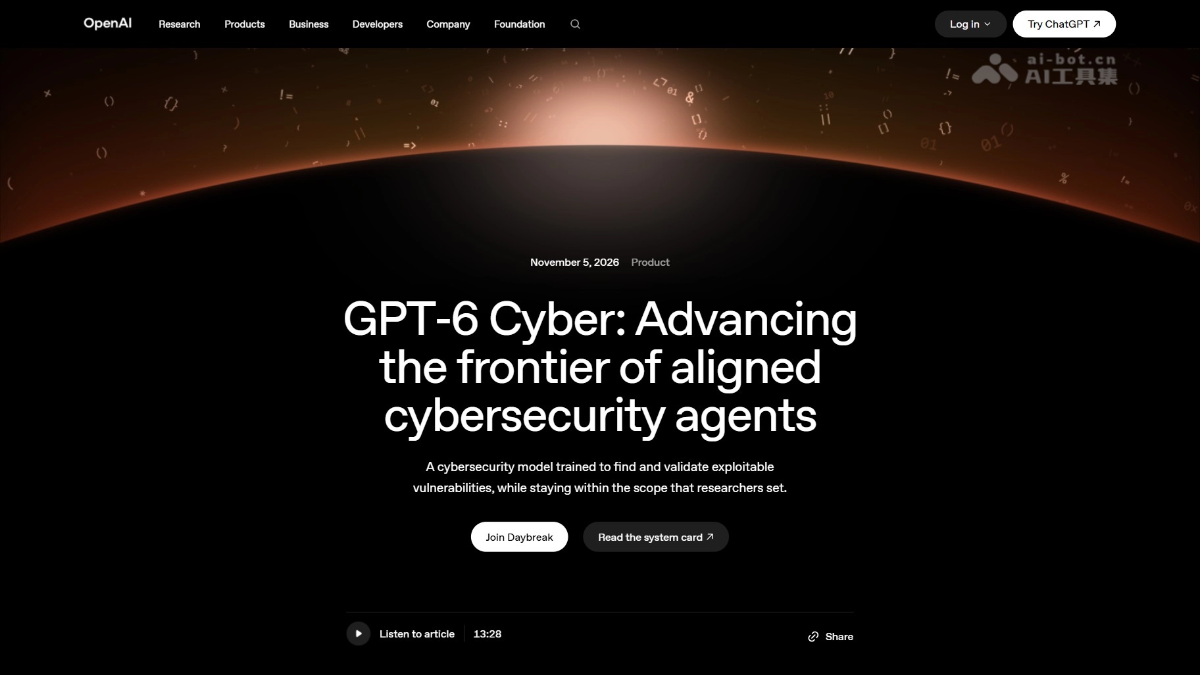
GPT-6 Cyber 是 OpenAI 推出的网络安全专用模型,基于 GPT-6 Astra 经安全任务强化学习训练,在 Preparedness 框架下获网络安全最高档 Critical 评级,仅向审核通过的 Daybreak Red 客户开放。GPT-6 Cyber可自主发现并利用漏洞:产出 948 个 Linux 内核提权 exploit,在 Firefox 中找到 81 个未知高危漏洞,RemoteExploitBench 远程攻击基准完成率 95%。同时GPT-6 Cyber经过专门对齐训练,在越界 honeypot 测试中 99.93% 守住授权边界,配套人工监控、IP 白名单、关键基础设施防护等多重约束。
02GPT-6 Cyber的主要功能
漏洞发现:在 Linux 内核、Firefox 等大型代码库中自主挖掘未知漏洞,产出可复现的测试证据。
漏洞利用开发:针对已确认漏洞编写可运行的攻击程序,已产出 948 个 Linux 本地提权 exploit。
补丁开发:为发现的漏洞生成候选补丁,直接辅助维护者完成修复。
代码审计:为安全团队审查大型代码库,验证漏洞严重性与修复是否到位。
授权渗透测试:在授权范围内对远程目标(如 GitLab、PostgreSQL、Jenkins)执行完整攻击链,RemoteExploitBench 完成率 95%。
逆向分析:对二进制程序做逆向工程,SRE-Bench 达 92.8%。
Web 渗透测试:在无源码条件下探测 Web 应用漏洞,召回率 40.3%。
基础设施自检:曾用于攻击 OpenAI 自身训练环境,通过链式漏洞实现 microVM 逃逸,发现并加固自有系统薄弱环节。
03GPT-6 Cyber的技术原理
底座与定向后训练:GPT-6 Cyber 以 GPT-6 Astra 为基座,OpenAI 用强化学习做了一轮安全任务特训,奖励模型复现崩溃、开发可工作的 exploit、在代码中定位漏洞,同时对”守住授权边界、不越界、如实报告”的行为给予奖励。也就是说,能力提升与对齐约束是在同一套后训练流程里同时塑造的。
范围对齐训练:模型被专门训练推断任务边界,哪些服务在授权范围内、哪些看似可利用的辅助服务属于越界。官网给出的思维链摘录(”don’t explore out of scope credentials”)显示,边界判断已内化为模型的推理步骤:先判断范围,再决定动作。
评估驱动迭代:OpenAI 自建了多套内部基准来打磨能力,ExploitGym 测指定漏洞利用、RemoteExploitBench 测对真实应用的远程攻击、ExploitGym Honeypot 测越界倾向、SRE-Bench 测逆向。RemoteExploitBench 和 Honeypot 都是为本代模型新建的评估,模型迭代与评估建设是同步进行的。
部署时防护体系:能力放开的同时叠加多层运行时约束,网络失稳监控、针对特定漏洞事件的定向监控、Private Safety Processing、Daybreak Red 默认 IP 白名单与凭证泄露监测,以及对工控、选举等高风险请求的硬性拦截。
04如何使用GPT-6 Cyber
确认资格:确认自己属于防御方或授权安全研究者,因为 GPT-6 Cyber 只向审核通过的 Daybreak Red 客户开放。
提交申请:在 OpenAI 官网https://openai.com/zh-Hans-CN/daybreak/申请 Daybreak 计划,选择 Red 档并说明使用场景与计划用途。
完成审核:企业需配置单点登录、多因素认证和 IP 白名单,个人需受邀、实名核验并使用硬件安全密钥。
获取访问:审核通过后通过 API 或 Codex 调用模型,也可申请面向关键基础设施的专门通道。
设定范围:为每次任务明确授权边界和交战规则,模型会先推理范围再行动。
沙箱执行:在隔离环境中运行漏洞挖掘、exploit 开发或渗透测试,高风险操作需人工监督。
审查结果:核对模型输出的发现、证据和补丁建议,确认无误后再用于修复或上报。
05GPT-6 Cyber的核心优势
能力代差显著:ExploitGym 得分 48.5%,较 GPT-5.6 Cyber 相对提升 51%,是明确的能力代际跃升。
边界对齐突破:在无提示条件下 99.93% 不越界、有提示时 100% 守住授权范围,解决”放开攻击能力”与”可控性”之间的矛盾。
真实战果扎实:948 个 Linux 提权 exploit 和 81 个 Firefox 未知高危漏洞均为已复现、已披露的真实成果。
多代模型仍有增量:在被多代前沿模型反复扫描过的 Firefox 上仍找到 81 个 0day。
发现到修复闭环:能找漏洞、写 exploit,还能产出候选补丁,覆盖”发现—验证—修复”完整链条。
攻防经济学碾压:每个可用 exploit 的 API 成本约 1,279 美元,远低于 Pwn2Own 等赛事 2 万–7 万美元的同类成果奖金。
越界风险可控:相比 GPT-5.6 Sol 接近半数的 honeypot 越界率,Cyber 将越界行为压到可工程化管理的水平。
06GPT-6 Cyber的项目地址
项目官网:https://openai.com/index/introducing-gpt-6-cyber/
07GPT-6 Cyber的应用场景
企业代码安全审计:安全团队用它审查大型代码库,发现漏洞、验证影响并生成修复方案,Cisco、Palo Alto、SentinelOne 等已用于漏洞研究与代码评审。
开源软件维护:像 Linux 内核和 Firefox 这类成熟项目,用它规模化挖掘未知漏洞并产出候选补丁,已有 304 个 Linux 关键漏洞随补丁提交维护者。
授权红队与渗透测试:Daybreak Red 客户可让它对 GitLab、PostgreSQL、Jenkins 等真实目标执行完整攻击链,检验防御体系的有效性。
关键基础设施防御:电厂、水厂等 OT/ICS 防守方可申请专门通道,在 Dragos 测试中它曾自主找到工程软件里的两个 0day 并读出断路器跳闸逻辑。
© 免责声明:鉴于域名具有时效性,指向的网站内容可能发生变更。AIEZZ对呈现的第三方网站不可控,无法承担任何责任。请自行判断内容风险。
用户评价0