

گوگل کے ذیلی ادارے اور سائبر سکیورٹی ڈویژن Wiz نے اعلان کیا ہے کہ اس نے کمزوریاں خودکار طور پر تلاش کرنے والا AI ایجنٹس پر مبنی نظام Atlas متعارف کرا دیا ہے۔ Atlas اب تک سکیورٹی کی 200 سے زائد کمزوریاں دریافت کر چکا ہے، جبکہ GitHub سے 100,000 امریکی ڈالر (نوٹ: موجودہ شرحِ مبادلہ کے مطابق تقریباً 678,000 چینی یوآن) کا کمزوری دریافت کرنے کا انعام بھی حاصل کر چکا ہے۔
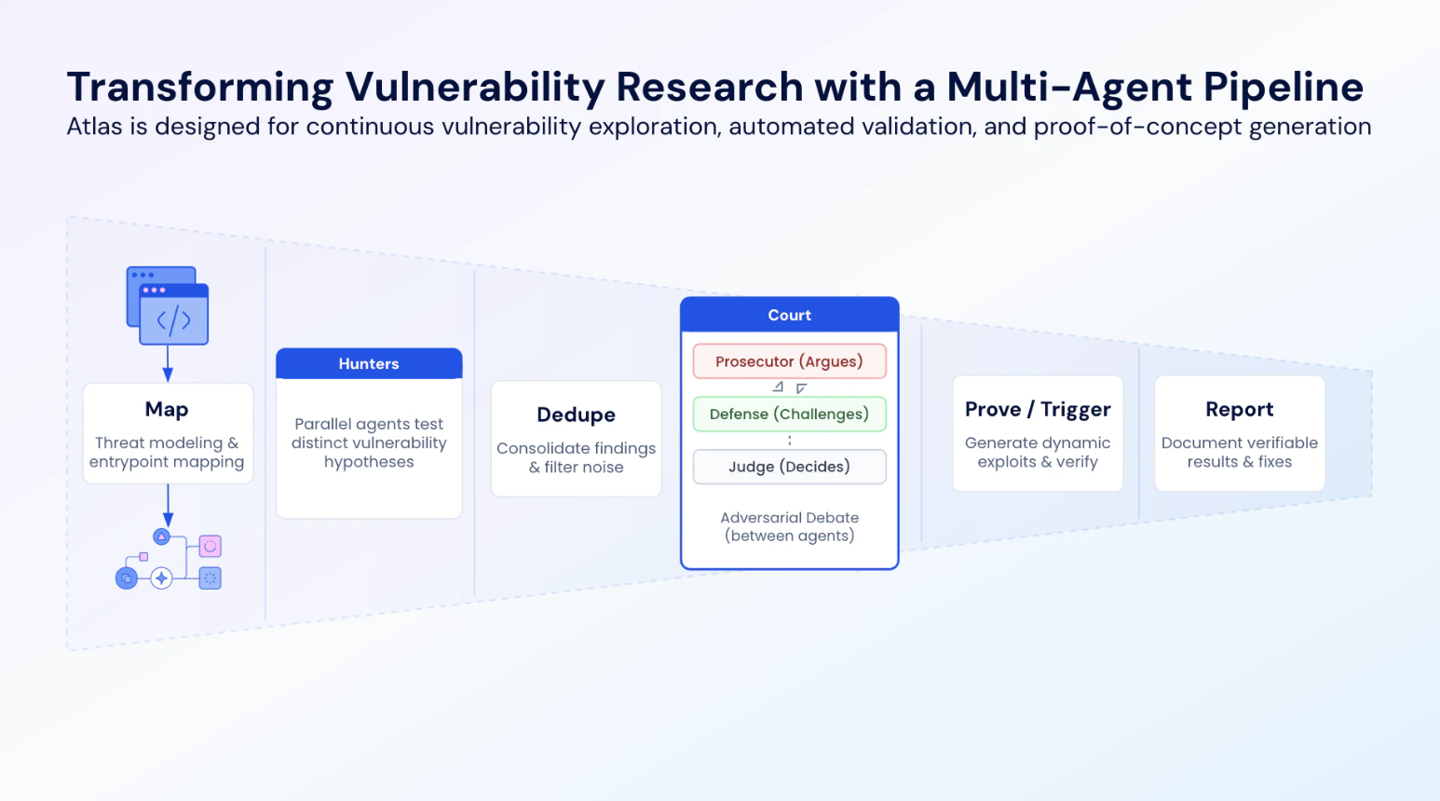
تعارف کے مطابق Atlas متعدد AI ایجنٹس پر مشتمل ہے، اور ہر ایجنٹ مختلف کام کا ذمہ دار ہے۔ اس کا مجموعی طریقۂ کار انسانی سکیورٹی تحقیقی ٹیم سے مشابہ ہے۔ مختلف ایجنٹس کوڈ بیس کو سمجھنے، کمزوریوں کے مفروضے پیش کرنے، ایک دوسرے کی تصدیق اور تنقید کرنے، اور آخرکار کمزوری کی تصدیق و رپورٹنگ کی ذمہ داری سنبھالتے ہیں۔
روایتی واحد AI ماڈل کے برعکس، جو ابتدا سے انتہا تک کام انجام دیتا ہے، Atlas کمزوریوں کی تلاش کے لیے کام کو متعدد مراحل میں تقسیم کرکے پروگراماتی تعاون کا طریقہ اختیار کرتا ہے۔ سب سے پہلے یہ ہدف سافٹ ویئر کے کوڈ بیس کے لیے خطرے کا ماڈل بناتا ہے، پھر کوڈ پراپرٹی گراف (Code Property Graph) کے ذریعے پروگرام کے ڈھانچے کا تجزیہ کرکے ممکنہ حملہ آور راستے تلاش کرتا ہے۔
اس کے بعد نظام کے متعدد AI ایجنٹس الگ الگ کمزوریوں کے مفروضے پیش کرکے ان کی تصدیق کرتے ہیں، ممکنہ کئی مراحل پر مشتمل مرکب کمزوریوں کے امیدوار تیار کرتے ہیں، اور ان امیدوار کمزوریوں کو تین ایسے ایجنٹس کے حوالے کرتے ہیں جو بالترتیب “حمایتی دلائل”، “تردیدی تجزیے” اور “حتمی فیصلہ” کے کردار ادا کرتے ہیں۔ صرف تصدیق شدہ کمزوریاں ہی برقرار رکھی جاتی ہیں۔
آخر میں Atlas خودکار طور پر مخصوص آزمائشی ماحول تیار کرتا ہے، مطلوبہ انحصاری اجزا نصب کرتا ہے اور کمزوری کو فعال کرنے کے لیے حملہ آور ان پٹ چلاتا ہے، تاکہ یہ تصدیق کی جا سکے کہ کمزوری واقعی موجود ہے یا نہیں۔
آپریٹنگ لاگت کم رکھنے کے لیے Atlas نے AI کاموں کی تقسیم کی زیادہ باریک حکمتِ عملی اختیار کی ہے۔ مثال کے طور پر پیچیدہ کمزوریوں کے استحصالی سلسلے کے تجزیے اور کمزوری کے حتمی فیصلے جیسے زیادہ استدلالی صلاحیت درکار مراحل میں ہی زیادہ طاقتور بڑے ماڈلز استعمال کیے جاتے ہیں۔ جبکہ کوڈ پراپرٹی گراف کے تجزیے اور ابتدائی کمزوریوں کی چھان بین جیسے واضح دائرہ کار اور زیادہ تکراری نوعیت کے کام کم لاگت والے چھوٹے ماڈلز کو سونپے جاتے ہیں۔
اس کے علاوہ Atlas مؤثر رہنمائی کے لیے قطعی کوڈ تجزیاتی ٹیکنالوجی کو بھی شامل کرتا ہے، مخالفانہ جائزے کے طریقۂ کار کے ذریعے غلط نتائج کو پہلے ہی چھانٹ دیتا ہے، اور تصدیق کے لیے خاص طور پر کمزوریوں کی تحقیق کی خاطر تیار کردہ ایگزیکیوشن فریم ورک (Harness) استعمال کرتا ہے، جس سے نظام کی آپریٹنگ لاگت مزید کم ہوتی ہے۔
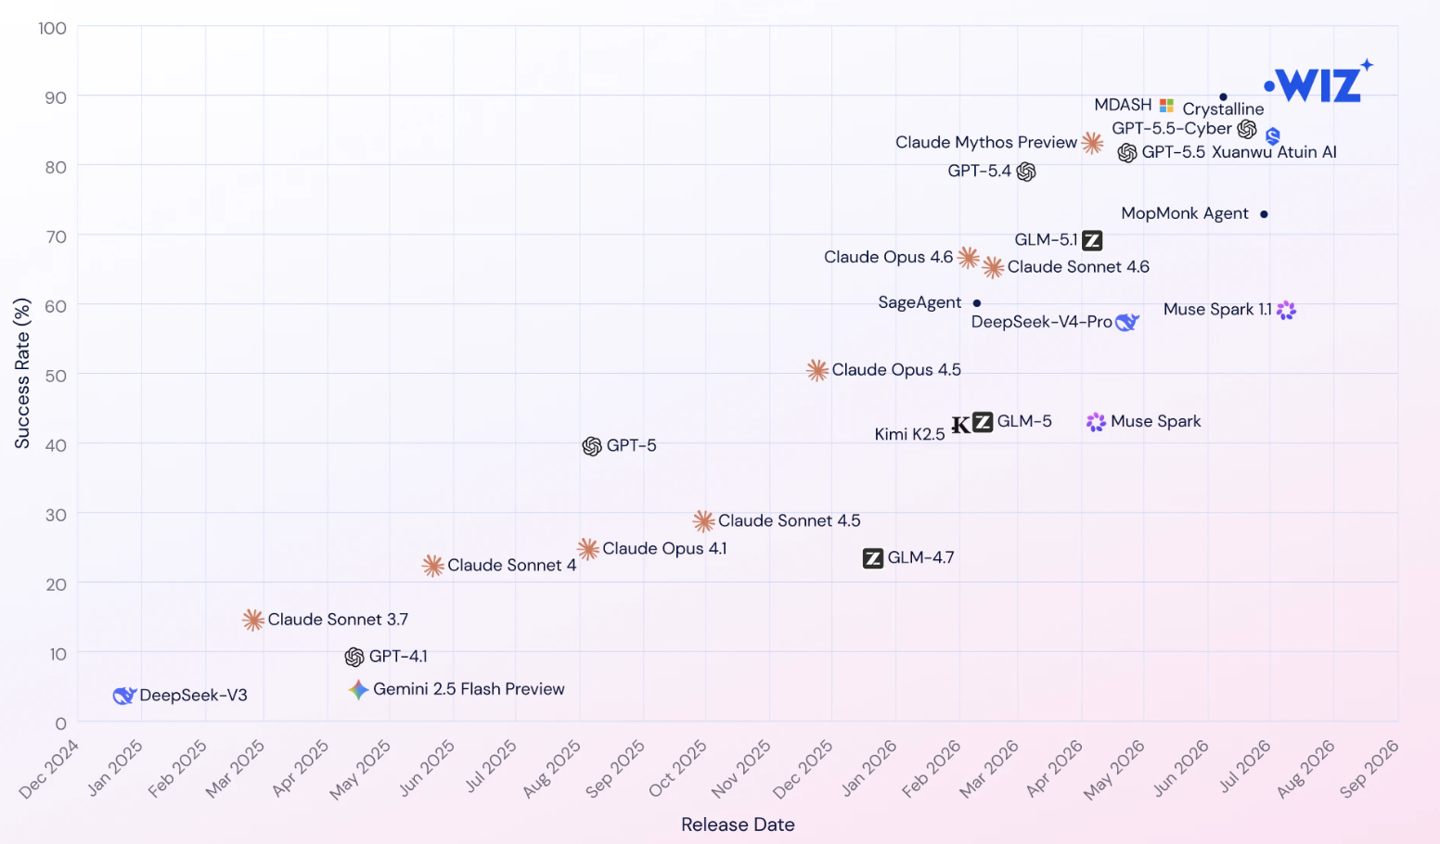
Wiz کے مطابق اس ڈیزائن کی بدولت Atlas کم لاگت پر بڑے پیمانے کی گہری کوڈ تجزیہ کاری کر سکتا ہے، جبکہ نظام دریافت ہونے والی ہر کمزوری کے لیے حملے کی تصدیق کا پروگرام خودکار طور پر تیار کرتا ہے، جس سے غلط مثبت نتائج کا امکان کم ہو جاتا ہے۔ Wiz کے حوالے سے بیان کردہ AI کمزوری تحقیق کے معیاری ٹیسٹ CyberGym کے نتائج کے مطابق Atlas نے 90.9% اسکور حاصل کیا، جو GPT-5.5-Cyber، Claude 4.6 اور Claude Mythos Preview جیسے مسابقتی ماڈلز سے زیادہ ہے۔
حقیقی استعمال کے حوالے سے Wiz نے بتایا کہ کئی ماہ کی تیاری کے بعد Atlas متعدد معروف اوپن سورس منصوبوں میں پہلے سے نامعلوم 200 سے زائد کمزوریوں کو دریافت اور ان کی تصدیق کر چکا ہے۔ اس نے GitHub کو کوڈ کے ریموٹ اجرا کی ایک سنگین کمزوری CVE-2026-3854 دریافت کرنے میں بھی مدد دی، جس پر اسے 100,000 امریکی ڈالر (موجودہ شرحِ مبادلہ کے مطابق تقریباً 678,000 چینی یوآن) کا انعام ملا۔