

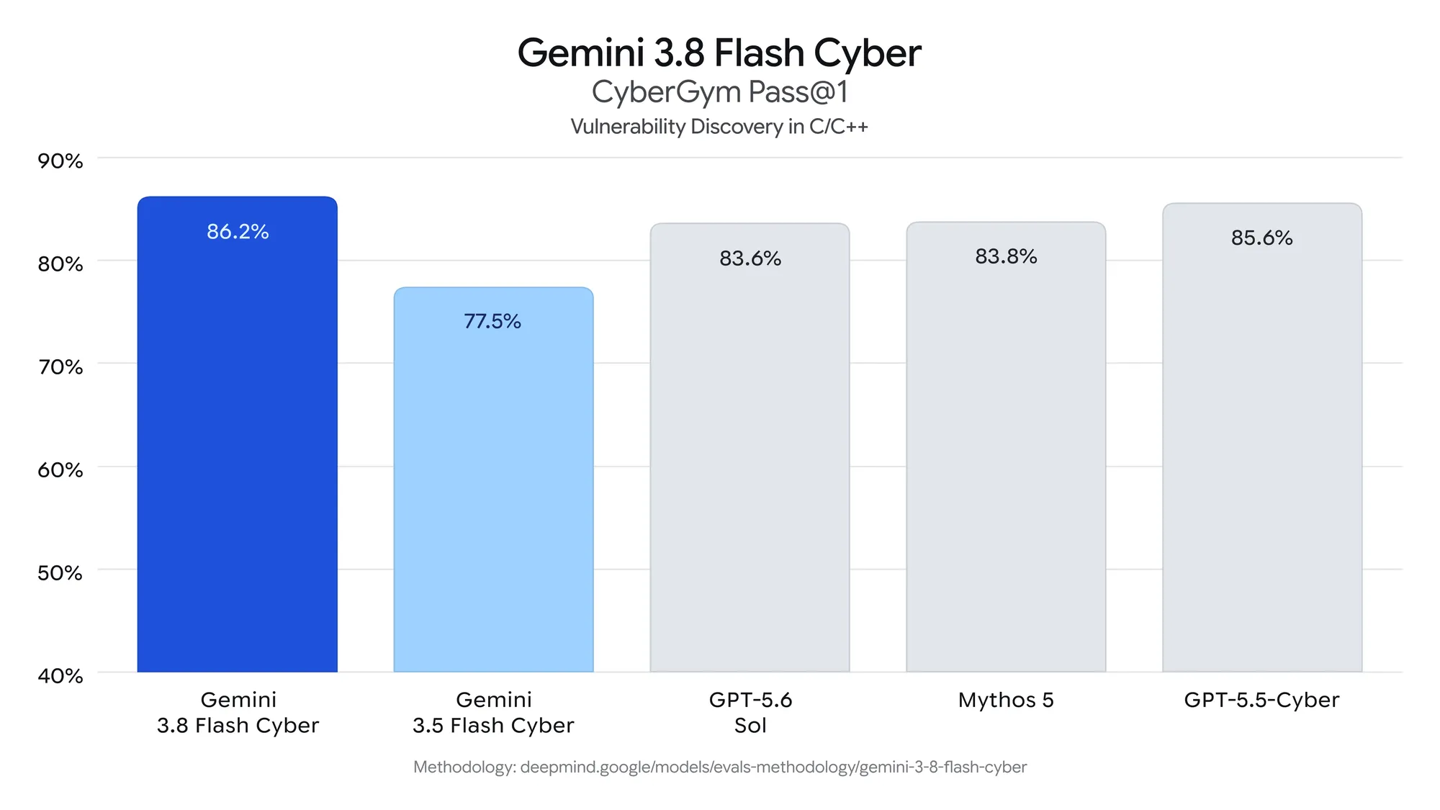
مقامی وقت کے مطابق 2 ستمبر کو گوگل نے Gemini 3.8 Flash Cyber ماڈل پیش کرنے کا اعلان کیا، جسے Fairwind پروگرام کے ذریعے پہلے مرحلے میں قابلِ اعتماد سکیورٹی ٹیموں کے لیے دستیاب کرایا گیا ہے۔
حکام کے مطابق، کمزوریوں کی تلاش کے لیے صنعت کے مستند معیار CyberGym پر Gemini 3.8 Flash Cyber نے خودکار طور پر کمزوریاں تلاش کرنے کی صلاحیت میں نمایاں کارکردگی دکھائی۔ اس نے نہ صرف سابقہ 3.5 Flash Cyber کو پیچھے چھوڑا بلکہ کئی نمایاں طور پر بڑے جدید ماڈلز کو بھی مات دی۔
گوگل نے مزید جامع اندرونی معیار کے ذریعے Gemini 3.8 Flash Cyber کا جائزہ لیا۔ اس ٹیسٹ میں ماڈل کو 20 پروگرامنگ زبانوں پر مشتمل پیچیدہ کوڈ انجینئرنگ میں مختلف اقسام کی سکیورٹی کمزوریاں تلاش کرنا تھیں۔ نتائج سے ظاہر ہوا کہ گوگل کے سابقہ ماڈلز کے مقابلے میں اس ماڈل نے نمایاں پیش رفت کی اور کمزوریاں تلاش کرنے کی کامیابی کی شرح 70% سے تجاوز کر گئی۔
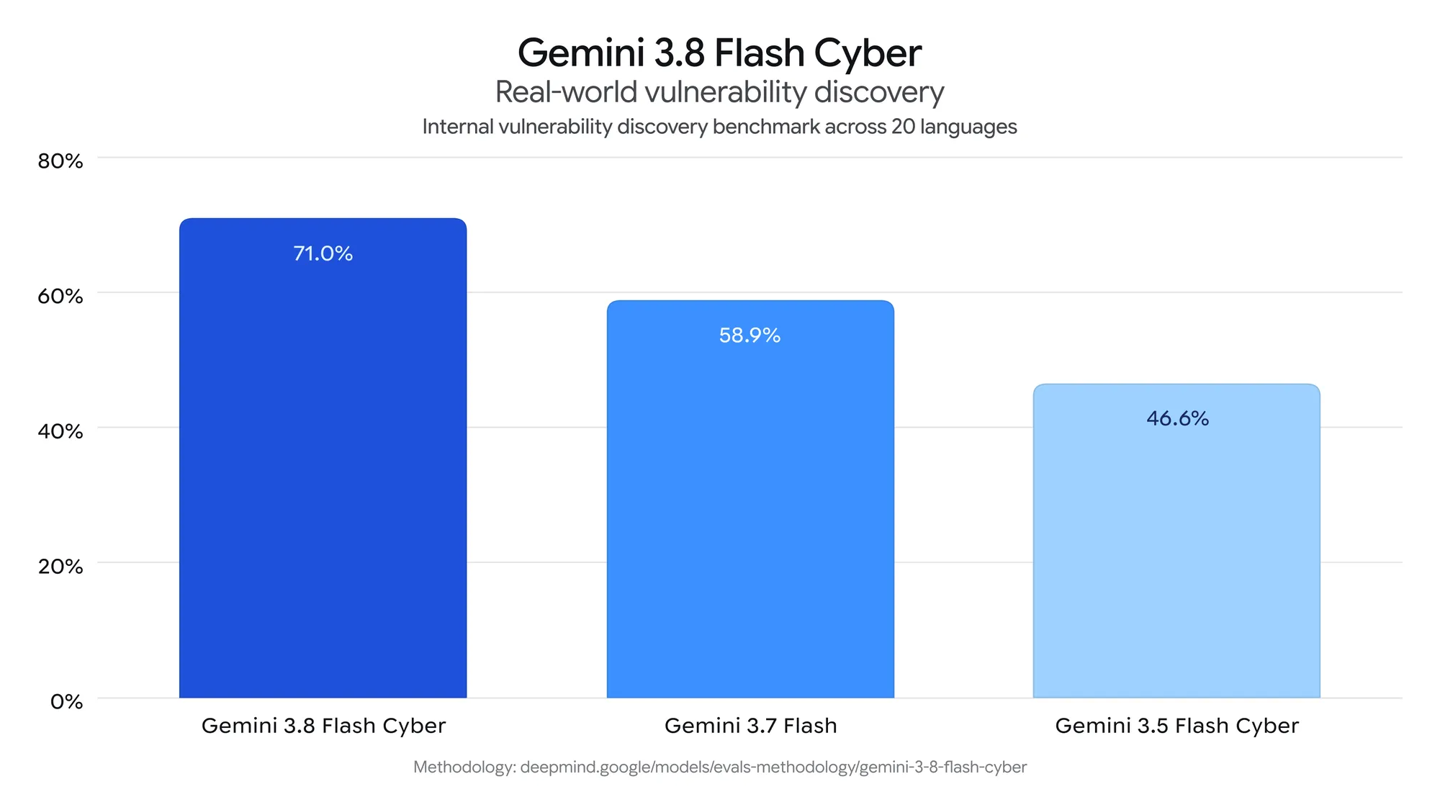
گوگل کے مطابق، Gemini 3.8 Flash Cyber تیار کرتے وقت بنیادی مقصد دفاعی سکیورٹی فریق کو ماہر سطح کی صلاحیتیں فراہم کرنا تھا، تاکہ وہ حملہ آوروں کے مقابلے میں برتری حاصل کر سکیں۔ اسی وجہ سے گوگل نے ابتدا ہی سے کمزوریوں کی اصلاح کے شعبے میں بھرپور سرمایہ کاری کی اور اس صلاحیت کو کمزوریوں کے استحصال جیسے جارحانہ طریقوں پر ترجیح دی۔
CWE-Bench ٹیسٹ میں Gemini 3.8 Flash Cyber مستقل طور پر پیریٹو فرنٹیئر (Pareto Frontier) پر رہا: اس کی پہلی ترجیحی درستگی (Pass@1) 47.2% تک پہنچی، جو جدید ترین فرنٹیئر ماڈل کے 47.8% کے قریب ہے؛ ساتھ ہی اس کے استعمال کی لاگت نمایاں طور پر کم ہے، جس سے کارکردگی اور لاگت کے درمیان بہترین توازن قائم ہوتا ہے۔
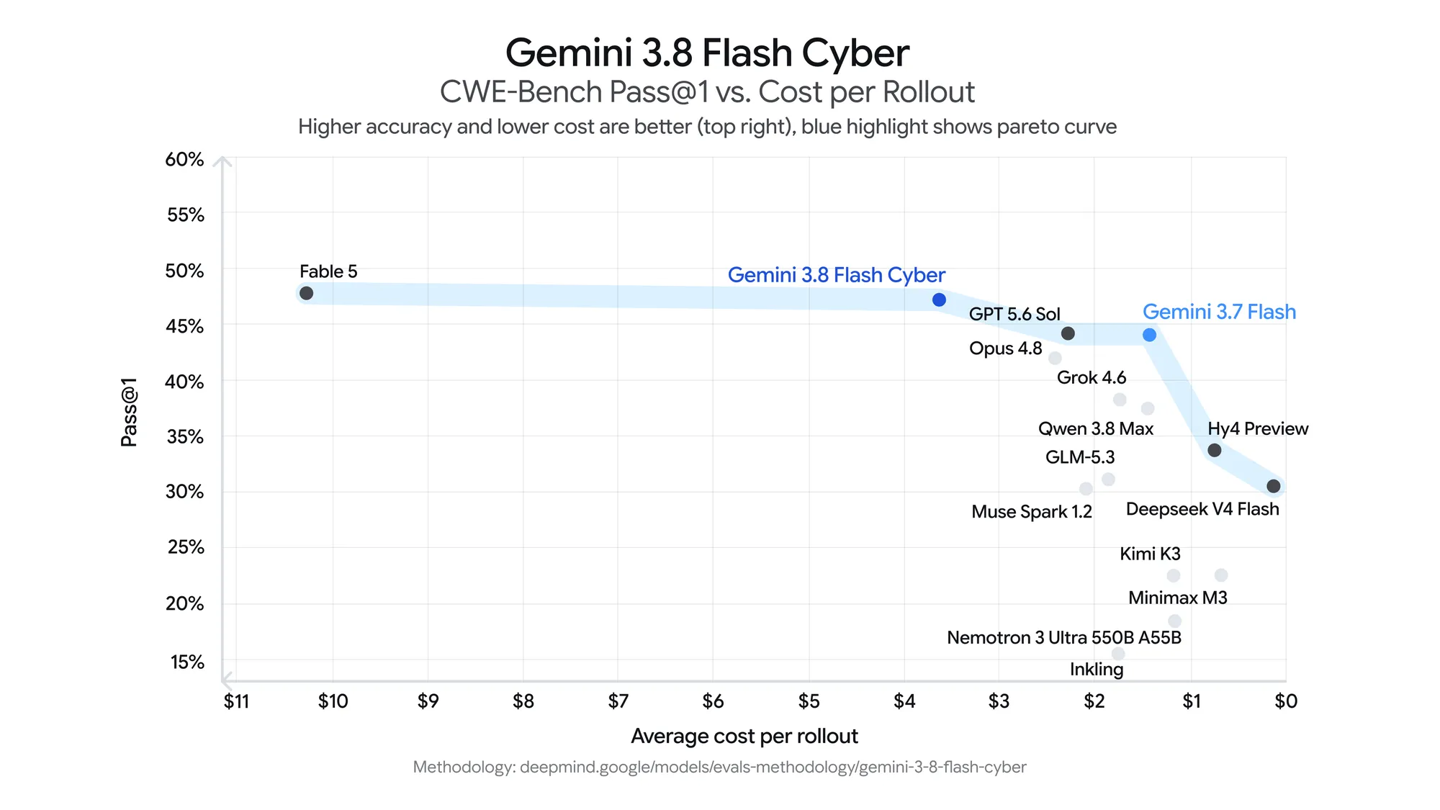
گوگل نے بتایا کہ Gemini 3.8 Flash میں جامع سکیورٹی تحفظات شامل ہیں، جو جائز اور تعمیری استعمال کے معاملات کی معاونت کے ساتھ کیمیائی، حیاتیاتی، تابکاری اور جوہری ہتھیاروں (CBRN) نیز سائبر حملوں کے شعبوں میں ماڈل کے غلط استعمال کے خطرے کو سختی سے روکتے ہیں۔
اس کے برعکس، Gemini 3.8 Flash Cyber میں سائبر سکیورٹی کے شعبے میں پالیسی کی روک تھام کی پابندیاں کچھ حد تک نرم کی گئی ہیں، اس لیے یہ صرف ان تعمیری سکیورٹی ٹیموں کے لیے دستیاب ہے جنہیں زیادہ مکمل سائبر دفاعی اور جارحانہ صلاحیتوں کی ضرورت ہے۔
اس وقت گوگل نے کوڈ سکیورٹی کے تحفظ کے لیے Gemini 3.8 Flash Cyber کو اندرونی طور پر مکمل طور پر تعینات کر دیا ہے۔ اس کے عملی استعمال کی مثالیں درج ذیل ہیں:
Chrome کی سکیورٹی ٹیم کے جائزے سے معلوم ہوا کہ Chrome براؤزر میں موجود سکیورٹی کمزوریوں کے لیے 3.8 Flash Cyber نے مؤثر اصلاحی پیچز کی تعداد معروف تجارتی ماڈلز کے مقابلے میں 2.6 گنا زیادہ تیار کی، جبکہ ان معروف تجارتی ماڈلز کے پیرامیٹرز کا حجم اس سے کہیں زیادہ ہے۔
سکیورٹی ادارے Wiz کے جائزے کے مطابق، اس کے اندرونی معیار میں دیگر معروف جدید فرنٹیئر ماڈلز کے مقابلے میں Gemini 3.8 Flash Cyber کی یادآوری کی شرح 7.5%-9.7% زیادہ رہی، جبکہ استعمال کی لاگت نمایاں طور پر کم ہو کر پہلے کی 1/5.2 سے 1/2.3 رہ گئی۔
Google کلاؤڈ کی کمزوریوں پر تحقیق کرنے والی ٹیم نے 3.8 Flash Cyber ماڈل کی مدد سے 2 گھنٹے سے بھی کم وقت میں بنیادی ڈھانچے کی ایک سنگین کمزوری کامیابی سے تلاش کر لی؛ اس سے قبل ایسی کمزوریوں کی تحقیق اور جانچ میں عموماً کئی ماہ لگتے تھے۔