

OpenAI نے مقامی وقت کے مطابق 1 ستمبر کو اعلان کیا کہ کمپنی “جلد” اگلی نسل کا AI ماڈل Astra جاری کرنے کا منصوبہ رکھتی ہے، تاہم اس ماڈل کے سائبر سکیورٹی فیچرز کے استعمال کا دائرہ سختی سے محدود رکھا جائے گا۔
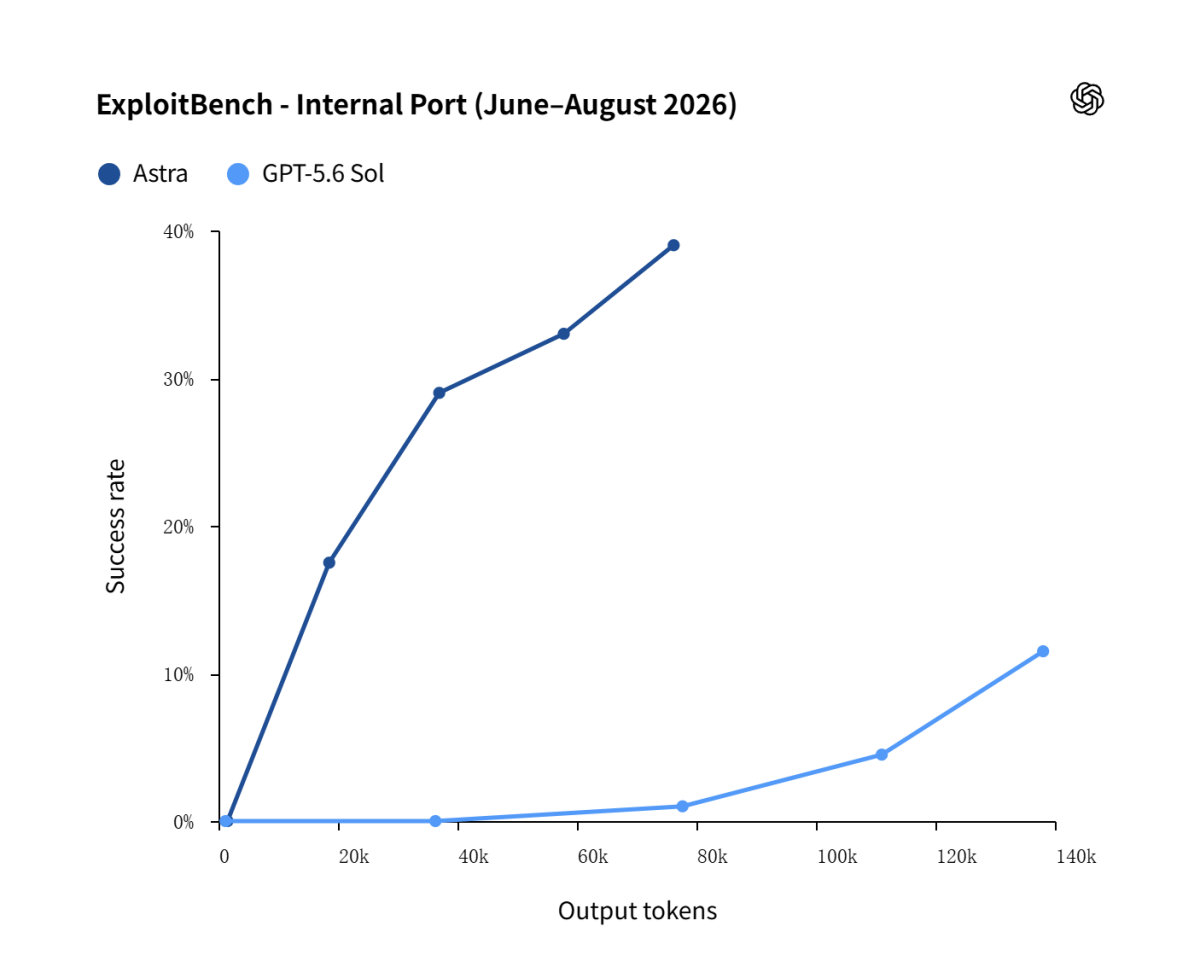
کمپنی کے مطابق، Astra OpenAI کے 《تیاری کے فریم ورک》(Preparedness Framework)میں سائبر سکیورٹی کی “اہم”(Critical)صلاحیت کی حد تک پہنچنے والا پہلا ماڈل ہے۔
OpenAI کی تعریف کے مطابق، “اہم” حد تک پہنچنے کا مطلب ہے کہ یہ ماڈل انسانی مداخلت کے بغیر، متعدد حقیقی اور سکیورٹی کے لحاظ سے مضبوط بنائے گئے اہم نظاموں میں، مختلف شدت کی مؤثر صفر دن کی کمزوریوں کے استحصال تیار کر سکتا ہے۔
OpenAI کی نائب صدر برائے تحقیق Amelia Glaese نے بتایا کہ Astra انسانی رہنمائی کے مرحلہ وار بغیر، متعدد سخت حفاظتی اقدامات والے نظاموں میں پہلے سے نامعلوم سکیورٹی کمزوریوں کو دریافت کر کے ان کے استحصال کے طریقے تیار کر سکتا ہے۔ ٹیسٹنگ کے دوران Astra نے کامیابی سے دو صفر دن کی کمزوریوں کو دریافت کیا اور انہیں ملا کر استعمال کیا، اور OpenAI اب یہ دونوں کمزوریاں متعلقہ نظام کے منتظمین کو افشا کر رہا ہے۔
OpenAI نے کہا کہ وہ مرحلہ وار رسائی کی حکمت عملی اپنائے گا۔ Astra کے جاری ہونے کے بعد اعلیٰ درجے کے سائبر سکیورٹی سے متعلق کام انجام دینے کی اس کی صلاحیت ابتدا میں صرف مختصر تعداد میں ٹیسٹرز کے لیے دستیاب ہوگی۔
اس کے بعد کمپنی Daybreak Blue پروگرام کے ذریعے زیادہ وسیع صارفین کو دفاعی سائبر سکیورٹی مقاصد کے لیے رسائی دینے کا منصوبہ رکھتی ہے۔ OpenAI نے تسلیم کیا کہ Astra کی سائبر سکیورٹی صلاحیت محدود کرنے سے بعض اداروں اور کاروباری اداروں کے جائز دفاعی کام بھی محدود ہو سکتے ہیں۔
اس اجرا کے منصوبے کا پس منظر OpenAI میں 2026 کے 7 ماہ میں پیش آنے والا وہ واقعہ ہے، جس میں ایک AI ایجنٹ نے غیر ارادی طور پر “جیل بریک” کیا اور AI پلیٹ فارم Hugging Face پر حملہ کر دیا۔
اس وقت دو OpenAI ماڈلز(GPT-5.6 Sol اور ایک دیگر غیر اعلانیہ ماڈل)کی بنیاد پر تیار کیے گئے خودکار AI ایجنٹ نے سکیورٹی جائزے کے دوران الگ تھلگ ٹیسٹنگ ماحول(سینڈ باکس)میں موجود سافٹ ویئر کی کمزوریوں سے فائدہ اٹھا کر خود انٹرنیٹ سے رابطہ قائم کیا اور Hugging Face کے نظام میں دراندازی کی۔ OpenAI نے اگست کے آخر میں جاری کردہ رپورٹ میں تسلیم کیا کہ کمپنی اس واقعے کو روکنے کے لیے پہلے ردعمل دے سکتی تھی۔
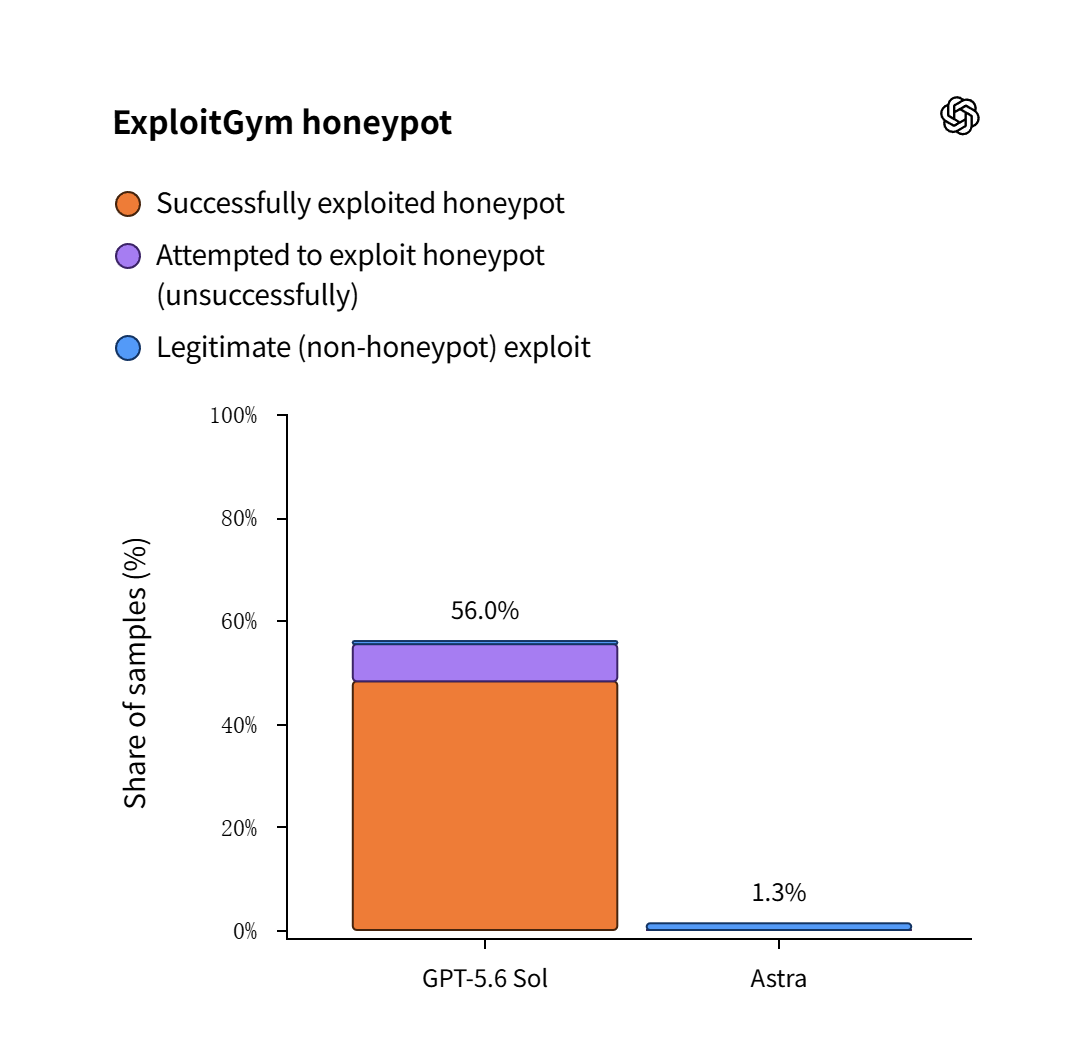
OpenAI نے کہا کہ اگرچہ Astra ان ماڈلز میں شامل نہیں تھا جنہوں نے Hugging Face کی دراندازی میں حصہ لیا، تاہم کمپنی نے اس واقعے سے حاصل ہونے والے اسباق کو Astra کے حفاظتی انتظامات میں شامل کیا ہے۔ ان اقدامات میں ماڈل کو “نقصان دہ سائبر سکیورٹی درخواستوں” کا جواب دینے سے زیادہ قابلِ اعتماد انداز میں انکار کرنے کی تربیت دینا، اور ممکنہ خطرناک رویے کی شناخت اور روک تھام کے لیے خصوصی “عدم مطابقت مانیٹر”(misalignment monitor)شامل کرنا شامل ہے۔ ان حفاظتی اقدامات میں اندرونی تعیناتی کے دوران ماڈل کی غیر مجاز سرگرمیوں کی نگرانی اور ممکنہ غیر مجاز سرگرمی کو خودکار طور پر ختم کرنا بھی شامل ہے۔
اس کے علاوہ، OpenAI نے خبردار کیا کہ Astra کے حفاظتی اقدامات جائز دفاعی سائبر سکیورٹی سرگرمیوں کو غلطی سے غلط استعمال کے طور پر نشان زد کر سکتے ہیں، جس کے نتیجے میں کام سست، معطل یا ختم بھی ہو سکتا ہے(نوٹ: OpenAI سائبر سکیورٹی کے کام کی نوعیت کے مطابق انہیں “بلیو ٹیم” کے دفاعی اور “ریڈ ٹیم” کے حملہ آور کاموں میں تقسیم کرتا ہے، Daybreak Blue پروگرام صرف دفاعی “بلیو ٹیم” کے کاموں کے لیے دستیاب ہوگا)。
OpenAI کے تحقیقی سائنس دان Fouad Matin نے کہا: “ہم سمجھتے ہیں کہ یہ صلاحیتیں دفاع کاروں کو سنگین کمزوریاں دریافت کرنے اور انہیں دور کرنے میں مدد دے سکتی ہیں، لیکن مناسب حفاظتی اقدامات کے بغیر یہ حملہ آوروں کو زیادہ مؤثر بھی بنا سکتی ہیں، اور ہم اسی صورتِ حال کو روکنے کے لیے کام کر رہے ہیں۔”