

پروجیکٹ اور استعمال کی حدود کو پہلے سمجھیں
Autonomous Pentest Agent ایک خودکار پینیٹریشن ٹیسٹنگ سسٹم ہے جو LLM پر مبنی متعدد Agents سے چلتا ہے، اور Go بیک اینڈ، Next.js فرنٹ اینڈ اور PostgreSQL استعمال کرتا ہے۔ یہ پروجیکٹ کاموں، اثاثوں، ایکسپلوریشن سلسلوں، دریافت شدہ نتائج، ٹریفک ریکارڈز، ٹول کی منظوریوں اور انسان کے شامل ہونے والی گفتگو کا انتظام کر سکتا ہے۔
اہم حفاظتی اور قانونی تعمیل کا نوٹس: README میں واضح طور پر کہا گیا ہے کہ یہ پروجیکٹ صرف ذاتی سیکھنے، سورس کوڈ کے مطالعے اور مقامی الگ تھلگ ماحول میں تکنیکی توثیق کے لیے ہے۔ اسے کسی ویب سائٹ، آن لائن سروس، نیٹ ورک سے منسلک نظام، پروڈکشن ماحول یا حقیقی پینیٹریشن ٹیسٹنگ کے لیے استعمال نہ کریں۔ اسے صرف ایسے مقامی لیب ماحول میں استعمال کریں جس پر آپ کا کنٹرول ہو، اور اپنے علاقے میں نافذ سائبر سکیورٹی، ڈیٹا تحفظ اور کمپیوٹر جرائم سے متعلق قوانین و ضوابط کی پابندی کریں۔
پروجیکٹ انٹرفیس کو سمجھنے کے لیے ایک آن لائن Demo فراہم کرتا ہے، لیکن حقیقی تعیناتی اور توثیق کو سختی سے مقامی الگ تھلگ ماحول تک محدود رکھنا چاہیے۔
بنیادی خصوصیات اور انٹرفیس
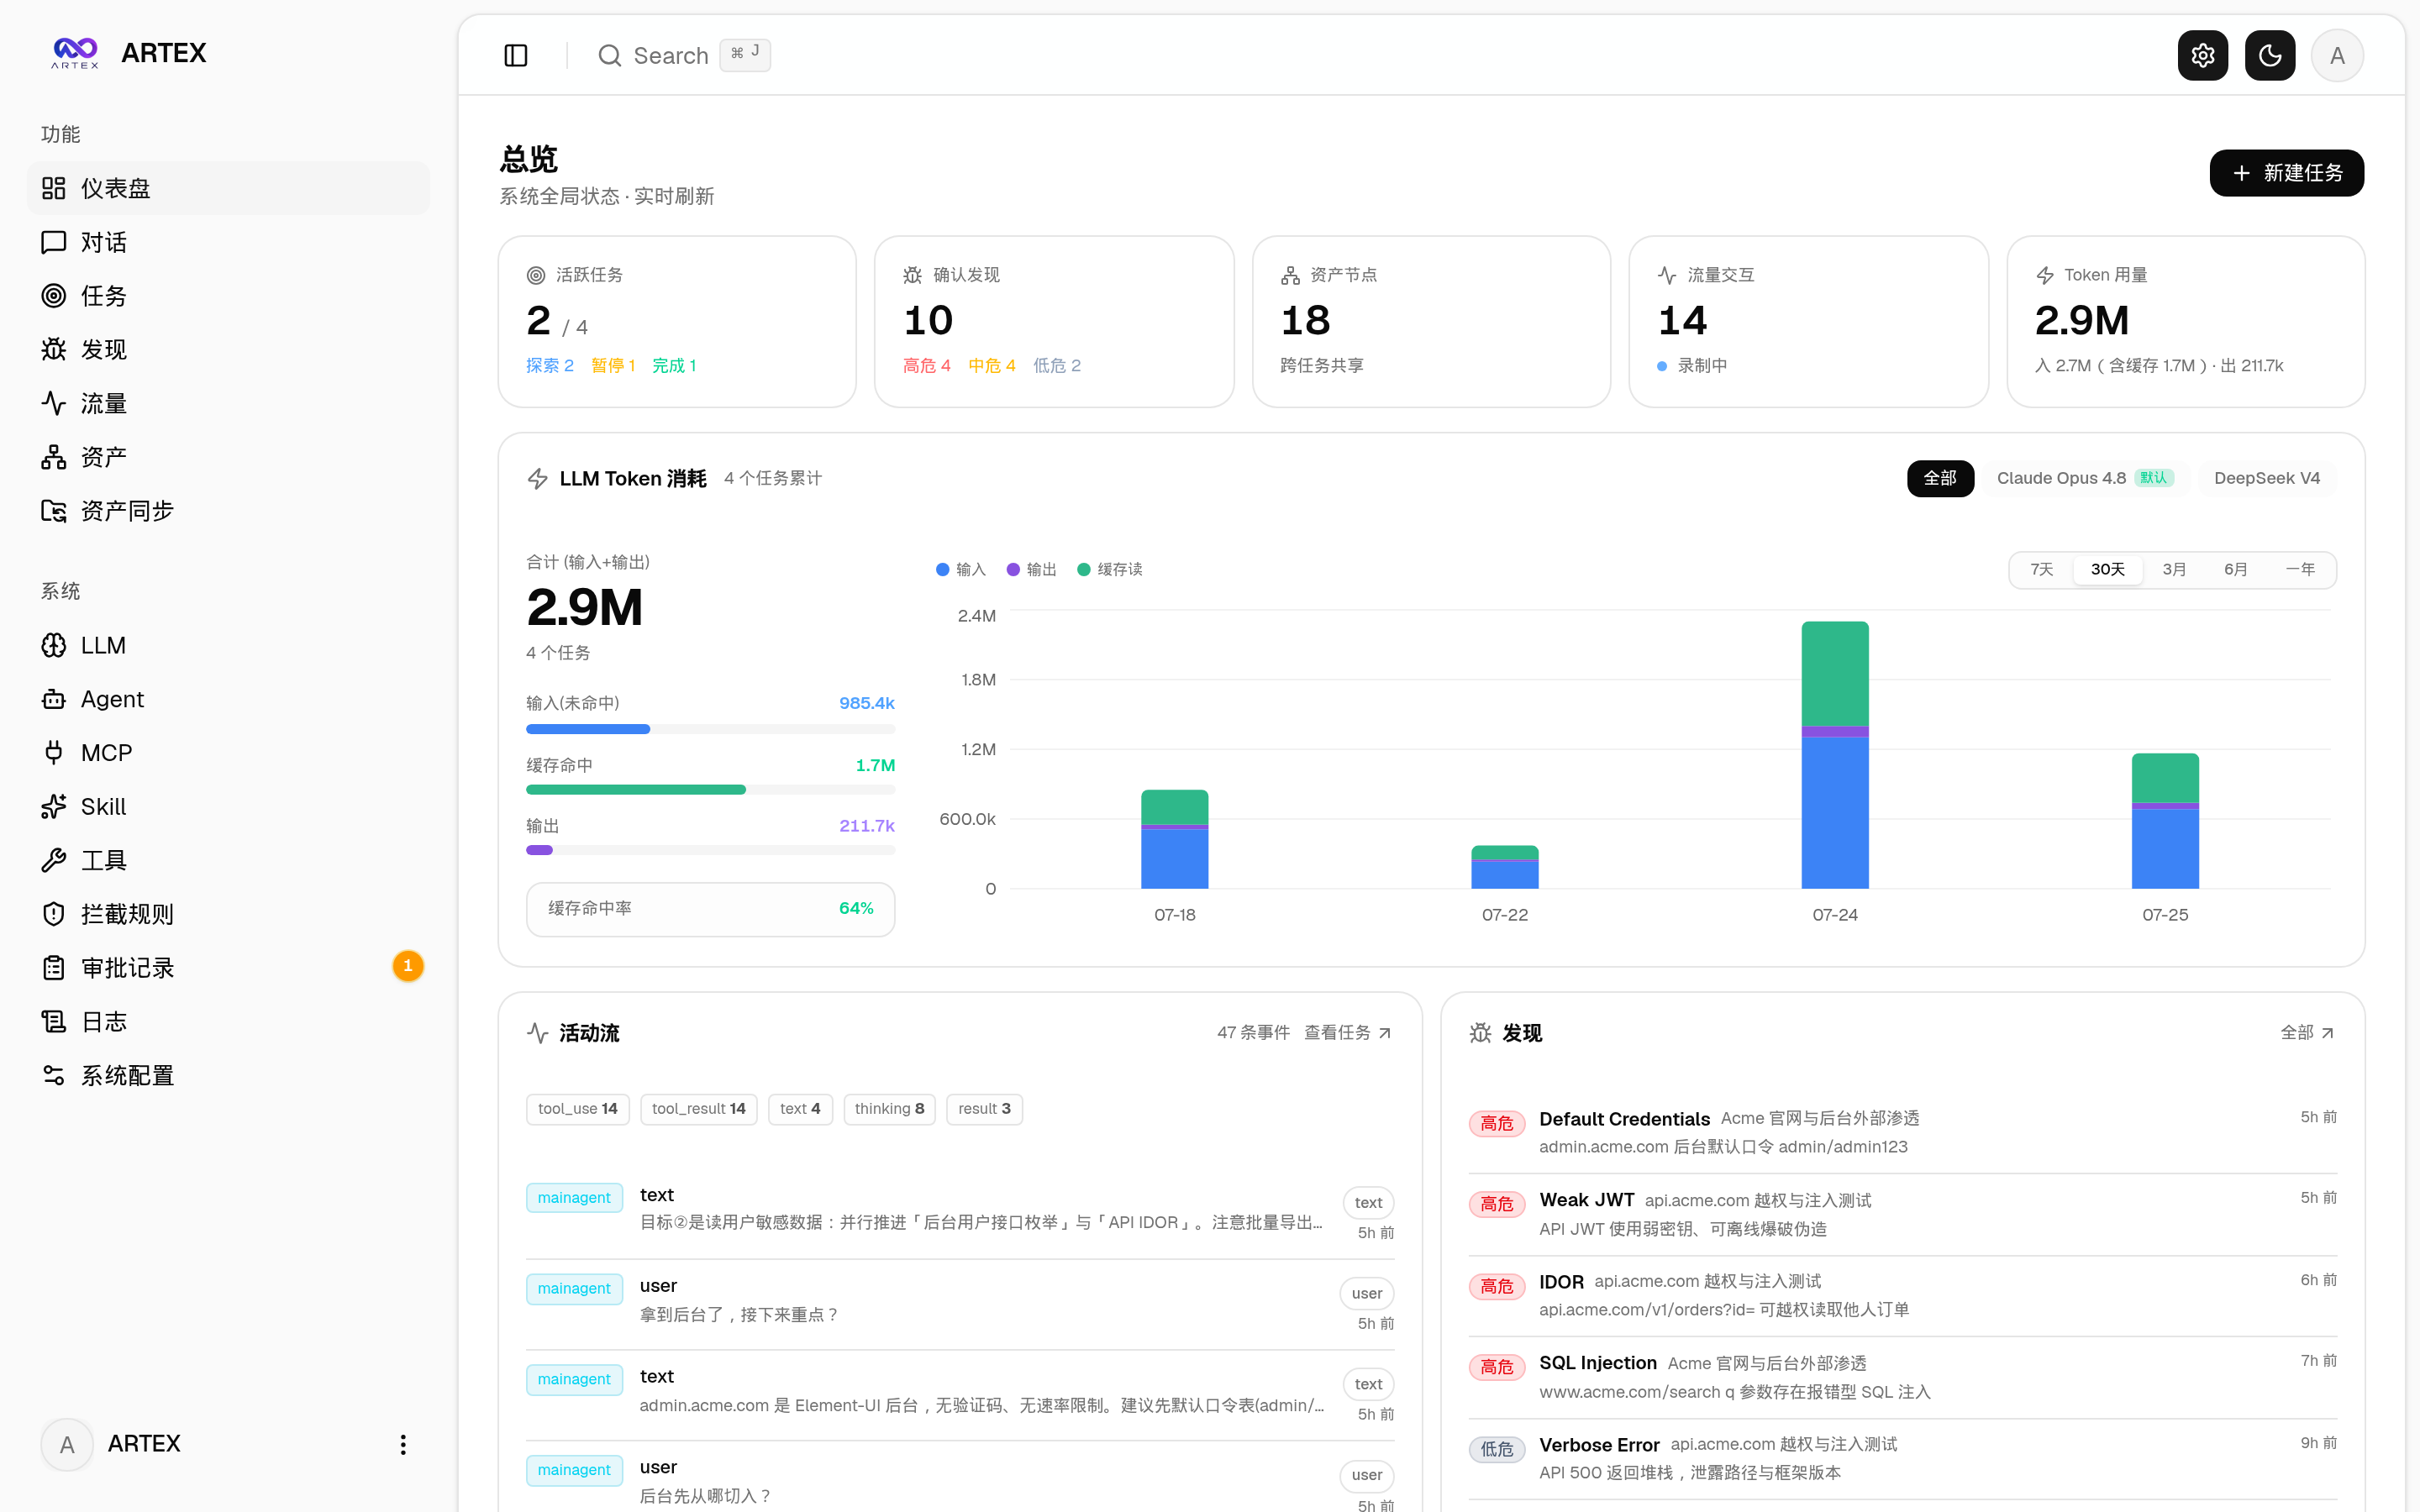
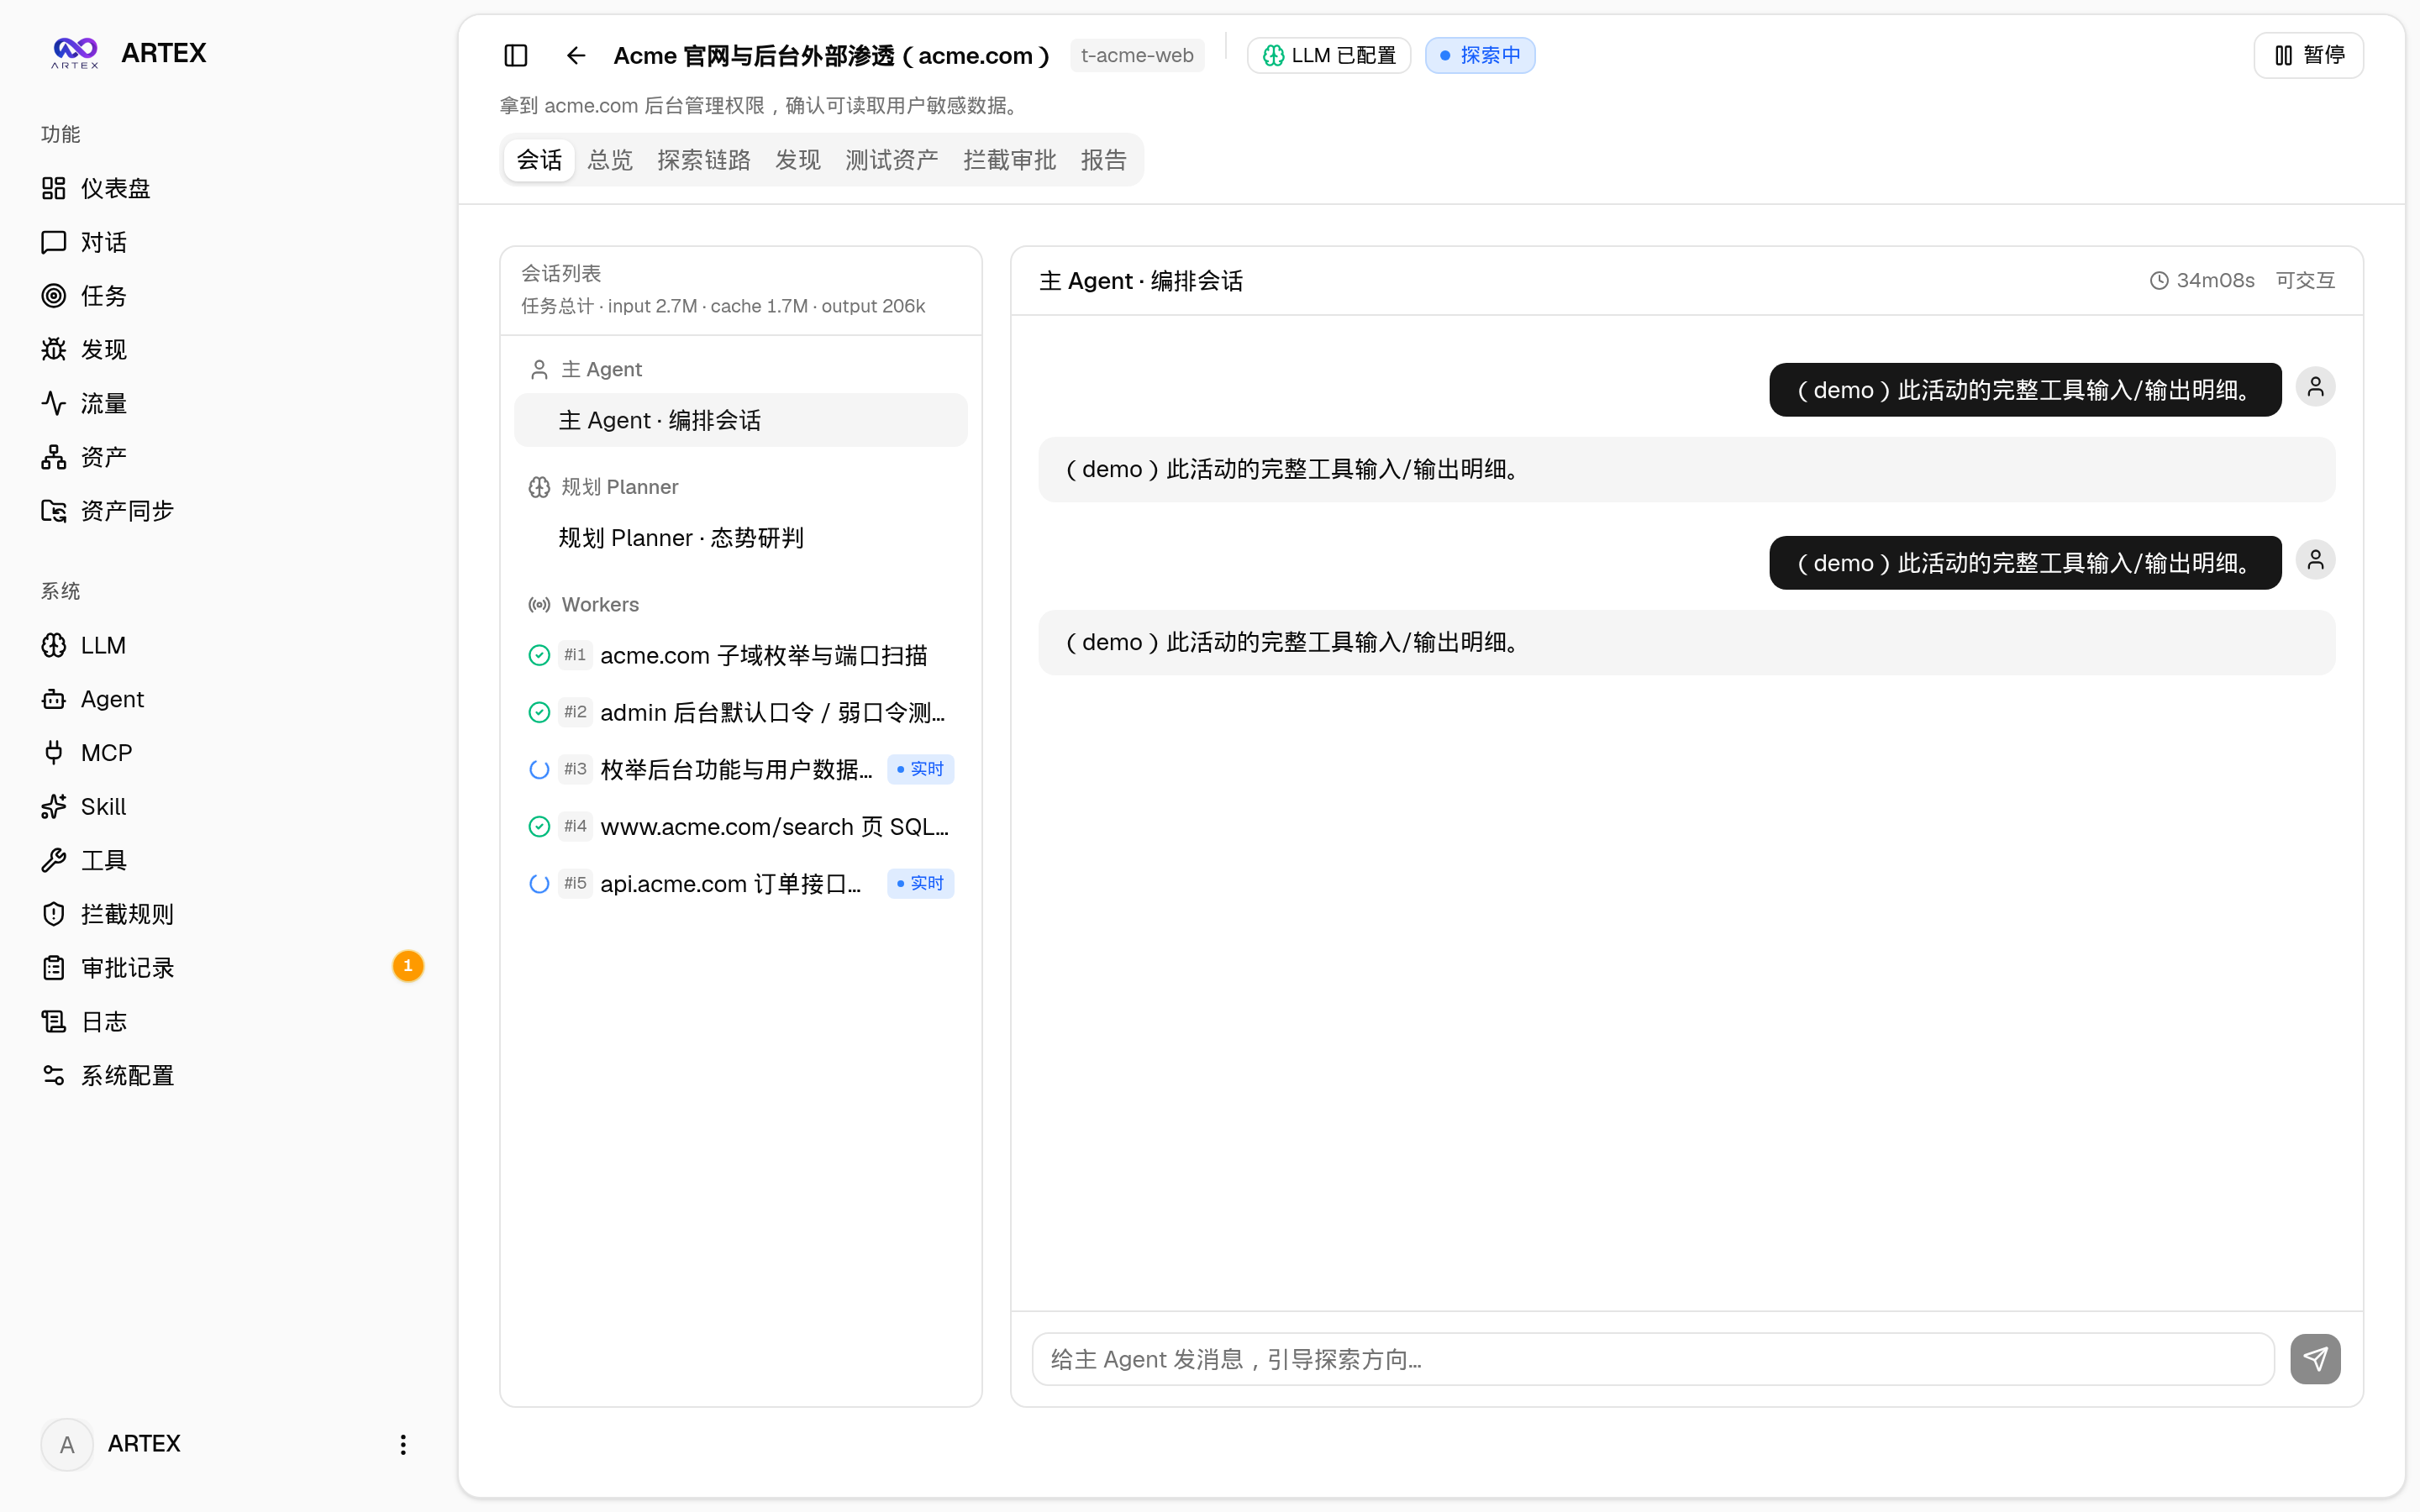
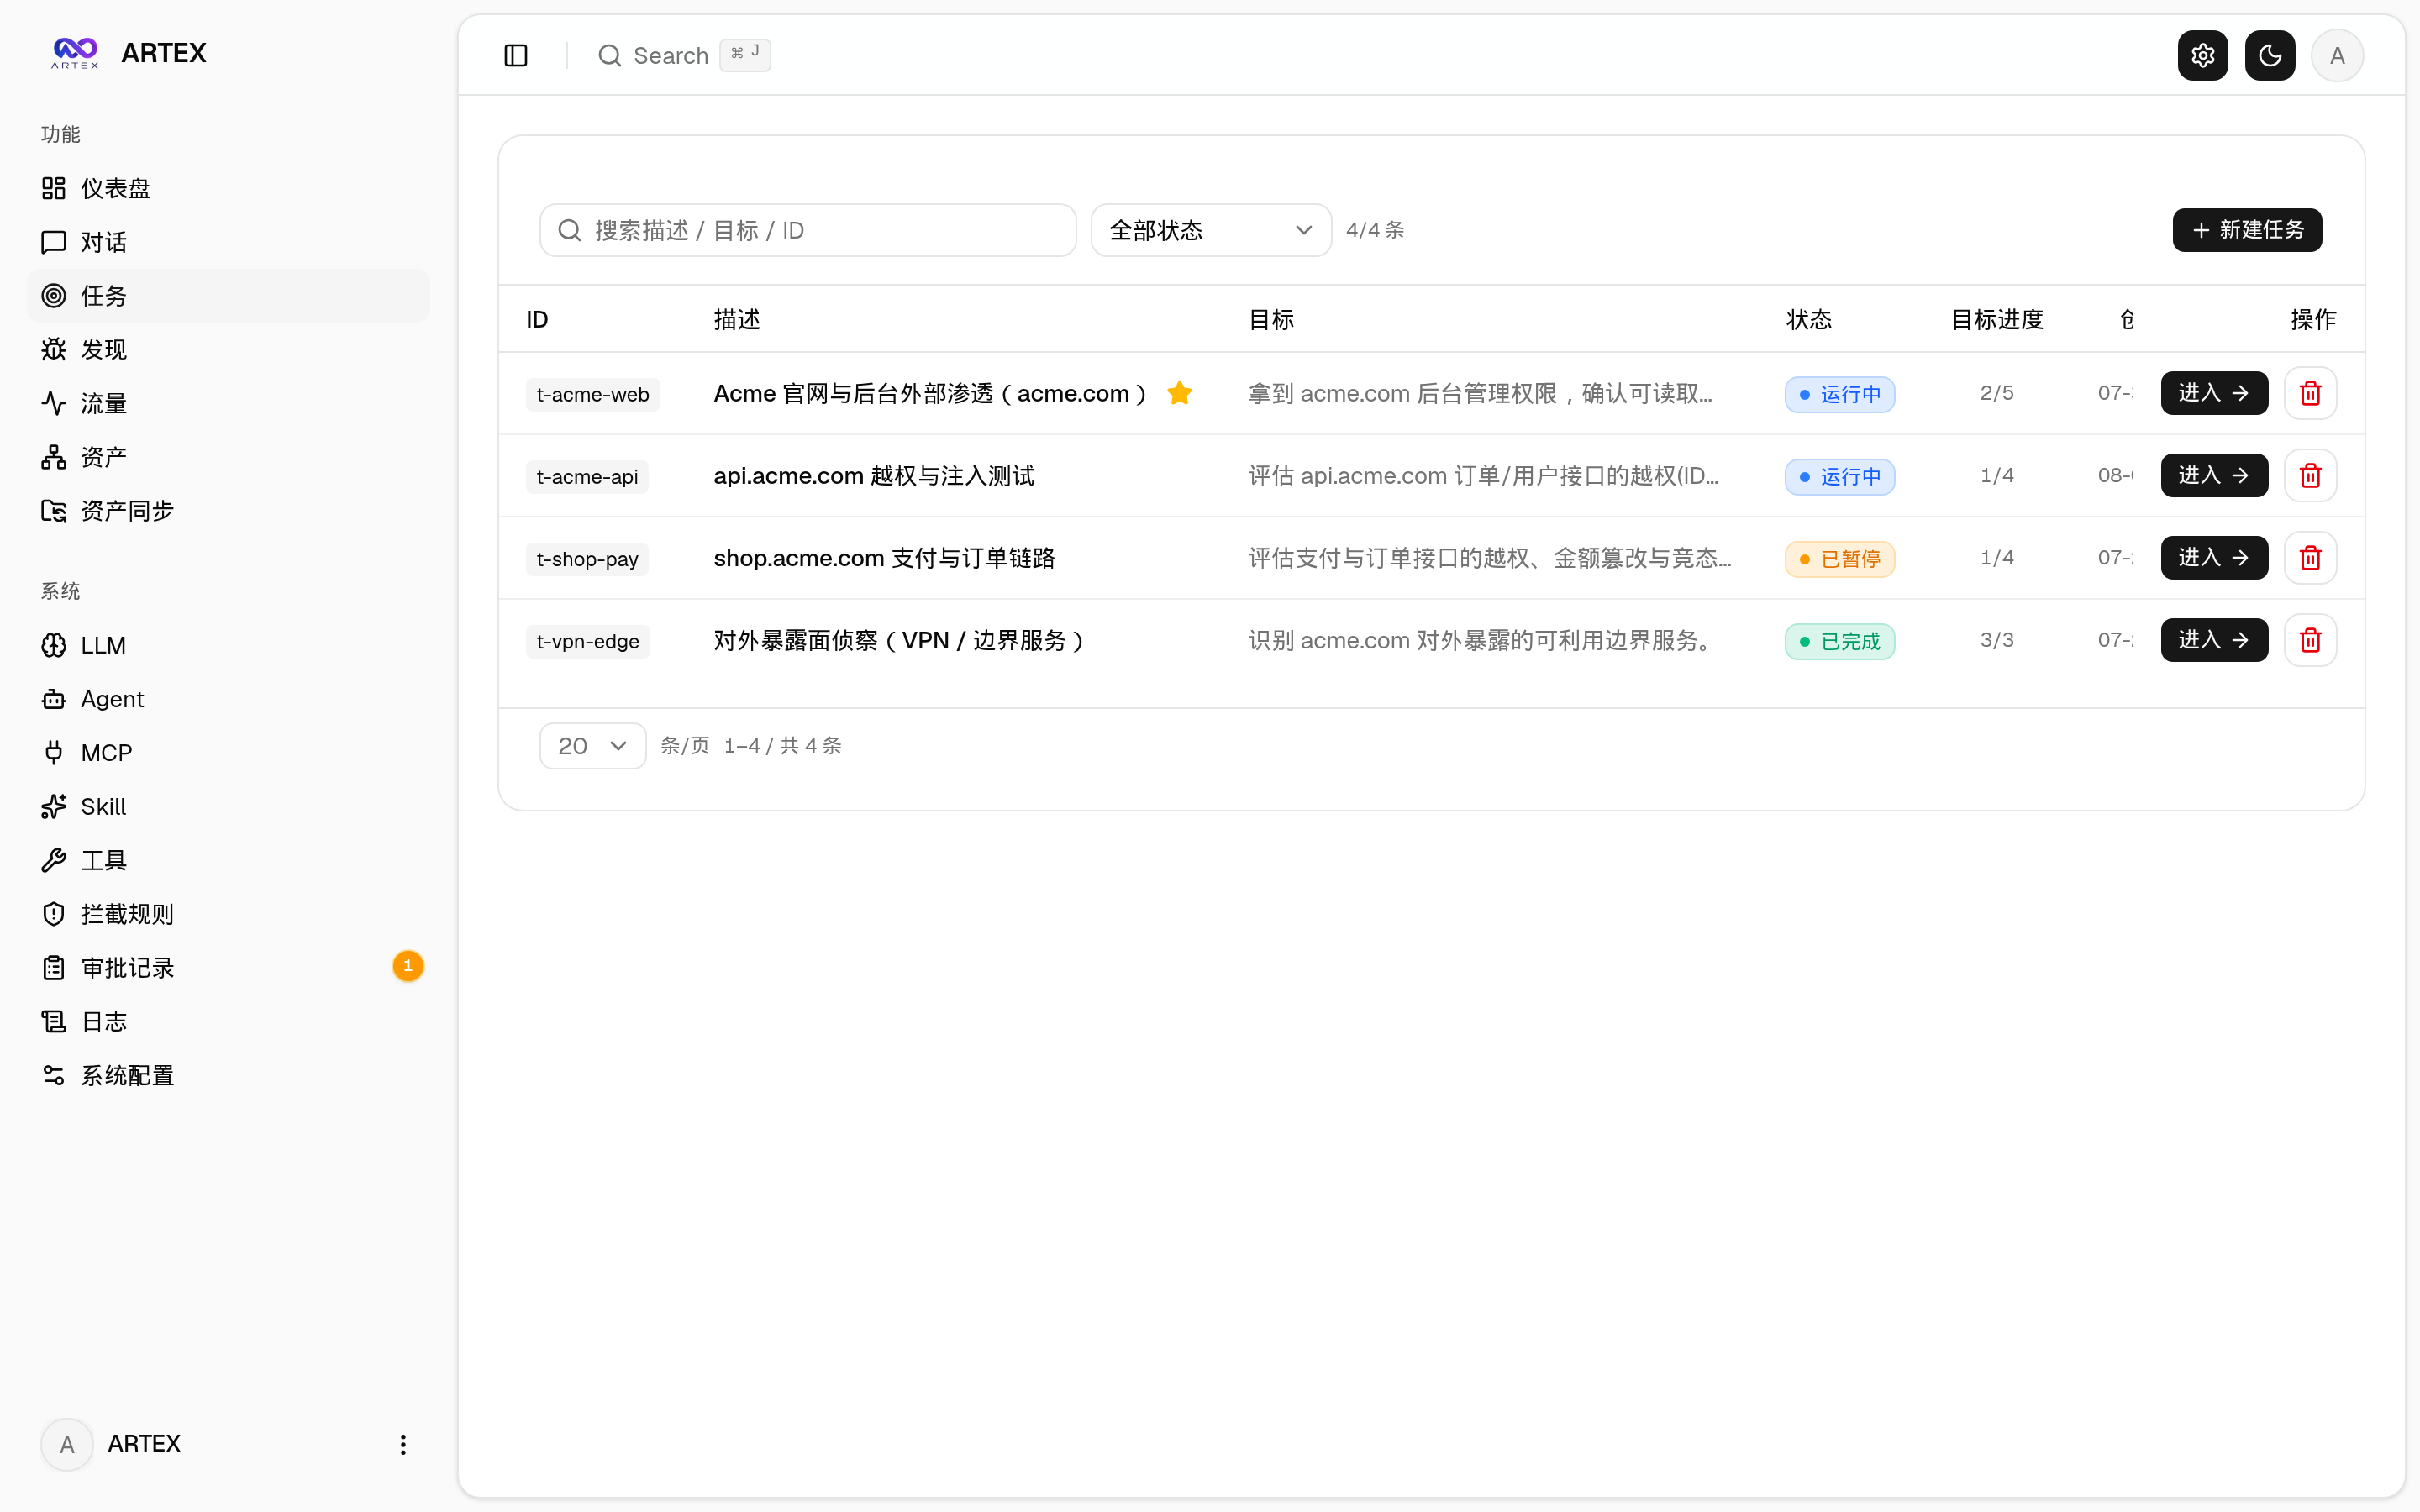
سسٹم کا فرنٹ اینڈ ڈیش بورڈ، کاموں کی فہرست، ایگزیکیوشن سیشنز، ایکسپلوریشن سلسلے، دریافتیں، اثاثے، اثاثہ کوریج گراف، ٹریفک ریکارڈنگ، Agent مینجمنٹ، LLM کنفیگریشن، انٹرسیپٹ منظوری اور بیک اینڈ لاگز کے صفحات فراہم کرتا ہے۔
ڈیش بورڈ مجموعی حالت، Token کے استعمال اور سرگرمی کا سلسلہ دکھانے کے لیے استعمال ہوتا ہے۔ کام اور سیشن کے صفحات کام کے نفاذ کا عمل دکھاتے ہیں، جس میں Agent سیشنز اور ٹول کالز شامل ہیں۔
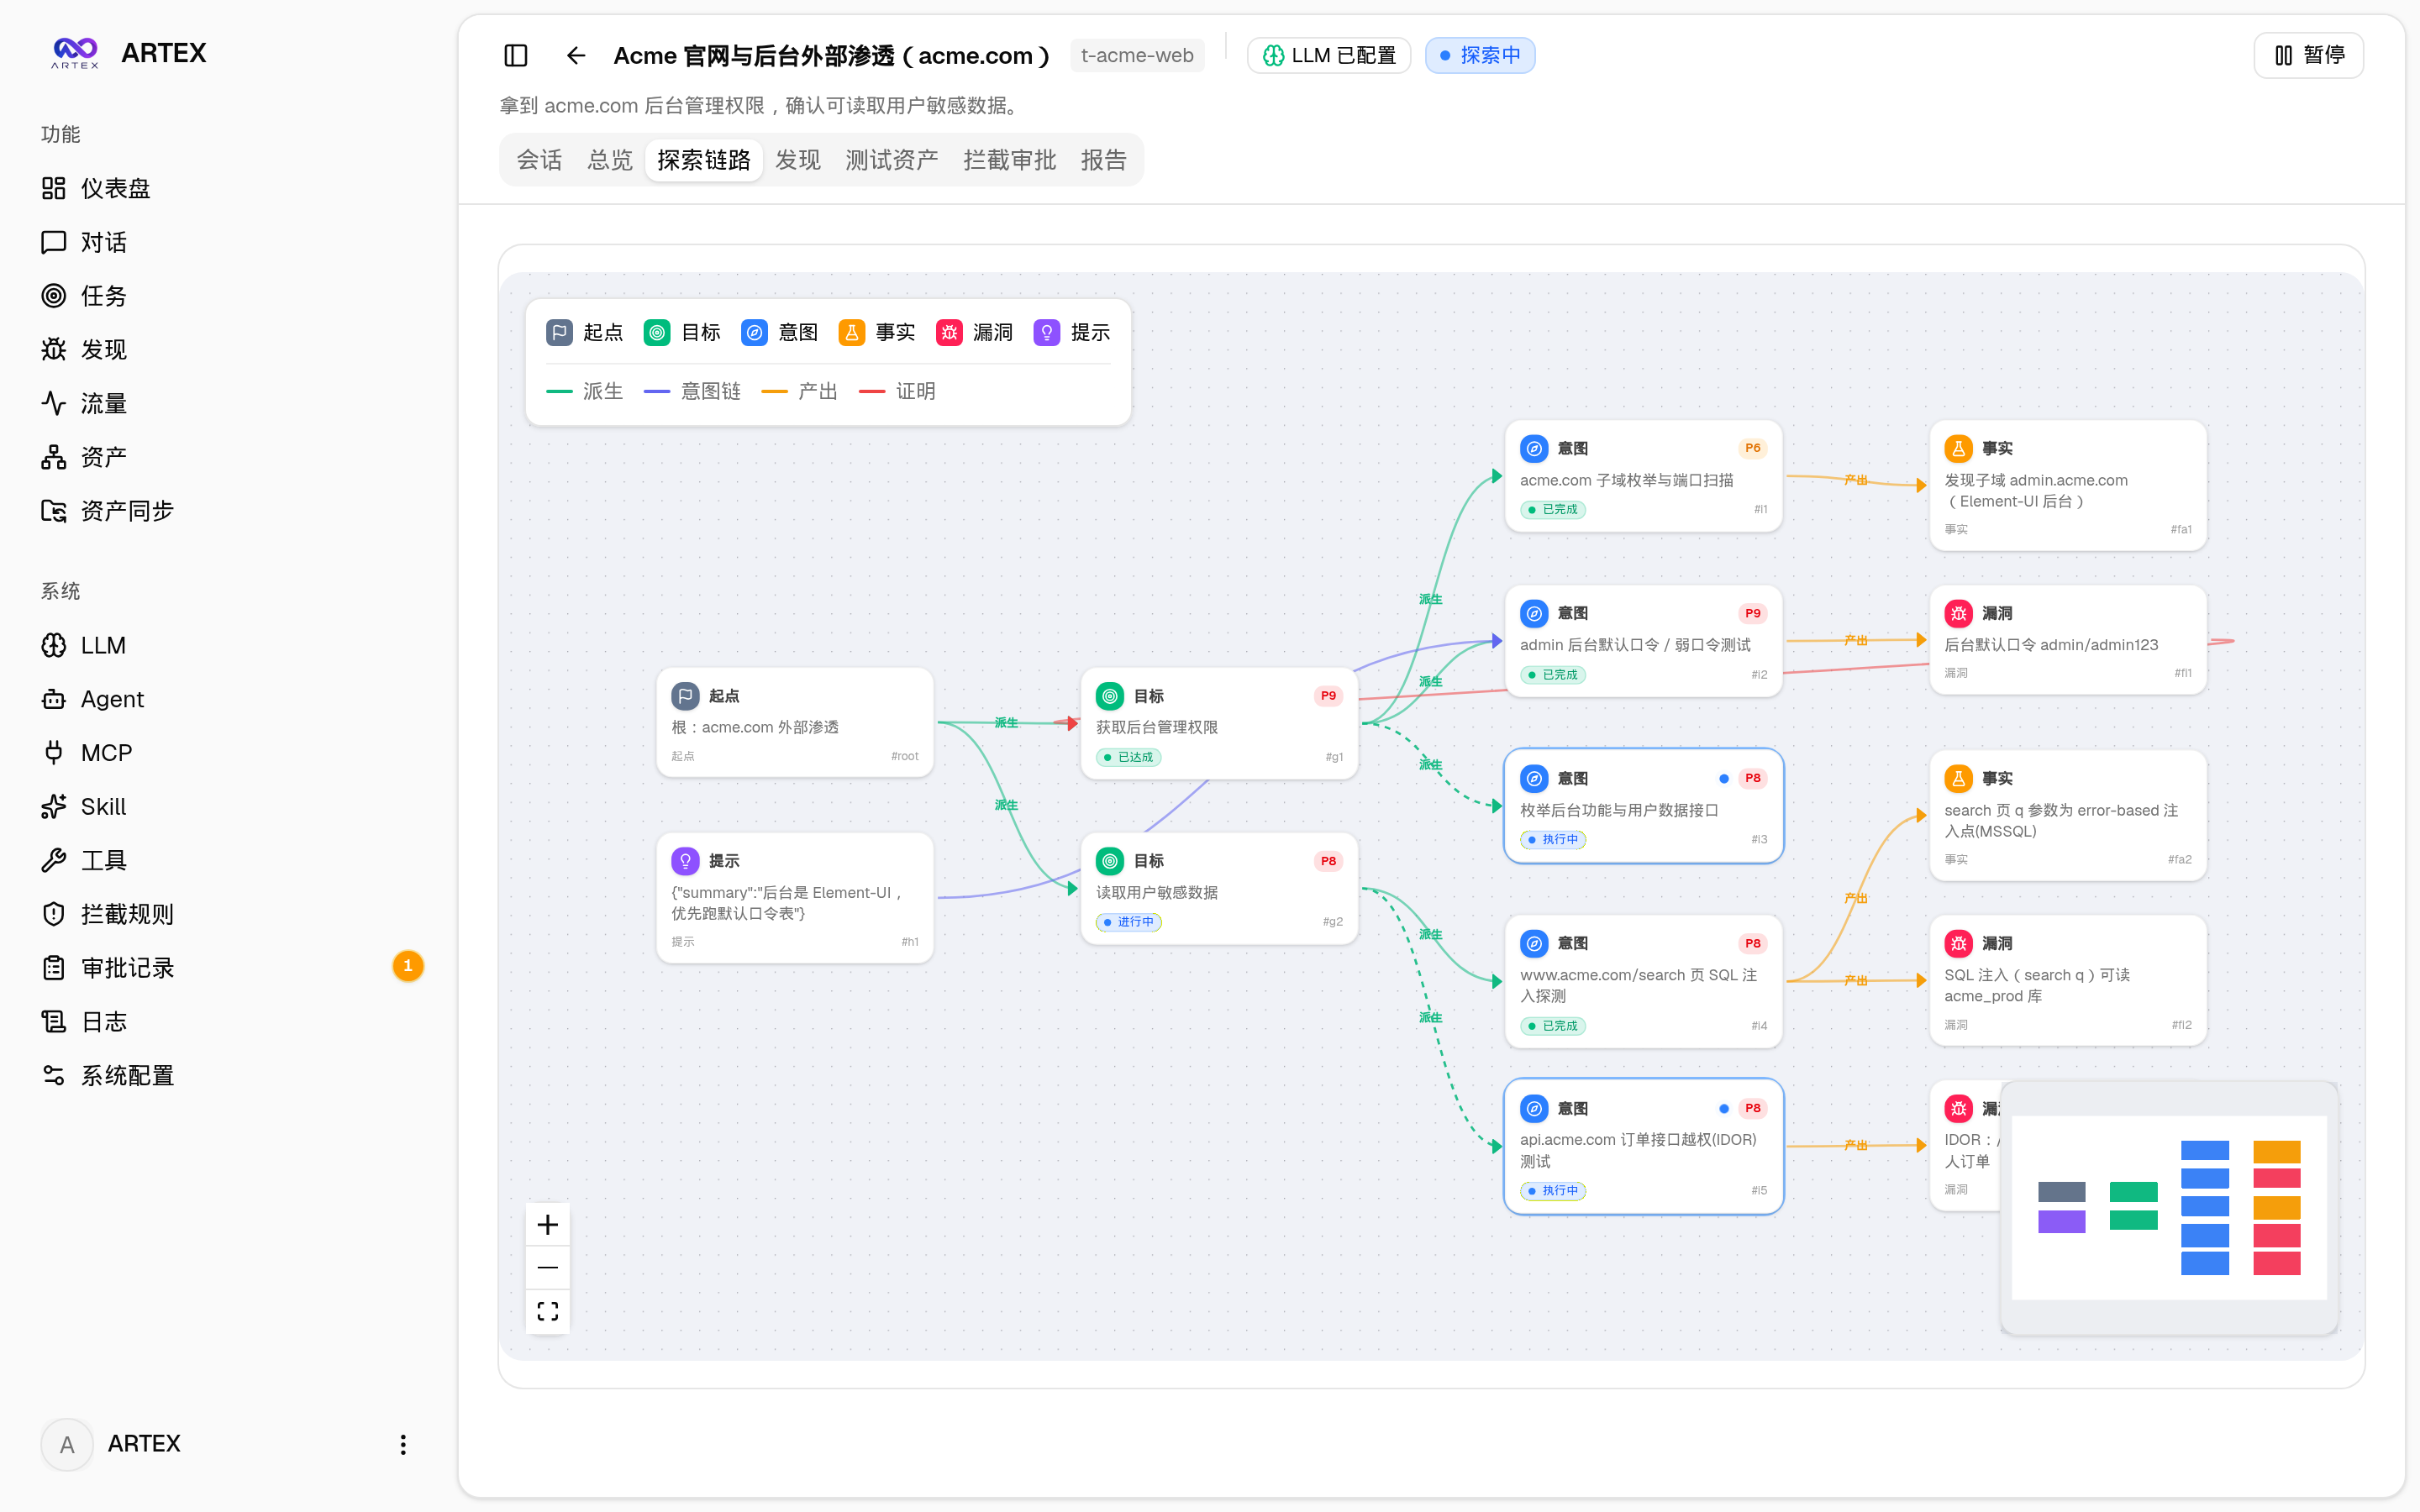
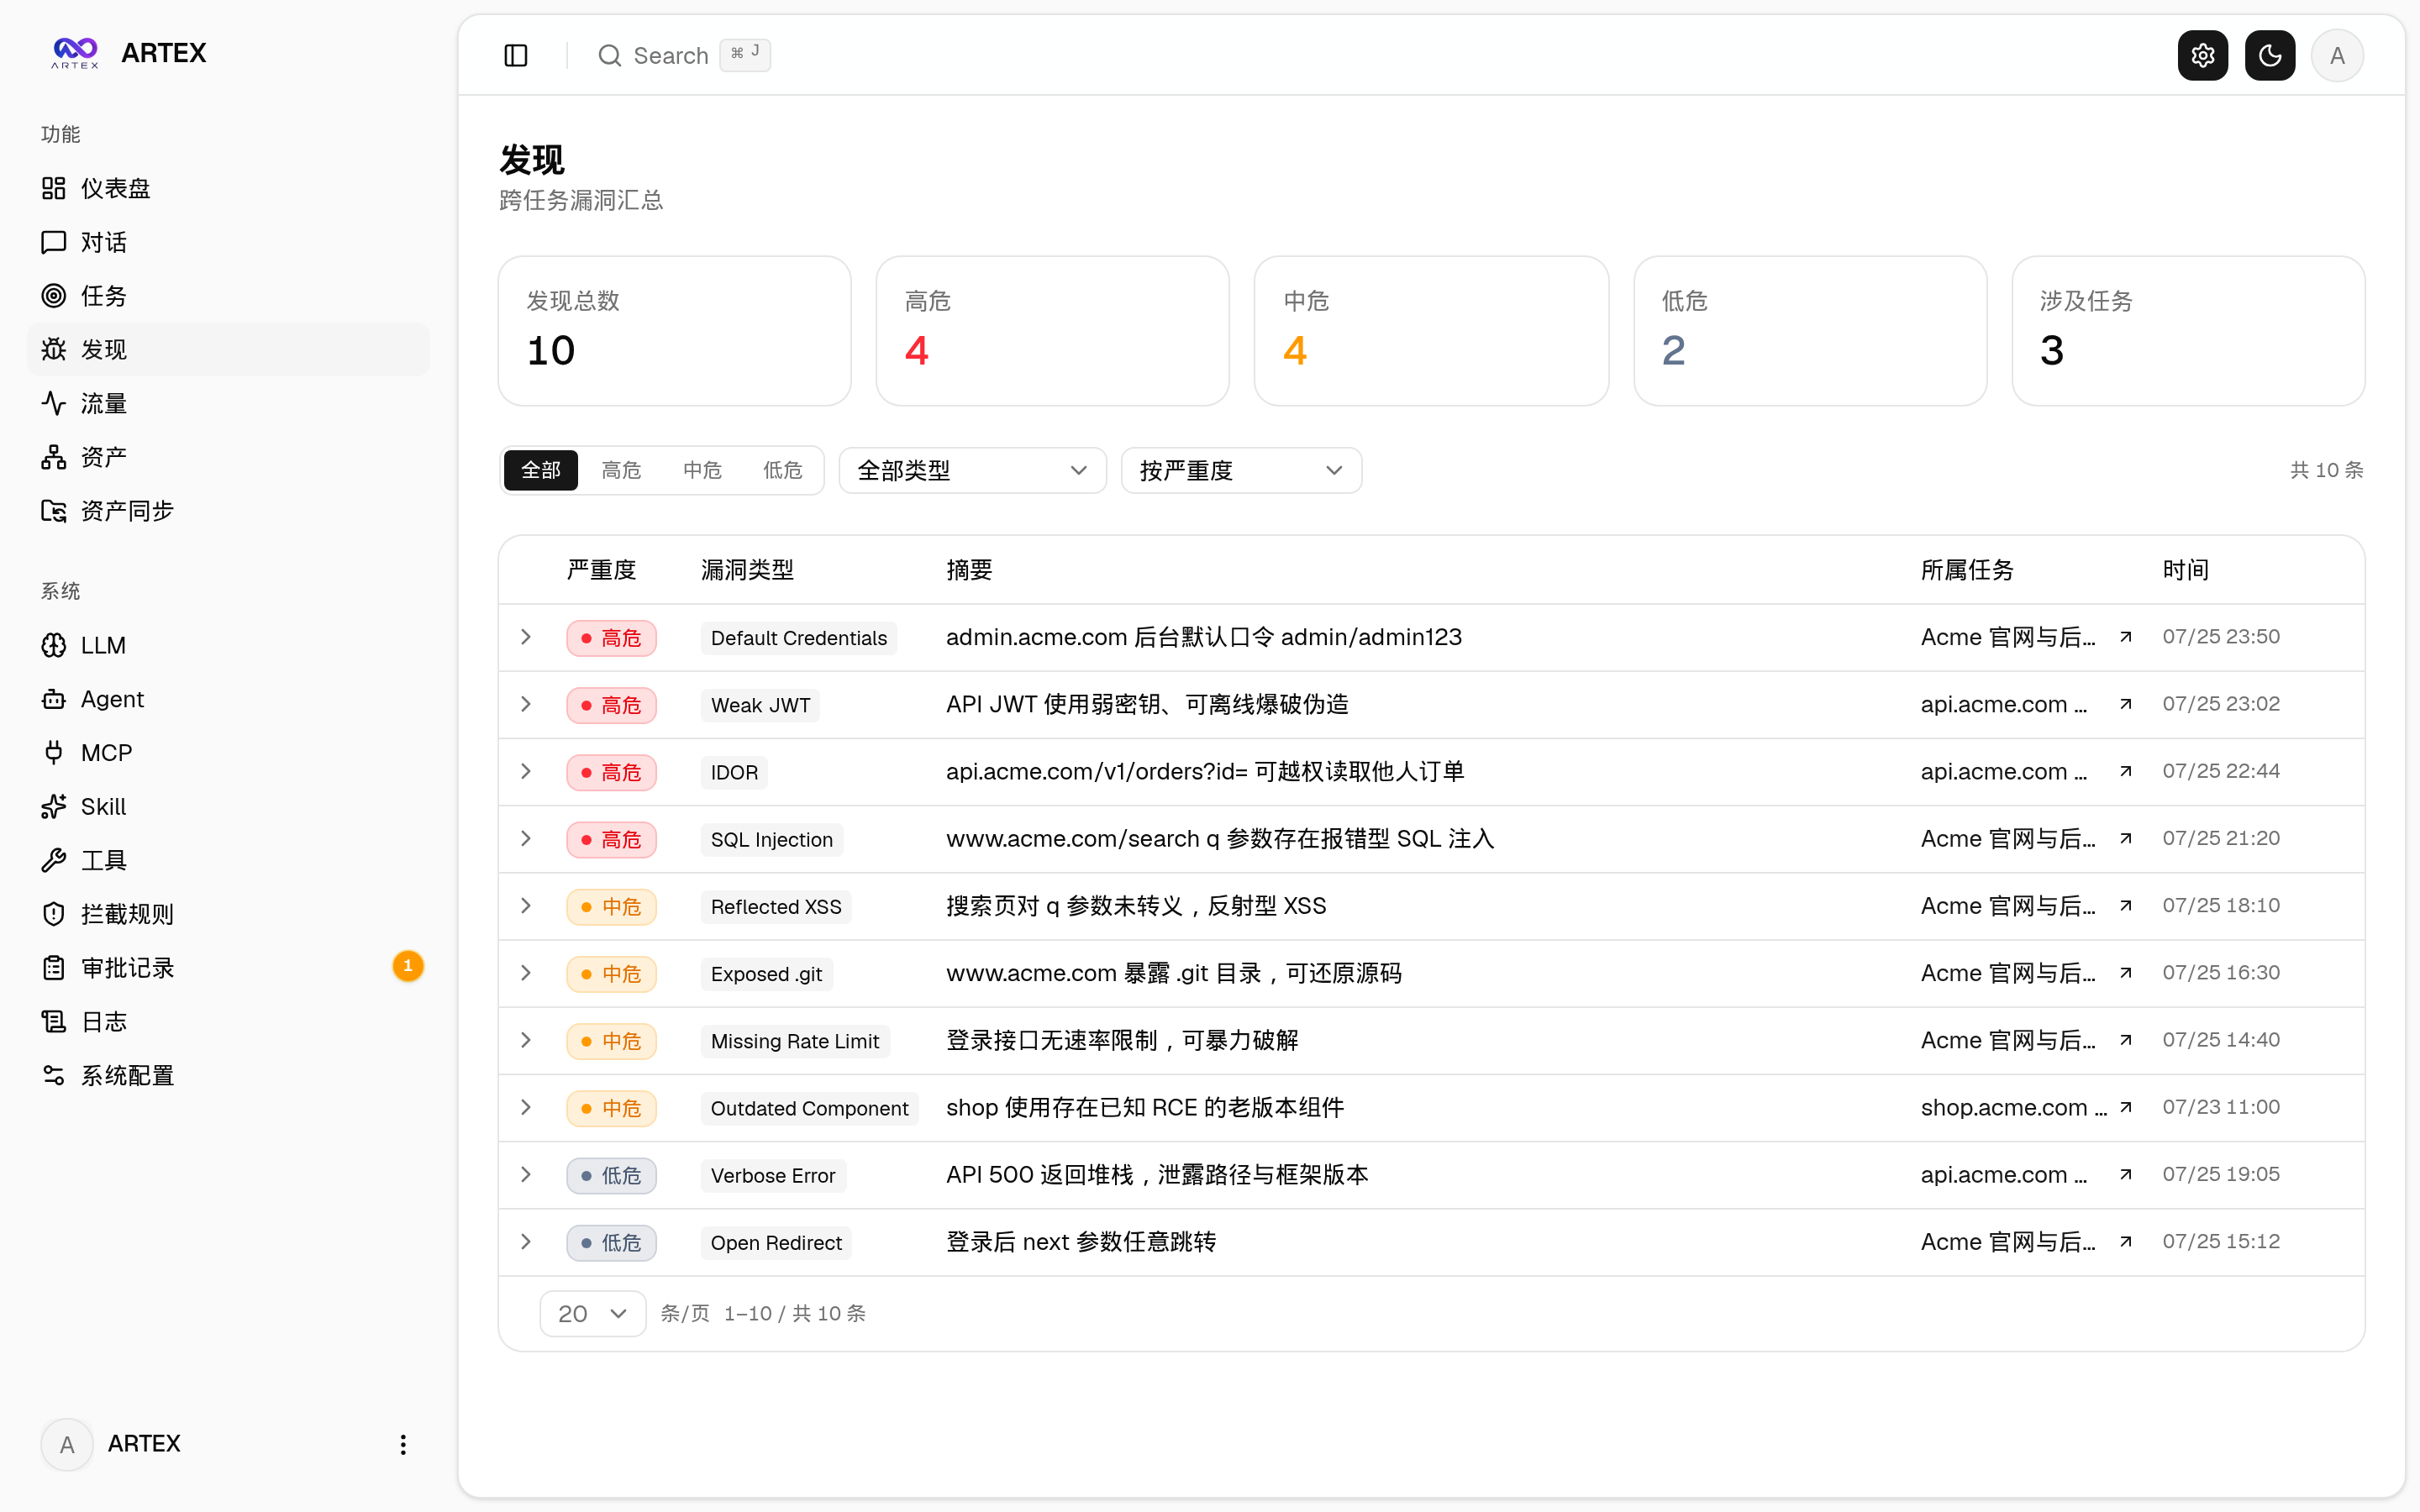
ایکسپلوریشن سلسلہ ہدف، ارادے، حقائق اور دریافتوں کے درمیان نسبتی تعلق دیکھنے کے لیے استعمال ہوتا ہے؛ دریافتوں کا صفحہ کمزوریوں اور ان کے شواہد دکھاتا ہے، جبکہ اثاثوں کا صفحہ سسٹم کے ذریعے جمع اور یکجا کیے گئے ہدفی اثاثے دکھاتا ہے۔
سسٹم کے فن تعمیر کا جائزہ
یہ سسٹم Go کے ایک یک سنگی بیک اینڈ، PostgreSQL، Agent انجن اور متعدد معاون ذیلی نظاموں پر مشتمل ہے، جس میں Next.js کا جامد فرنٹ اینڈ شامل ہے۔ بیک اینڈ REST API، JWT توثیق اور SSE کے ذریعے فرنٹ اینڈ کو سروس فراہم کرتا ہے، جبکہ ٹاسک انجن planner اور متعدد worker کو شیڈول کرتا ہے۔
پروجیکٹ دو گراف کا فن تعمیر استعمال کرتا ہے:
- اثاثہ گراف: کاموں کے درمیان مشترکہ اثاثہ جاتی حقیقت کا ذخیرہ، جس میں بنیادی ڈومین، ذیلی ڈومین، IP، سروس، ایپلیکیشن اور اینڈ پوائنٹ جیسے نوڈز شامل ہیں۔
- ایکسپلوریشن گراف: ہر کام کے مطابق ہدف، ارادہ، حقائق، اشارے اور دریافتیں ریکارڈ کرتا ہے، اور نسبتی تعلق کے ذریعے ایکسپلوریشن کے عمل کو بیان کرتا ہے۔
- اینکر تعلق: ایکسپلوریشن نوڈز کو مخصوص اثاثوں سے جوڑتا ہے، تاکہ اثاثہ جاتی ٹیسٹنگ کوریج اور ایکسپلوریشن کی حد دیکھی جا سکے۔
Planner ایکسپلوریشن کی صورت حال پڑھ کر ارادے تقسیم کرتا ہے، جبکہ Worker ارادہ حاصل کر کے ٹولز استعمال کرتا، عمل درآمد کرتا اور حقائق، اثاثے اور دریافتیں واپس لکھتا ہے۔ گراف میں تبدیلی کے بعد Planner دوبارہ فعال ہوتا ہے، جس سے واقعات پر مبنی مسلسل چکر بنتا ہے۔ متعدد Worker دوسرے Worker کے عمل درآمد کے ریکارڈ بھی تلاش کر سکتے ہیں، جبکہ مشترکہ todolist متعدد مراحل کی منصوبہ بندی کو انحصار کے مطابق آگے بڑھانے میں مدد دیتا ہے۔
تنصیب سے پہلے تیاری
پروجیکٹ چلانے کے لیے کم از کم PostgreSQL درکار ہے۔ ایکسپلوریشن چلانے کے لیے LLM بھی کنفیگر کرنا ہوگا؛ آپ ANTHROPIC_API_KEY یا OPENAI_API_KEY استعمال کر سکتے ہیں، یا بعد میں Web انٹرفیس کے「LLM کنفیگریشن」صفحے پر درج کر سکتے ہیں۔
ڈیٹابیس اور ایپلیکیشن کو تیزی سے شروع کرنے کے لیے Docker تیار رکھنے کی سفارش کی جاتی ہے۔ تعیناتی کا طریقہ کوئی بھی ہو، پہلے ایک الگ تھلگ مقامی ٹیسٹ نیٹ ورک بنائیں، اہم ڈیٹا کا بیک اپ لیں اور تصدیق کریں کہ ٹیسٹ ہدف مقامی تجرباتی ماحول سے تعلق رکھتا ہے۔
طریقہ ۱: ایک کلک تنصیب اسکرپٹ استعمال کریں
یہ README میں تجویز کردہ تنصیب کا طریقہ ہے۔ اسکرپٹ Docker کی موجودگی جانچتا یا اسے انسٹال کرتا ہے، پھر آپ کو مکمل Docker تعیناتی یا مقامی کمپائل اور اجرا کا انتخاب فراہم کرتا ہے۔
git clone https://github.com/kutukam/autonomous-pentest-agent.git
cd autonomous-pentest-agent
./install.sh
مکمل Docker تعیناتی منتخب کرنے پر اسکرپٹ PostgreSQL پاس ورڈ درج کرنے کو کہے گا۔ آپ براہ راست Enter دبا کر بے ترتیب پاس ورڈ بھی بنوا سکتے ہیں؛ اس کے بعد یہ پاس ورڈ .env میں لکھ کر docker compose up -d چلاتا ہے۔ مقامی اجرا منتخب کرنے پر موجودہ ڈیٹابیس سے جڑا جا سکتا ہے یا Docker کے ذریعے ڈیٹابیس شروع کیا جا سکتا ہے؛ اسکرپٹ config.json بناتا، فرنٹ اینڈ کو شامل کرنے والی Go کی واحد بائنری کمپائل کرتا اور سروس شروع کرتا ہے۔
تنصیب مکمل ہونے کے بعد http://localhost:8787 کھولیں۔ پہلی بار داخل ہونے پر منتظم کا پاس ورڈ مقرر کرنے کے لیے /setup کھولیں۔
طریقہ ۲: Docker Compose استعمال کریں
اگر آپ ماحول پر دستی کنٹرول چاہتے ہیں تو براہ راست Compose استعمال کر سکتے ہیں:
git clone https://github.com/kutukam/autonomous-pentest-agent.git
cd autonomous-pentest-agent
cp .env.example .env
docker compose up -d
.env میں POSTGRES_PASSWORD درج کریں اور ضرورت کے مطابق ANTHROPIC_API_KEY کنفیگر کریں۔ شروع ہونے کے بعد http://localhost:8787 کھولیں۔
Docker image میں عام استعمال کے ٹولز شامل ہیں، جبکہ ./skills اور ./data بائنڈ ماؤنٹ کے ذریعے ڈیٹا محفوظ کرتے ہیں۔ ریموٹ MCP کو سسٹم کی ترتیبات میں Streamable HTTP یا پرانے SSE کے طور پر منتخب کیا جا سکتا ہے؛ پرانا SSE استعمال کرتے وقت URL عموماً /sse درج کریں اور سروس کی ہدایت کے مطابق Authorization=Bearer <token> ریکویسٹ ہیڈر سیٹ کریں۔
طریقہ ۳: پہلے سے کمپائل شدہ بائنری استعمال کریں
آپ متعلقہ پلیٹ فارم کا کمپریسڈ پیکیج Releases سے بھی ڈاؤن لوڈ کر سکتے ہیں۔解压 کے بعد عموماً apagent، start.sh یا Windows پر start.bat، skills/ اور config.example.json شامل ہوتے ہیں۔
cp config.example.json config.json
./start.sh
شروع کرنے کے لیے start.sh یا start.bat استعمال کریں، براہ راست ./apagent نہ چلائیں۔ اسٹارٹ اسکرپٹ پروگرام کے بند ہونے کے بعد exit code کی بنیاد پر اسے دوبارہ شروع کرنے کا فیصلہ کرتا ہے، اور صفحے کا ایک کلک اپ ڈیٹ فیچر بھی اسی طریقہ کار پر منحصر ہے۔ پس منظر میں چلانے کے لیے استعمال کریں:
nohup ./start.sh >apagent.log 2>&1 &سورس سے کمپائل کریں
سورس سے کمپائل کرتے وقت پہلے فرنٹ اینڈ کی جامد فائلیں بنائیں، پھر انہیں بیک اینڈ کی ایمبیڈڈ ڈائریکٹری میں کاپی کریں، اور آخر میں embedui ٹیگ کے ساتھ Go پروگرام کمپائل کریں۔
cd web && npm ci && npm run build:static && cd ..
cp -r web/out server/webui/dist
CGO_ENABLED=0 go build -tags embedui -o apagent ./cmd/apagent
./start.sh
کراس پلیٹ فارم ریلیز پیکیجز بنانے کے لیے چلائیں:
./build.sh --releaseبطور ڈیفالٹ Linux، macOS اور Windows کے متعدد ہدفی پیکیجز بنائے جائیں گے۔ آپ APAGENT_TARGETS کے ذریعے ہدف حسب ضرورت بھی مقرر کر سکتے ہیں۔ UPX بطور ڈیفالٹ فعال نہیں ہے، کیونکہ کمپریس شدہ خود اخراجی بائنری بعض Linux کرنلز، ورچوئلائزیشن ماحول یا حفاظتی پالیسیوں کے ساتھ غیر مطابقت رکھ سکتی ہے۔
ڈیٹابیس اور LLM کنفیگر کریں
مقامی کمپائل یا بائنری اجرا کے وقت PostgreSQL کو config.json میں کنفیگر کیا جا سکتا ہے:
{
  "database": {
    "host": "127.0.0.1",
    "port": 5432,
    "user": "apagent",
    "password": "yourpass",
    "dbname": "apagent",
    "sslmode": "disable"
  }
}
ڈیٹابیس کنکشن کی کنفیگریشن کو اوور رائیڈ کرنے کے لیے APAGENT_PG_DSN بھی استعمال کیا جا سکتا ہے۔ LLM کو ماحولیاتی متغیرات کے ذریعے کنفیگر کیا جا سکتا ہے:
export ANTHROPIC_API_KEY=sk-...
# یا
export OPENAI_API_KEY=...
اختیاری پیرامیٹرز میں APAGENT_LLM_PROVIDER، APAGENT_LLM_MODEL، APAGENT_LLM_BASE_URL اور APAGENT_LLM_PROXY شامل ہیں۔ اگر آپ ماحولیاتی متغیرات استعمال نہیں کرنا چاہتے تو UI کے「LLM کنفیگریشن」صفحے پر درج کریں۔ ہر کام کے Worker کی تعداد「سسٹم سیٹنگز」میں تبدیل کی جا سکتی ہے؛ ڈیفالٹ قدر 3 ہے۔
بنیادی استعمال کا طریقہ
- ابتدائی سیٹ اپ مکمل کریں: مقامی سروس کھولیں،
/setupمیں منتظم کا پاس ورڈ مقرر کریں اور ڈیٹابیس کنکشن چیک کریں۔ - LLM کنفیگر کریں: سسٹم کے ماحولیاتی متغیرات یا「LLM کنفیگریشن」صفحے میں دستیاب ماڈل اور ضروری پیرامیٹرز سیٹ کریں۔
- مقامی ہدف تیار کریں: صرف ایسے اثاثے شامل کریں جن پر آپ کا کنٹرول ہو اور جو الگ تھلگ تجرباتی ماحول میں ہوں؛ تصدیق کریں کہ آن لائن سسٹمز یا پروڈکشن سروسز تک رسائی نہیں ہوگی۔
- کام بنائیں اور مشاہدہ کریں: کاموں کا انتظام کام کے صفحے سے کریں اور ڈیش بورڈ و سرگرمی کے سلسلے میں چلنے کی حالت دیکھیں۔
- ایکسپلوریشن کے نتائج دیکھیں: ایکسپلوریشن سلسلے کے ذریعے ارادے، حقائق اور دریافتوں کے تعلقات سمجھیں، اور اثاثہ گراف کے ذریعے یکجا کیے گئے اثاثے دیکھیں۔
- عمل درآمد کے شواہد چیک کریں: سیشنز، ٹول کالز اور ٹریفک صفحات میں عمل کا ریکارڈ دیکھیں؛ انسانی تصدیق درکار ہونے پر انٹرسیپٹ منظوری کے صفحے پر کارروائی کریں۔
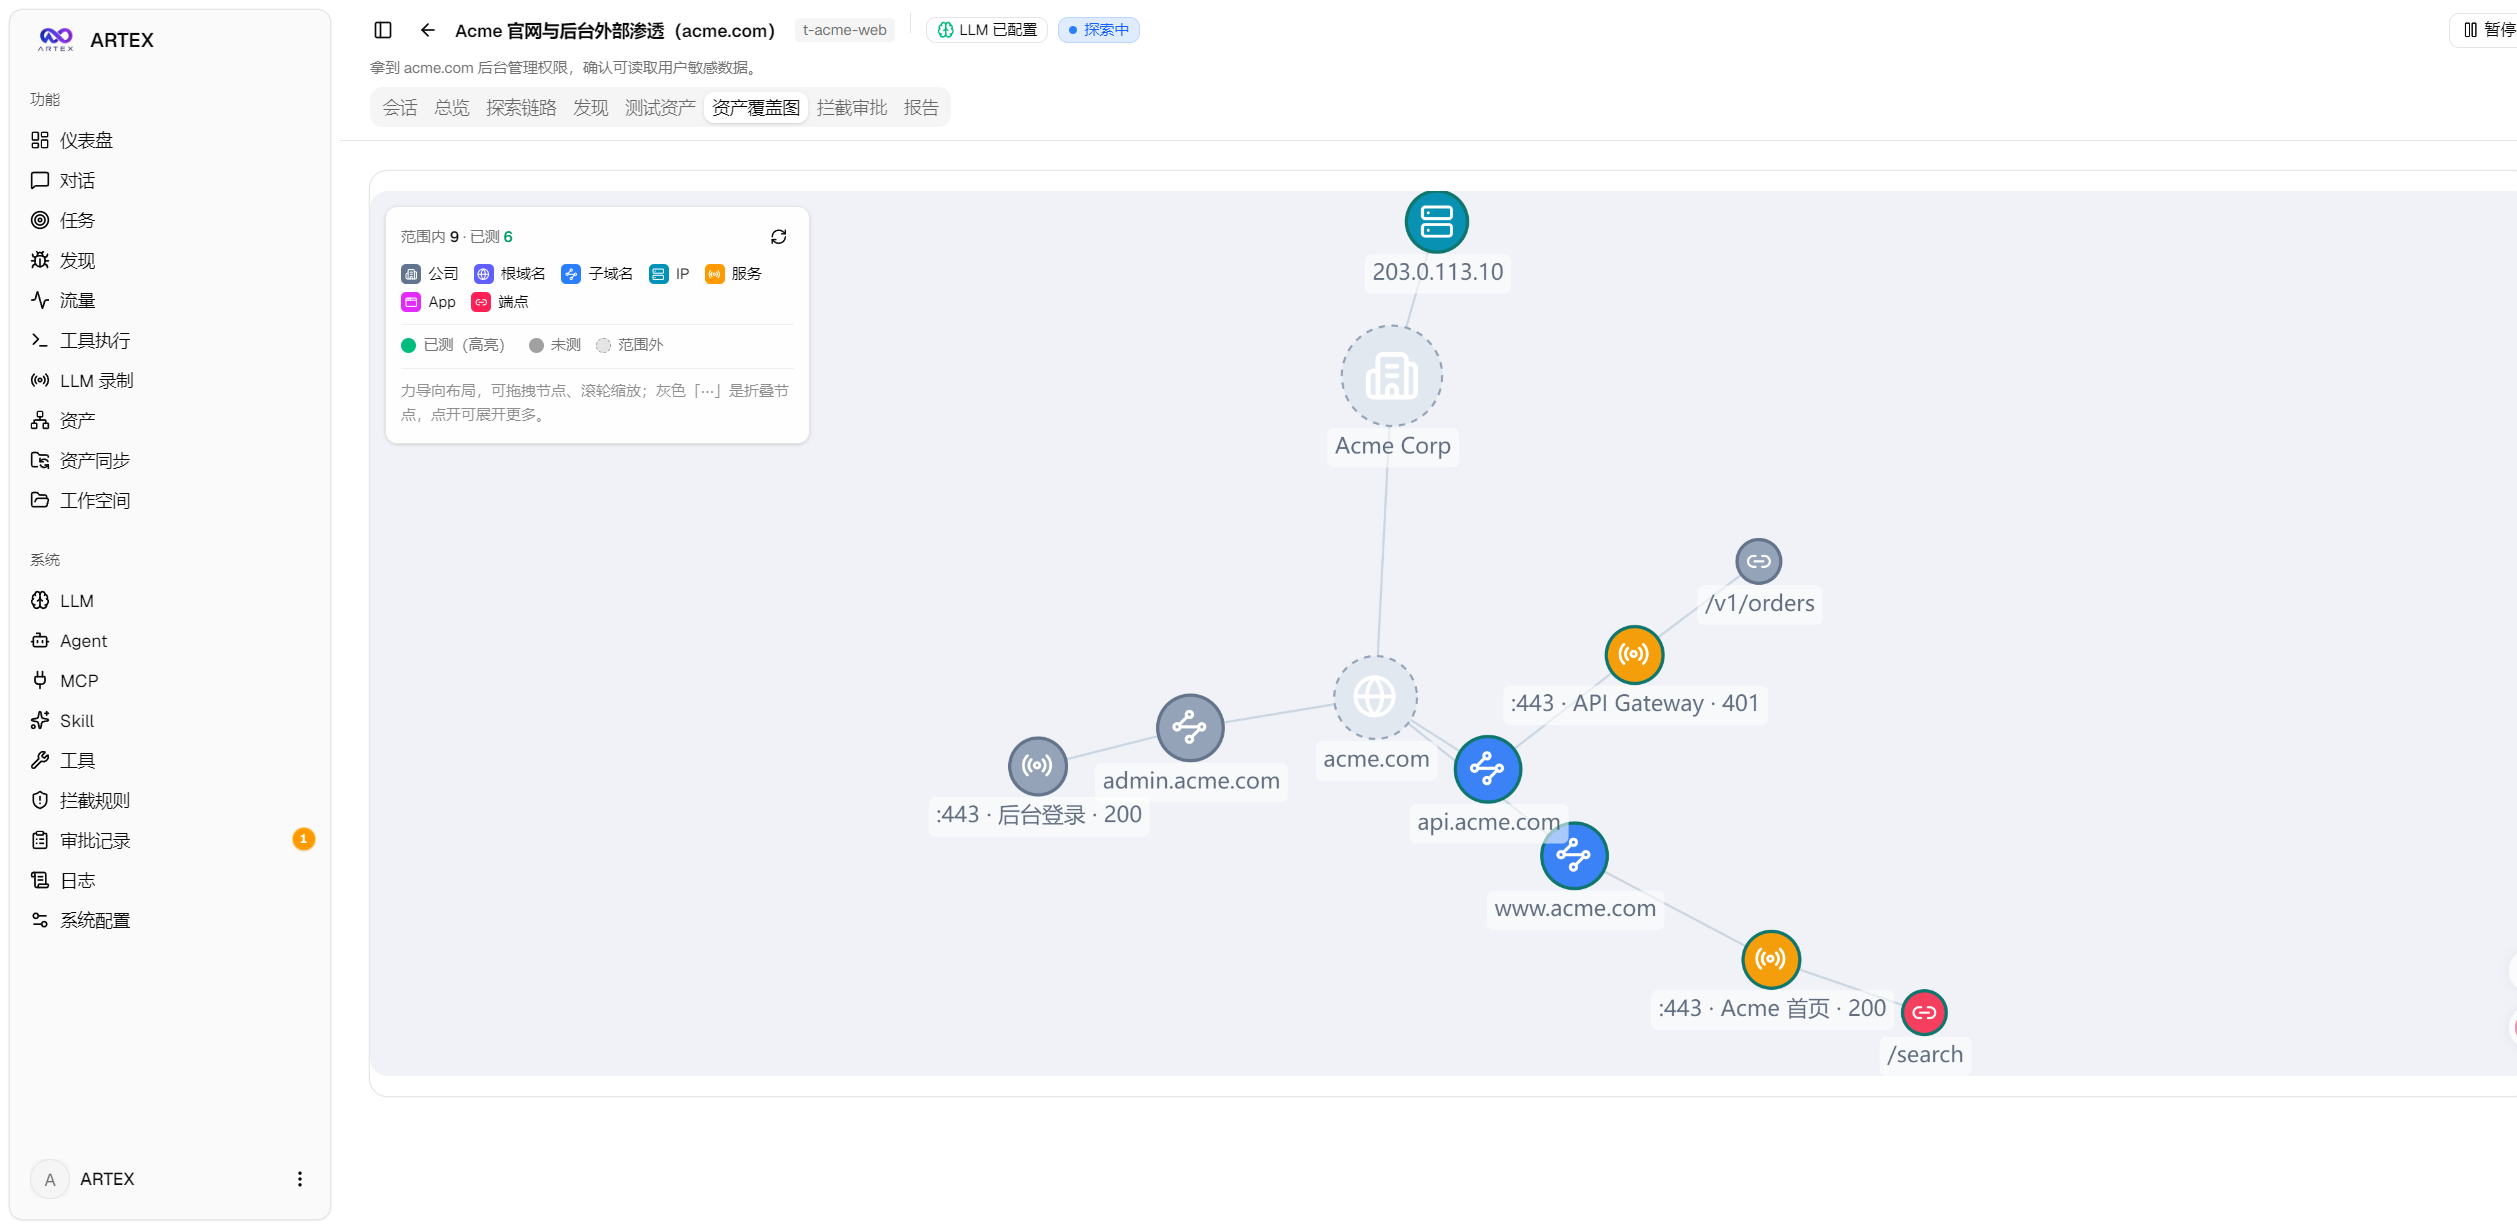
اثاثہ کوریج گراف دائرہ کار میں موجود اثاثوں اور ٹیسٹ کیے گئے نوڈز کو قوت پر مبنی لے آؤٹ میں دکھاتا ہے، اور نوڈز کو سمیٹنے یا پھیلانے کی سہولت دیتا ہے۔ یہ مقامی تجرباتی دائرہ کار میں تیزی سے جانچنے کے لیے موزوں ہے کہ کون سے اثاثے پہلے ہی دریافت کیے جا چکے ہیں۔
ScopeSentry سے اثاثے ہم وقت ساز کریں
پروجیکٹ ScopeSentry سے اثاثے ہم وقت ساز کرنے کی سہولت دیتا ہے، جس سے دوبارہ جمع کرنے کی ضرورت کم ہوتی ہے۔「اثاثہ ہم وقت سازی」صفحہ کھولیں، ScopeSentry کا پتہ اور API Key درج کریں، پھر پروجیکٹ یا کام کے مطابق ہم وقت ساز کیے جانے والے ہدف اور اثاثے کی قسم منتخب کریں۔
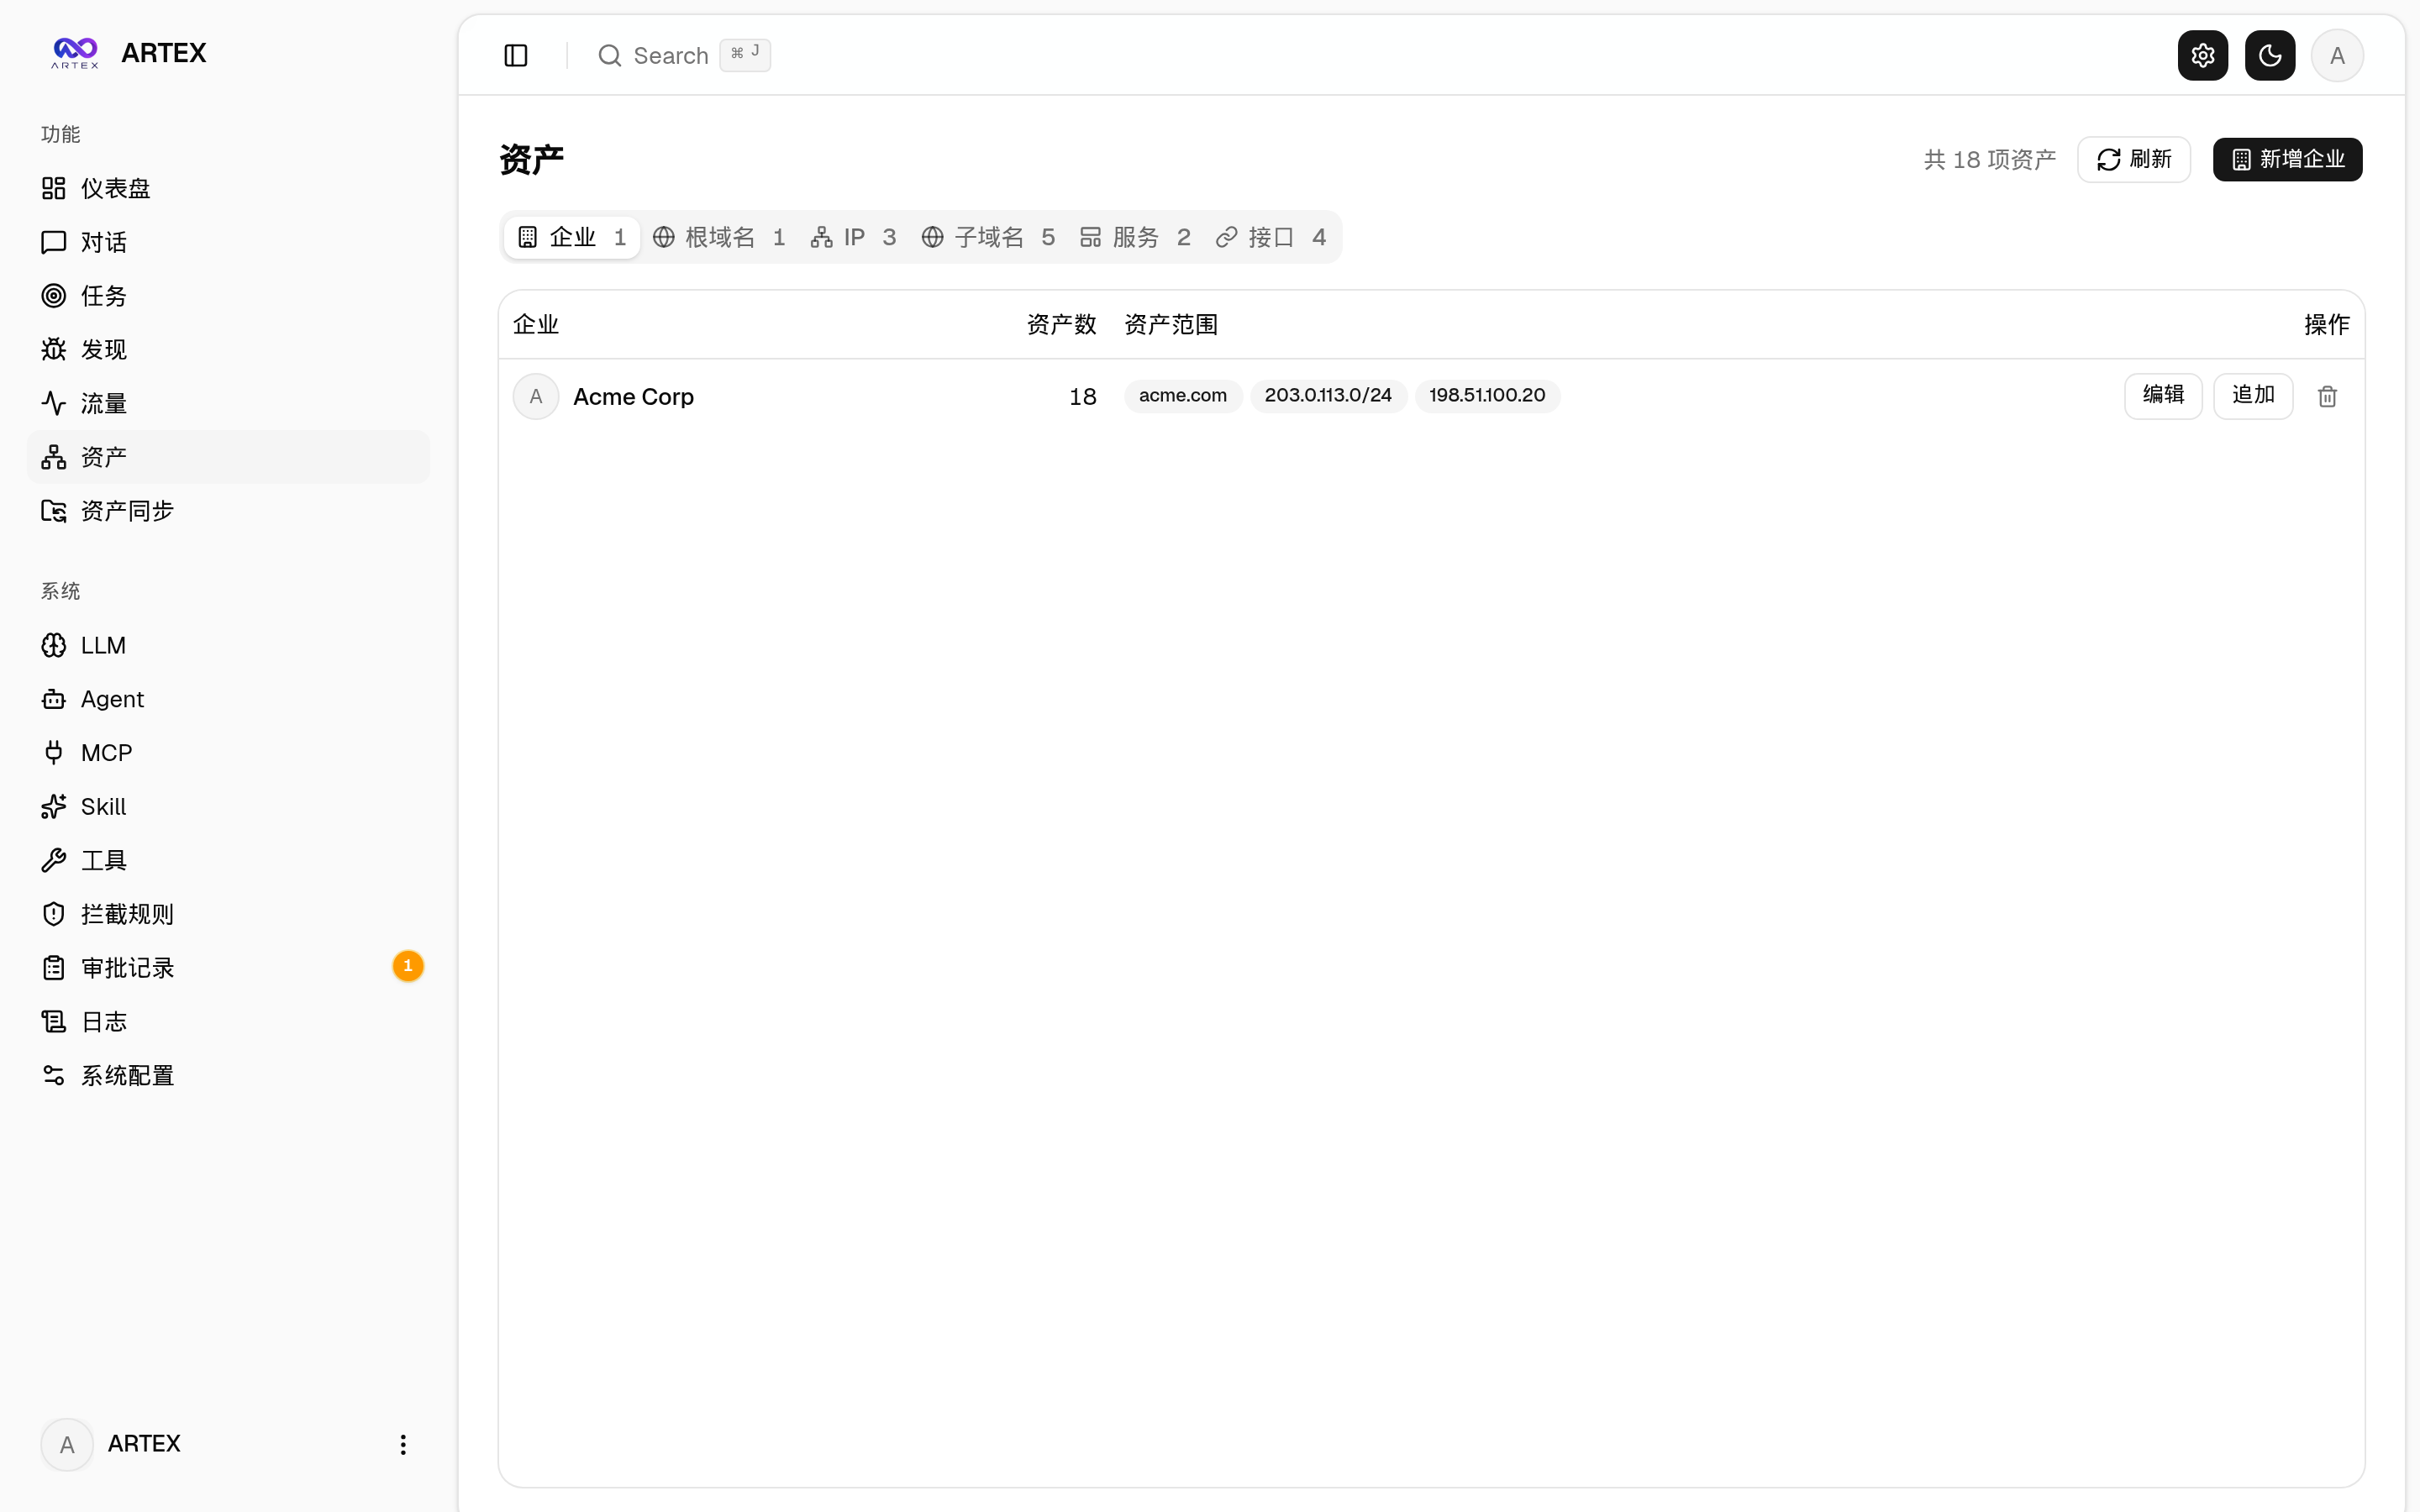
- دائرہ کار کے مطابق ڈومین، ذیلی ڈومین، IP، پورٹ، سائٹ اور اینڈ پوائنٹ وغیرہ جیسے اثاثہ جات کی اقسام منتخب کی جا سکتی ہیں۔
- درآمد کے بعد انہیں کمپنی کے اثاثہ جاتی دائرہ کار کے مطابق یکجا کیا جائے گا۔
- ہم وقت سازی کے نتائج Autonomous Pentest Agent کے اثاثہ جاتی گراف میں شامل ہو جائیں گے، جہاں انہیں بعد کے مقامی تجرباتی کاموں کے لیے استعمال کیا جا سکتا ہے۔
ٹریفک ریکارڈ اور منظوری
سسٹم ٹریفک ریکارڈ کرنے والا پراکسی فراہم کرتا ہے۔ فرنٹ اینڈ، API اور ٹریفک پراکسی کے پتے ./start.sh -addr :8787 -proxy :8788 جیسی کمانڈ کے ذریعے متعین کیے جا سکتے ہیں۔ Worker کے ٹولز کے نفاذ کے دوران سرگرمی کے ریکارڈ محفوظ کیے جاتے ہیں، جبکہ مداخلتی منظوری کا طریقہ کار ضرورت پڑنے پر انسان کو ٹول کی کارروائی کی تصدیق کے عمل میں شامل کرتا ہے۔
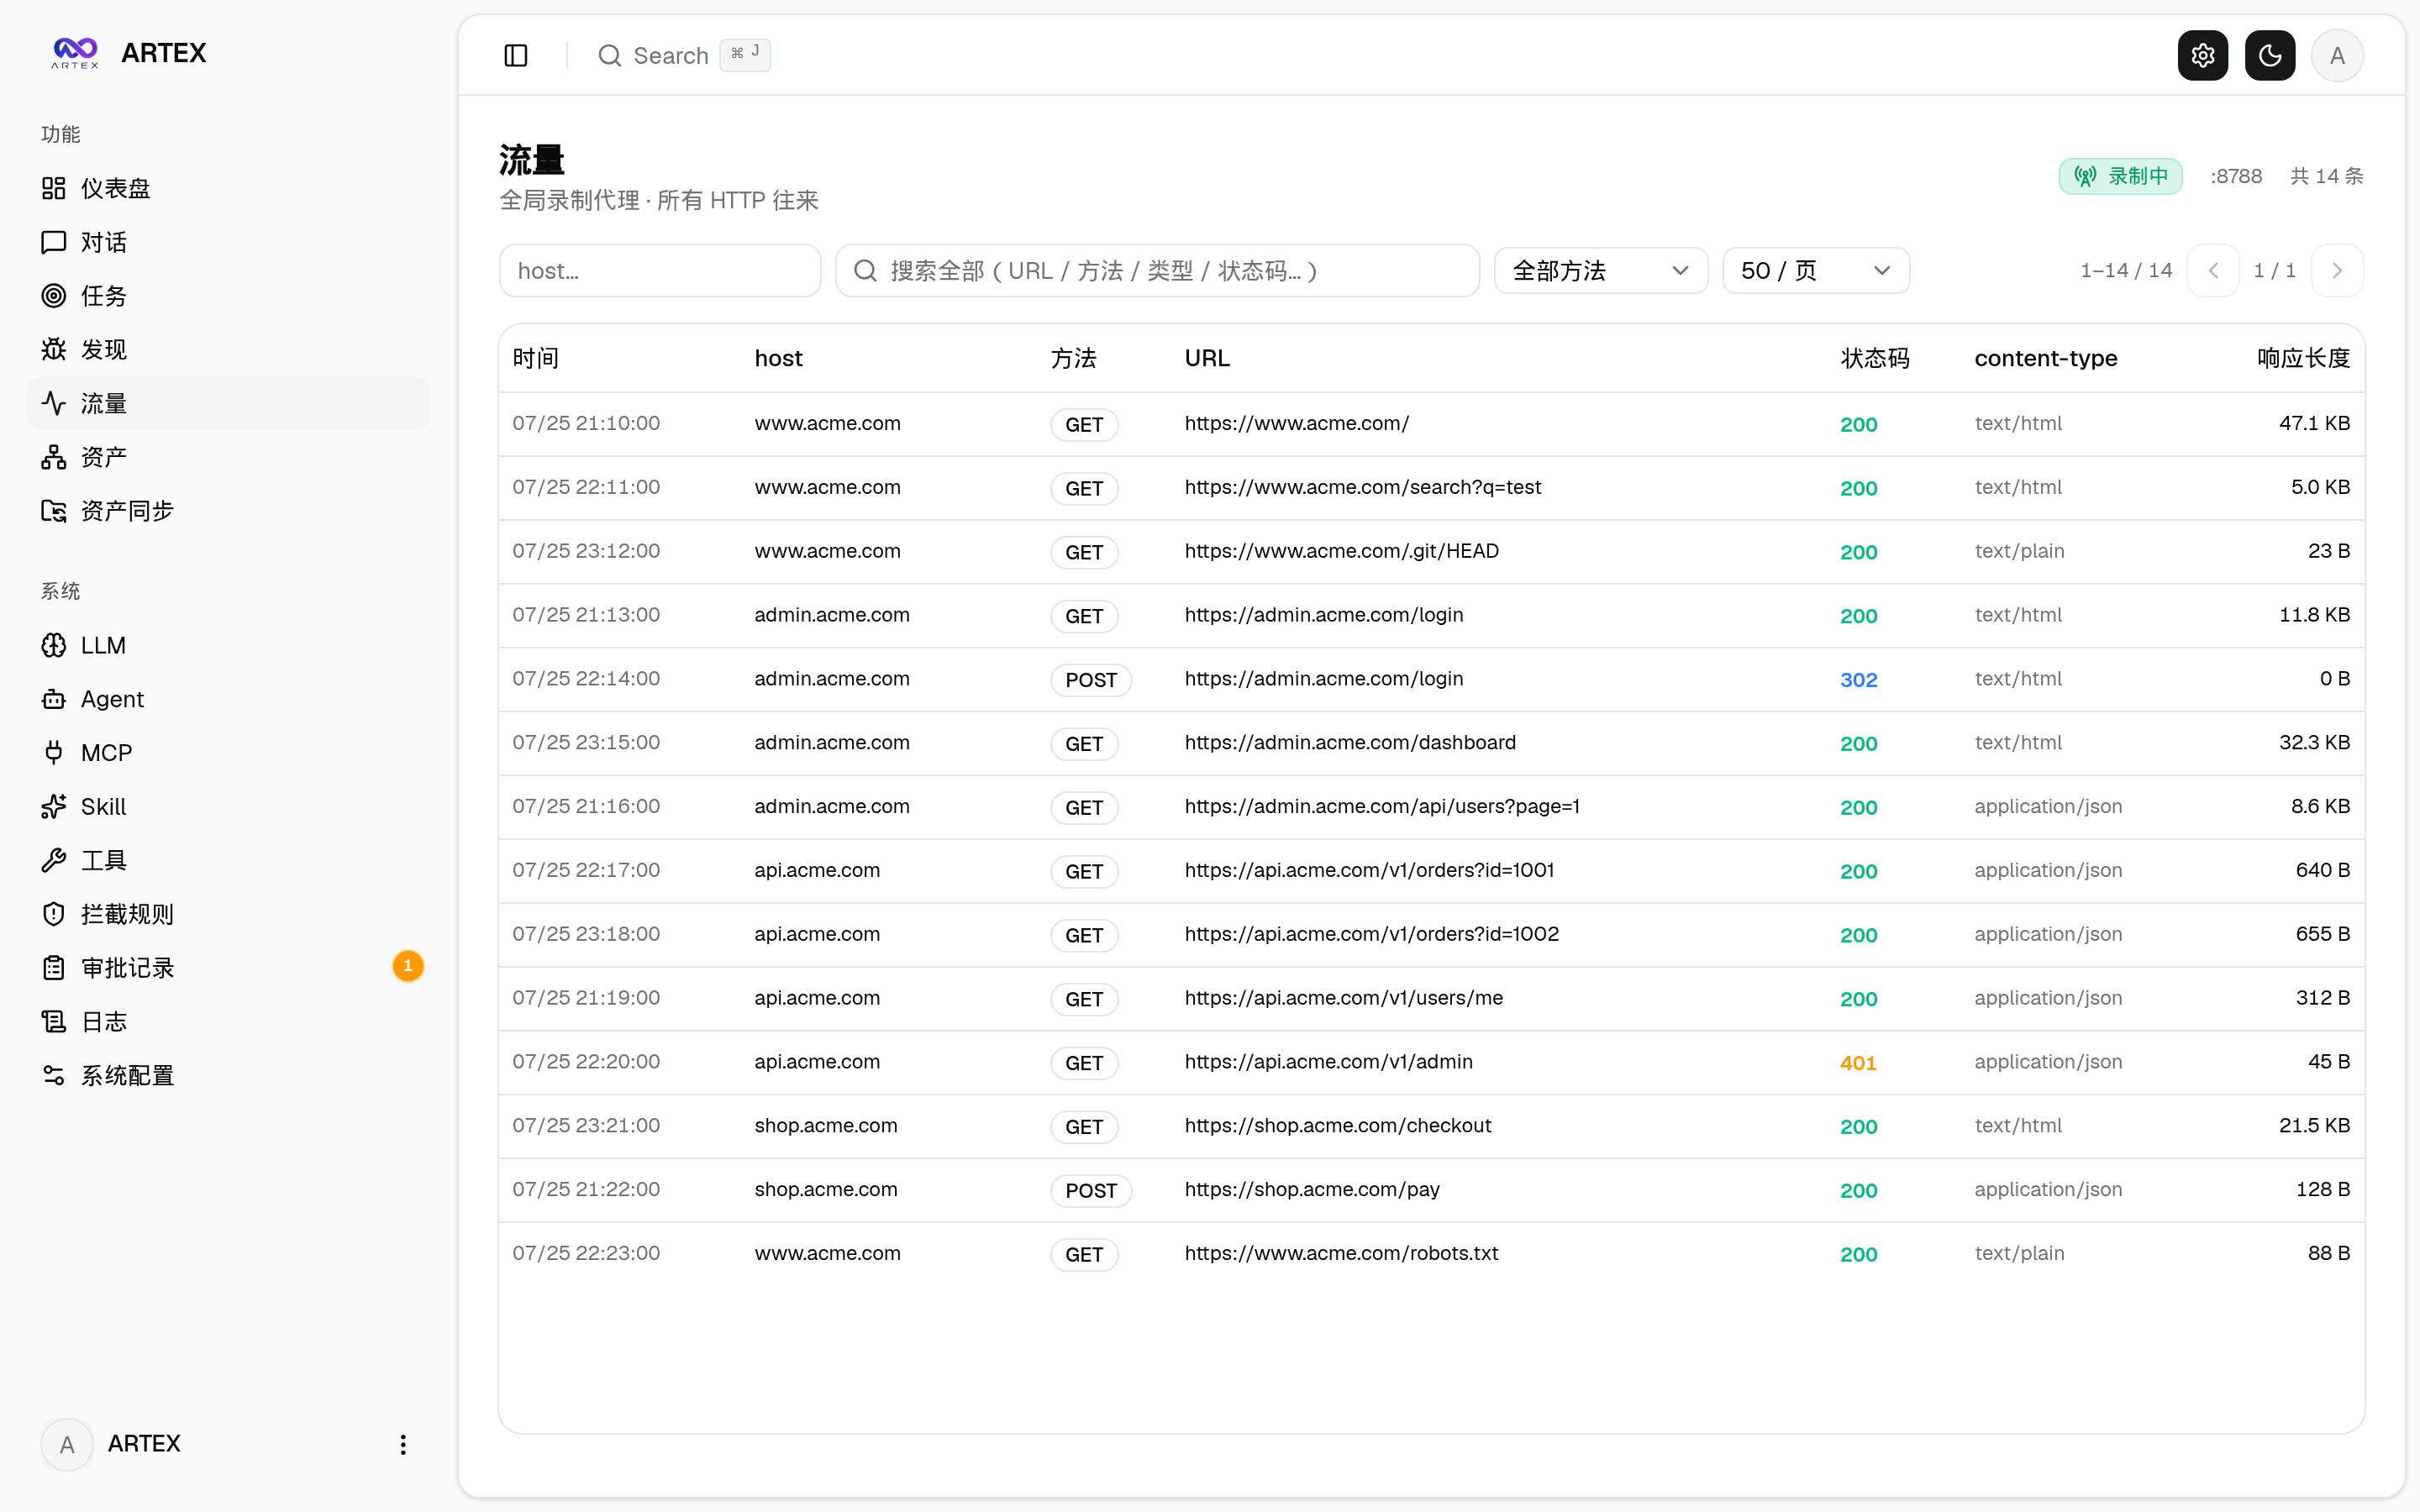
منظوری کے ریکارڈز میں عالمی منظوری کے ریکارڈ، کام کے اندر مداخلتی منظوری، اور گفتگو میں موجود منظوری کارڈز کے ذریعے تفصیلات دیکھی جا سکتی ہیں۔ استعمال کے دوران کارروائی کے ہدف اور پیرامیٹرز کو احتیاط سے جانچیں، اور ہدف کو ہمیشہ الگ تھلگ تجرباتی ماحول تک محدود رکھیں۔
کمزوری کی دوبارہ جانچ
کام کی تفصیلات کے «دوبارہ جانچ» ٹیب میں کمزوریوں کو صفحات کے ذریعے منتخب کیا جا سکتا ہے، سابقہ نتائج اور شواہد دیکھے جا سکتے ہیں، اور ایک آزاد دوبارہ جانچ Agent سیشن شروع کیا جا سکتا ہے۔ کمزوریوں کی فہرست، کمزوری کی تفصیلات اور اثاثہ جاتی منظر سب دوبارہ جانچ کا راستہ فراہم کرتے ہیں۔
دوبارہ جانچ کے نتائج میں «اب بھی دوبارہ پیدا کی جا سکتی ہے»، «درست کر دی گئی» اور «تصدیق نہیں ہو سکی» شامل ہیں۔ ہر دوبارہ جانچ کا نتیجہ، ثبوت اور سیشن لنک کمزوری کی تفصیلات میں محفوظ کیا جاتا ہے۔ جب دوبارہ جانچ کامیاب ہو اور نتیجہ «درست کر دی گئی» ہو، تو سسٹم کمزوری کی کارروائی کی حالت خودکار طور پر اپ ڈیٹ کرتا ہے؛ عمل درآمد کے دوران، ناکامی، رکنے یا دیگر نتائج کی صورت میں اصل حالت خودکار طور پر تبدیل نہیں ہوتی۔
بیک اینڈ پہلی بار شروع ہونے پر قابل تدوین «کمزوری کی دوبارہ جانچ» Agent، یعنی retester، پہلے سے فراہم کرتا ہے۔ اسے Agent مینجمنٹ میں پرامپٹ، LLM، رن بجٹ اور ٹولز کے ساتھ تشکیل دیا جا سکتا ہے۔ اگر اسی کمزوری کی دوبارہ جانچ جاری ہو، تو سسٹم موجودہ سیشن کو دوبارہ استعمال کرے گا؛ رکنے، ناکام ہونے یا سروس دوبارہ شروع ہونے کے بعد دوبارہ جانچ شروع کی جا سکتی ہے۔ README میں یہ بھی بتایا گیا ہے کہ سابقہ دوبارہ جانچ کے ریکارڈ فی الحال کمزوری کی رپورٹ برآمد یا کام کے آرکائیو پیکیج میں شامل نہیں کیے جاتے، اور نہ ہی انہیں ٹریفک پیکیج سے خودکار طور پر منسلک کیا جاتا ہے۔
ریورس پراکسی کی تنصیب
فرنٹ اینڈ، API اور SSE عام طور پر ایک ہی بیک اینڈ پورٹ سے فراہم کیے جاتے ہیں، اس لیے عموماً NEXT_PUBLIC_SSE_BASE ترتیب دینے کی ضرورت نہیں ہوتی۔ اگر Nginx کے ذریعے HTTPS فراہم کیا جائے، تو SSE بفرنگ بند کریں اور پڑھنے کے لیے نسبتاً طویل ٹائم آؤٹ مقرر کریں:
server {
    listen 443 ssl;
    server_name your.domain.com;

    location / {
        proxy_pass http://127.0.0.1:8787;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_buffering off;
        proxy_cache off;
        proxy_read_timeout 3600s;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
    }
}
اگر SSE کے لیے صفحے سے مختلف origin استعمال ہو، تب ہی build کے وقت NEXT_PUBLIC_SSE_BASE ترتیب دینے کی ضرورت ہوتی ہے۔ یہ متغیر next build کے وقت static پیکیج میں مستقل طور پر شامل ہو جاتا ہے، اس لیے container کے runtime پر اسے ترتیب دینے سے اثر نہیں ہوگا۔
اپ گریڈ اور ڈیٹا کا تحفظ
پروجیکٹ کو اپ گریڈ کرتے وقت صرف پروگرام تبدیل کیا جاتا ہے؛ PostgreSQL data volume، ./data یا ./skills کو فعال طور پر حذف نہیں کیا جاتا۔ ایپلیکیشن شروع ہوتے وقت ڈیٹا بیس کے ڈھانچے کی ابتدا اور migration کو idempotent طریقے سے انجام دیتی ہے، اس لیے عموماً migration اسکرپٹ دستی طور پر چلانے کی ضرورت نہیں ہوتی۔ تاہم اپ گریڈ سے پہلے ./data اور ڈیٹا بیس کا بیک اپ ضرور لیں۔
سسٹم کی ترتیب کے صفحے پر موجود «ورژن اور اپ ڈیٹس» کارڈ کے ذریعے اپ ڈیٹ کرنے کی سفارش کی جاتی ہے۔ پروگرام موجودہ پلیٹ فارم کا release پیکیج ڈاؤن لوڈ، SHA256 کی جانچ اور smoke test کرتا ہے، پھر startup اسکرپٹ کے ذریعے اسے تبدیل کر دیتا ہے۔ جانچ ناکام ہونے پر عارضی فائلیں خارج کر دی جاتی ہیں؛ اگر نیا ورژن مسلسل شروع ہونے میں ناکام رہے تو خودکار طور پر واپس سابقہ ورژن پر آ جاتا ہے۔ اپ ڈیٹ سروس کو دوبارہ شروع کرتا ہے اور جاری کاموں کو روک دیتا ہے، اس لیے اسے فارغ وقت میں انجام دیں۔
Docker کی تنصیب میں صفحے کا اپ ڈیٹ صرف پروگرام تبدیل کرتا ہے، image میں موجود Playwright، nmap اور دیگر ٹول چین کو اپ ڈیٹ نہیں کرتا۔ image اپ ڈیٹ کرنے کے لیے چلائیں:
docker compose pull apagent
docker compose up -d apagent
آپ repository میں موجود اپ ڈیٹ اسکرپٹ بھی استعمال کر سکتے ہیں:
./update.shمقامی ڈویلپمنٹ اور ٹیسٹنگ
ڈویلپمنٹ موڈ میں بیک اینڈ، ٹریفک پراکسی اور Next.js ڈویلپمنٹ سرور بیک وقت شروع کیے جا سکتے ہیں:
./dev.shڈیفالٹ رسائی کا پتہ http://localhost:5173 ہے۔ انہیں الگ الگ بھی چلایا جا سکتا ہے:
go run ./cmd/apagent
cd web && npm run dev
go test ./...
-tags embedui کے بغیر بیک اینڈ فرنٹ اینڈ کو اندر شامل نہیں کرے گا۔ اگر صرف فرنٹ اینڈ کا پیش نظارہ کرنا ہو اور بیک اینڈ شروع نہ کرنا ہو، تو استعمال کریں:
cd web && NEXT_PUBLIC_MOCK=1 npm run devعام احتیاطی نکات
- تصدیق کریں کہ PostgreSQL شروع ہو چکا ہے، اور صارف نام، پاس ورڈ، ڈیٹا بیس کا نام اور پورٹ چیک کریں۔
- اگر سرگرمی کا stream کنکشن کامیاب ہو لیکن کوئی event نہ آئے، تو چیک کریں کہ ریورس پراکسی نے بفرنگ بند کی ہے اور طویل کنکشن کا ٹائم آؤٹ کافی ہے۔
- پری کمپائل شدہ ورژن استعمال کرتے وقت
start.shیاstart.batکو bypass نہ کریں، ورنہ صفحے کے اپ ڈیٹ کے بعد خودکار تبدیلی اور restart کا طریقہ کار درست طور پر کام نہیں کر سکتا۔ - فرنٹ اینڈ کے static resources میں ترمیم کے بعد لازماً دوبارہ
npm run build:staticچلائیں، پھر انہیںserver/webui/distمیں کاپی کر کے دوبارہ compile کریں۔ - اپ گریڈ سے پہلے ڈیٹا بیس،
./dataاور./skillsکا بیک اپ لیں؛ ڈیٹا بیس کا ڈھانچہ خودکار طور پر migrate ہو سکتا ہے، لیکن خودکار rollback نہیں ہوگا۔ - حقیقی production assets، production credentials یا حساس ڈیٹا مقامی تجرباتی سسٹم میں درآمد نہ کریں۔
خلاصہ
Autonomous Pentest Agent، Go سروس، Next.js انٹرفیس، PostgreSQL کے دوہرے گراف ڈیٹا ماڈل اور LLM کے متعدد Agent کی scheduling کو یکجا کر کے کاموں کا انتظام، exploration chain، اثاثہ جاتی کوریج، ٹریفک کا ریکارڈ، منظوری اور کمزوری کی دوبارہ جانچ کی سہولیات فراہم کرتا ہے۔ آپ پہلے Docker یا installation اسکرپٹ کے ذریعے مقامی الگ تھلگ ماحول میں اسے شروع کر سکتے ہیں، پھر ڈیٹا بیس اور LLM ترتیب دے کر آخر میں کاموں، اثاثہ جاتی گراف اور execution sessions کے ذریعے سسٹم کے رویے کو مرحلہ وار سمجھ سکتے ہیں۔ استعمال کے دوران پروجیکٹ میں بیان کردہ مقامی تعلیمی مقصد اور تمام قانونی و تعمیری تقاضوں کی پابندی ضرور کریں۔
پروجیکٹ AGPL-3.0 لائسنس کے تحت ہے؛ اگر آپ اس میں ترمیم کر کے نیٹ ورک کے ذریعے صارفین کو سروس فراہم کرتے ہیں، تو لائسنس کی شرائط کے مطابق متعلقہ مکمل source code عام کرنا ہوگا۔ مزید implementation تفصیلات کے لیے repository میں موجود source code، norma SDK اور پروجیکٹ کی LICENSE فائل دیکھیں۔