

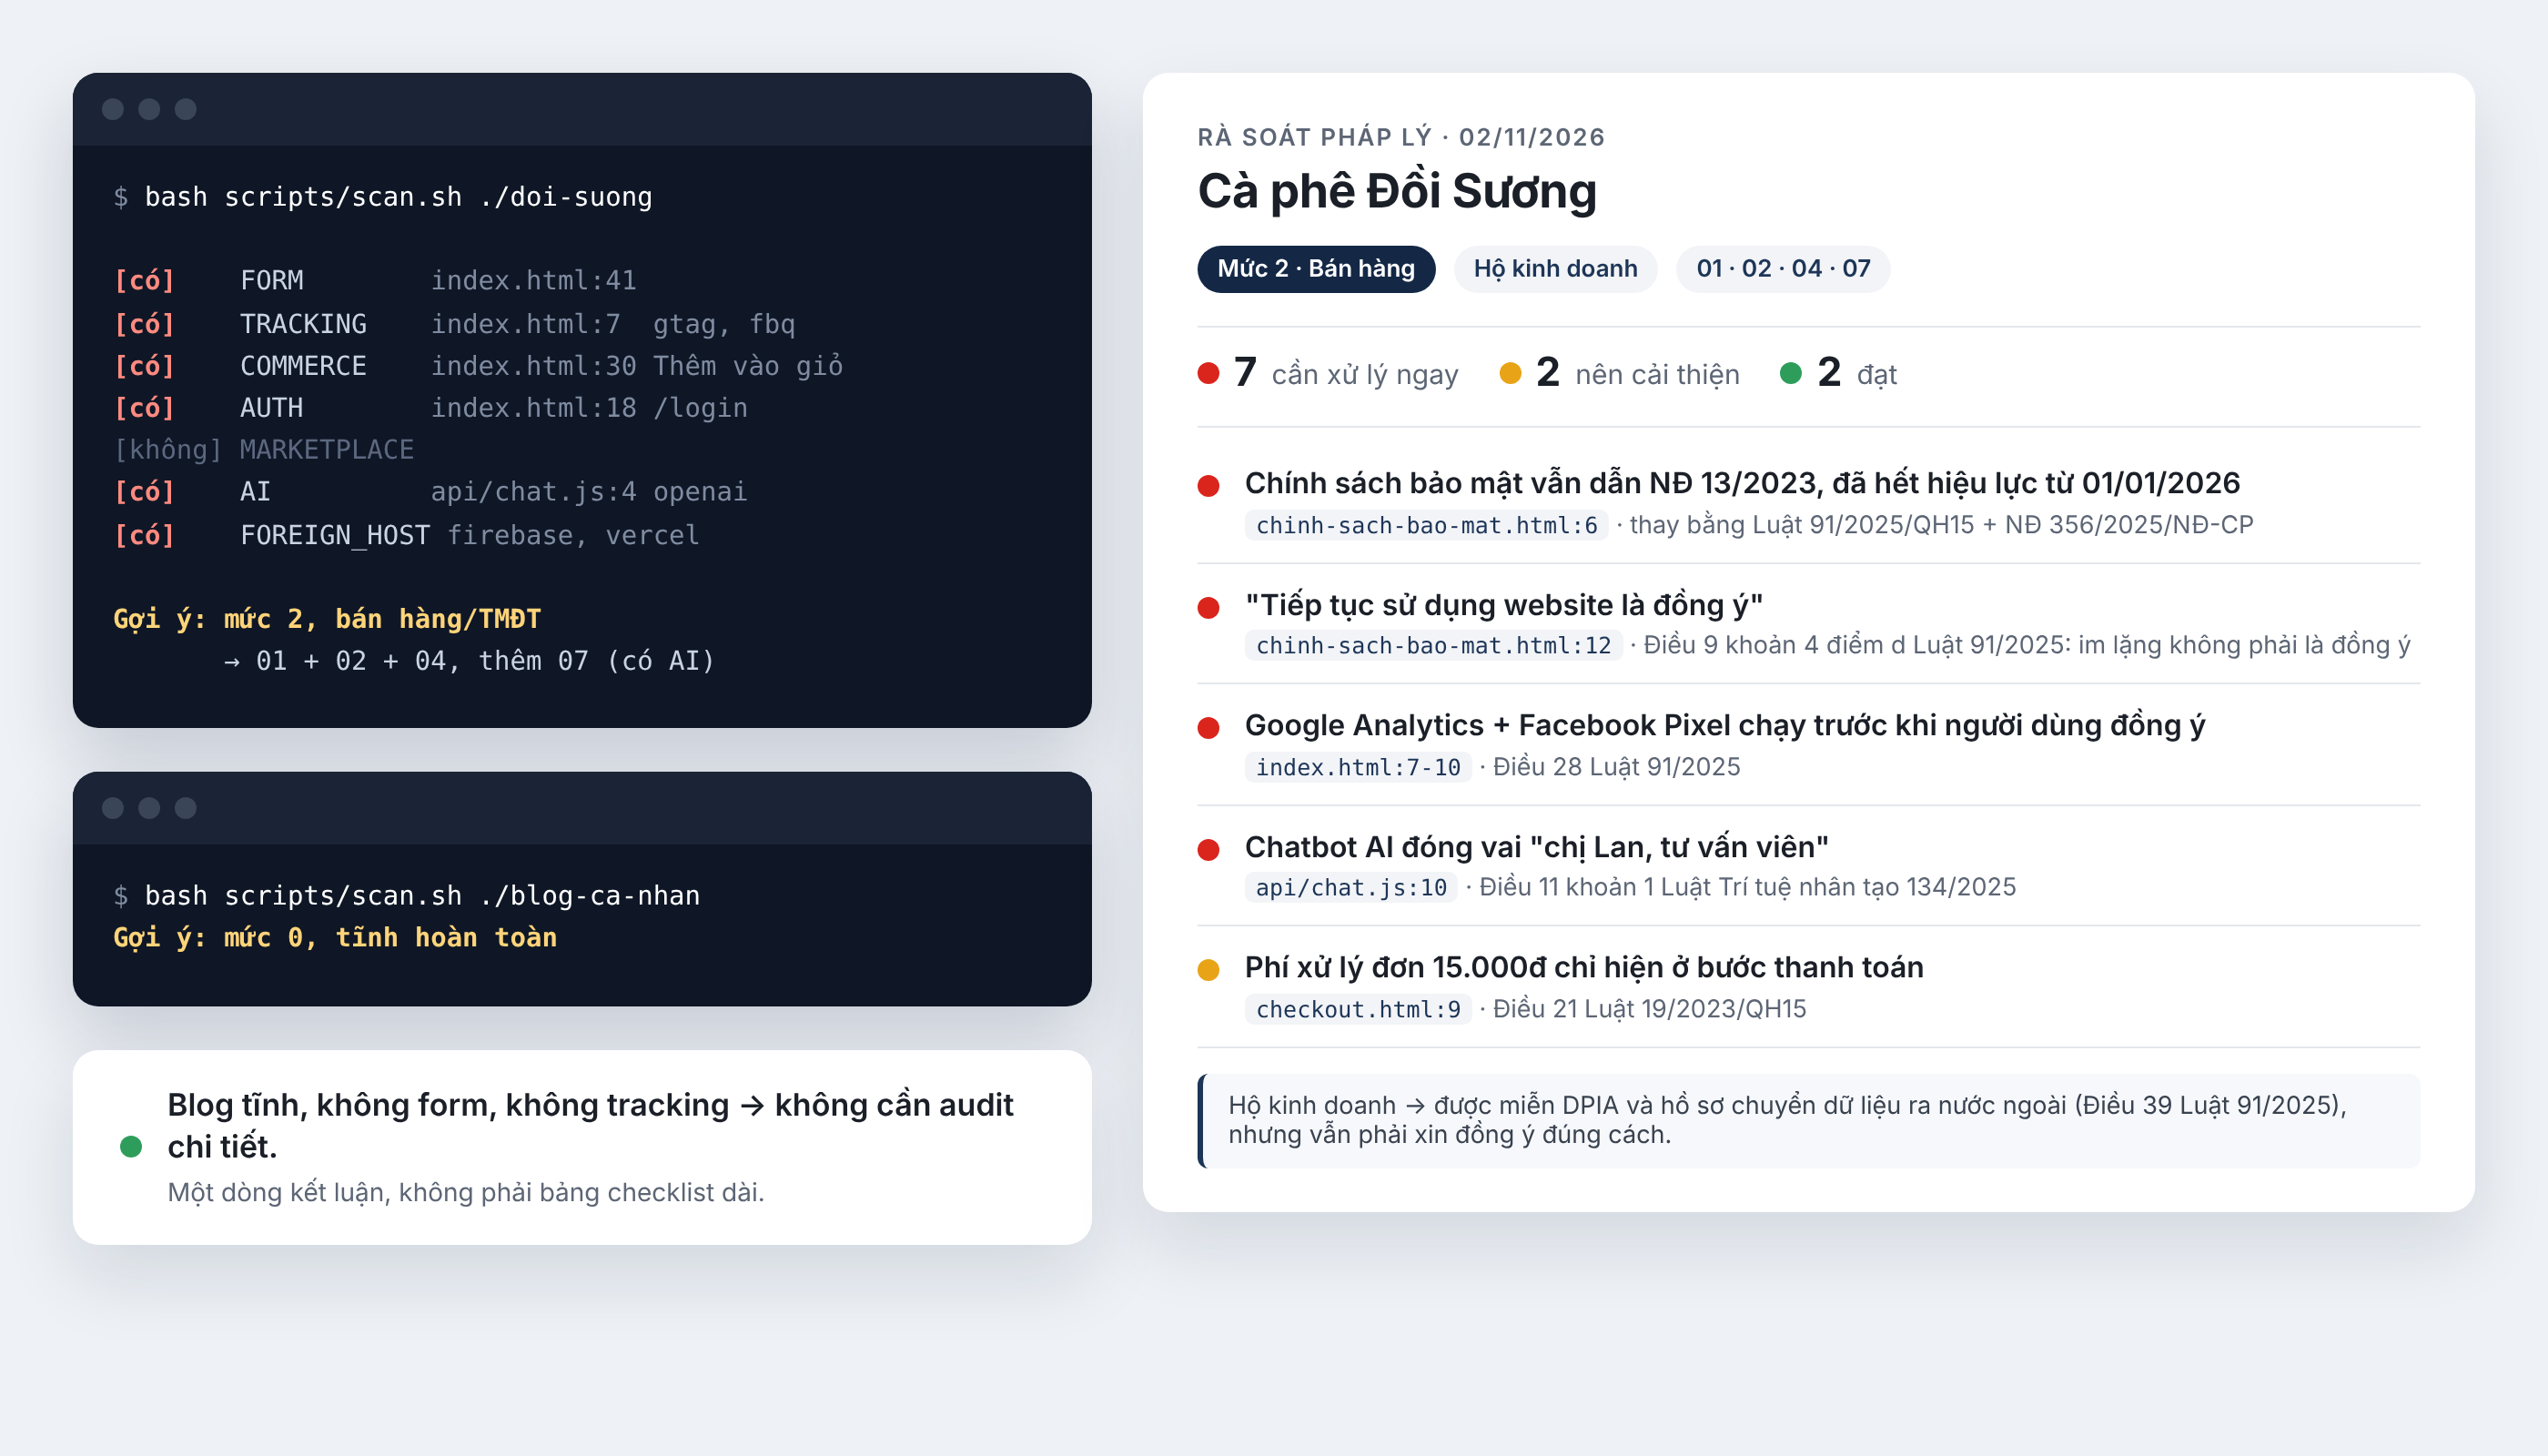
vn-law-check کیا ہے؟
vn-law-check ہدایات، چیک لسٹس، حوالہ جات اور اسکیننگ اسکرپٹس کا ایک مفت مجموعہ ہے جو AI کوڈنگ ایجنٹس کو ویتنامی قانون کے تحت ویب سائٹس اور موبائل ایپس میں ممکنہ تعمیلی خطرات کا جائزہ لینے میں مدد دیتا ہے۔ یہ Claude Code، Cursor، GitHub Copilot، Windsurf، Cline اور Codex کے ساتھ کام کرتا ہے۔
آپ کسی ایجنٹ سے پروجیکٹ کا آڈٹ کرنے کو کہہ سکتے ہیں۔ یہ متعلقہ خصوصیات کے لیے کوڈ کا جائزہ لے گا، فائل اور لائن کے لحاظ سے ممکنہ مسائل کی نشاندہی کرے گا، قابل اطلاق قانونی شق کا حوالہ دے گا اور تبدیلیاں تجویز کرے گا۔ اس کے بعد آپ ایجنٹ سے ترجیحی نوعیت کے اہم نتائج دور کرنے کو کہہ سکتے ہیں۔
یہ پروجیکٹ اس وقت متعلقہ ہے جب کوئی ایپلیکیشن نام، ای میل پتے یا فون نمبرز جمع کرتی ہو؛ Google Analytics یا Facebook Pixel جیسی سروسز استعمال کرتی ہو؛ اکاؤنٹس، شاپنگ کارٹس یا ادائیگیاں فراہم کرتی ہو؛ یا اس میں AI چیٹ بوٹ شامل ہو۔ یہ سادہ جامد سائٹس کا بھی جائزہ لے سکتا ہے اور رپورٹ کر سکتا ہے کہ متعلقہ ڈیٹا جمع کرنے کا کوئی عمل نہیں ملا۔
vn-law-check ابتدائی جائزے کا ایک ٹول ہے، وکیل کا متبادل نہیں۔ اس کی رپورٹس اور تیار کردہ پالیسیاں نامکمل یا غلط ہو سکتی ہیں، اور اہم نتائج کا جائزہ کسی اہل قانونی ماہر سے لیا جانا چاہیے۔
اہم خصوصیات
- سورس کوڈ اور URL آڈٹس: مقامی پروجیکٹ کا جائزہ لیں یا کسی ویب سائٹ کے عوامی طور پر قابل رسائی صفحات اسکین کریں۔
- فائل کی سطح کے نتائج: رپورٹس فائل، لائن، مسئلہ پیدا کرنے والے متن یا نفاذ، قانونی بنیاد اور تجویز کردہ اصلاح کی نشاندہی کر سکتی ہیں۔
- ترجیحی نتائج: نتائج کو 🔴 فوری توجہ درکار، 🟡 تجویز کردہ بہتری، 🟢 تعمیل شدہ، یا ⚪ لاگو نہیں ہوتا کے طور پر درجہ بند کیا جاتا ہے۔
- پرائیویسی پالیسی کا مسودہ: ایجنٹ کوڈ میں پائے جانے والے ڈیٹا فلو اور فریق ثالث کی سروسز کی بنیاد پر پرائیویسی پالیسی کا مسودہ تیار کر سکتا ہے۔
- رضامندی سے متعلق رہنمائی: چیک لسٹس میں رضامندی کے فارمز اور کوکی بینرز کے لیے رہنمائی شامل ہے۔
- موبائل ایپ کوریج: اسکینر اجازتوں، ٹریکنگ یا اشتہاری SDKs اور اکاؤنٹ حذف کرنے کی فعالیت کا جائزہ لے سکتا ہے۔
- متعدد AI ٹولز: ریپوزٹری کی فائلیں اس طرح ترتیب دی گئی ہیں کہ معاون ایجنٹس اپنے پسندیدہ ہدایتی فارمیٹ کے ذریعے ایک ہی بنیادی تعمیلی رہنمائی لوڈ کر سکیں۔
شامل قانونی شعبے
ریپوزٹری کے مطابق اس کے حوالہ جات میں نومبر 2026 تک موجودہ ویتنامی قانونی دستاویزات شامل ہیں۔ درج شدہ شعبوں میں ذاتی ڈیٹا کا تحفظ، ای کامرس، سائبر سکیورٹی، اشتہارات، مصنوعی ذہانت، صارفین کا تحفظ اور الیکٹرانک لین دین شامل ہیں۔ مکمل متن کے روابط اور نفاذ کی تاریخیں sources/legal-references.md میں برقرار رکھی جاتی ہیں۔
README میں خاص طور پر Personal Data Protection Law 91/2025 اور Decree 356/2025 کو اجاگر کیا گیا ہے۔ اس میں بتایا گیا ہے کہ 1 جنوری 2026 سے تنظیموں کو ذاتی ڈیٹا جمع کرنے کی وجہ واضح طور پر بتانا اور مناسب طریقے سے رضامندی حاصل کرنا ضروری ہے۔ ریپوزٹری ان پرانی پالیسیوں سے بھی خبردار کرتی ہے جن میں اب منسوخ یا تبدیل شدہ قواعد کا حوالہ دیا گیا ہو۔
انسٹالیشن اور سیٹ اپ
آپشن 1: Claude Code میں انسٹال کریں
درج ذیل کمانڈز Claude Code کے اندر درج کریں، عام ٹرمینل میں نہیں:
/plugin marketplace add mhfed/vn-law-check
/plugin install vn-law-check
انسٹالیشن کے بعد وہ پروجیکٹ Claude Code میں کھولیں جس کا آپ جائزہ لینا چاہتے ہیں۔
آپشن 2: Cursor، Windsurf، Copilot، Cline یا Codex کے لیے انسٹال کریں
پروجیکٹ ڈائریکٹری میں ٹرمینل کھولیں اور چلائیں:
curl -fsSL https://raw.githubusercontent.com/mhfed/vn-law-check/main/install.sh | bashانسٹالر چیک لسٹ کو .vn-law-check/ میں رکھتا ہے اور آپ کی پروجیکٹ فائلوں کو اوور رائٹ نہیں کرتا۔ اگر پروجیکٹ میں پہلے سے AGENTS.md یا CLAUDE.md جیسی ہدایتی فائل موجود ہو تو اسکرپٹ انسٹال شدہ چیک لسٹ کا صرف ایک مختصر حوالہ شامل کرتا ہے۔ انسٹالر دوبارہ چلانے سے انضمام اپ ڈیٹ ہو جاتا ہے اور دہرائے گئے حوالہ جات شامل نہیں ہوتے۔
آپشن 3: اسکل کو دستی طور پر کلون کریں
مارکیٹ پلیس استعمال کیے بغیر Claude کے لیے اسکل کو عالمی سطح پر انسٹال کرنے کے لیے چلائیں:
git clone --depth=1 https://github.com/mhfed/vn-law-check ~/.claude/skills/vn-law-checkپروجیکٹ کے لیے مخصوص انسٹالیشن کی خاطر اسے ہوم ڈائریکٹری کے راستے کے بجائے اسی پروجیکٹ کے اندر .claude/skills/vn-law-check میں کلون کریں۔
اپنا پہلا قانونی آڈٹ چلائیں
کھلے ہوئے پروجیکٹ کا آڈٹ
پروجیکٹ کو اپنے معاون AI کوڈنگ ایجنٹ میں کھولیں اور ریپوزٹری کی تجویز کردہ ویتنامی ہدایت درج کریں:
audit pháp lý website này theo luật Việt Namاس کا مطلب ہے: “ویتنامی قانون کے تحت اس ویب سائٹ کا آڈٹ کریں۔” ایجنٹ پہلے سائٹ کی قسم متعین کرتا ہے اور پھر متعلقہ چیک لسٹس لاگو کرتا ہے۔ پروجیکٹ کے لحاظ سے یہ فارمز، ٹریکرز، اکاؤنٹ سسٹمز، خریداری کی خصوصیات، ادائیگیوں، AI انضمامات، ہوسٹنگ کی تفصیلات اور متعلقہ انکشافات تلاش کر سکتا ہے۔
عوامی URL کا آڈٹ
اگر آپ کے پاس سورس کوڈ نہیں ہے تو عوامی ویب سائٹ کا پتہ فراہم کریں:
audit pháp lý https://ten-mien-cua-ban.vnURL آڈٹ کے لیے ریپوزٹری کی fetch-site.sh اسکرپٹ مخصوص سائٹ سے عوامی صفحات ڈاؤن لوڈ کرتی ہے تاکہ scan.sh ان کا جائزہ لے سکے۔ README کے مطابق یہ عمل اسی ڈومین سے زیادہ سے زیادہ 15 صفحات اور 20 JavaScript فائلوں تک محدود ہے۔ یہ جمع کردہ سائٹ ڈیٹا کہیں اور نہیں بھیجتا۔
صرف URL پر مبنی اسکین نجی سرور کوڈ یا ایسی کنفیگریشن کا جائزہ نہیں لے سکتا جو عوامی طور پر ظاہر نہ ہو۔ اس کے نتائج کو مکمل بنیادی نظام کے جائزے کے بجائے قابل رسائی سائٹ کے جائزے کے طور پر سمجھیں۔
رپورٹ کو سمجھیں
ہر نتیجے کو چار میں سے ایک درجہ بندی دی جاتی ہے:
- 🔴 فوری توجہ: ایک ممکنہ طور پر سنگین مسئلہ جس کی فوری طور پر جانچ اور اصلاح کی جانی چاہیے۔
- 🟡 بہتری کی سفارش: ایک کمزوری یا نامکمل نفاذ جسے بہتر بنایا جانا چاہیے۔
- 🟢 تسلی بخش: جائزہ لیا گیا آئٹم متعلقہ چیک لسٹ پر پورا اترتا دکھائی دیتا ہے۔
- ⚪ قابل اطلاق نہیں: یہ تقاضا زیرِ جائزہ پروجیکٹ یا فیچر پر لاگو نہیں ہوتا۔
ایک نشاندہی میں مسئلہ پیدا کرنے والا متن، اس کا ماخذ مقام، حوالہ دیا گیا قانونی جواز، اور تجویز کردہ تبدیلی شامل ہو سکتی ہے۔ ڈیمو کی ایک مثال میں ایسی رازداری پالیسی کی نشاندہی کی گئی ہے جو ویب سائٹ کا استعمال جاری رکھنے کو رضامندی تصور کرتی ہے۔ رپورٹ میں Law 91/2025/QH15 کے Article 9، Clause 4، Point d کا حوالہ دیا گیا ہے، جس کے تحت خاموشی یا جواب نہ دینے کو رضامندی نہیں سمجھا جا سکتا، اور جہاں ڈیٹا جمع کیا جائے وہاں واضح رضامندی طلب کرنے کی سفارش کی گئی ہے۔
ایسا بلاگ یا جامد ویب سائٹ جو متعلقہ معلومات جمع نہیں کرتی، اسے نتائج کی ایک مختصر تحریر مل سکتی ہے، نہ کہ نشاندہیوں کی ایک طویل فہرست۔
ایجنٹ سے کہیں کہ اہم نشاندہیوں کی اصلاح کرے
رپورٹ کا جائزہ لینے کے بعد ایجنٹ سے کہیں کہ سرخ آئٹمز پر کارروائی کرے:
sửa giúp các mục 🔴اس کا مطلب ہے: “🔴 آئٹمز کی اصلاح کریں۔” تبدیلیاں قبول کرنے سے پہلے مجوزہ تبدیلیوں کا جائزہ لیں، متاثرہ فارمز اور ٹریکنگ کے رویے کی جانچ کریں، اور تصدیق کریں کہ نفاذ حقیقی کاروباری عمل سے مطابقت رکھتا ہے۔ کوڈ میں ایسی تنظیمی معلومات کی تصدیق نہیں کی جا سکتی جو repository میں موجود نہ ہوں۔
رازداری پالیسی کا مسودہ تیار کریں
اگر پروجیکٹ میں رازداری پالیسی موجود نہیں، یا فی الحال عمومی طور پر نقل کی گئی پالیسی استعمال ہو رہی ہے، تو پروجیکٹ کے مطابق مخصوص مسودہ طلب کریں:
soạn chính sách bảo mật cho dự án nàyایجنٹ کوڈ کا جائزہ لے کر یہ معلوم کر سکتا ہے کہ ایپلیکیشن بظاہر کون سا ڈیٹا جمع کرتی ہے اور کون سی سروسز اسے وصول کر سکتی ہیں، جن میں Google Analytics، Firebase، یا OpenAI جیسی انٹیگریشنز شامل ہیں۔ اس کے بعد وہ پالیسی کا متن تیار کر سکتا ہے اور رضامندی کے فارمز اور کوکی بینرز میں اپ ڈیٹس تجویز کر سکتا ہے۔
ایسی معلومات جو کوڈ سے ثابت نہیں کی جا سکتیں، جیسے تنظیم کا قانونی نام یا ٹیکس شناختی نمبر، آپ کے مکمل کرنے کے لیے خالی چھوڑی جاتی ہیں۔ مسودہ شائع کرنے سے پہلے ہر فیلڈ، ڈیٹا کے مقصد، وصول کنندہ، محفوظ رکھنے کے طریقے، اور رابطے کی تفصیل کی تصدیق کریں۔
اعلیٰ درجے کے استعمال کی تجاویز
جہاں ممکن ہو ماخذ کوڈ کے آڈٹ کو ترجیح دیں
مقامی ماخذ آڈٹ نفاذ کی ان تفصیلات کا جائزہ لے سکتا ہے جو عوامی URL سے ظاہر نہیں ہوتیں۔ repository کے مطابق، کوڈ ڈائریکٹری اسکین کرتے وقت scan.sh صرف مقامی فائلیں پڑھتا ہے۔ اس لیے embedded SDKs، مشروط ٹریکرز، موبائل اجازتوں، اکاؤنٹ حذف کرنے کی منطق، اور ایسی انٹیگریشنز کا پتا لگانے کے لیے ماخذ آڈٹ بہتر انتخاب ہے جو رینڈر شدہ صفحات سے واضح نہیں ہوتیں۔
رضامندی سے پہلے ٹریکنگ کی جانچ کریں
ان analytics اور اشتہاری اسکرپٹس پر خاص توجہ دیں جو وزیٹر کے رضامندی کا انتخاب کرنے سے پہلے لوڈ ہو جاتے ہیں۔ یہ بھی تصدیق کریں کہ رازداری کے نوٹس پروجیکٹ میں پائی جانے والی سروسز کی درست وضاحت کرتے ہیں اور مسلسل براؤزنگ، خاموشی، یا غیر فعالیت کو رضامندی نہیں سمجھتے۔
تکنیکی حقائق کو کاروباری حقائق سے الگ رکھیں
ایجنٹ نفاذ کی بہت سی تفصیلات اخذ کر سکتا ہے، لیکن کوڈ سے ہر عملی طریقہ کار قابلِ اعتماد طور پر معلوم نہیں کیا جا سکتا۔ ڈیٹا کنٹرولر کی شناخت، محفوظ رکھنے کی مدت، اندرونی رسائی کے قواعد، سرحد پار ڈیٹا پروسیسنگ، معاہداتی تعلقات، اور کسٹمر سپورٹ کے طریقہ کار جیسے حقائق کی اپنی تنظیم کے ذمہ دار افراد سے تصدیق کریں۔
AI ایجنٹ کے بغیر چیک لسٹس استعمال کریں
خودکار ورک فلو کے لیے فی الحال معاونت یافتہ AI ٹولز میں سے کسی ایک کی ضرورت ہے۔ اگر آپ AI coding agent استعمال نہیں کرتے، تو پھر بھی repository کی references directory میں موجود فائلیں پڑھ کر انہیں دستی خود جائزے کی چیک لسٹس کے طور پر استعمال کر سکتے ہیں۔
تھرڈ پارٹی آڈٹس ذمہ داری سے انجام دیں
اگر آپ ایسی سائٹ اسکین کرتے ہیں جس کے مالک آپ نہیں ہیں، تو نتائج کو نجی رکھیں اور براہِ راست سائٹ کے مالک کو بھیجیں۔ پروجیکٹ واضح طور پر اسکین کے نتائج کی بنیاد پر تنظیموں کو عوامی طور پر شرمندہ کرنے سے منع کرتا ہے۔
غیر تصدیق شدہ حوالوں کا احتیاط سے جائزہ لیں
maintainer خود کو وکیل کے بجائے ڈویلپر قرار دیتا ہے اور ایسے حوالوں کو جن کی مکمل قانونی متون کے ساتھ جانچ نہیں ہوئی، CHƯA XÁC MINH کے طور پر نشان زد کرتا ہے، جس کا مطلب ہے “ابھی تک تصدیق شدہ نہیں۔” README کے مطابق ایسی کئی درجن آئٹمز باقی ہیں، جن میں زیادہ تر جرمانوں کے حوالہ جاتی مواد اور Decree 356/2025 کے مواد میں ہیں۔ ان اندراجات کے ساتھ اضافی احتیاط برتیں۔
تصحیحات میں تعاون
قانونی حوالے اور چیک لسٹس تبدیل ہو سکتی ہیں، اس لیے کمیونٹی کا جائزہ اہم ہے۔ آپ غلط آرٹیکل نمبر، پرانی دستاویز، غلط جرمانے، کسی قانون کی عدم موجودگی، چیک لسٹ میں شامل نہ کیے گئے عام مسئلے، یا سائٹ کی غلط درجہ بندی کی اطلاع دینے کے لیے GitHub issue کھول سکتے ہیں۔ اصل قانونی متن کا لنک شامل کرنے سے maintainer کو تصحیح کی تصدیق میں مدد ملتی ہے۔
pull request جمع کرانے والے ڈویلپرز کو repository میں درج source files میں ترمیم کرنی چاہیے، tool-specific copies دوبارہ تیار کرنے کے لیے tools/sync.sh چلانا چاہیے، اور scripts/scan.sh تبدیل کرنے کے بعد tests/run.sh چلانا چاہیے۔ Continuous integration اس وقت خرابی رپورٹ کرتا ہے جب generated copies کو ہم آہنگ نہ کیا گیا ہو۔
لاگت، لائسنس، اور حدود
repository مفت ہے۔ آپ کی واحد استعمال کی لاگت آپ کے موجودہ coding tool کی طرف سے وصول کیا جانے والا AI استعمال کا چارج ہے۔ کوڈ اور repository structure MIT License کے تحت دستیاب ہیں، جبکہ حوالہ دیے گئے ویتنامی قانونی متون عوامی حکومتی دستاویزات ہیں اور اس سافٹ ویئر لائسنس کے تابع نہیں ہیں۔
سب سے اہم بات یہ ہے کہ آڈٹ مکمل قانونی تعمیل کی ضمانت نہیں دیتا۔ ممکنہ خلا تلاش کرنے، اصلاحی کام کو منظم کرنے اور ابتدائی مسودہ تیار کرنے کے لیے vn-law-check استعمال کریں۔ پروڈکشن میں ان پر انحصار کرنے سے پہلے کسی مستند قانونی ماہر سے اہم نتائج اور پالیسی دستاویزات کا جائزہ ضرور لیں۔
نتیجہ
vn-law-check ویتنامی تعمیری چیک لسٹس اور مصنوعی ذہانت کی مدد سے سافٹ ویئر ڈویلپمنٹ کے درمیان ایک عملی پل فراہم کرتا ہے۔ اسے کسی معاون ایجنٹ میں انسٹال کریں، اپنے سورس کوڈ یا عوامی URL کا آڈٹ کریں، ترجیحی رپورٹ کا جائزہ لیں، اور ہدفی اصلاحات یا رازداری کی پالیسی کا مسودہ طلب کریں۔ یہ ورک فلو ابتدائی جائزے کو تیز کر سکتا ہے، لیکن حتمی قانونی فیصلوں کے لیے اب بھی مصدقہ حقائق، تازہ ترین ماخذ متون اور پیشہ ورانہ صوابدید درکار ہوتی ہے۔