

Google’ga qarashli kiberxavfsizlik bo‘limi Wiz o‘z blogida zaifliklarni mustaqil ravishda izlay oladigan Atlas nomli AI agentlari tizimini ishga tushirganini ma’lum qildi. Hozirga qadar Atlas 200 dan ortiq xavfsizlik zaifligini aniqladi va GitHub’dan 100 000 dollar (izoh: joriy kurs bo‘yicha taxminan 678 000 yuan) miqdorida zaiflikni aniqlash mukofotini qo‘lga kiritdi.
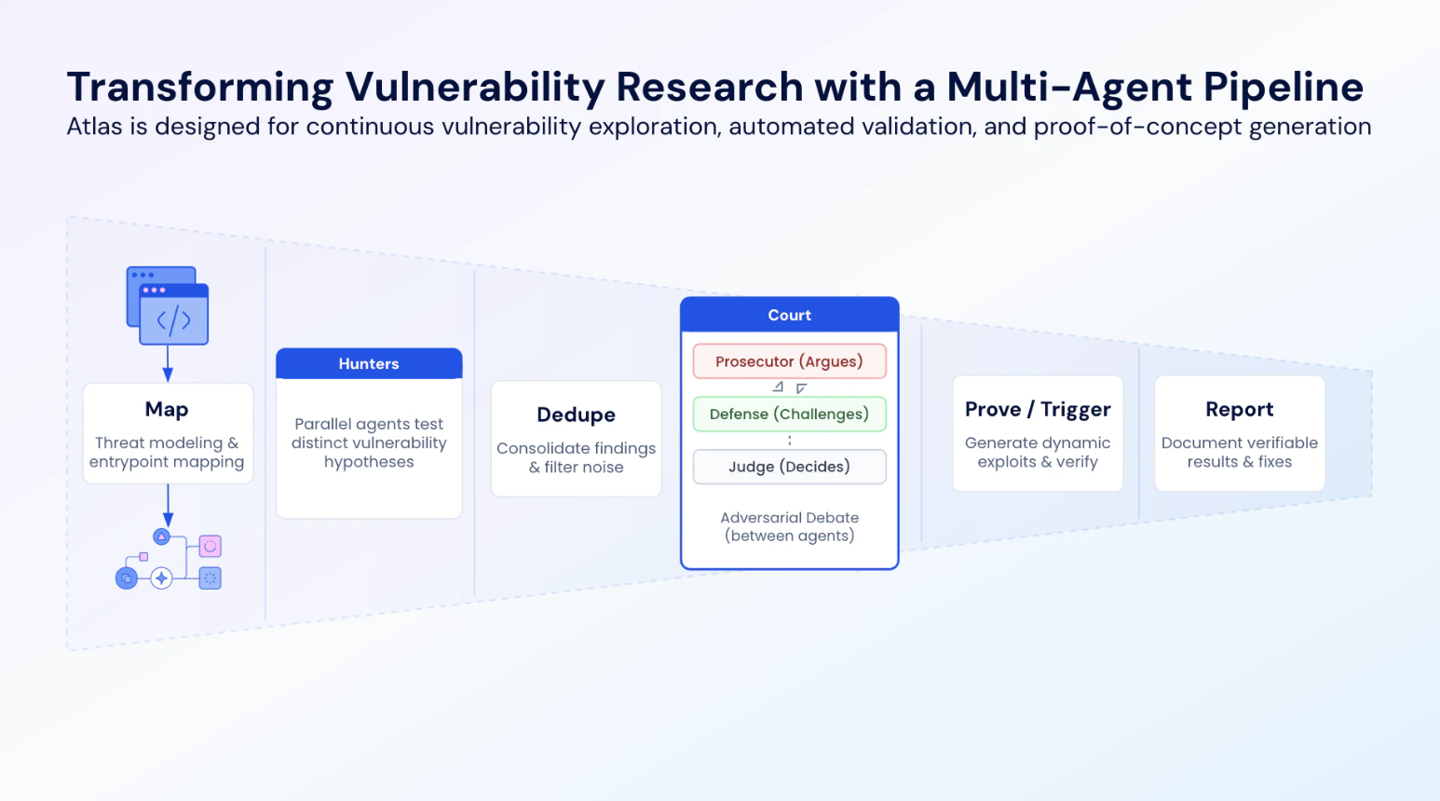
Ma’lumotlarga ko‘ra, Atlas bir nechta AI agentlaridan tashkil topgan bo‘lib, har bir agent alohida vazifaga mas’ul. Tizimning umumiy ishlash usuli insonlardan iborat xavfsizlik tadqiqotlari jamoasiga o‘xshaydi. Turli agentlar kod bazasini tushunish, zaifliklar haqidagi farazlarni ilgari surish, ularni o‘zaro tekshirish va shubha ostiga qo‘yish, yakunda esa zaiflikni tasdiqlash hamda hisobot tayyorlash bilan shug‘ullanadi.
An’anaviy yagona AI modeli vazifani boshidan oxirigacha bajarishidan farqli ravishda, Atlas zaifliklarni izlash uchun vazifalarni bir necha bosqichga ajratish va dasturlashtirilgan hamkorlik usulidan foydalanadi. Avval nishon dasturiy ta’minotining kod bazasi uchun tahdid modelini tuzadi, so‘ng dastur tuzilishini Code Property Graph yordamida tahlil qilib, ehtimoliy hujum yo‘llarini izlaydi.
Keyin tizimdagi bir nechta AI agentlari alohida zaiflik farazlarini ilgari surib, ularni tekshiradi, mavjud bo‘lishi mumkin bo‘lgan ko‘p bosqichli va kompleks zaifliklar variantlarini yaratadi. Nomzod zaifliklar “dalillarni qo‘llab-quvvatlash”, “rad etuvchi tahlil” va “yakuniy hakamlik” rollarini bajaradigan uchta agentga topshiriladi. Faqat tekshiruvdan o‘tgan zaifliklar saqlab qolinadi.
Yakunida Atlas maxsus sinov muhitini avtomatik yaratadi, zarur bog‘liqlik komponentlarini o‘rnatadi va zaiflikni ishga tushirish uchun hujum ma’lumotlarini bajaradi. Shu tariqa zaiflikning haqiqatan mavjudligini tekshiradi.
Ishlash xarajatlarini kamaytirish uchun Atlas yanada aniq AI vazifalarini taqsimlash strategiyasidan foydalanadi. Masalan, murakkab zaifliklardan foydalanish zanjirini tahlil qilish va zaiflik bo‘yicha yakuniy qaror chiqarish kabi yuqori darajadagi mantiqiy xulosa talab qilinadigan bosqichlarda tizim kuchliroq katta modellarga murojaat qiladi. Code Property Graph tahlili va dastlabki zaifliklarni saralash kabi chegaralari aniq va takroriyligi yuqori vazifalar esa arzonroq kichik modellarga topshiriladi.
Bundan tashqari, Atlas samarali yo‘naltirish uchun deterministik kod tahlili texnologiyasini ham qo‘llaydi. Qarama-qarshi tekshiruv mexanizmi orqali noto‘g‘ri xulosalarni oldindan filtrlaydi va zaifliklarni tadqiq qilish uchun maxsus ishlab chiqilgan ijro muhiti (Harness) yordamida tekshiradi. Bu tizim xarajatlarini yanada kamaytiradi.
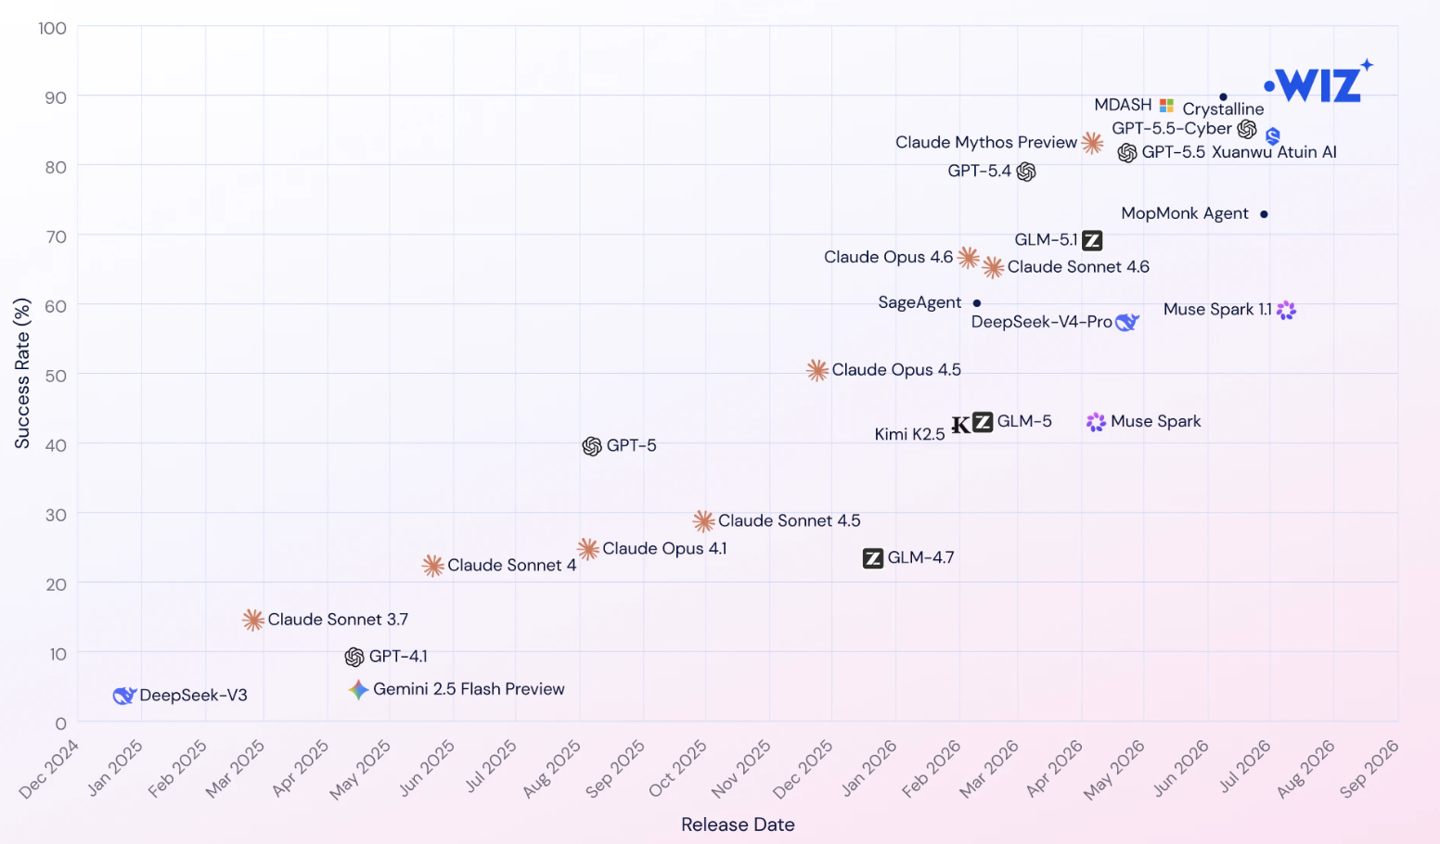
Wiz’ning ta’kidlashicha, bunday dizayn Atlas’ga nisbatan past xarajat bilan kodni keng ko‘lamda va chuqur tahlil qilish imkonini beradi. Tizim aniqlangan har bir zaiflik uchun hujumni tekshirish dasturini avtomatik yaratib, noto‘g‘ri ijobiy natijalar ehtimolini kamaytiradi. Wiz keltirgan CyberGym nomli AI zaifliklarini tadqiq qilish benchmarki natijalariga ko‘ra, Atlas 90.9% natija qayd etib, GPT-5.5-Cyber, Claude 4.6 va Claude Mythos Preview kabi raqobatchi modellardan yuqori ko‘rsatkichga erishdi.
Amaliy qo‘llash borasida Wiz Atlas bir necha oy davomida ishlab chiqilgach, bir nechta taniqli ochiq kodli loyihalarda avval noma’lum bo‘lgan 200 dan ortiq zaiflikni aniqlab, tasdiqlaganini ma’lum qildi. Shuningdek, u GitHub’ga CVE-2026-3854 raqamli jiddiy masofadan kod bajarish zaifligini aniqlashda yordam berdi va buning uchun 100 000 dollar (joriy kurs bo‘yicha taxminan 678 000 yuan) mukofot oldi.