

Mahalliy vaqt bilan 2-sentabr kuni Google Gemini 3.8 Flash Cyber modelini taqdim etganini e’lon qildi. Model Fairwind dasturi orqali dastlabki ishonchli xavfsizlikni himoyalash guruhlariga taqdim etildi.
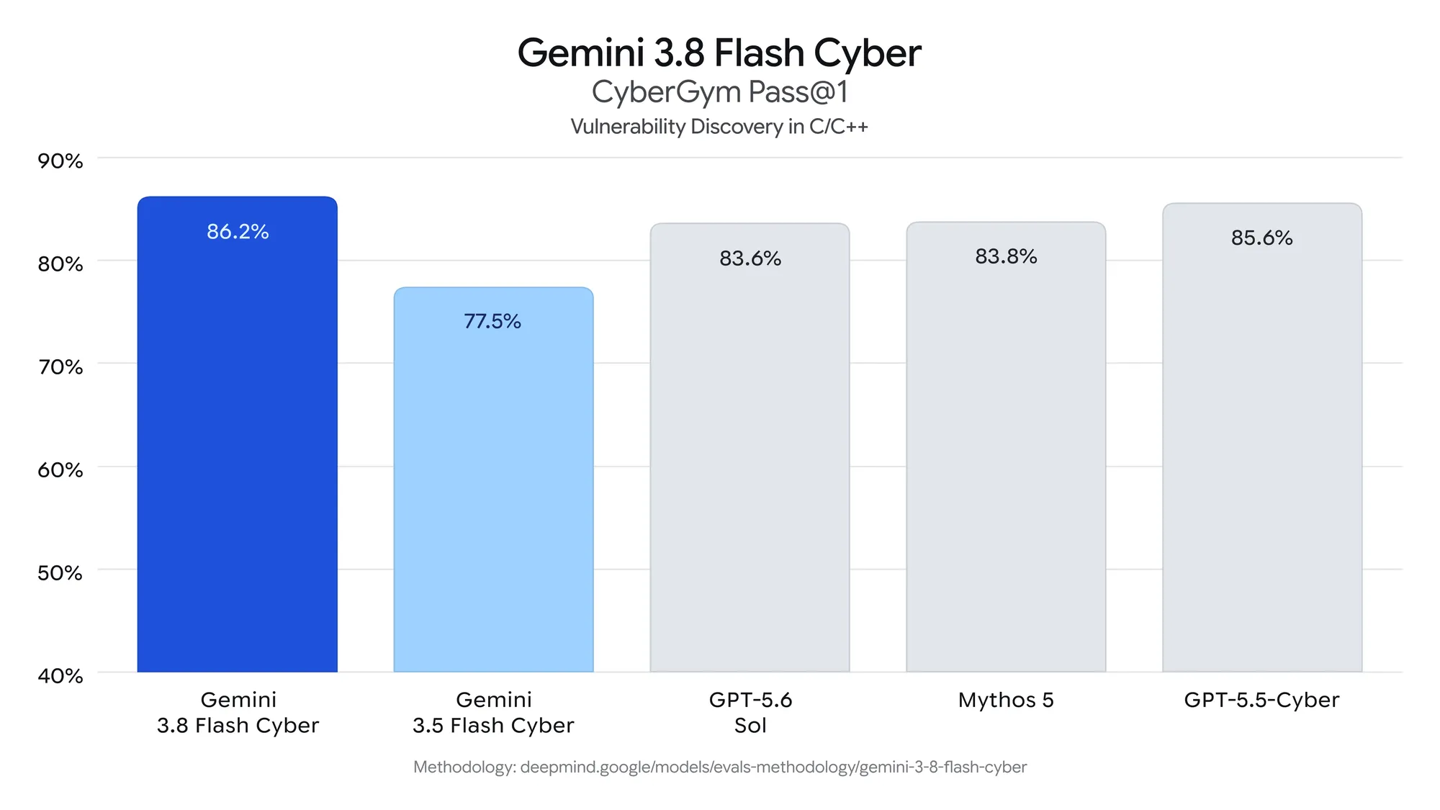
Rasmiy ma’lumotga ko‘ra, zaifliklarni aniqlash bo‘yicha sohadagi nufuzli CyberGym sinovida Gemini 3.8 Flash Cyber mustaqil zaifliklarni aniqlash qobiliyati bo‘yicha eng yuqori darajani namoyish etdi. U nafaqat avvalgi 3.5 Flash Cyber modelidan o‘zib ketdi, balki hajmi ancha katta bo‘lgan bir nechta ilg‘or modellarni ham ortda qoldirdi.
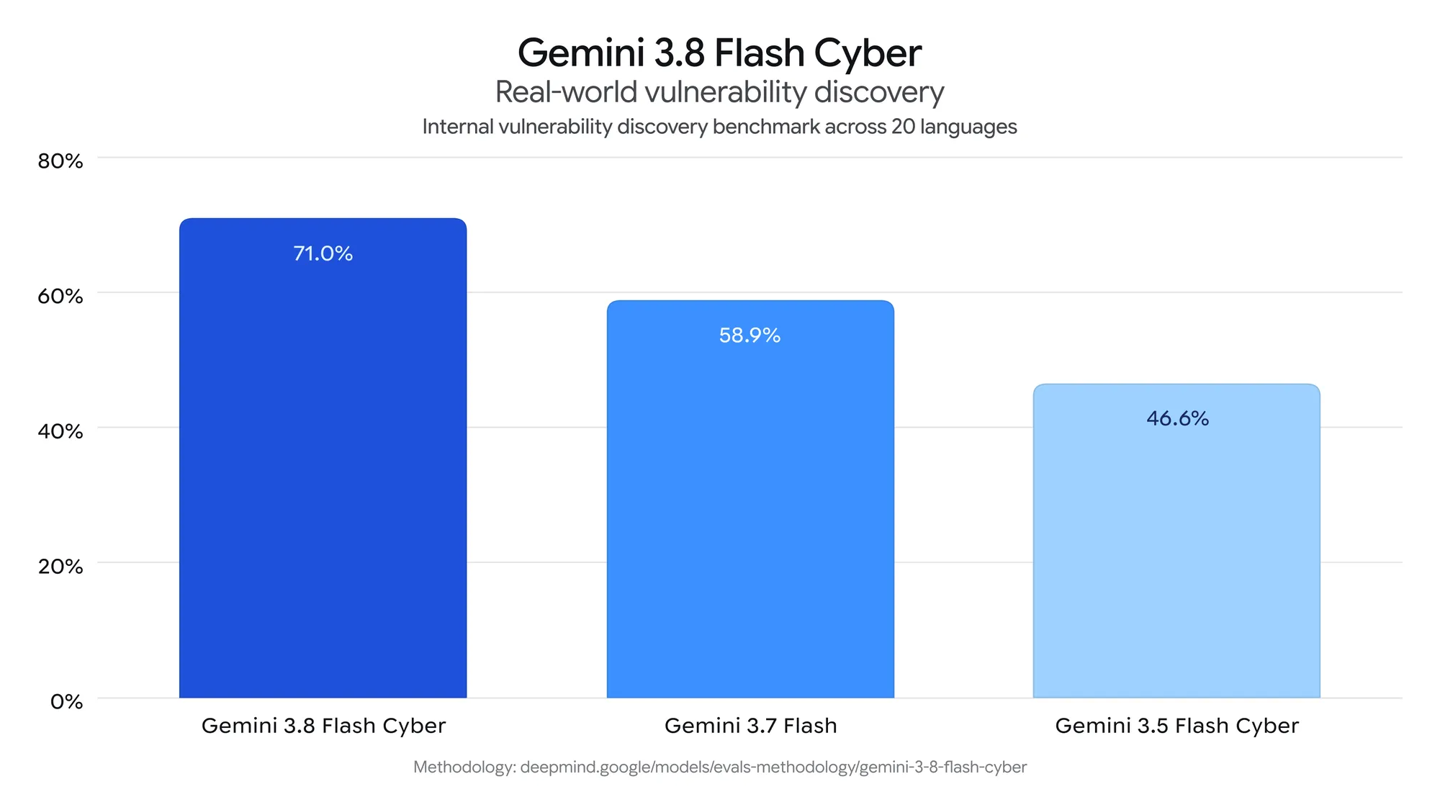
Google Gemini 3.8 Flash Cyber modelini yanada keng qamrovli ichki sinovlarda baholadi. Ushbu sinov modeldan 20 ta dasturlash tilini qamrab olgan murakkab kod loyihalarida turli xil xavfsizlik zaifliklarini aniqlashni talab qildi. Natijalar model Google’ning avvalgi modellariga nisbatan katta sakrashga erishganini, zaifliklarni aniqlashdagi muvaffaqiyat darajasi esa 70 foizdan oshganini ko‘rsatdi.
Google Gemini 3.8 Flash Cyber’ni ishlab chiqishda asosiy maqsad xavfsizlikni himoyalash tomoniga professional darajadagi imkoniyatlarni berish va hujum qiluvchi tomon qarshisida ustunlikni ta’minlash bo‘lganini bildirdi. Shu sababli Google boshidanoq zaifliklarni tuzatishga ustuvor e’tibor qaratdi va bu imkoniyatni zaifliklardan foydalanish kabi hujumkor usullardan yuqori qo‘ydi.
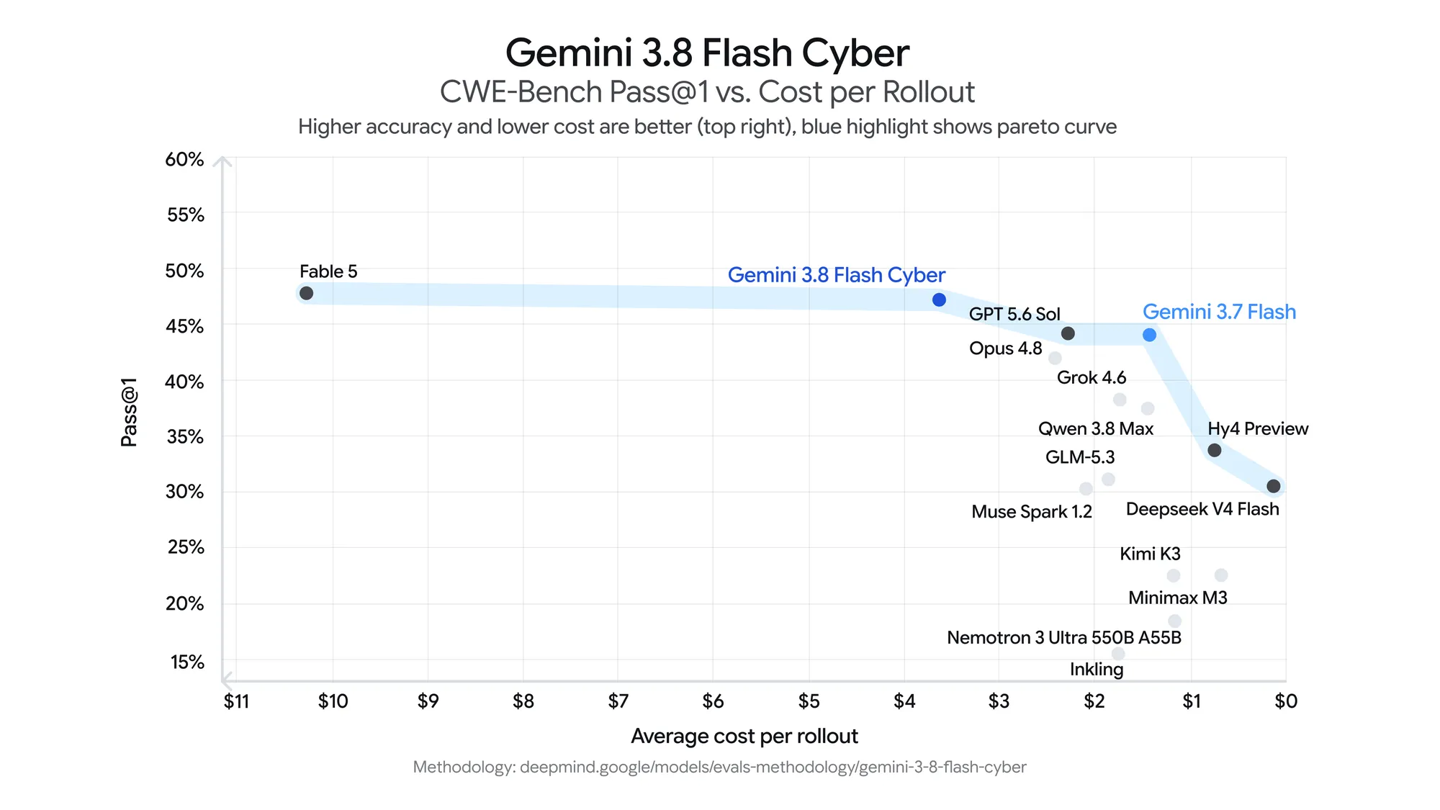
CWE-Bench sinovida Gemini 3.8 Flash Cyber Pareto Frontier’da barqaror ravishda yetakchi o‘rinlardan birini egalladi: uning birinchi urinishdagi to‘g‘ri natija darajasi (Pass@1) 47,2 foizni tashkil etdi va ilg‘or modellarning 47,8 foizlik natijasiga yaqinlashdi. Shu bilan birga, undan foydalanish xarajati ancha past bo‘lib, unumdorlik va xarajat o‘rtasida juda yaxshi muvozanatni ta’minladi.
Google Gemini 3.8 Flash modeli mukammal xavfsizlik mexanizmlariga ega ekanini, qonuniy va ijobiy foydalanish holatlarini qo‘llab-quvvatlash bilan birga, modelning kimyoviy, biologik, radiologik va yadroviy qurollar (CBRN), shuningdek, kiberhujumlar sohasida suiiste’mol qilinishining oldini qat’iy olishini bildirdi.
Bunga nisbatan Gemini 3.8 Flash Cyber kiberxavfsizlik sohasidagi strategik bloklash cheklovlarini me’yorida yumshatgan. Shu sababli u faqat yanada to‘liq kiberhujum va kiberhimoya imkoniyatlariga muhtoj bo‘lgan, talablarga mos xavfsizlik guruhlariga taqdim etiladi.
Hozirda Google Gemini 3.8 Flash Cyber’ni kod xavfsizligini himoyalash uchun ichki tizimlarda to‘liq joriy etgan. Quyida aniq qo‘llash misollari keltirilgan:
Chrome xavfsizlik jamoasi o‘tkazgan baholashga ko‘ra, Chrome brauzeridagi xavfsizlik zaifliklari uchun 3.8 Flash Cyber yaratgan samarali tuzatish patchlari soni yetakchi tijoriy modellarnikidan 2,6 baravar ko‘p bo‘lgan, holbuki ushbu yetakchi tijoriy modellarning parametrlari uning parametrlaridan ancha katta.
Wiz xavfsizlik tashkiloti baholashiga ko‘ra, ichki sinovlarda boshqa yetakchi ilg‘or modellar bilan taqqoslaganda Gemini 3.8 Flash Cyber’ning qayta topish darajasi 7,5%-9,7% ga oshgan, undan foydalanish xarajati esa avvalgi qiymatning 1/5.2 dan 1/2.3 gacha keskin kamaygan.
Google Cloud’ning zaifliklarni tadqiq qilish jamoasi 3.8 Flash Cyber modelidan foydalanib, 2 soatdan kam vaqt ichida jiddiy quyi darajadagi arxitektura zaifligini muvaffaqiyatli aniqladi. Bungacha bunday zaifliklarni tadqiq qilish va tekshirish odatda bir necha oy davom etardi.