

OpenAI kompaniyasi bugun (20-avgust) blog postini e’lon qilib, talablarga javob beradigan ilg‘or modellar API mijozlari uchun “Zero Data Retention” xizmatini kengaytirganini ma’lum qildi. Avtomatlashtirilgan tizim o‘zaro aloqalararo xatar namunalarini aniqlay oladi.
IT之家 blog postiga tayanib xabar berishicha, OpenAI kompaniyasi so‘rovni qayta ishlash yakunlangach, promptlar yoki model javoblarini saqlamasligini ta’kidladi. Xodimlar mijozlar kontentini ko‘rib chiqa olmaydi, korporativ ma’lumotlar esa modelni o‘qitish uchun ishlatilmaydi (mijoz bundan aniq ravishda foydalanishga rozilik bermasa).
OpenAI ta’kidlashicha, modellar uzoqroq va murakkabroq vazifalarni bajara boshlagani sari ayrim jiddiy xavfsizlik xatarlari faqat bir necha bosqichli o‘zaro aloqalardan keyin namoyon bo‘lishi mumkin. ZDR bilan mos keladigan mavjud xavfsizlik tizimlari odatda o‘zaro aloqalarni birma-bir baholaydi, shu bois turli suhbatlar, akkauntlar o‘rtasida yoki xavfsizlik mexanizmlarini muntazam sinab ko‘rishda namoyon bo‘ladigan xatti-harakat namunalarini aniqlash qiyin.
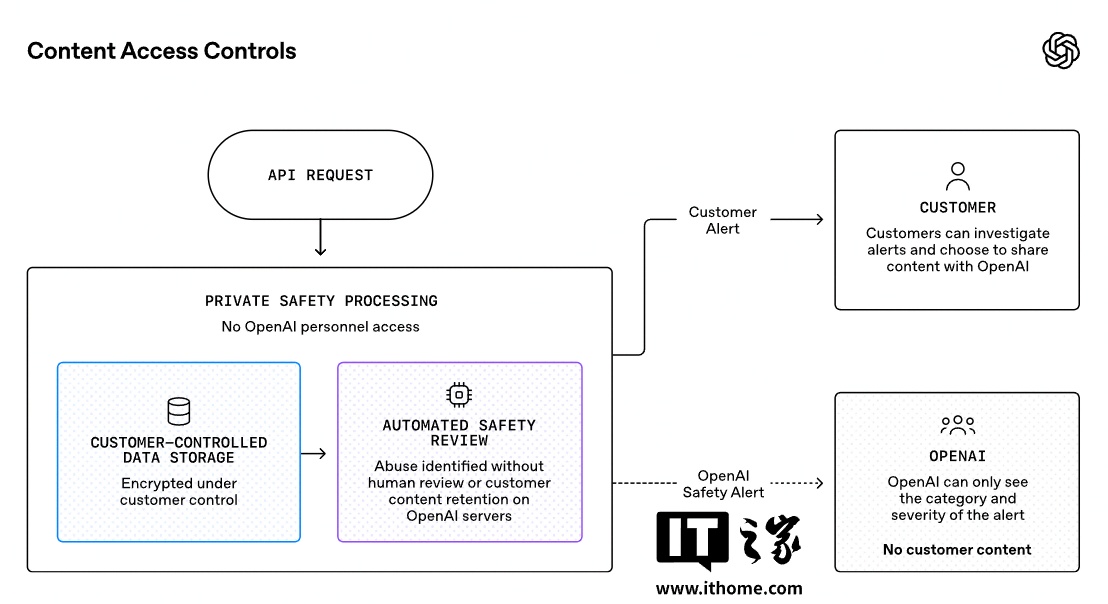
OpenAI kompaniyasi ushbu muammoni hal qilish uchun ko‘rib chiqish versiyasi sifatida Maxfiy xavfsizlikni qayta ishlash (Private Safety Processing) mexanizmini taqdim etdi. Ushbu mexanizm OpenAI xodimlari asosiy kontentga kira olmaydigan sharoitda avtomatlashtirilgan tizimlardan foydalanib, bog‘liq o‘zaro aloqalardagi xatar namunalarini tahlil qiladi.
Ushbu tizim mijozlar o‘zlari boshqaradigan infratuzilmadagi kontentga ham, OpenAI taqdim etadigan saqlash xizmatiga ham qo‘llanadi. Ikkinchi holatda mijoz kontenti mijoz nazorat qiladigan kalitlar bilan shifrlanadi. OpenAI xodimlarida ushbu kalitlar bo‘lmagani sababli ular asosiy promptlar va javoblarga kira olmaydi.
Tizim xatarni aniqlaganida, OpenAI faqat tegishli faoliyat turini ko‘rsatadigan, doirasi cheklangan xavfsizlik signalini oladi va shu asosda qanday choralar ko‘rish kerakligini baholaydi.
Kontent belgilangan taqdirda ham xodimlar mijoz kontentini ko‘ra olmaydi. Mijoz o‘z tizimidagi ma’lumotlar orqali ogohlantirishlarni tekshirishi va choralar ko‘rish bo‘yicha qaror qabul qilishi mumkin. Shikoyat qilish, qonuniy faoliyatni tushuntirish yoki tasdiqlangan suiiste’mol holatini tekshirishga yordam berish zarur bo‘lsa, mijoz tegishli ma’lumotlarni OpenAI’ga taqdim etishni o‘zi tanlashi mumkin.
OpenAI ma’lum qilishicha, Maxfiy xavfsizlikni qayta ishlash hozirda dastlabki mijozlar bilan sinovdan o‘tkazilmoqda. Kompaniya ushbu imkoniyatni sentabr oyidan boshlab joriy etishni va texnik oq qog‘ozni e’lon qilishni rejalashtirmoqda. OpenAI keyinchalik mijozlarni yangilanishlar, ularning amaldagi majburiyatlarga ta’siri hamda rejalashtirish uchun zarur vaqt va yordam haqida oldindan xabardor qilishini bildirdi.