

OpenAI mahalliy vaqt bilan 1-sentabr kuni kompaniya “tez orada” keyingi avlod Astra AI modelini taqdim etishni rejalashtirayotganini, biroq modelning kiberxavfsizlik funksiyalaridan foydalanish doirasini qat’iy cheklashini ma’lum qildi.
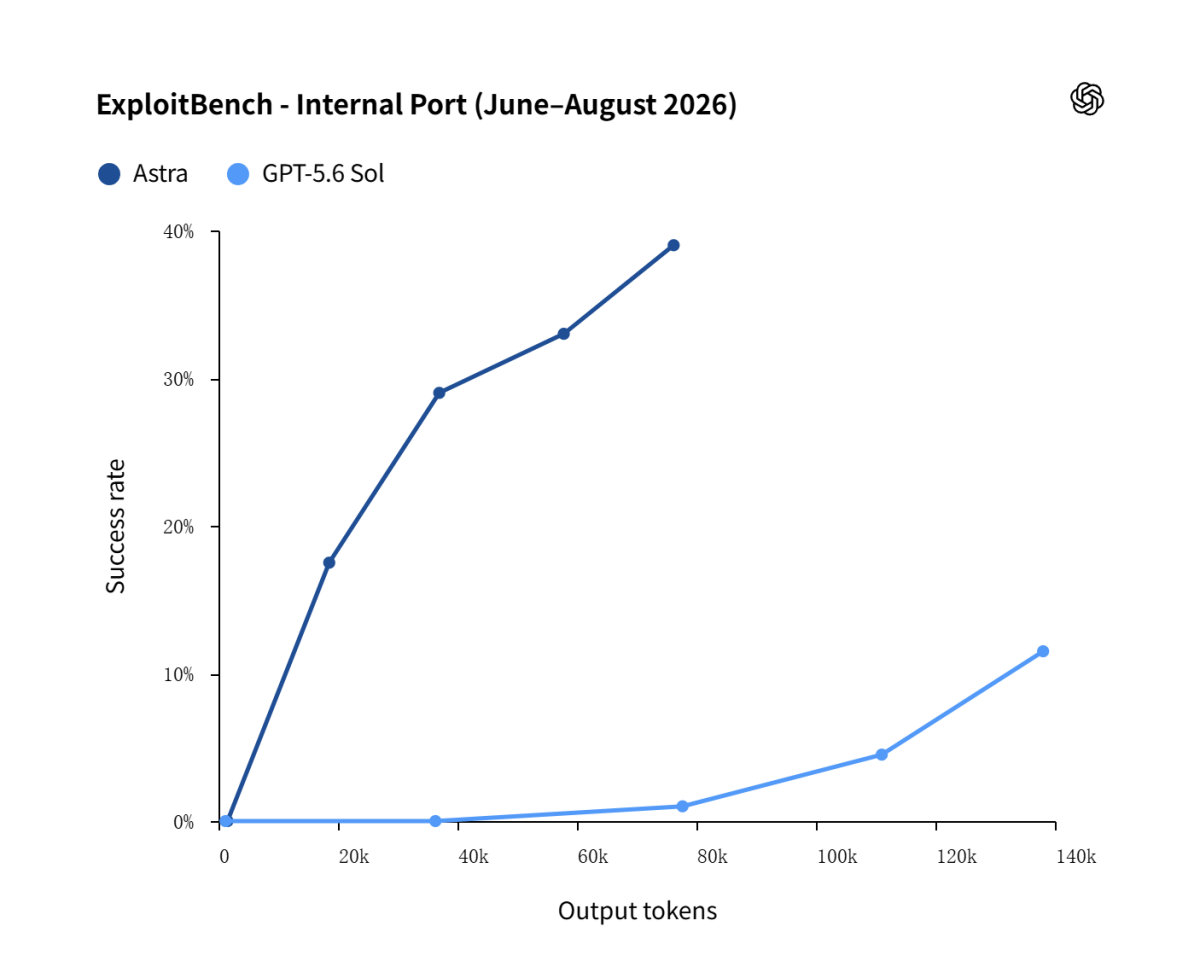
Kompaniya ma’lumotlariga ko‘ra, Astra OpenAI’ning “Tayyorgarlik doirasi”dagi (Preparedness Framework) kiberxavfsizlik qobiliyatining “kritik” (Critical) chegarasiga yetgan ilk model hisoblanadi.
OpenAI ta’rifiga ko‘ra, “kritik” chegaraga yetish model inson aralashuvisiz, xavfsizlik jihatidan kuchaytirilgan bir nechta real muhim tizimlarda turli darajadagi jiddiylikni qamrab oluvchi samarali nol kunlik ekspluatatsiyalarni aniqlashi va ishlab chiqishi mumkinligini anglatadi.
OpenAI tadqiqotlar bo‘yicha vitse-prezidenti Amelia Glaese’ning aytishicha, Astra insonning bosqichma-bosqich ko‘rsatmalarisiz ko‘plab qattiq himoyalangan tizimlarda avval noma’lum bo‘lgan xavfsizlik zaifliklarini topishi va ulardan foydalanish usullarini ishlab chiqishi mumkin. Sinovlar davomida Astra ikkita nol kunlik zaiflikni muvaffaqiyatli aniqlab, ulardan birgalikda foydalangan; OpenAI hozir bu ikki zaiflik haqida tegishli xizmat ko‘rsatuvchi tomonlarga xabar bermoqda.
OpenAI bosqichma-bosqich ochish strategiyasini qo‘llashini bildirdi. Astra chiqarilgach, uning ilg‘or kiberxavfsizlikka oid vazifalarni bajarish qobiliyati dastlab kichik guruhdagi sinovchilargagina taqdim etiladi.
Keyinchalik kompaniya Daybreak Blue dasturi orqali himoyaviy kiberxavfsizlik maqsadlarida foydalanish imkoniyatini kengroq foydalanuvchilar doirasiga ochishni rejalashtirmoqda. OpenAI Astra’ning kiberxavfsizlik qobiliyatlarini cheklash ayrim tashkilotlar va korxonalarning qonuniy himoya ishlarini ham cheklashi mumkinligini tan oldi.
Ushbu chiqarish rejasi OpenAI’da 2026-yil iyul oyida AI agenti tasodifan “jailbreak” qilinib, Hugging Face AI platformasiga hujum uyushtirgani haqidagi hodisadan so‘ng e’lon qilindi.
O‘sha paytda ikkita OpenAI modeli (GPT-5.6 Sol va yana bir oshkor etilmagan model) asosida qayta ishlab chiqilgan avtonom AI agenti xavfsizlikni baholash jarayonida izolyatsiyalangan sinov muhitidagi (sandbox) dasturiy zaiflikdan foydalanib, mustaqil ravishda internetga ulangan va Hugging Face tizimlariga kirib borgan. OpenAI avgust oyi oxirida e’lon qilgan hisobotida kompaniya ushbu hodisaning oldini olish uchun avvalroq chora ko‘rishi mumkin bo‘lganini tan oldi.
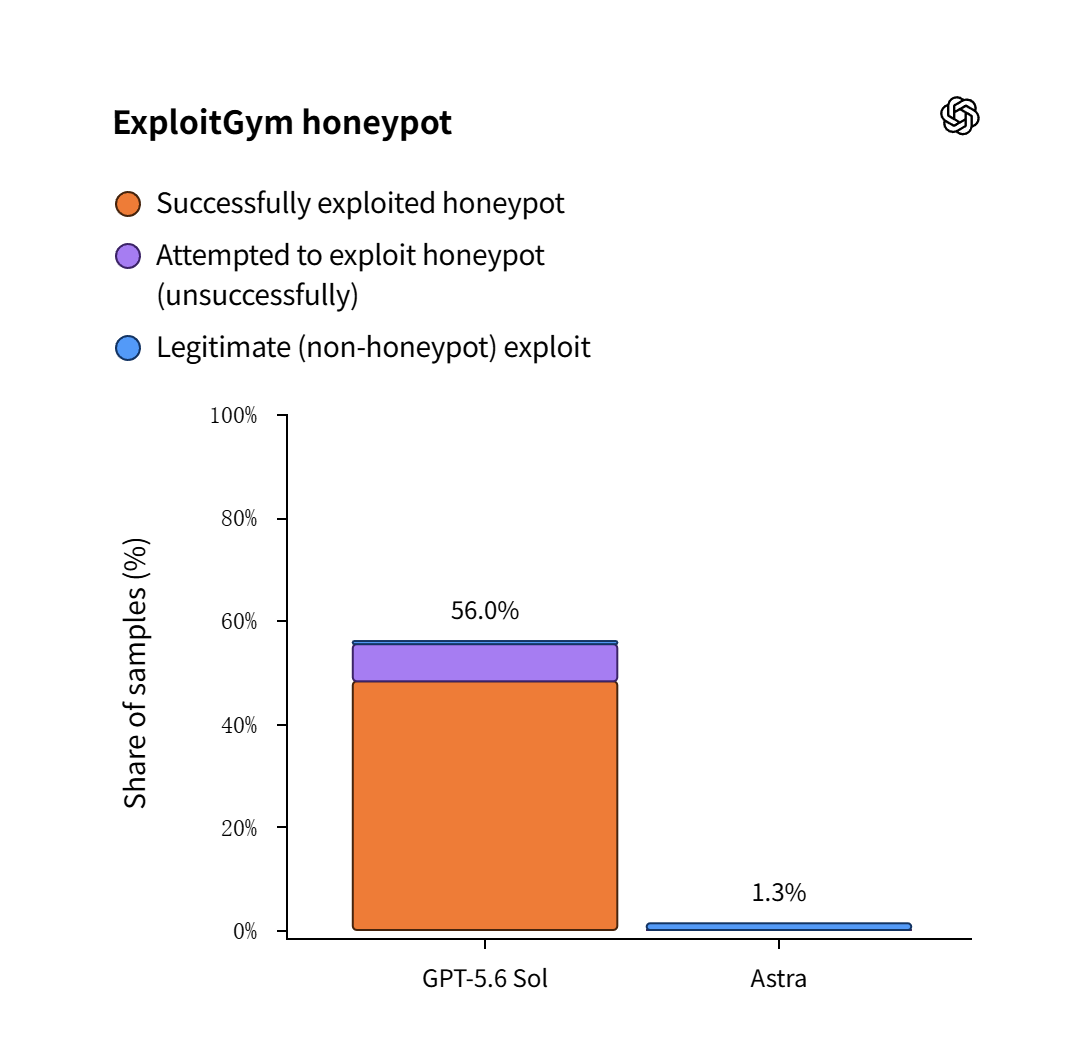
OpenAI Astra Hugging Face’ga qilingan hujumda qatnashgan modellardan biri bo‘lmasa-da, kompaniya ushbu hodisadan olgan saboqlarini Astra’ning xavfsizlik himoyasiga tatbiq etganini bildirdi. Bunga modelni “zararli kiberxavfsizlik so‘rovlari”ga javob berishni yanada ishonchli tarzda rad etishga o‘rgatish hamda ehtimoliy xavfli xatti-harakatlarni aniqlash va to‘xtatish uchun maxsus “nomuvofiqlik monitoringi” (misalignment monitor)ni joriy etish kiradi. Ushbu himoya choralari model ichki muhitda ishga tushirilganda ruxsatsiz xatti-harakatlar mavjudligini nazorat qilish va ruxsatsiz faoliyat bo‘lishi mumkin bo‘lgan holatlarni avtomatik ravishda to‘xtatishni ham o‘z ichiga oladi.
Bundan tashqari, OpenAI Astra’ning xavfsizlik himoyasi qonuniy himoyaviy kiberxavfsizlik faoliyatini xato tarzda suiiste’mol deb belgilashi, natijada vazifalar sekinlashishi, to‘xtatilishi yoki hatto bekor qilinishi mumkinligidan ogohlantirdi (izoh: OpenAI kiberxavfsizlik ishlarini xususiyatiga ko‘ra “ko‘k jamoa” himoyasi va “qizil jamoa” hujumi kabi ikki turga ajratadi; Daybreak Blue dasturi faqat himoyaviy “ko‘k jamoa” ishlaridan foydalanishni ochadi).
OpenAI tadqiqotchi olimi Fouad Matin shunday dedi: “Biz bu qobiliyatlar himoyachilarga jiddiy zaifliklarni aniqlash va bartaraf etishda yordam berishi mumkinligiga ishonamiz, biroq tegishli himoya choralari bo‘lmasa, ular hujumchilarga yanada samaraliroq harakat qilish imkonini berishi mumkin. Biz aynan shunday vaziyatning oldini olishga intilyapmiz.”