
- Oylik tashriflar
- 0
- Narxlar
- Belgilanmagan
- Ro‘yxatga kiritilgan
- —
- Yangilangan
- 2026-11-05
01Kimi Hosted Agents nima
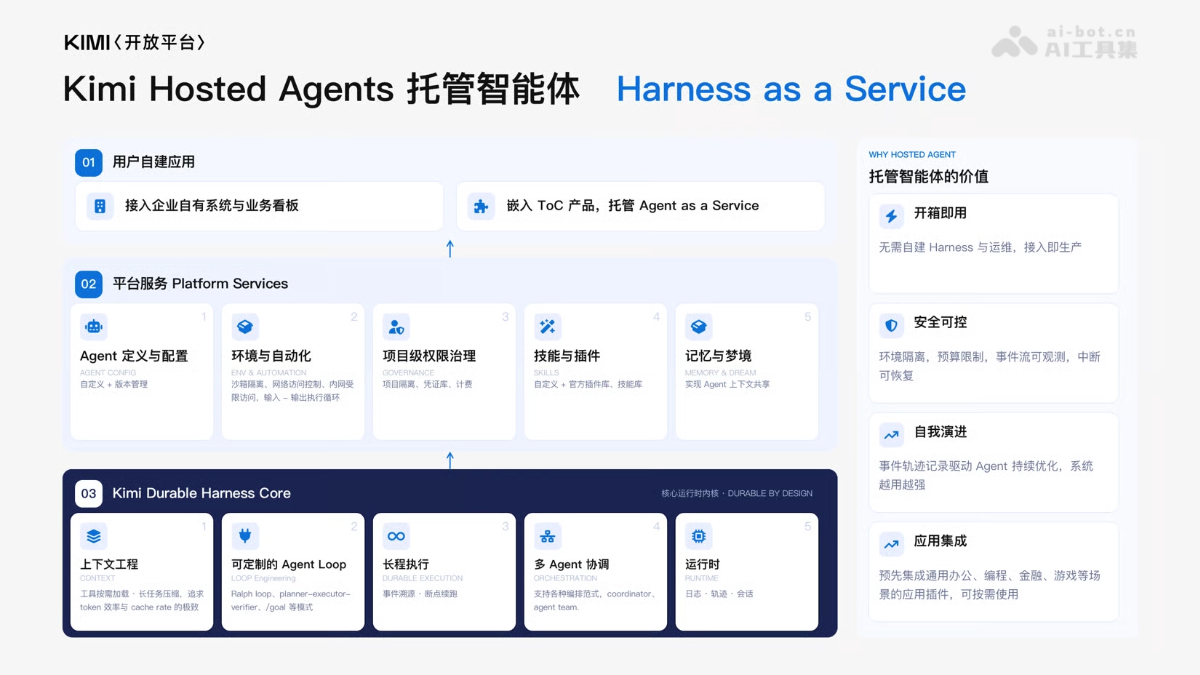
Kimi Hosted Agents — Yuejiya Mian tomonidan taqdim etilgan, korxonalar uchun mo‘ljallangan boshqariladigan agentlar xizmati bo‘lib, Harness as a Service sifatida Agent ishlashi uchun zarur ijro muhiti, sessiyalarni boshqarish, vositalardan foydalanish, ruxsatlarni boshqarish va boshqa frameworklarni bulutli xizmatga aylantiradi. Korxonalar o‘z infratuzilmasini yaratmasdan 7×24 soat ishlaydigan muhitga ega bo‘lishi, uzoq davom etadigan vazifalar va bir nechta agentlarning hamkorligini qo‘llab-quvvatlashi mumkin. Kimi Hosted Agents tarkibida 140+ ko‘nikma va 30+ plagin mavjud, shuningdek, sandbox izolyatsiyasi va maxfiy kontentni bloklash funksiyalari taqdim etiladi. To‘lov tokens, sandbox davomiyligi va plaginlardan foydalanish asosida hisoblanadi.
02Kimi Hosted Agentsning asosiy funksiyalari
Harness’ni bulutda boshqarish: ijro muhiti, sessiyalarni boshqarish, vositalardan foydalanish, ruxsatlarni boshqarish, uzilishdan keyin tiklash va Agent ishlashining boshqa frameworklarini yagona bulutli xizmat sifatida taqdim etadi. Korxonalar o‘z infratuzilmasini yaratmasdan 7×24 soat ishlaydigan muhitga ega bo‘lishi mumkin.
Uzoq davom etadigan vazifalar va ko‘p agentli hamkorlik: uzluksiz ishlaydigan uzoq vazifalar hamda bir nechta agentlarning vazifalarni taqsimlab hamkorlik qilishini qo‘llab-quvvatlaydi, biznes monitoringi va chuqur tadqiqot kabi ko‘p vaqt talab qiladigan holatlarga mos keladi.
Sandbox va ruxsatlarni nazorat qilish: alohida sandbox hamda tarmoqqa kirishni boshqarish imkonini beradi. Korxonalar amallar chegarasini belgilashi, sessiyani istalgan vaqtda to‘xtatishi, bajarilish jarayonini kuzatishi va audit uchun eksport qilishi mumkin.
Ko‘nikma va plaginlar kutubxonasi: tarmoqli qidiruv, professional ma’lumotlarni izlash, ofis hujjatlarini qayta ishlash kabi yo‘nalishlarni qamrab oluvchi 140+ ko‘nikma va 30+ plaginni o‘z ichiga oladi. Shuningdek, korxonaning o‘z vositalari va ma’lumot manbalarini ulashni qo‘llab-quvvatlaydi.
Kimi Inference Hook: har bir model xulosasidan oldin kirish ma’lumotlari va vositalar qaytargan kontentni tekshiradigan mustaqil xavfsizlik komponenti. Korxona belgilagan qoidalar asosida maxfiylikka oid va sezgir ma’lumotlarni bloklaydi. Hozircha faqat korporativ tasdiqlangan foydalanuvchilar uchun maqsadli ravishda ochiq.
Rasmiy Agent shablonlari: dastlab 12 ta shablon taqdim etiladi. Ular moliyaviy investitsiya tadqiqotlari va modellashtirish, chuqur tadqiqot, tonggi hisobot, ekspluatatsion javob kabi holatlarni qamrab oladi. Shablonni loyiha maydoniga nusxalab, ichki ma’lumotlarga ulash orqali tezda moslashtirish va ishga tushirish mumkin.
03Kimi Hosted Agentsdan qanday foydalaniladi
Ro‘yxatdan o‘tish va tasdiqlash: https://platform.kimi.com/docs/hosted-agents/quickstart manziliga kirib, ochiq platforma hisobini ro‘yxatdan o‘tkazing. “Tashkilotni boshqarish — API boshqaruvi” bo‘limida API Key yarating.
kha CLI’ni o‘rnatish: rasmiy o‘rnatish skripti orqali kha’ni o‘rnating va API Key yordamida tizimga kiring. Shundan so‘ng Kimi Code, Claude Code, Codex kabi AI dasturlash yordamchilarida tabiiy tildan foydalanib agentlar va sessiyalarni boshqarishingiz mumkin. Shuningdek, konsol veb-interfeysi yoki REST API’dan bevosita foydalanish mumkin.
Agentni tanlash: interfeys yoki konsol orqali mavjud agentlar ro‘yxatini ko‘ring, vazifani bajaradigan Agentni aniqlang va uning ID’sini saqlang.
Ijro muhitini yaratish: agent ishlaydigan muhit bo‘lgan bulutli sandbox ijro muhitini sozlang.
Sessiya yaratish: Agentni ijro muhiti bilan bog‘lab sessiya yarating. Bu vazifani bajarish va holatni saqlash uchun asosiy konteyner hisoblanadi.
Hodisalar oqimiga obuna bo‘lish: SSE orqali sessiya hodisalari oqimiga obuna bo‘lib, Agentning fikrlashi, vositalardan foydalanishi va xabar chiqishini real vaqtda qabul qiling. Ulanish uzilganda Last-Event-ID yordamida o‘qishni davom ettirish mumkin.
Vazifa xabarini yuborish: sessiyaga POST orqali user.message yuborib, aniq vazifani bering. Shundan so‘ng Agent vositalarni chaqirib, vazifani bajarishni boshlaydi.
Yakunlanishini kutish va natijalarni olish: hodisalar oqimida status qiymati idle bo‘lgan sessiya holati paydo bo‘lganda vazifa tugaydi. Artifact interfeysi orqali topshiriladigan fayllarni ro‘yxatlang va yuklab oling. Oraliq fayllar kerak bo‘lsa, sessiya fayl tizimini bevosita ko‘rib, ularni yuklab olish ham mumkin.
04Kimi Hosted Agentsning asosiy afzalliklari
Harness’ni o‘zingiz yaratishingiz shart emas: ijro muhiti, sessiyalarni boshqarish, vositalardan foydalanish, ruxsatlarni boshqarish, uzilishdan keyin tiklash kabi quyi darajadagi frameworklar to‘liq bulutda boshqariladi. Korxonalar bir necha oy davomida o‘z tizimini yaratish va uni doimiy qo‘llab-quvvatlash o‘rniga biznes ilovalarini ishlab chiqishga e’tibor qaratishi mumkin.
7×24 soatlik uzoq muddatli ishlash: sessiya holati va fayllar server tomonida saqlanadi, asinxron uzoq vazifalar hamda ko‘p agentli hamkorlikni qo‘llab-quvvatlaydi. Bu biznes monitoringi va chuqur tadqiqot kabi uzluksiz ishlashni talab qiladigan holatlar uchun mos.
Xavfsiz va boshqariladigan: alohida sandbox hamda tarmoqqa kirish ruxsatlarini boshqarish imkonini beradi. Korxonalar amallar chegarasini belgilashi, sessiyani istalgan vaqtda to‘xtatishi, bajarilish jarayonini kuzatishi va audit uchun eksport qilishi mumkin.
Xulosa chiqarishdan oldingi xavfsizlik bloklovi: Kimi Inference Hook har bir model xulosasidan oldin kirish ma’lumotlari va vositalar qaytargan kontentni tekshiradi, maxfiylikka oid va sezgir ma’lumotlarni modelga kirishidan oldin bloklaydi. Tekshiruv qoidalarini korxonaning o‘zi belgilaydi.
Tayyor imkoniyatlar kutubxonasi: tarmoqli qidiruv, professional ma’lumotlarni izlash, ofis hujjatlarini qayta ishlash kabi keng tarqalgan vazifalarni qamrab oluvchi 140+ ko‘nikma va 30+ plagin mavjud. Korxonaning o‘z vositalari va ma’lumot manbalarini ulash ham mumkin.
Rasmiy shablonlar yordamida tez ishga tushirish: dastlabki 12 ta rasmiy Agent shabloni moliyaviy investitsiya tadqiqotlari, ekspluatatsion javob kabi holatlarni qamrab oladi. Ularni loyiha maydoniga nusxalab, ichki ma’lumotlarga ulash orqali tezda moslashtirish va ishga tushirish mumkin, bu prototipdan ishlab chiqarishgacha bo‘lgan muddatni sezilarli qisqartiradi.
05Kimi Hosted Agents loyihasi manzili
Loyiha rasmiy sayti: https://platform.kimi.com/docs/hosted-agents/overview
06Kimi Hosted Agentsdan foydalanish holatlari
Investitsiya tadqiqotlari, modellashtirish va chuqur tadqiqot: moliyaviy ma’lumotlar plaginlari hamda tahliliy hisobotlar manbalarini ulab, vazifalarni avtomatik qismlarga ajratadi, vositalardan foydalanib moliyaviy modellashtirish va soha tadqiqotlarini bajaradi, 7×24 soat davomida investitsiya tadqiqotlari natijalarini ishlab chiqaradi.
Moliyaviy tonggi hisobot va kontent yaratish: bozor holati va yangiliklarni belgilangan vaqtda jamlab, tonggi hisobot, PPT kabi ofis hujjatlarini avtomatik yaratadi. Bu tashkilotlarning tonggi yig‘ilishlari kabi muntazam kontent ishlab chiqarish jarayonlariga mos keladi.
IPO kuzatuvi va portfel monitoringi: Gonkong aksiyalari IPO’larini skanerlash va portfeldagi pozitsiyalarni muntazam kuzatishni amalga oshiradi, noodatiy o‘zgarishlar yuz berganda ogohlantirish yuboradi hamda charchamaydigan monitoring agenti vazifasini bajaradi.
Korxona ichki ekspluatatsiyasi va biznes monitoringi: ichki tizimlarga ulanib, ekspluatatsion javob va biznes monitoringi kabi vazifalarni bajaradi, sandbox va ruxsat chegaralari doirasida ogohlantirishlar hamda rejali tekshiruvlarni avtomatik qayta ishlaydi.
© Ogohlantirish: domenlar va havola qilingan kontent vaqt o‘tishi bilan o‘zgarishi mumkin. AIEZZ uchinchi tomon veb-saytlarini nazorat qilmaydi. Tashqi kontent va xatarlarni mustaqil ravishda ko‘rib chiqing.
Foydalanuvchi sharhlari0