

Agentbox nima?
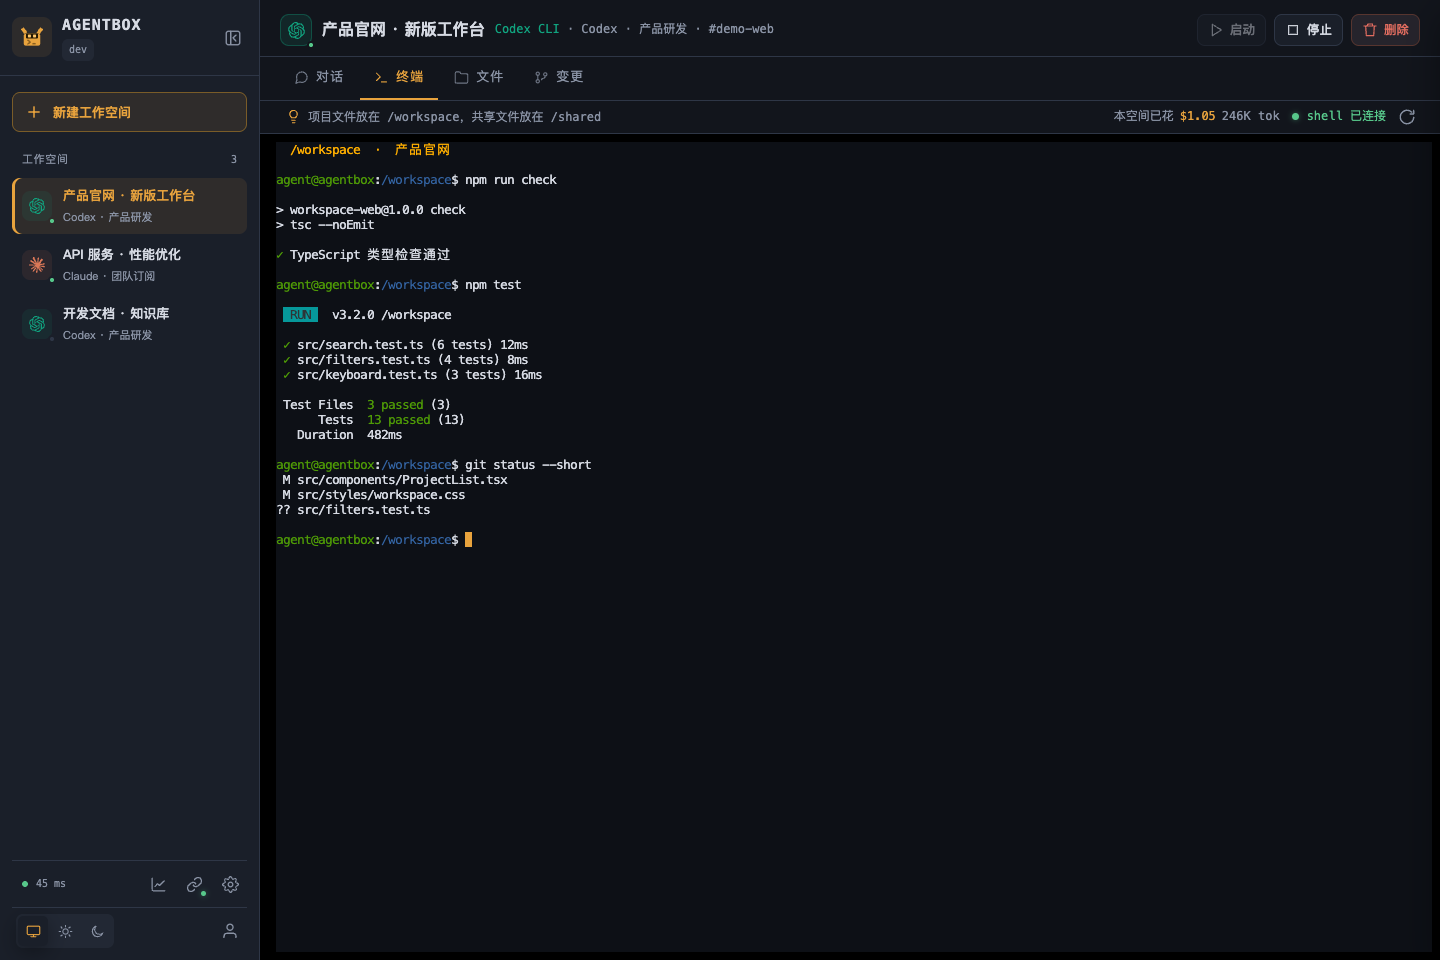
Agentbox brauzer orqali Claude Code va Codex CLI dasturlarini ishga tushirish uchun mo‘ljallangan, o‘zingiz joylashtiradigan muhitdir. U AI chat, terminal, loyiha fayllari, Git ko‘rib chiqishi, hisob boshqaruvi va foydalanish kuzatuvini o‘z serveringizda joylashtirilgan doimiy ish maydonlarida birlashtiradi.
Server ichiga TypeScript frontend joylashtirilgan yagona Go binar fayli sifatida tarqatiladi. U ilova holati va chat tarixini SQLite’da saqlaydi hamda kodlash ish maydonlarini izolyatsiya qilish uchun Docker konteynerlaridan foydalanadi. Doimiy kataloglar loyiha fayllari, home konfiguratsiyasi va umumiy resurslarni konteyner hayotiy siklidan mustaqil ravishda saqlaydi.
Agentbox ayniqsa kodlash vazifasini bir qurilmada boshlab, muhitni qayta yaratmasdan boshqa joyda davom ettirmoqchi bo‘lganingizda foydalidir. Vazifaga yo‘naltirilgan ishlar uchun oqimli Web chatdan foydalanishingiz yoki original Claude Code yoxud Codex CLI bilan bevosita ishlash uchun brauzer terminalini ochishingiz mumkin.
Asosiy imkoniyatlar
- Doimiy ish maydonlari: Loyiha fayllari, home konfiguratsiyasi, umumiy fayllar va chat tarixi serveringizda saqlanadi.
- Ikki agent interfeysi: Brauzer chati va original buyruq qatori vositalari o‘rtasida almashishingiz mumkin.
- Integratsiyalashgan yetkazib berish jarayoni: Loyihani yuklang yoki klonlang, vazifa biriktiring, fayllarni tekshiring, Git farqlarini ko‘rib chiqing hamda natijani commit qiling yoki yuklab oling.
- Markaziy hisoblar havzasi: Administratorlar Claude va Codex OAuth obunalarini, API kalitlarini, relay endpointlarini, kirish doiralarini va chiqish proksilarini sozlashi mumkin.
- Foydalanish va xarajat qaydlari: Tokenlar, narxlash manbalari, kechikish va qayd etilgan xarajatlarni ko‘rgan holda foydalanishni foydalanuvchi, model va vaqt bo‘yicha filtrlang.
- Qayta foydalaniladigan resurslar: Har bir foydalanuvchiga barcha ish maydonlarida
/sharedsifatida ulanadigan umumiy katalog beriladi. Home shablonlari, Claude ko‘nikmalari va MCP konfiguratsiyasi ham qo‘llab-quvvatlanadi. - Ixtiyoriy xususiy tarmoq orqali kirish:
abox-linkmijozi aniq ruxsat berilgan repozitoriylar, ma’lumotlar bazalari va xizmatlarni bulutda joylashtirilgan ish maydonlariga ochib berishi mumkin. - Moslashuvchan interfeys: Konsol chuqur havolalar, yorug‘ va qorong‘i mavzular hamda mobil maketlarni qo‘llab-quvvatlaydi.
Arxitekturani tushunish
Brauzeringiz Agentbox serveriga HTTP yoki HTTPS va WebSocket ulanishlari orqali ulanadi. Server mahalliy Docker API orqali ish maydoni konteynerlarini boshqaradi va ilova yozuvlarini SQLite’da saqlaydi. Har bir ish maydoni o‘z konteyneri va doimiy kataloglariga ega.
Ish maydonida bir nechta chat tarmog‘i bo‘lishi mumkin, biroq ushbu ish maydonida bir vaqtning o‘zida faqat bitta Web chat navbati ishlaydi. Asosiy doimiy joylashuvlar /workspace, /home/agent va /shared kataloglaridir. Konteyner almashtirilgandan keyin ham saqlanishi kerak bo‘lgan fayllar shu joylardan birida saqlanishi lozim.
Muhim: Doimiy fayllar doimiy jarayonlar degani emas. Terminal tarmog‘idagi uzilishdan keyin qayta ulanish tmux sessiyasini tiklashi mumkin, ammo konteynerni to‘xtatish yoki qayta yaratish unda ishlayotgan jarayonlarni tugatadi.
Zarur shartlar
Eng tezkor o‘rnatish usuli systemd o‘rnatilgan Linux serveriga mo‘ljallangan. Reliz paketlari Linux x86_64 va arm64 platformalarini qo‘llab-quvvatlaydi.
- Ubuntu 22.04 yoki undan yangi versiyasi yoxud Debian 12 yoki undan yangi versiyasi yetishmayotgan bog‘liqliklar va Docker’ni avtomatik o‘rnatishi mumkin.
- Boshqa Linux distributivlariga Python 3.9 yoki undan yangi versiyasi, Git, curl, CA sertifikatlari, vaqt mintaqasi ma’lumotlari va mahalliy Docker Engine kerak.
- Birinchi ish maydoni tasvirini yaratish uchun konteyner registrlari, Debian paket repozitoriylari va npm’ga kirish zarur.
- Masofaviy kirish uchun SSH forwarding yoki reverse proxy ishlatilmasa, TCP
8180portiga server firewall’i yoki xavfsizlik guruhida ruxsat berilishi kerak.
Tayyor o‘rnatishlar serverda Go yoki Node.js bo‘lishini talab qilmaydi.
Agentbox’ni reliz o‘rnatuvchisi orqali o‘rnatish
1. O‘rnatuvchini ishga tushiring
Linux serveriga ulanib, quyidagini ishga tushiring:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bashO‘rnatuvchi sukut bo‘yicha eng so‘nggi barqaror relizni tanlaydi. README faylida v0.1.5 joriy barqaror reliz sifatida ko‘rsatilgan. Ushbu versiyani belgilash uchun quyidagidan foydalaning:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bash -s -- --version v0.1.5O‘rnatish jarayoni reliz paketini tekshiradi, vositalarning belgilangan versiyalari bilan ish maydoni tasvirini yaratadi, konfiguratsiyani hosil qiladi, tasodifiy administrator parolini yaratadi va agentbox.service xizmatini ishga tushiradi. Dastlabki tasvirni yaratish bir necha daqiqa davom etishi mumkin.
2. Konsolni oching
O‘rnatish tugagach, terminalda ko‘rsatilgan administrator parolini yozib oling. Quyidagi manzilni oching va joy tutuvchini server manzili bilan almashtiring:
http://YOUR_SERVER_IP:8180boxadmin foydalanuvchi nomi va yaratilgan parol bilan kiring. Agentbox’ni doimiy ravishda ommaga ochishdan oldin HTTPS’ni sozlang.
3. Agentbox’ni reverse proxy bilan cheklang
Agar Agentbox faqat mahalliy ulanishlarni qabul qilishi kerak bo‘lsa, o‘rnatish vaqtida listen parametrini qo‘shing:
curl -fsSL https://raw.githubusercontent.com/devilcoolyue/agentbox/main/install.sh | sudo bash -s -- --listen 127.0.0.1:8180Shundan so‘ng xizmat oldiga WebSocket qo‘llab-quvvatlaydigan HTTPS reverse proxy joylashtirishingiz mumkin. Reliz o‘rnatishlarida konfiguratsiya /etc/agentbox katalogida, ilova ma’lumotlari esa /var/lib/agentbox katalogida saqlanadi.
Claude yoki Codex hisobini sozlash
Tizimga kirgach, System settings → Account pool bo‘limini oching; joriy xitoycha interfeysda bu 系统设置 → 账号池 deb ko‘rsatiladi. Claude yoki Codex hisobini qo‘shing.
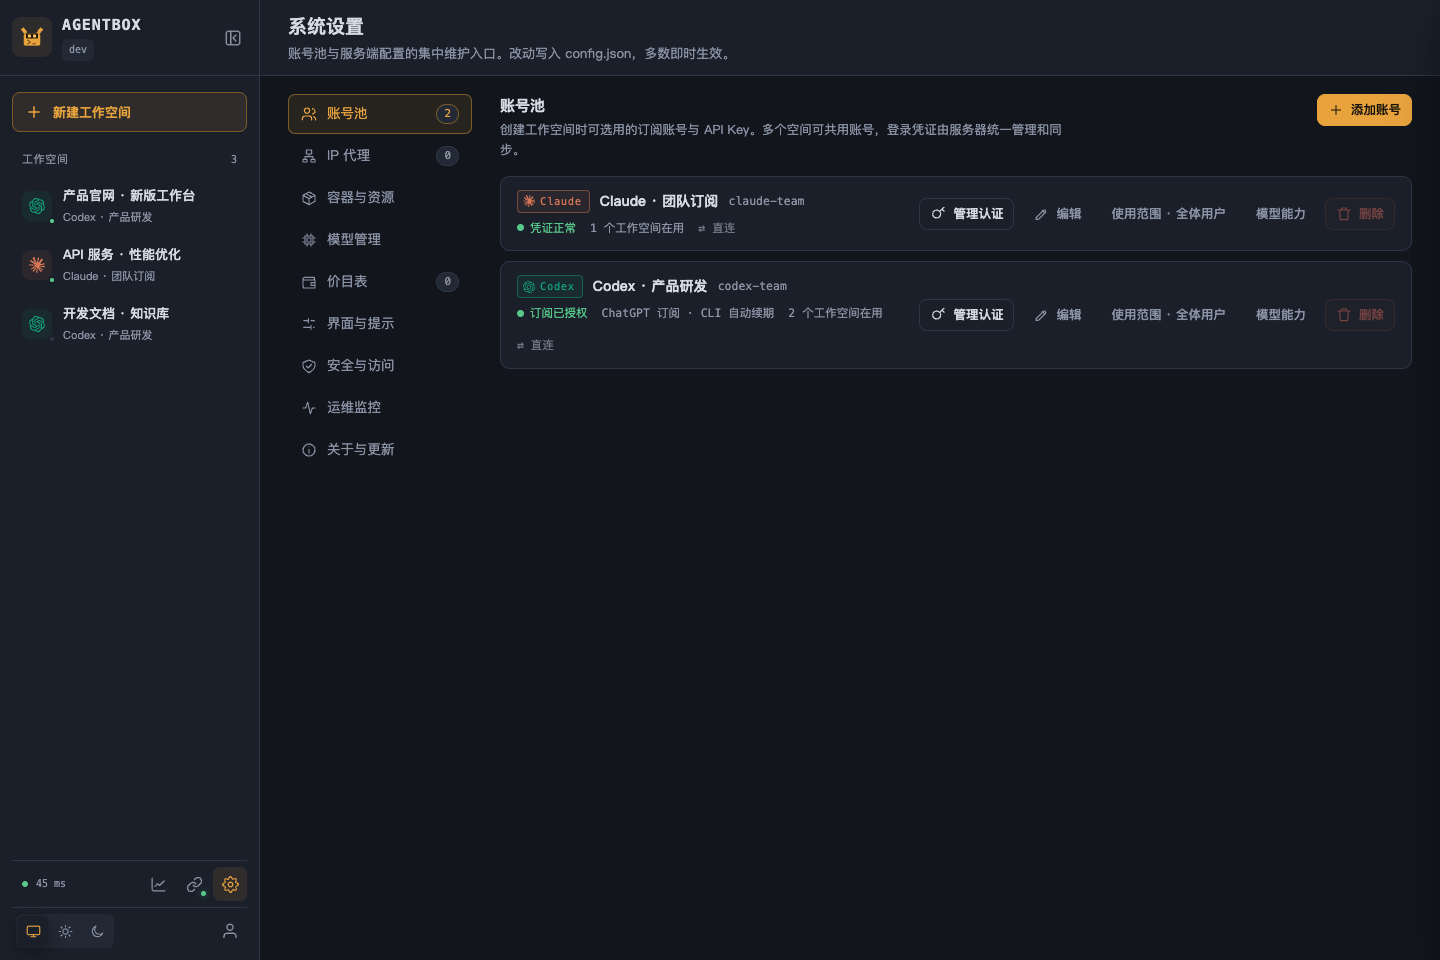
Agentbox quyidagi ulanish usullarini qo‘llab-quvvatlaydi:
- Claude obunasi: Subscription OAuth-ni tanlang va avtorizatsiya kodini joylashtiring.
- Codex obunasi: Subscription OAuth-ni tanlang va to‘liq callback URL manzilini joylashtiring.
- API yoki relay hisobi: Provayder endpointi va kalitini kiriting. Codex relay provayder kutayotgan protokolga mos kelishi kerak.
Tanish bo‘ladigan hisob nomini, zarur bo‘lsa, uning chiqish proksisini va kirish doirasini belgilang. Hisob barcha foydalanuvchilar, tanlangan foydalanuvchilar yoki faqat administratorlar uchun mavjud bo‘lishi mumkin. Administratorlar sozlangan barcha hisoblardan foydalanishi mumkin.
Terminaldan foydalanish huquqiga ega workspace foydalanuvchilari konteynerlari ichidagi buyruqlar qatoriga uzatilgan hisob ma’lumotlarini o‘qishi mumkin. Shu sababli umumiy hisob havzalari faqat ishonchli foydalanuvchilar bilan cheklanishi kerak. Kirishni bekor qilish yangi operatsiyalar va hisob ma’lumotlarini sinxronlashni to‘xtatadi, ammo to‘liq bekor qilish uchun zararlangan konteynerlarni to‘xtatish va yuqori darajadagi hisob ma’lumotlarini yangilash ham talab qilinishi mumkin.
Birinchi workspace’ingizni yarating
- Workspace yarating va unga tavsiflovchi nom bering.
- Agent sifatida Claude Code yoki Codex CLI-ni tanlang.
- Foydalanuvchingiz foydalanishga vakolatli bo‘lgan hisobni tanlang.
- Loyihani Files orqali yuklash yoki Terminalda klonlash orqali import qiling.
- Chatni oching va aniq kodlash vazifasini yuboring.
- Tahrirlangan fayllarni tekshiring va Changes bo‘limidagi Git diff-ni ko‘rib chiqing.
- O‘zgarishlarni lokal ravishda commit qiling yoki loyiha fayllarini yuklab oling.
Loyiha fayllarini yuklash va tekshirish
Files interfeysi loyiha va umumiy kataloglar uchun katalog daraxti, yuklash, tahrirlash, oldindan ko‘rish hamda arxivlarni yuklab olish imkoniyatlarini taqdim etadi. Manba ko‘ruvchisi qator raqamlari, sintaksisni ajratib ko‘rsatish, qator va ustun bo‘yicha navigatsiya, joriy qatorni ajratib ko‘rsatish hamda to‘liq ekran rejimini o‘z ichiga oladi.
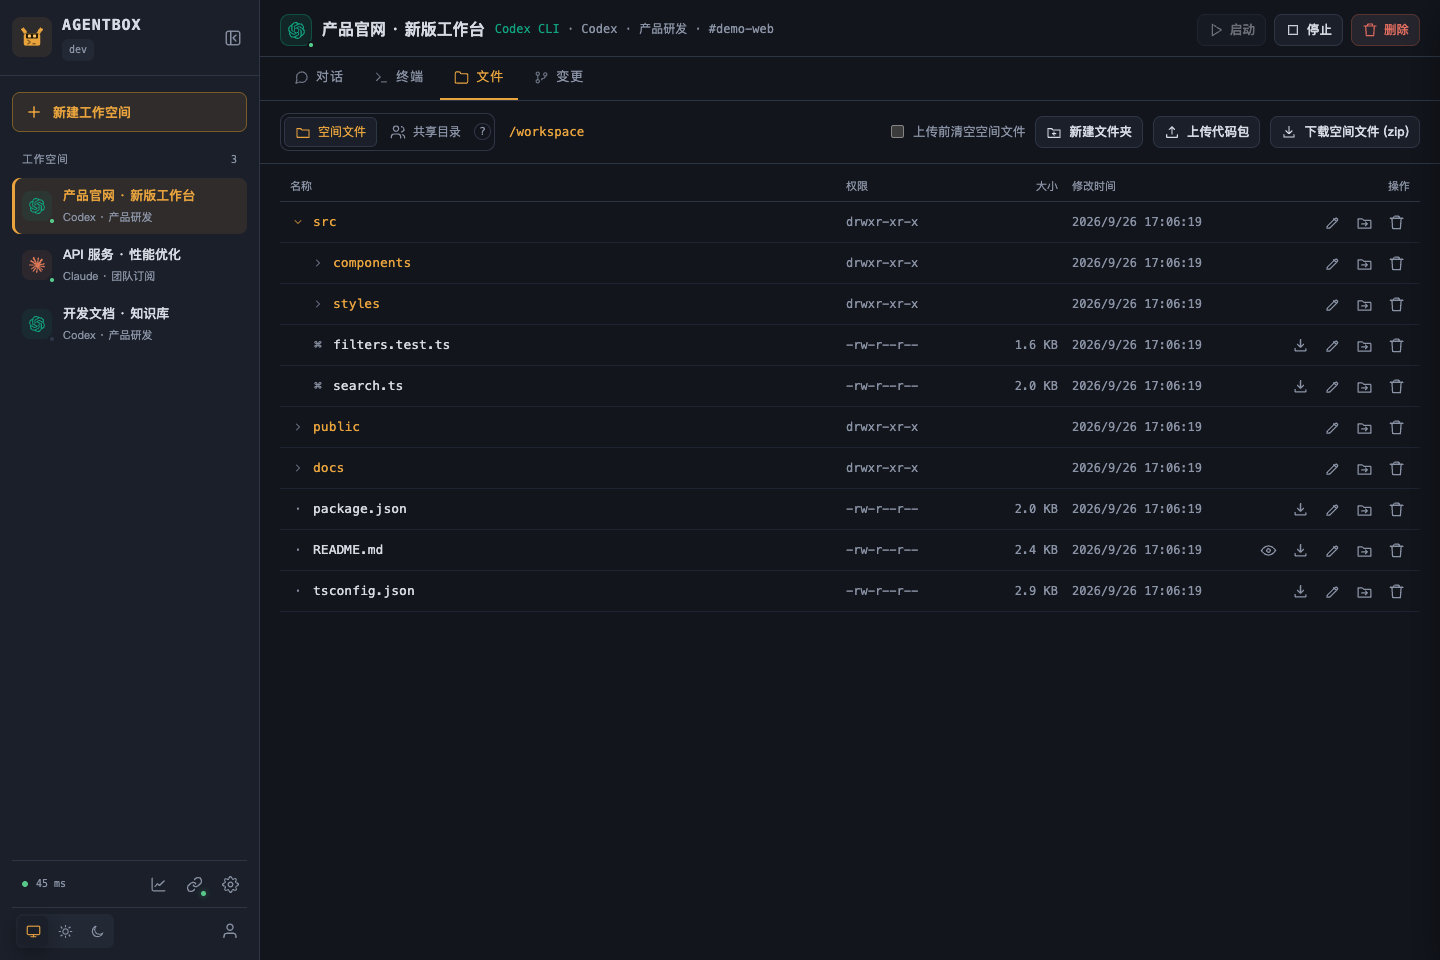
Veb-fayl operatsiyalari cheklangan katalog deskriptorlaridan foydalanadi va ramziy havolalarni kuzatmaydi. Yuklashlar vaqtinchalik kataloglarda tekshiriladi, muharrir orqali saqlash esa atomik almashtirishdan foydalanadi. Biroq konteyner ichidagi buyruqlar qatori vositalari shablonlar taqdim etgan havolalardan foydalanishi mumkin.
Terminaldan repozitoriy klonlash
Terminalni oching va odatiy shell buyruqlarini bajaring. Masalan:
cd /workspace
git clone https://github.com/OWNER/PROJECT.git
cd PROJECT
git status
Agentbox workspace tasvirida original agent CLI-lari va keng tarqalgan ishlab chiqish vositalarini o‘z ichiga oladi. Terminal seanslari tmux-dan foydalanadi, shuning uchun brauzer yoki tarmoq uzilgandan keyin ularga qayta ulanishingiz mumkin.
Web chat-da vazifa berish
Chatni oching va so‘ralgan o‘zgarish, tegishli cheklovlar hamda kutilayotgan tekshiruvlarni tasvirlab bering. Masalan:
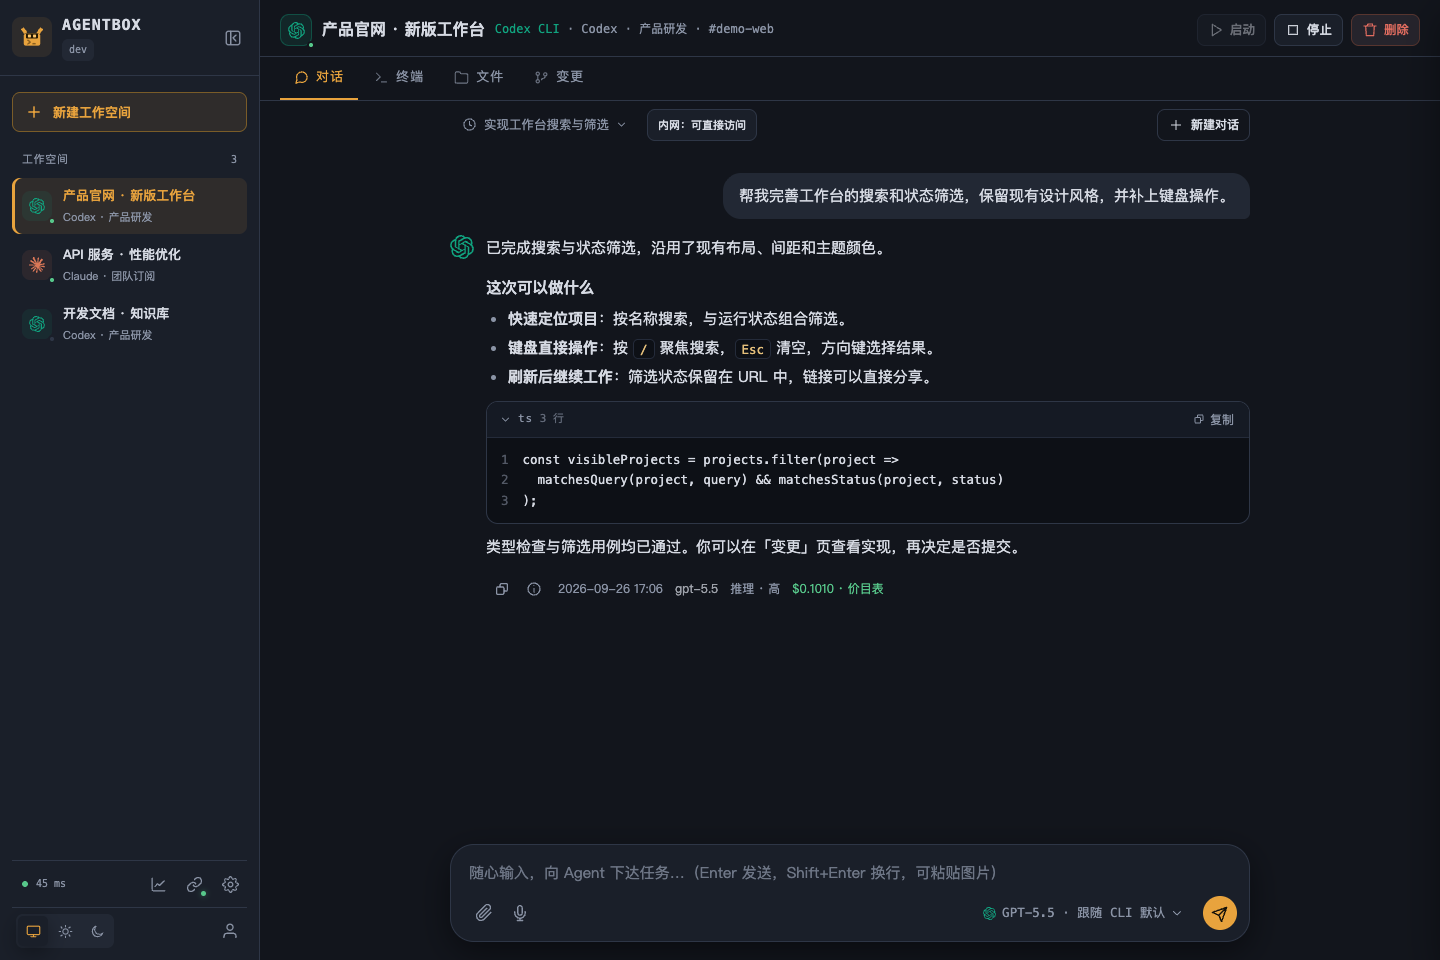
Ushbu loyihani tekshiring va foydalanuvchini ro‘yxatdan o‘tkazish endpointiga kiritish ma’lumotlarini tekshirishni qo‘shing. Mavjud API javob formatini saqlang, noto‘g‘ri email manzillari uchun testlar qo‘shing va tegishli testlar to‘plamini ishga tushiring.Chat model va fikrlash darajasini tanlashni qo‘llab-quvvatlaydi. Har bir javobda uning vaqti, modeli, sozlamalar surati va narxi qayd etiladi. Claude oqimli headless seanslarni ishga tushiradi. Codex app-server integratsiyasidan foydalanishni afzal ko‘radi va handshake muvaffaqiyatsiz bo‘lsa, bajarish rejimiga o‘tadi.
Natijani ko‘rib chiqish va topshirish
Agent ishini tugatgach, o‘zgartirilgan fayllar va rangli diff-larni tekshirish uchun Changes bo‘limini oching. Diff yetarli kontekst bermasa, to‘liq faylni ko‘rib chiqing.
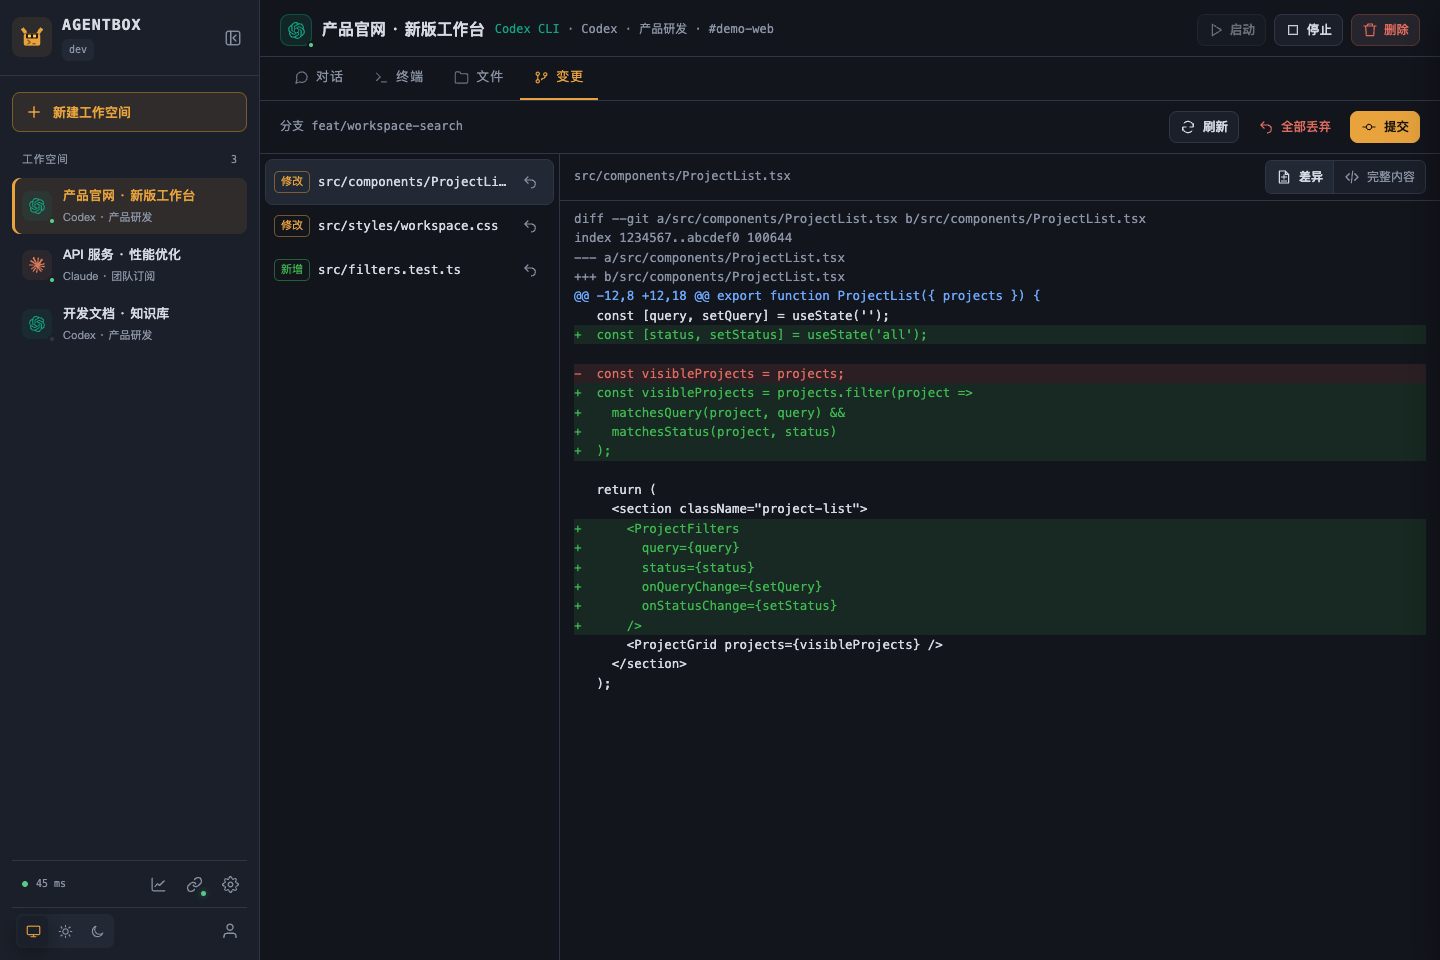
Veb orqali bajarilgan commit-lar lokal bo‘ladi va masofaviy repozitoriyga avtomatik yuborilmaydi. Ular Git hook-larini ham ishga tushirmaydi yoki imzolamaydi. Hook-lar yoki imzolangan commit-lar talab qilinsa, terminaldan foydalaning.
Agentbox shuningdek repozitoriy ulanishlarini boshqarish, klonlash, fetch qilish, fast-forward pull-lar, yuborishdan oldingi ko‘rib chiqishlar, branch operatsiyalari hamda GitHub yoki GitLab pull request va merge request-larini yaratish imkoniyatlarini taqdim etadi. Repozitoriy ulanishlari HTTPS tokenlari yoki SSH maxfiy kalitlaridan foydalanishi mumkin.
Manba kodidan yig‘ish va ishga tushirish
Agentbox-ni o‘zgartirish yoki loyihaga hissa qo‘shishni rejalashtirsangiz, manba kod workflow’idan foydalaning. Hujjatlashtirilgan yig‘ish muhiti Docker, Go 1.26.6 yoki mos avtomatik toolchain, Git, Python 3, curl, iproute2 va OpenSSL o‘rnatilgan Linux tizimidan foydalanadi. Node.js 22 va npm faqat asosiy TypeScript konsolini tahrirlashda talab qilinadi.
1. Klonlash va yig‘ish
git clone https://github.com/devilcoolyue/agentbox.git
cd agentbox

go build -o agentbox ./cmd/agentbox
./scripts/build-image.sh
Image yig‘ishini ishga tushirayotgan foydalanuvchi Docker’dan foydalanish huquqiga ega bo‘lishi kerak. Ishga tushirish vaqtida server ulangan katalog egaligini 1000:1000 qilib belgilashi ham kerak; taqdim etilgan systemd xizmati root sifatida ishlaydi.
2. Konfiguratsiya yaratish
cp config.example.json config.json
openssl rand -hex 24
Yaratilgan tasodifiy qiymatni auth_token ichiga ko‘chiring. Dastlabki test uchun accounts va proxiesni bo‘sh qoldiring va keyin Web UI orqali haqiqiy hisoblarni qo‘shing.
{
  "listen": "127.0.0.1:8180",
  "auth_token": "CHANGE_ME_TO_A_LONG_RANDOM_TOKEN",
  "data_dir": "data",
  "agent_image": "agentbox-agent:latest",
  "accounts": [],
  "proxies": []
}
Ishga tushirishdan oldin joy tutuvchini almashtiring, chunki konfiguratsiyani tekshirish jarayoni uni rad etadi.
3. Serverni ishga tushirish
sudo ./agentbox -config config.jsonFaqat localhost’da tinglaydigan server uchun kompyuteringizdan SSH tunnel yarating:
ssh -N -L 8180:127.0.0.1:8180 user@your-serverhttp://127.0.0.1:8180 manzilini mahalliy qurilmada oching va boxadmin hamda sozlangan auth_token bilan tizimga kiring. Administrator hisobi yaratilgach, uning paroli SQLite’da saqlanadi; keyinroq auth_tokenni o‘zgartirish bu parolni tiklamaydi.
4. systemd xizmatini o‘rnating
Oldingi plandagi jarayonni to‘xtatgach, xizmatni repozitoriydan o‘rnating va ishga tushiring:
sudo ./deploy/install.sh
sudo ./deploy/deploy.sh
Birinchi skript xizmat va taymerlarni o‘rnatadi. Ikkinchisi binar fayllarni yaratadi va almashtiradi, xizmatni qayta ishga tushiradi hamda holat tekshiruvini bajaradi.
Foydalanish va xarajatlarni kuzating
Usage sahifasi modellar faolligini qayd etadi va administratorlarga foydalanuvchi, model hamda vaqt bo‘yicha filtrlash imkonini beradi. Alohida yozuvlarda tokenlardan foydalanish, xarajat manbalari va kechikish ko‘rsatiladi. Oddiy foydalanuvchilar o‘z yozuvlarini, administratorlar esa barcha foydalanuvchilarning yozuvlarini ko‘rishi mumkin.
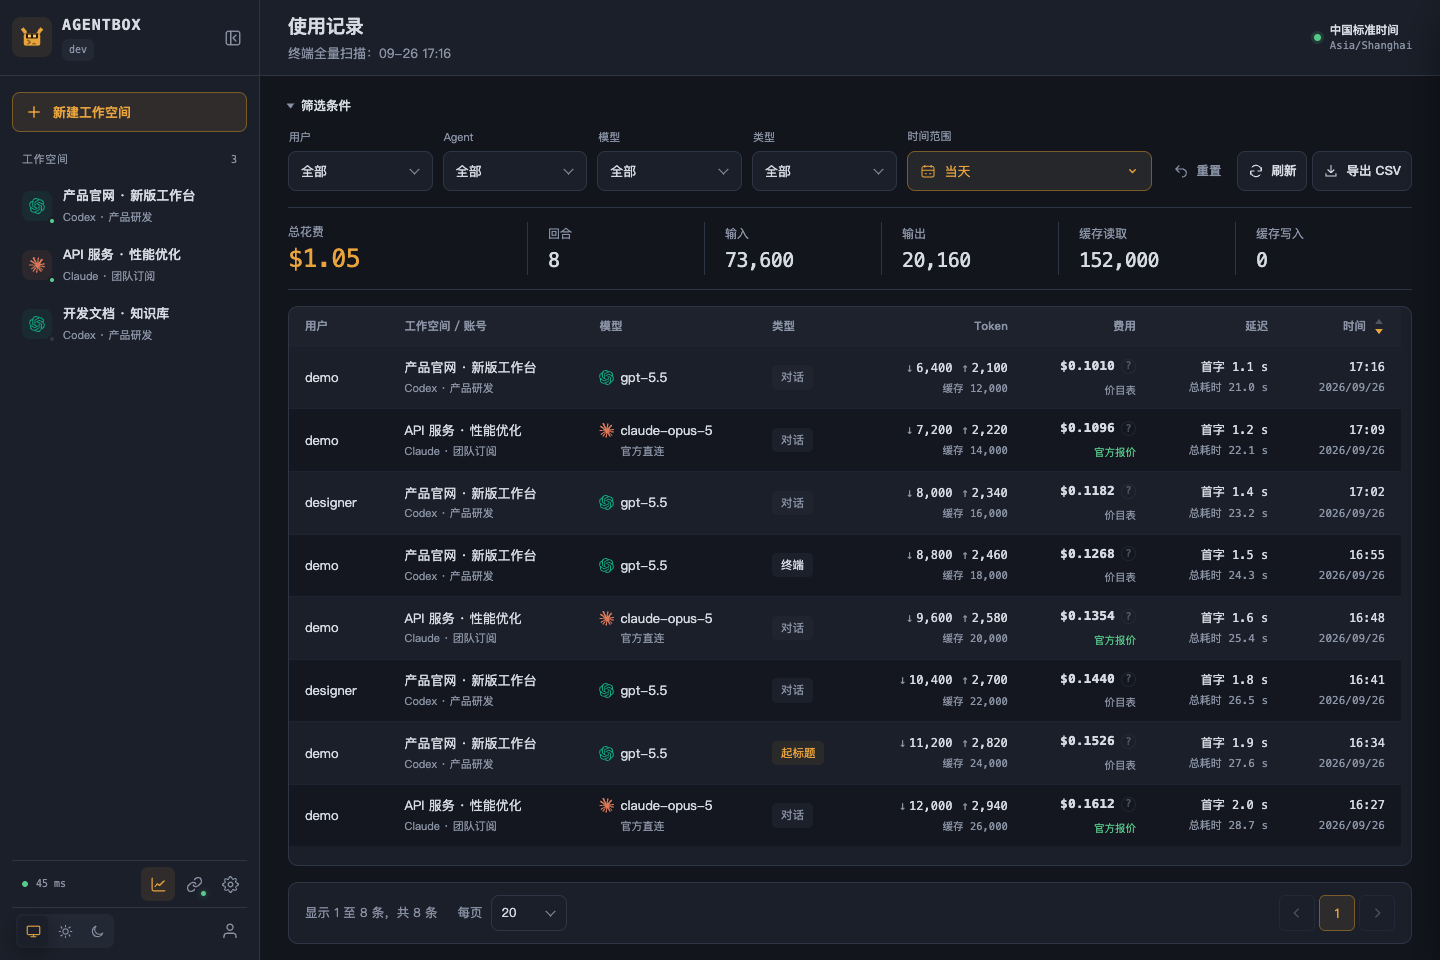
Narx kataloglari models.dev manba presetidan yoki maxsus HTTPS manbalaridan foydalanishi mumkin. Narx yangilanishlari tarixiy suratlarni saqlab qoladi, maxsus narxlar esa himoyalangan bo‘lib qoladi. Web seanslari seans boshlanganda biriktirilgan jadval asosida narxlanadi.
Kredit cheklovlari real vaqt rejimidagi qat’iy limitlar emas. Web seansi tugagach hisob-kitob qilinadi, shuning uchun balansni tugatgan seans ortiqcha xarajat qilishi mumkin. Keyin qo‘shilgan terminal foydalanishi qayd etiladi, ammo kreditlardan ayrilmaydi.
Kengaytirilgan maslahatlar
Ish joylari o‘rtasida umumiy resurslardan foydalaning
Har bir foydalanuvchining umumiy katalogi uning barcha ish joylarida /shared manziliga ulanadi. Qayta foydalaniladigan skriptlar, ma’lumotnoma fayllari yoki artefaktlarni har bir loyihaga nusxalash o‘rniga shu yerda saqlang. Agentbox tizim va har bir foydalanuvchi uchun uy katalogi shablonlarini ham qo‘llab-quvvatlaydi.
abox-link yordamida yopiq xizmatlarga ulaning
Ixtiyoriy abox-link klienti bulutdagi ish joyiga kompyuteringiz yoki boshqa yopiq qurilmangizdan foydalanish uchun ruxsat berilgan xizmatlarga ulanish imkonini beradi. U mahalliy panel orqali yoki --server parametri bilan buyruq qatori server rejimida ishlashi mumkin.
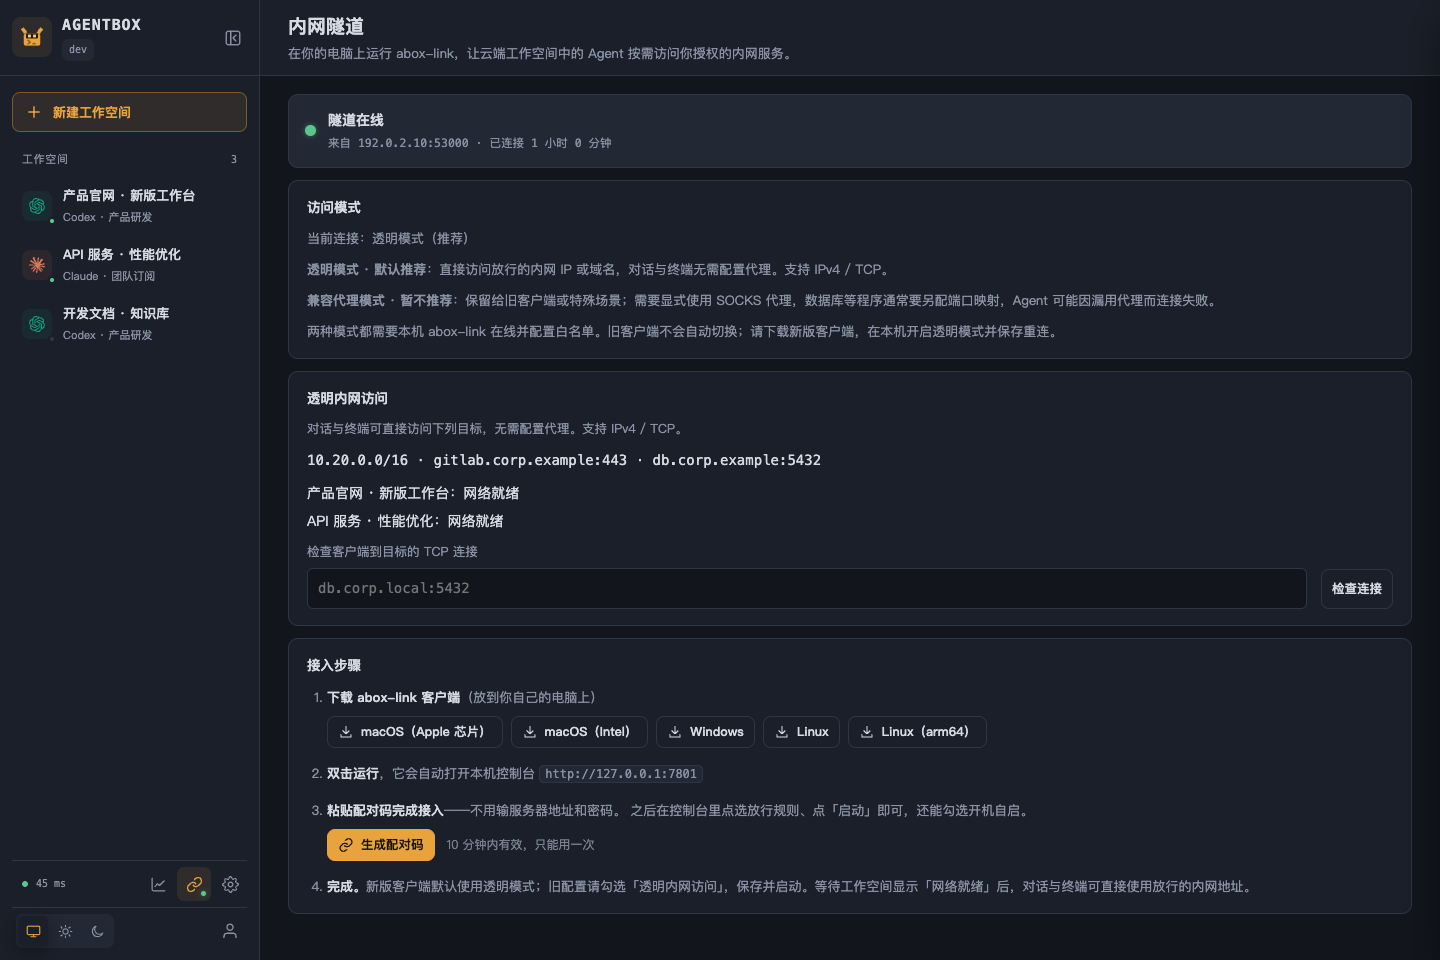
Tor ruxsatlar ro‘yxatidan foydalaning va faqat ish joyiga kerak bo‘lgan repozitoriylar, ma’lumotlar bazalari yoki xizmatlarni oching. Agentbox klient va ish joyining ulanishga tayyorligini ko‘rsatadi. Oddiy brauzerdan foydalanish uchun abox-link talab qilinmaydi.
Konteyner sig‘imini rejalashtiring
Har bir ish joyi konteynerida sukut bo‘yicha 2048 MiB xotira, 2 ta CPU va 512 ta jarayon mavjud. Serverni bir vaqtda ishlaydigan ish joylarining kutilayotgan soniga mos ravishda tanlang. Administratorlar global va har bir foydalanuvchi uchun konteyner limitlari hamda ajratilgan disk maydonini ham sozlashi mumkin.
To‘g‘ri ma’lumotlarni zaxiralang
Sukut bo‘yicha tizim zaxiralari ma’lumotlar bazasi, konfiguratsiya, hisob ma’lumotlari va shablon qatlamlarini o‘z ichiga oladi, ammo ish joyi ma’lumotlarini qamrab olmaydi. Foydalanuvchi fayllari va tarixi ham saqlanishi kerak bo‘lsa, agentbox backup --full buyrug‘idan foydalaning. To‘liq zaxiralashdan oldin xizmat va tegishli konteynerlarni to‘xtatish kerak. Arxivni tekshirish uchun backup-verify, uni yangi katalogga tiklash uchun esa restore --to buyrug‘idan foydalaning.
Xavfsizlik chegarasini tushuning
Agentlar ish joyi konteynerlari ichida kodni bajarishi mumkin. Standart ruxsat rejimi bypassPermissions. Konteynerlar resurs cheklovlari va no-new-privileges bilan root bo‘lmagan foydalanuvchi sifatida ishlaydi, ammo Agentbox serverining o‘zi Docker’dan foydalanish huquqiga ega. Shu sababli joylashtirish va boshqaruv ishonchli operatorlar qo‘lida qolishi kerak.
Ixtiyoriy masofaviy brauzerdan ehtiyotkorlik bilan foydalaning
Agentbox ish joyi ichida doimiy kirish holati, varaqlar, to‘liq ekran, sozlanadigan tasvir sifati, almashuv buferi va yuklab olishlarni qo‘llab-quvvatlaydigan to‘liq ish stoli brauzerini taqdim etishi mumkin. Administratorlar ixtiyoriy agentbox-agent:browser obrazini yaratishi va tanlashi kerak. Veb-sayt autentifikatsiyasi Claude yoki Codex CLI avtorizatsiyasidan alohida hisoblanadi.
Yodda tutish kerak bo‘lgan operatsion cheklovlar
- Bitta
data_dirdan faqat bitta Agentbox jarayoni foydalanishi mumkin. - Joriy ishlab chiqarish arxitekturasi bitta qurilma, bitta server jarayoni va mahalliy Docker demonidan foydalanadi.
- Joylashtirish va qayta ishga tushirish ulangan klientlarni qisqa muddatga uzadi.
- Masofaviy Git holatini yangilash fetch bajarmaydi; oldinda va orqada qiymatlari mahalliy keshdan olinadi.
- Hisobni bekor qilish ishlayotgan konteynerga allaqachon yetkazilgan hisob ma’lumotlarini o‘chirmaydi.
- Ish joyi konteynerini to‘xtatish yoki qayta yaratish uning jarayonlarini tugatadi, ammo doimiy fayllar saqlanib qoladi.
- Git tekshiruvi to‘xtatilgan ish joyini ishga tushirishi mumkin va terminaldan foydalanishdagi kreditga kirish tekshiruvlari bilan bir xil tekshiruvlarni qo‘llaydi.
Xulosa
Agentbox Linux serverini Claude Code va Codex CLI uchun doimiy, brauzer orqali ishlaydigan kodlash muhitiga aylantiradi. Reliz o‘rnatuvchisidan boshlang, hisob qo‘shing, ish joyi yarating va integratsiyalangan Files, Terminal hamda Changes ko‘rinishlari orqali chatdagi vazifadan tekshirilgan kodga o‘ting. Ishlab chiqarish muhitida HTTPS qo‘shing, hisoblar kirishini ehtiyotkorlik bilan boshqaring, resurslardan foydalanishni kuzating va zarur bo‘lganda ish joyi ma’lumotlarini ham qamrab oladigan zaxiralash rejasini tuzing.
Batafsil konfiguratsiya va operatsion ko‘rsatmalar uchun Agentbox repozitoriysi, hujjatlar indeksi va joylashtirish va operatsiyalar qo‘llanmasiga murojaat qiling.