

Bộ phận an ninh mạng Wiz thuộc Google đã thông báo ra mắt Atlas, một hệ thống tác nhân AI có khả năng tự động tìm kiếm lỗ hổng. Đến nay, Atlas đã phát hiện hơn 200 lỗ hổng bảo mật và đồng thời nhận được khoản tiền thưởng 100.000 USD từ GitHub (lưu ý: theo tỷ giá hiện tại tương đương khoảng 678.000 nhân dân tệ) nhờ phát hiện lỗ hổng.
Theo giới thiệu, Atlas gồm nhiều tác nhân AI (AI Agent), mỗi tác nhân phụ trách một nhiệm vụ khác nhau, với phương thức vận hành tổng thể tương tự một đội ngũ nghiên cứu bảo mật của con người. Các tác nhân lần lượt phụ trách tìm hiểu kho mã nguồn, đưa ra giả thuyết về lỗ hổng, kiểm chứng và phản biện lẫn nhau, sau đó xác nhận và lập báo cáo về lỗ hổng.
Khác với mô hình AI đơn lẻ thực hiện nhiệm vụ từ đầu đến cuối, Atlas áp dụng phương thức phân chia nhiệm vụ thành nhiều giai đoạn và phối hợp theo quy trình để săn lỗ hổng. Trước tiên, hệ thống xây dựng mô hình mối đe dọa cho kho mã nguồn của phần mềm mục tiêu, đồng thời sử dụng đồ thị thuộc tính mã (Code Property Graph) để phân tích cấu trúc chương trình và tìm kiếm các đường tấn công tiềm ẩn.
Sau đó, nhiều tác nhân AI trong hệ thống sẽ lần lượt đưa ra và kiểm chứng các giả thuyết về lỗ hổng, tạo ra những phương án lỗ hổng phức hợp nhiều bước có thể tồn tại. Các lỗ hổng ứng viên được chuyển cho ba tác nhân lần lượt đảm nhiệm vai trò “lập luận ủng hộ”, “phân tích phản biện” và “phán quyết cuối cùng”. Chỉ những lỗ hổng vượt qua kiểm chứng mới được giữ lại.
Cuối cùng, Atlas sẽ tự động thiết lập môi trường kiểm thử chuyên dụng, cài đặt các thành phần phụ thuộc cần thiết và thực thi dữ liệu đầu vào tấn công để kích hoạt lỗ hổng, qua đó xác minh lỗ hổng có thực sự tồn tại hay không.
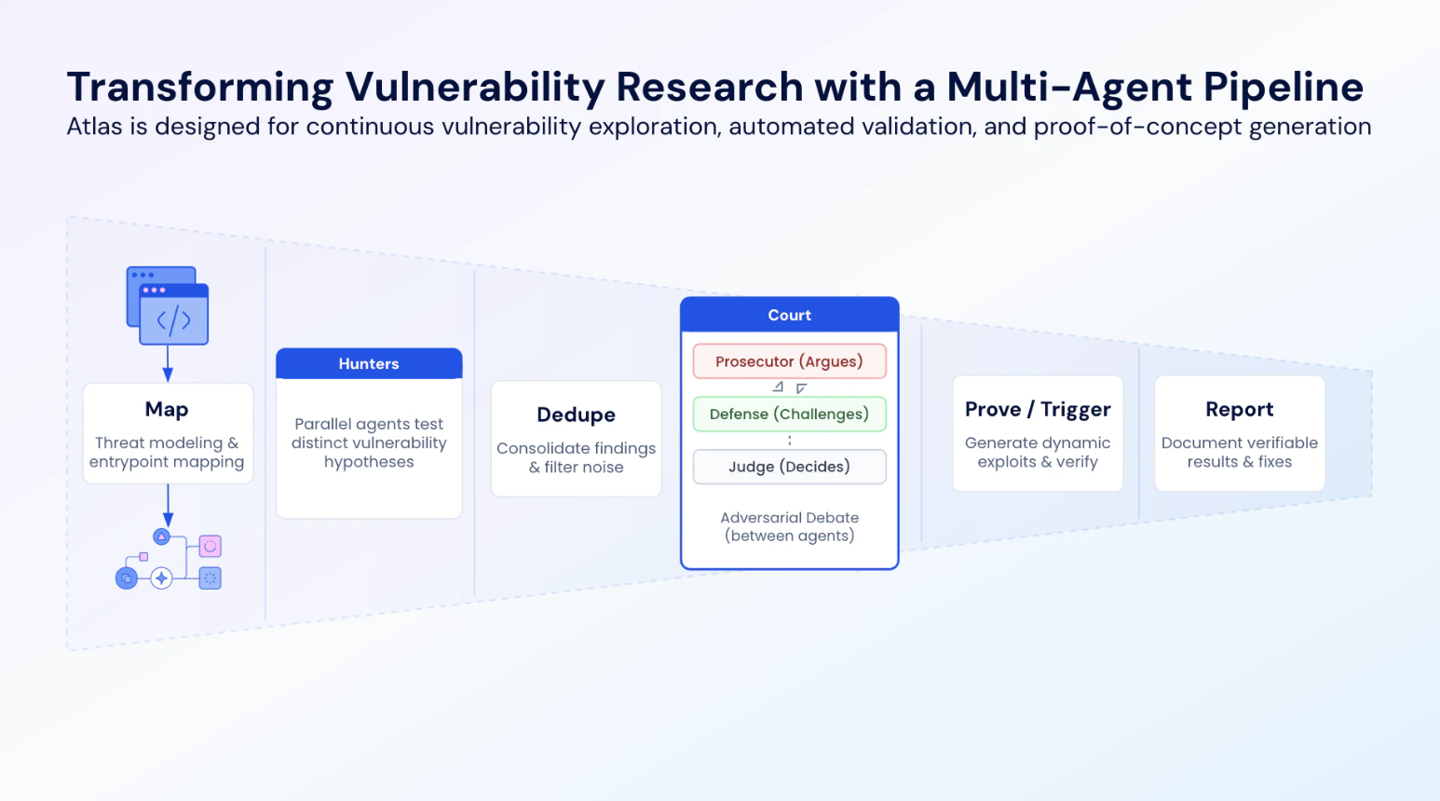
Để giảm chi phí vận hành, Atlas áp dụng chiến lược phân bổ nhiệm vụ AI tinh vi hơn. Chẳng hạn, ở những khâu đòi hỏi năng lực suy luận cao như phân tích chuỗi khai thác lỗ hổng phức tạp và phán quyết lỗ hổng cuối cùng, hệ thống mới gọi các mô hình lớn mạnh hơn. Với những nhiệm vụ có phạm vi rõ ràng và tính lặp lại cao như phân tích đồ thị thuộc tính mã và sàng lọc lỗ hổng ban đầu, hệ thống giao cho các mô hình nhỏ có chi phí thấp hơn xử lý.
Ngoài ra, Atlas còn kết hợp kỹ thuật phân tích mã xác định để định hướng hiệu quả, lọc trước các phán đoán sai thông qua cơ chế kiểm tra đối kháng và sử dụng khung thực thi (Harness) được thiết kế riêng cho nghiên cứu lỗ hổng để xác minh, qua đó tiếp tục giảm chi phí vận hành hệ thống.
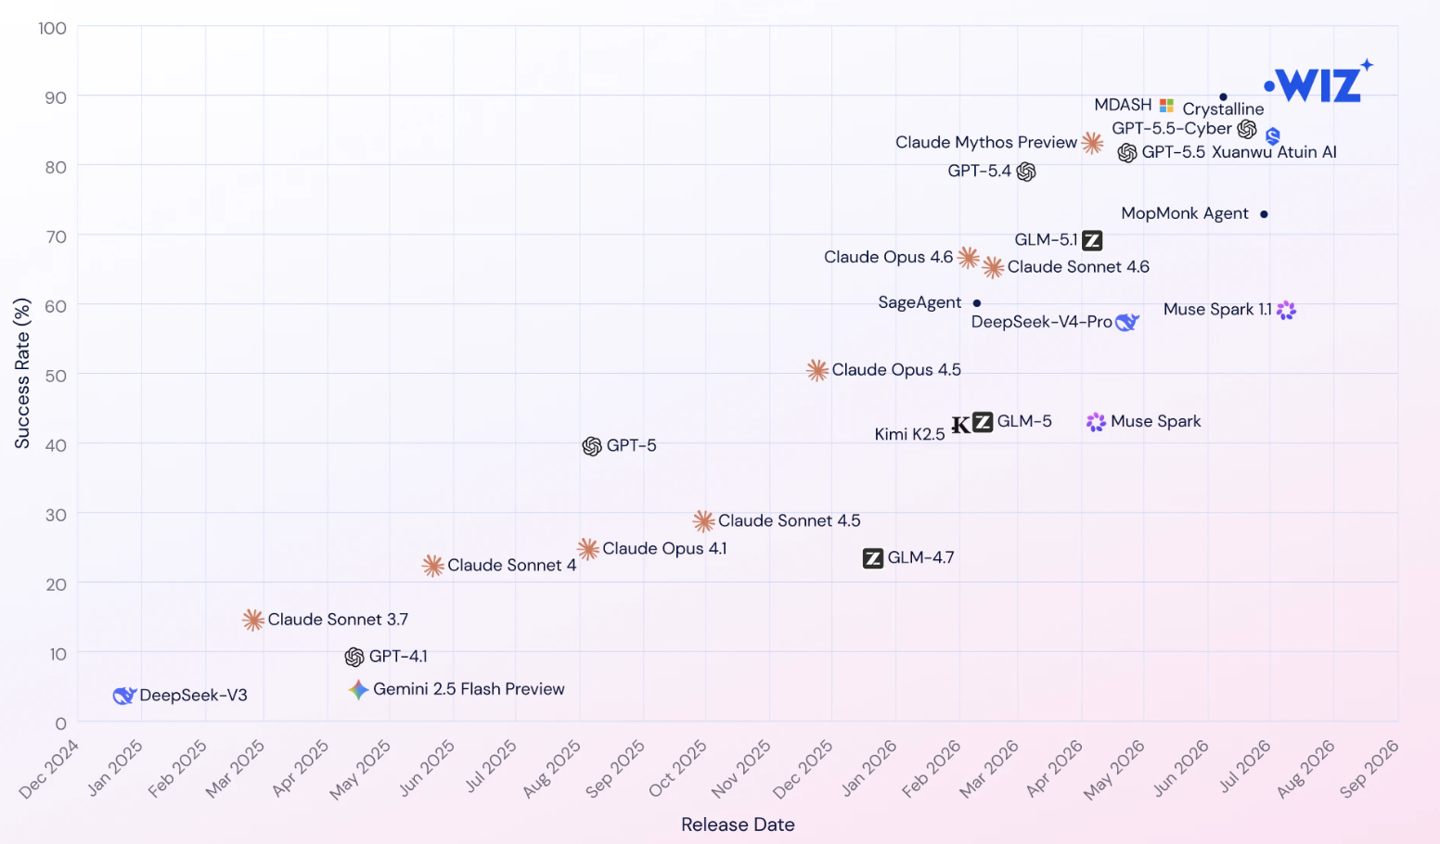
Wiz cho biết thiết kế này giúp Atlas phân tích mã nguồn chuyên sâu trên quy mô lớn với chi phí thấp hơn. Đồng thời, hệ thống tự động tạo chương trình xác minh tấn công cho từng lỗ hổng được phát hiện, giảm khả năng xảy ra cảnh báo giả. Theo kết quả CyberGym, một bài kiểm thử chuẩn về nghiên cứu lỗ hổng AI được Wiz trích dẫn, Atlas đạt 90.9%, vượt qua các mô hình cạnh tranh như GPT-5.5-Cyber, Claude 4.6 và Claude Mythos Preview.
Về ứng dụng thực tế, Wiz cho biết sau nhiều tháng phát triển, Atlas đã phát hiện và xác minh hơn 200 lỗ hổng chưa từng được biết đến trong nhiều dự án mã nguồn mở nổi tiếng. Hệ thống cũng giúp GitHub phát hiện một lỗ hổng thực thi mã từ xa nghiêm trọng CVE-2026-3854, nhờ đó nhận được khoản tiền thưởng 100.000 USD (theo tỷ giá hiện tại tương đương khoảng 678.000 nhân dân tệ).