

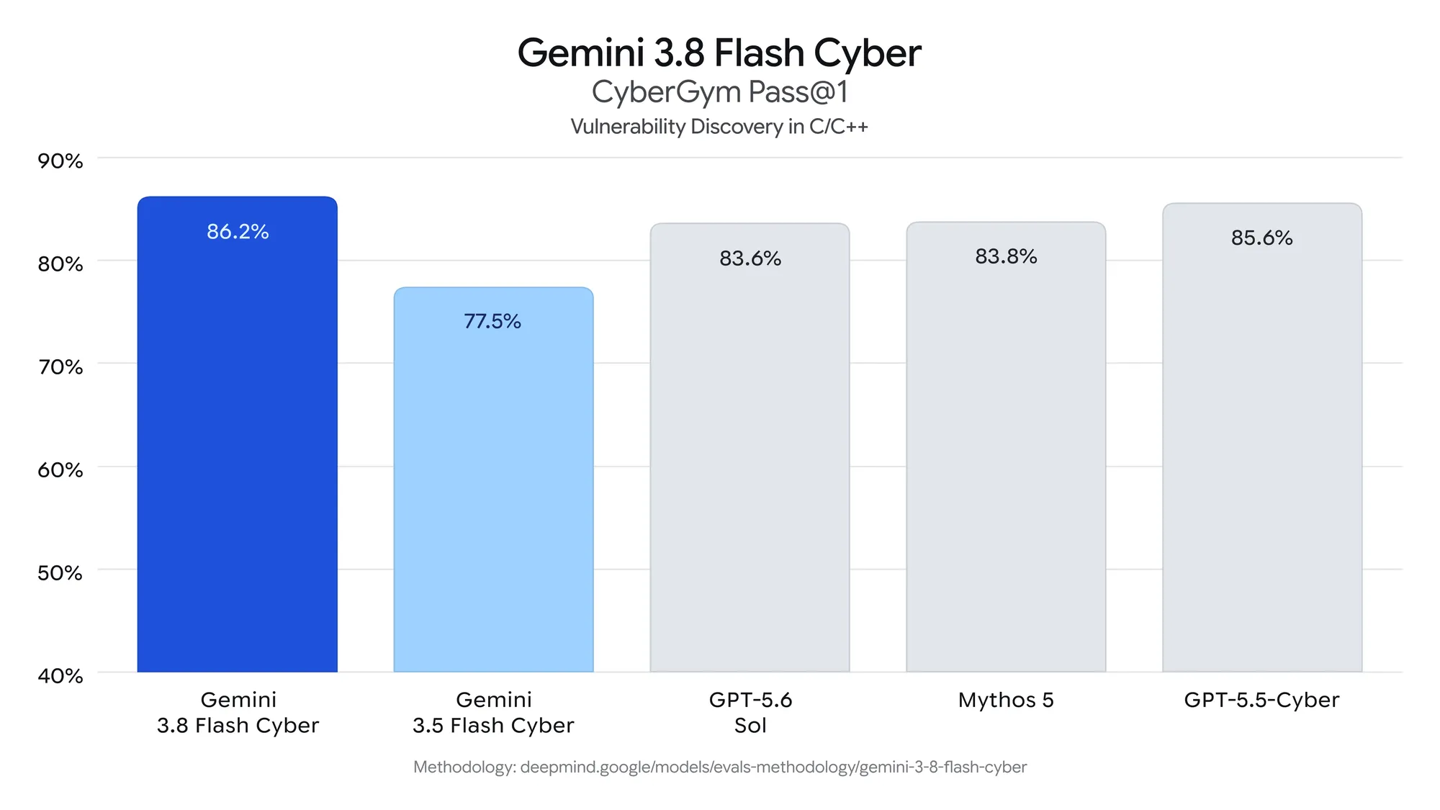
Ngày 2 tháng 9 theo giờ địa phương, Google công bố ra mắt mô hình Gemini 3.8 Flash Cyber và cung cấp cho các nhóm bảo mật được tin cậy đầu tiên thông qua chương trình Fairwind.
Google cho biết, trong CyberGym, một bài kiểm thử chuẩn uy tín của ngành về khai thác lỗ hổng, Gemini 3.8 Flash Cyber thể hiện năng lực tự động tìm kiếm lỗ hổng ở mức hàng đầu. Mô hình này không chỉ vượt qua phiên bản tiền nhiệm 3.5 Flash Cyber mà còn bỏ xa nhiều mô hình tiên tiến có quy mô lớn hơn đáng kể.
Google đã đánh giá Gemini 3.8 Flash Cyber trong một bài kiểm thử nội bộ toàn diện hơn. Bài kiểm thử yêu cầu mô hình tìm kiếm nhiều loại lỗ hổng bảo mật trong các dự án mã nguồn phức tạp, bao phủ 20 ngôn ngữ lập trình. Kết quả cho thấy mô hình này đạt bước tiến lớn so với các mô hình trước đây của Google, với tỷ lệ tìm kiếm lỗ hổng thành công vượt 70%.
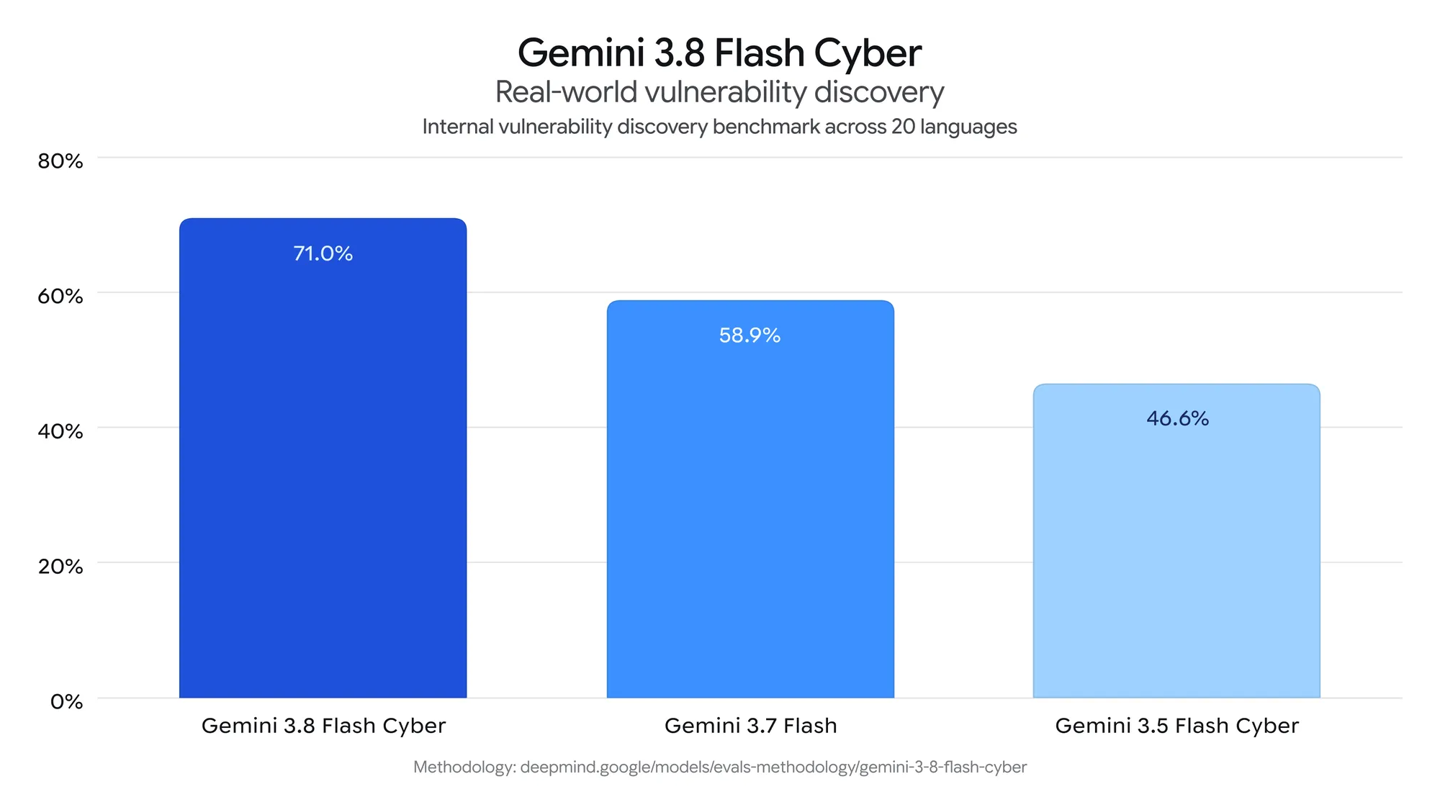
Google cho biết, khi phát triển Gemini 3.8 Flash Cyber, mục tiêu cốt lõi là trao cho bên phòng thủ an ninh năng lực cấp chuyên gia, giúp họ chiếm ưu thế trước bên tấn công. Vì vậy, Google tập trung đầu tư vào lĩnh vực sửa chữa lỗ hổng ngay từ đầu và đặt năng lực này lên trên các phương thức tấn công như khai thác lỗ hổng.
Trong bài kiểm thử CWE-Bench, Gemini 3.8 Flash Cyber luôn nằm trên Pareto Frontier: tỷ lệ chính xác ở lựa chọn đầu tiên (Pass@1) đạt 47,2%, bám sát mức 47,8% của các mô hình tiên tiến hàng đầu; đồng thời, chi phí gọi thấp hơn đáng kể, đạt sự cân bằng xuất sắc giữa hiệu năng và chi phí.
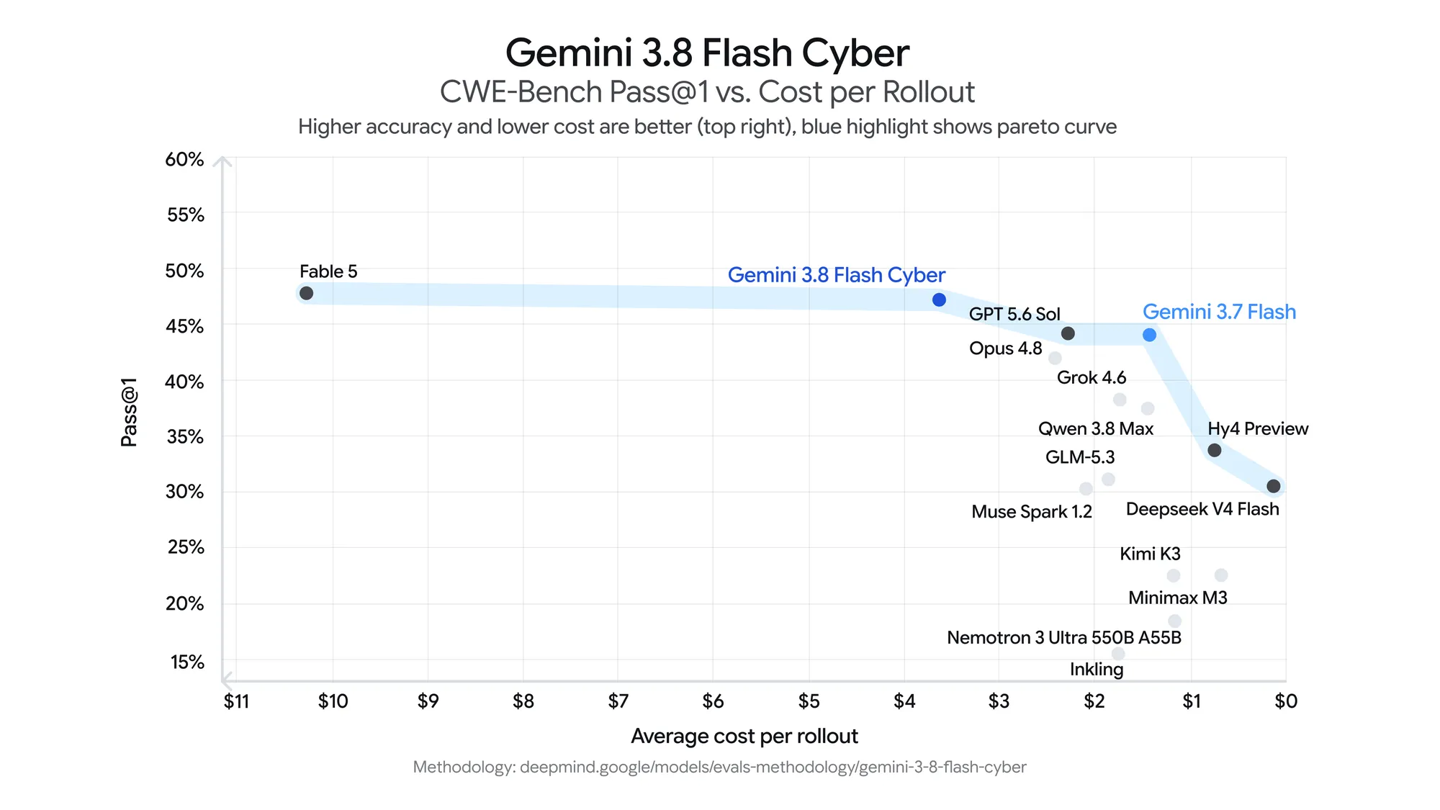
Google cho biết Gemini 3.8 Flash được tích hợp các cơ chế bảo vệ an toàn hoàn thiện. Bên cạnh việc hỗ trợ các trường hợp sử dụng hợp pháp và mang tính xây dựng, mô hình này cũng nghiêm ngặt ngăn chặn nguy cơ bị lạm dụng trong các lĩnh vực hóa học, sinh học, phóng xạ và vũ khí hạt nhân (CBRN), cũng như tấn công mạng.
Trong khi đó, Gemini 3.8 Flash Cyber nới lỏng ở mức độ vừa phải các giới hạn chặn chính sách trong lĩnh vực an ninh mạng, nên chỉ được cung cấp cho các nhóm bảo mật hợp pháp cần năng lực phòng thủ và tấn công mạng toàn diện hơn.
Hiện Gemini 3.8 Flash Cyber đã được triển khai toàn diện trong nội bộ Google để bảo vệ an toàn mã nguồn. Dưới đây là các trường hợp ứng dụng cụ thể:
Đánh giá của nhóm bảo mật Chrome cho thấy, đối với các lỗ hổng bảo mật trong trình duyệt Chrome, số lượng bản vá hiệu quả do 3.8 Flash Cyber tạo ra cao gấp 2,6 lần so với các mô hình thương mại hàng đầu, trong khi quy mô tham số của những mô hình thương mại này lớn hơn nhiều so với nó.
Kết quả đánh giá của tổ chức bảo mật Wiz cho thấy, trong bài kiểm thử chuẩn nội bộ của tổ chức này, Gemini 3.8 Flash Cyber có tỷ lệ thu hồi cao hơn 7,5%-9,7% so với các mô hình tiên tiến hàng đầu khác, đồng thời chi phí gọi giảm mạnh, chỉ còn từ 1/5.2 đến 1/2.3 so với trước.
Nhờ mô hình 3.8 Flash Cyber, nhóm nghiên cứu lỗ hổng trên đám mây của Google đã tìm ra thành công một lỗ hổng nghiêm trọng trong kiến trúc nền tảng với thời gian chưa đến 2 giờ; trước đây, việc nghiên cứu và kiểm tra các lỗ hổng dạng này thường mất tới vài tháng.