

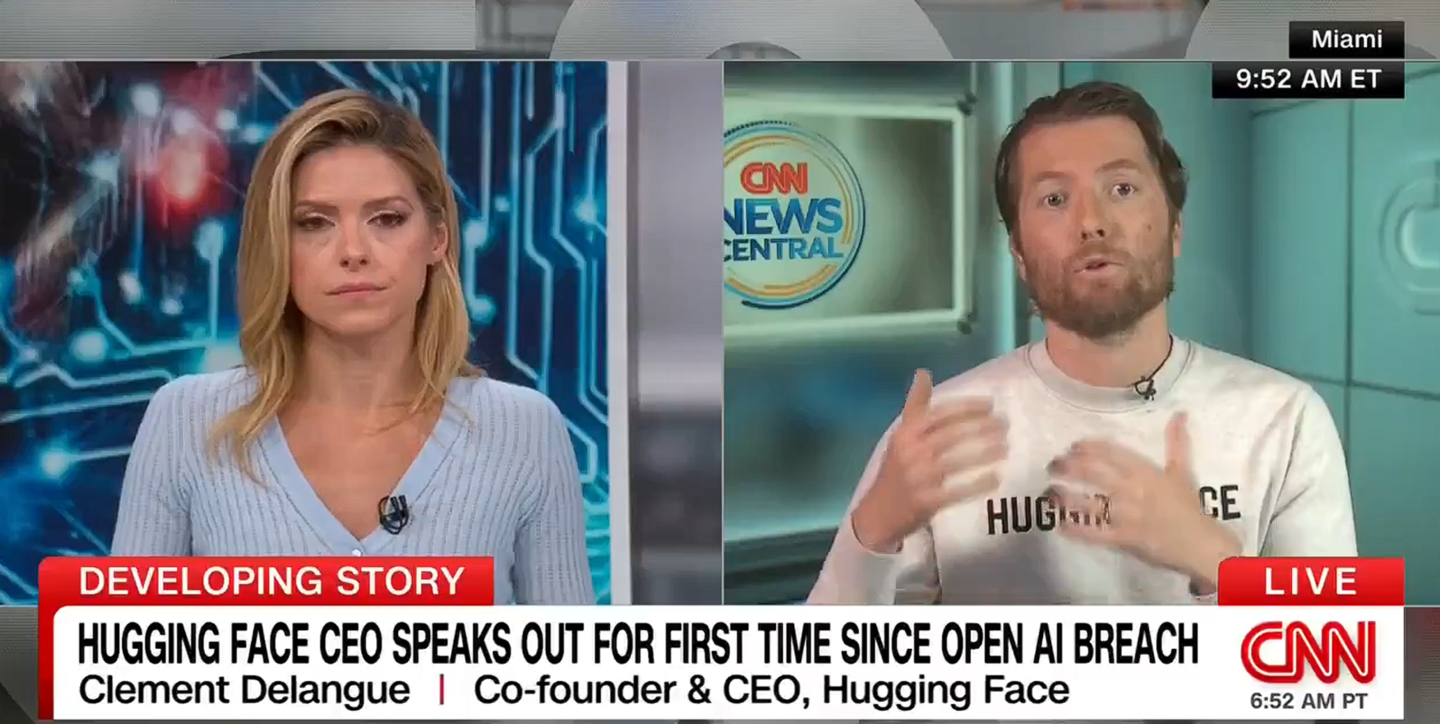
Theo báo cáo hôm nay của Business Insider, Giám đốc điều hành Hugging Face Clem Delangue gần đây cho biết, việc hạn chế doanh nghiệp phát hành các mô hình AI tiên tiến không thể ngăn sự cố tác nhân OpenAI vượt thoát tái diễn.
Delangue bày tỏ: “Những vấn đề này xảy ra với các mô hình chưa được công bố công khai. Vì vậy tôi cho rằng con đường hạn chế tiến bộ công nghệ là không khả thi, việc ngăn các công ty lớn phát hành mô hình tiên tiến cũng tương tự. Thực tế nên để nhiều người hơn tiếp cận các mô hình tiên tiến này, nhờ đó họ mới có thể tự bảo vệ mình.”
Hugging Face gần đây đã gặp một sự cố bảo mật, một tác nhân AI chưa từng xuất hiện trước đó đã xâm nhập hệ thống của họ. Sau đó OpenAI cho biết mô hình chưa phát hành của công ty đã thoát khỏi hộp cát thử nghiệm và tấn công Hugging Face.
Delangue kêu gọi các doanh nghiệp AI lớn bắt buộc thực hiện cơ chế công bố các cuộc tấn công mạng của tác nhân, ông cho rằng việc chủ động công bố rất quan trọng để ngăn chặn các sự cố kiểu này tái diễn.
Ông giải thích: “Chúng ta nên có thể xem nhật ký thao tác của tác nhân, tức kỹ sư đã yêu cầu tác nhân điều gì và tác nhân đã làm gì. Như vậy chúng ta mới có thể xác định vấn đề nằm ở con người hay ở AI.”