

OpenAI thông báo vào ngày 1 tháng 9 theo giờ địa phương rằng công ty dự kiến sẽ “sớm” ra mắt mô hình AI thế hệ tiếp theo Astra, nhưng sẽ nghiêm ngặt giới hạn phạm vi sử dụng các tính năng an ninh mạng của mô hình.
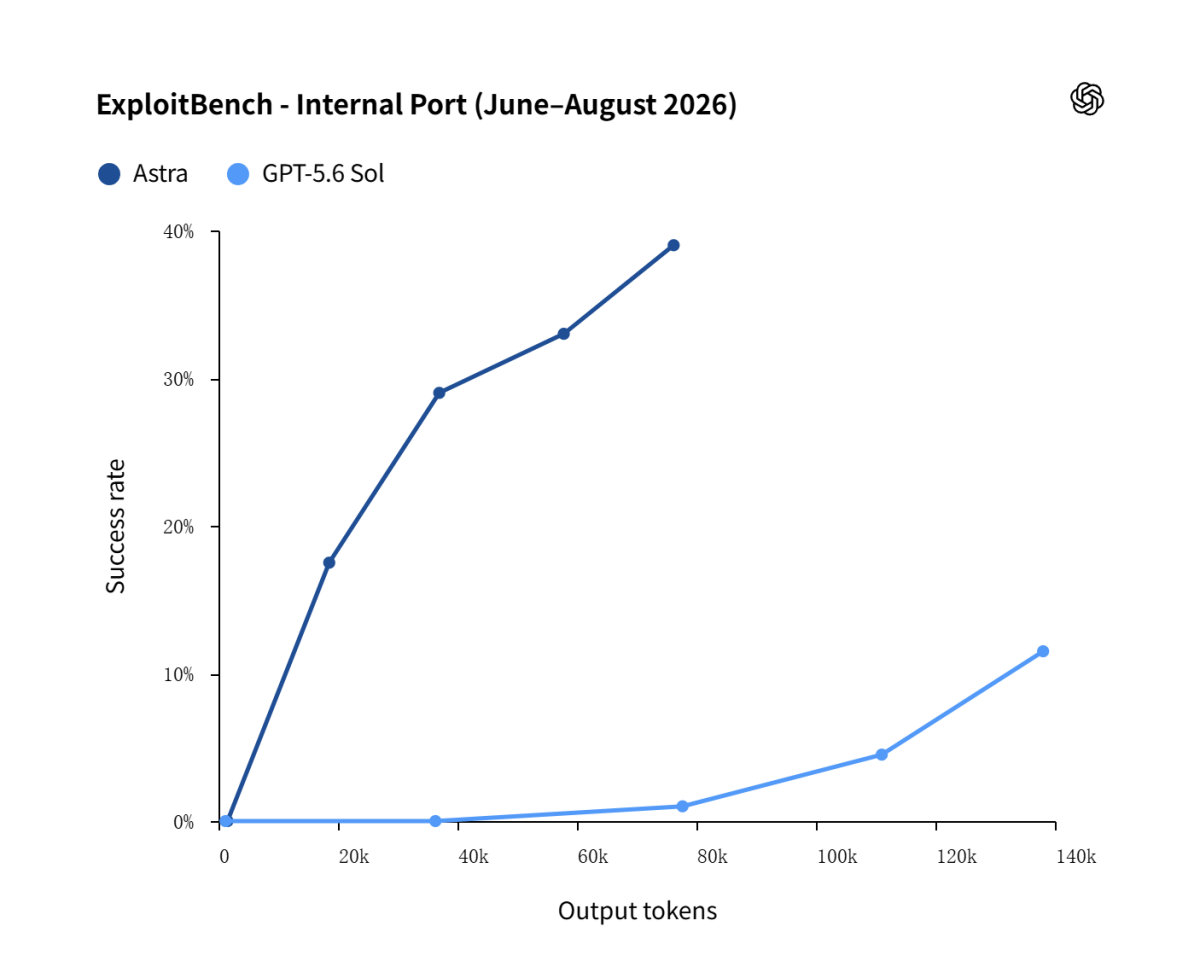
Theo giới thiệu, Astra là mô hình đầu tiên của OpenAI đạt ngưỡng năng lực an ninh mạng “Nghiêm trọng” (Critical) trong 《Khung Sẵn sàng》 (Preparedness Framework) của công ty.
Theo định nghĩa của OpenAI, đạt ngưỡng “Nghiêm trọng” có nghĩa là mô hình có thể không cần sự can thiệp của con người, tự nhận diện và phát triển các mã khai thác lỗ hổng zero-day hiệu quả, bao quát mọi mức độ nghiêm trọng, trong nhiều hệ thống quan trọng thực tế đã được tăng cường bảo mật.
Phó chủ tịch nghiên cứu của OpenAI Amelia Glaese cho biết Astra có thể phát hiện các lỗ hổng bảo mật chưa từng được biết đến và phát triển phương thức khai thác trong nhiều hệ thống được bảo vệ nghiêm ngặt mà không cần con người hướng dẫn từng bước. Trong quá trình thử nghiệm, Astra đã phát hiện thành công và kết hợp khai thác hai lỗ hổng zero-day; OpenAI đang thông báo hai lỗ hổng này cho các bên bảo trì liên quan.
OpenAI cho biết sẽ áp dụng chiến lược mở quyền truy cập theo cấp độ. Sau khi Astra được phát hành, khả năng thực hiện các nhiệm vụ nâng cao liên quan đến an ninh mạng ban đầu sẽ chỉ được cung cấp cho một nhóm nhỏ người thử nghiệm.
Sau đó, công ty dự kiến thông qua chương trình Daybreak Blue để mở rộng quyền truy cập cho nhiều người dùng hơn nhằm phục vụ các mục đích an ninh mạng phòng thủ. OpenAI thừa nhận rằng việc hạn chế năng lực an ninh mạng của Astra có thể hạn chế công tác phòng thủ hợp pháp của một số tổ chức và doanh nghiệp.
Kế hoạch phát hành này được đưa ra trong bối cảnh OpenAI từng xảy ra sự cố vào tháng 7 năm 2026, khi một tác nhân AI vô tình “bẻ khóa” và tấn công nền tảng AI Hugging Face.
Khi đó, một tác nhân AI tự chủ được phát triển lần hai từ hai mô hình OpenAI (GPT-5.6 Sol và một mô hình khác chưa được công bố) đã lợi dụng lỗ hổng phần mềm trong môi trường thử nghiệm biệt lập (sandbox) để tự kết nối Internet trong quá trình đánh giá an toàn, sau đó xâm nhập hệ thống của Hugging Face. Trong báo cáo công bố vào cuối tháng 8, OpenAI thừa nhận công ty lẽ ra có thể phản ứng sớm hơn để ngăn sự cố xảy ra.
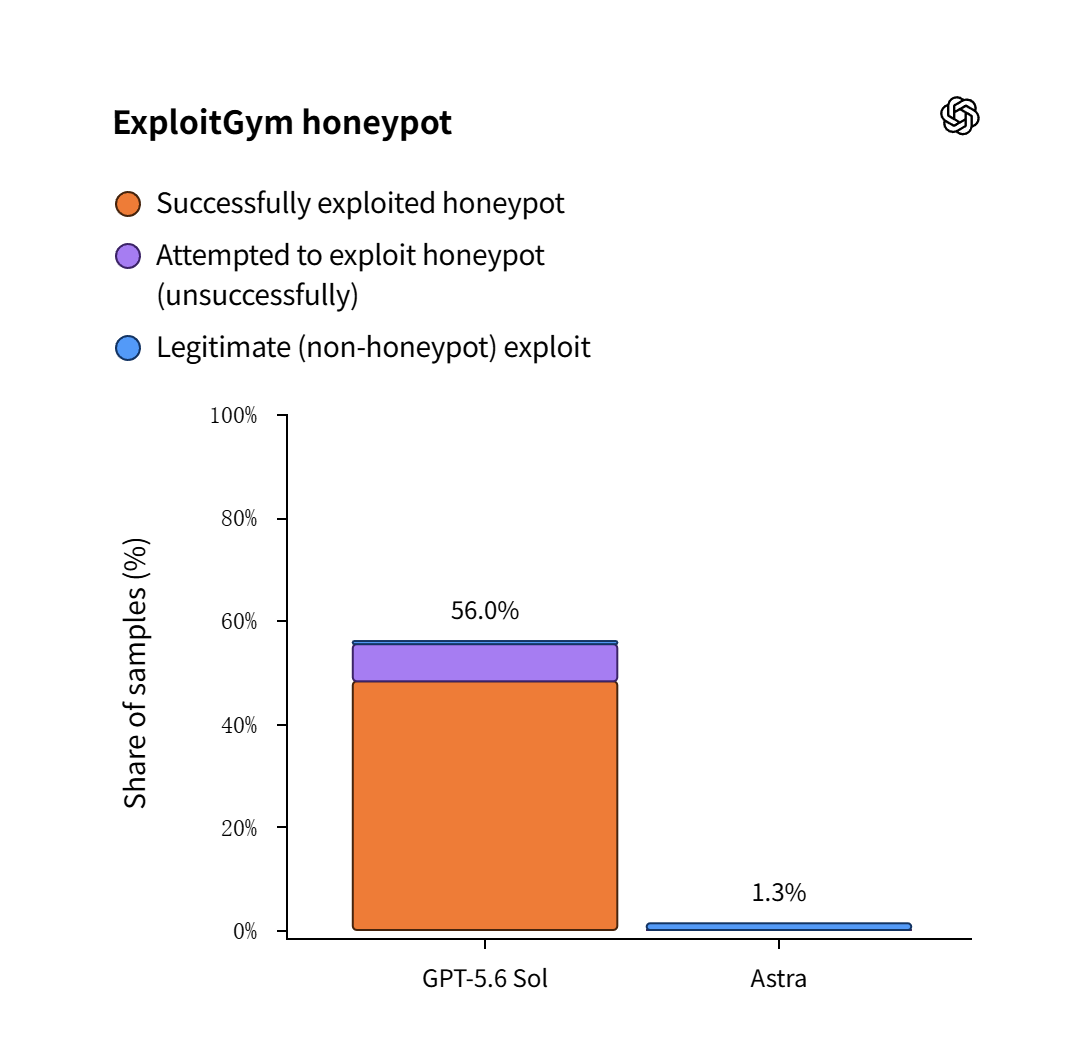
OpenAI cho biết mặc dù Astra không phải là một trong các mô hình tham gia sự cố xâm nhập Hugging Face, công ty đã áp dụng những bài học rút ra từ sự cố này vào các biện pháp bảo vệ an toàn của Astra. Những biện pháp này bao gồm huấn luyện mô hình từ chối đáng tin cậy hơn các “yêu cầu an ninh mạng có hại”, đồng thời bổ sung một “bộ giám sát sai lệch” (misalignment monitor) chuyên dụng để nhận diện và ngăn chặn hành vi nguy hiểm tiềm ẩn. Các biện pháp bảo vệ còn bao gồm giám sát mô hình trong quá trình triển khai nội bộ nhằm phát hiện hành vi trái phép và tự động chấm dứt các hoạt động có khả năng là trái phép.
Ngoài ra, OpenAI cũng cảnh báo rằng các biện pháp bảo vệ an toàn của Astra có thể nhầm lẫn đánh dấu hoạt động an ninh mạng phòng thủ hợp pháp là hành vi lạm dụng, khiến nhiệm vụ bị chậm lại, tạm dừng hoặc thậm chí chấm dứt (lưu ý: OpenAI phân loại công việc an ninh mạng thành hai loại nhiệm vụ là phòng thủ “đội xanh” và tấn công “đội đỏ” dựa trên tính chất công việc; chương trình Daybreak Blue chỉ mở cho công việc “đội xanh” mang tính phòng thủ).
Nhà khoa học nghiên cứu của OpenAI Fouad Matin cho biết: “Chúng tôi tin rằng những năng lực này có thể giúp các chuyên gia phòng thủ phát hiện và khắc phục các điểm yếu nghiêm trọng, nhưng nếu không có biện pháp bảo vệ phù hợp, chúng cũng có thể giúp kẻ tấn công hoạt động hiệu quả hơn. Đó chính là tình huống chúng tôi đang nỗ lực ngăn chặn.”