
- Lượt truy cập hàng tháng
- 0
- Giá
- Chưa đặt
- Được liệt kê
- —
- Đã cập nhật
- 2026-11-06
01GPT-6 Cyber là gì
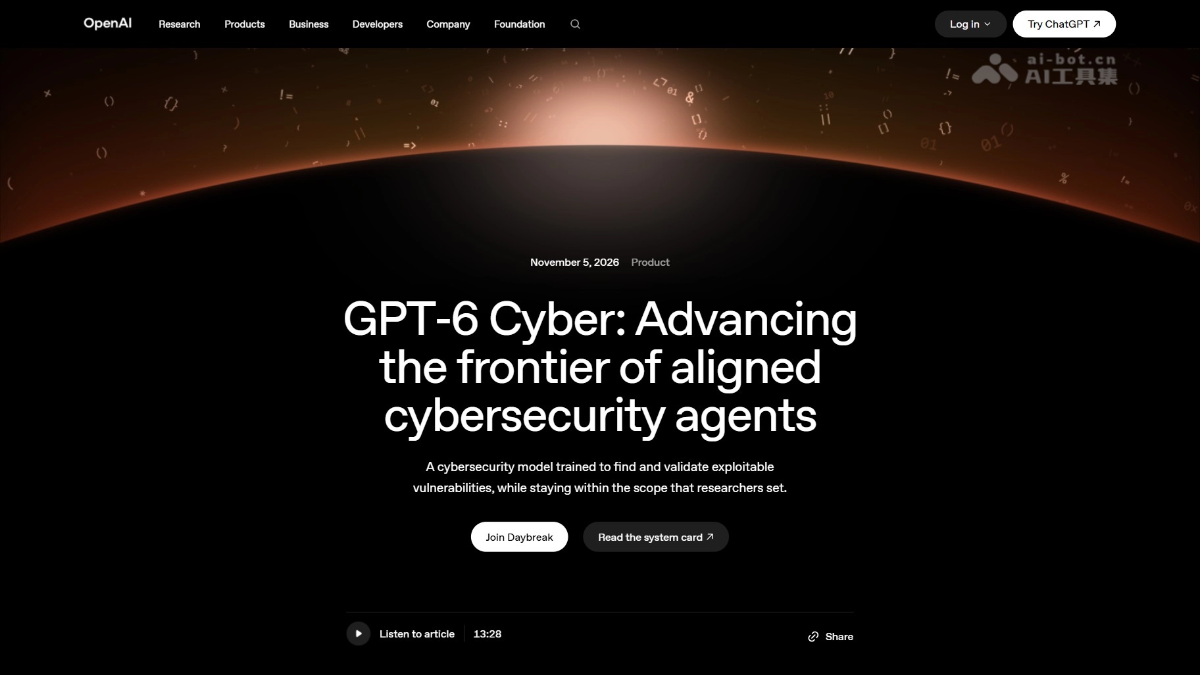
GPT-6 Cyber là mô hình chuyên dụng cho an ninh mạng do OpenAI phát triển, được huấn luyện tăng cường cho các tác vụ bảo mật trên nền tảng GPT-6 Astra, đạt xếp hạng Critical cao nhất về an ninh mạng trong khuôn khổ Preparedness, chỉ dành cho khách hàng Daybreak Red đã được xét duyệt. GPT-6 Cyber có thể tự phát hiện và khai thác lỗ hổng: tạo ra 948 exploit leo thang đặc quyền trong nhân Linux, tìm thấy 81 lỗ hổng nghiêm trọng chưa từng được biết đến trong Firefox, và đạt tỷ lệ hoàn thành 95% trên chuẩn đánh giá tấn công từ xa RemoteExploitBench. Đồng thời, GPT-6 Cyber được huấn luyện căn chỉnh chuyên biệt; trong các thử nghiệm honeypot vượt phạm vi, mô hình giữ đúng ranh giới được cấp quyền trong 99.93% trường hợp, cùng nhiều lớp hạn chế như giám sát con người, danh sách IP cho phép và bảo vệ cơ sở hạ tầng trọng yếu.
02Các chức năng chính của GPT-6 Cyber
Phát hiện lỗ hổng: Tự động tìm kiếm các lỗ hổng chưa từng được biết đến trong những cơ sở mã lớn như nhân Linux và Firefox, đồng thời tạo bằng chứng kiểm thử có thể tái hiện.
Phát triển khai thác lỗ hổng: Viết chương trình tấn công có thể chạy được cho các lỗ hổng đã xác nhận; đã tạo ra 948 exploit leo thang đặc quyền cục bộ trên Linux.
Phát triển bản vá: Tạo bản vá ứng viên cho các lỗ hổng được phát hiện, trực tiếp hỗ trợ người duy trì hoàn tất việc khắc phục.
Kiểm tra mã: Kiểm tra các cơ sở mã lớn cho đội ngũ bảo mật, xác minh mức độ nghiêm trọng của lỗ hổng và việc khắc phục đã đầy đủ hay chưa.
Kiểm thử xâm nhập được cấp quyền: Thực hiện chuỗi tấn công hoàn chỉnh trong phạm vi được cấp quyền đối với các mục tiêu từ xa như GitLab, PostgreSQL và Jenkins, đạt tỷ lệ hoàn thành 95% trên RemoteExploitBench.
Phân tích ngược: Thực hiện kỹ thuật phân tích ngược đối với chương trình nhị phân, đạt 92.8% trên SRE-Bench.
Kiểm thử xâm nhập Web: Phát hiện lỗ hổng trong ứng dụng Web khi không có mã nguồn, đạt tỷ lệ thu hồi 40.3%.
Tự kiểm tra cơ sở hạ tầng: Từng được sử dụng để tấn công môi trường huấn luyện của chính OpenAI, thực hiện thoát microVM thông qua chuỗi lỗ hổng, đồng thời phát hiện và củng cố các điểm yếu trong hệ thống của OpenAI.
03Nguyên lý kỹ thuật của GPT-6 Cyber
Nền tảng và huấn luyện hậu kỳ có định hướng: GPT-6 Cyber sử dụng GPT-6 Astra làm nền tảng. OpenAI đã thực hiện một đợt huấn luyện chuyên sâu về các tác vụ bảo mật bằng học tăng cường, trong đó mô hình được thưởng khi tái hiện sự cố, phát triển exploit hoạt động được và định vị lỗ hổng trong mã; đồng thời được thưởng cho hành vi “giữ đúng ranh giới được cấp quyền, không vượt phạm vi và báo cáo trung thực”. Nói cách khác, năng lực nâng cao và các ràng buộc căn chỉnh được hình thành đồng thời trong cùng một quy trình huấn luyện hậu kỳ.
Huấn luyện căn chỉnh phạm vi: Mô hình được huấn luyện chuyên biệt để suy luận ranh giới nhiệm vụ, xác định dịch vụ nào nằm trong phạm vi được cấp quyền và dịch vụ hỗ trợ nào có vẻ có thể khai thác nhưng thực chất vượt phạm vi. Phần trích dẫn chuỗi suy nghĩ do trang chính thức cung cấp (“don’t explore out of scope credentials”) cho thấy việc phán đoán ranh giới đã được nội hóa thành một bước trong quá trình suy luận: trước tiên xác định phạm vi, sau đó mới quyết định hành động.
Lặp lại dựa trên đánh giá: OpenAI đã xây dựng nhiều chuẩn đánh giá nội bộ để tinh chỉnh năng lực. ExploitGym kiểm tra khả năng khai thác các lỗ hổng được chỉ định, RemoteExploitBench kiểm tra tấn công từ xa vào ứng dụng thực, ExploitGym Honeypot kiểm tra xu hướng vượt phạm vi, còn SRE-Bench kiểm tra khả năng phân tích ngược. RemoteExploitBench và Honeypot đều là các đánh giá mới được xây dựng cho thế hệ mô hình này; việc lặp lại mô hình và xây dựng đánh giá được tiến hành song song.
Hệ thống bảo vệ khi triển khai: Đồng thời với việc mở rộng năng lực, nhiều ràng buộc khi chạy được áp dụng, gồm giám sát sự cố mạng, giám sát có mục tiêu đối với các sự kiện liên quan đến lỗ hổng cụ thể, Private Safety Processing, danh sách IP cho phép mặc định của Daybreak Red, giám sát rò rỉ thông tin xác thực và chặn cứng các yêu cầu rủi ro cao liên quan đến điều khiển công nghiệp, bầu cử và các lĩnh vực khác.
04Cách sử dụng GPT-6 Cyber
Xác nhận đủ điều kiện: Xác nhận bạn thuộc phía phòng thủ hoặc là nhà nghiên cứu bảo mật được cấp quyền, vì GPT-6 Cyber chỉ dành cho khách hàng Daybreak Red đã được xét duyệt.
Gửi đơn đăng ký: Truy cập trang web OpenAI https://openai.com/zh-Hans-CN/daybreak/ để đăng ký chương trình Daybreak, chọn cấp Red và nêu rõ bối cảnh cùng mục đích sử dụng dự kiến.
Hoàn tất xét duyệt: Doanh nghiệp cần cấu hình đăng nhập một lần, xác thực đa yếu tố và danh sách IP cho phép; cá nhân cần được mời, xác minh danh tính thật và sử dụng khóa bảo mật phần cứng.
Nhận quyền truy cập: Sau khi được xét duyệt, gọi mô hình qua API hoặc Codex; cũng có thể đăng ký kênh chuyên dụng cho cơ sở hạ tầng trọng yếu.
Xác định phạm vi: Làm rõ ranh giới được cấp quyền và quy tắc giao chiến cho từng nhiệm vụ; mô hình sẽ suy luận phạm vi trước khi hành động.
Thực thi trong sandbox: Chạy việc tìm kiếm lỗ hổng, phát triển exploit hoặc kiểm thử xâm nhập trong môi trường cô lập; các thao tác rủi ro cao cần có sự giám sát của con người.
Rà soát kết quả: Kiểm tra các phát hiện, bằng chứng và đề xuất bản vá của mô hình, sau đó mới sử dụng để khắc phục hoặc báo cáo khi đã xác nhận chính xác.
05Ưu thế cốt lõi của GPT-6 Cyber
Chênh lệch năng lực rõ rệt: Đạt 48.5% trên ExploitGym, tăng tương đối 51% so với GPT-5.6 Cyber, cho thấy bước nhảy vọt rõ ràng giữa các thế hệ năng lực.
Đột phá về căn chỉnh ranh giới: Không vượt phạm vi trong 99.93% trường hợp khi không có lời nhắc và giữ đúng phạm vi được cấp quyền 100% khi có lời nhắc, giải quyết mâu thuẫn giữa việc “mở rộng năng lực tấn công” và “khả năng kiểm soát”.
Thành quả thực tế vững chắc: 948 exploit leo thang đặc quyền trên Linux và 81 lỗ hổng nghiêm trọng chưa từng biết đến trong Firefox đều là các kết quả thực tế đã được tái hiện và công bố.
Các thế hệ mô hình vẫn tạo ra gia tăng: Vẫn tìm thấy 81 0day trên Firefox, dù dự án này đã nhiều lần được các mô hình tiên tiến qua nhiều thế hệ quét kiểm tra.
Khép kín chu trình từ phát hiện đến khắc phục: Có thể tìm lỗ hổng, viết exploit và tạo bản vá ứng viên, bao phủ toàn bộ chuỗi “phát hiện—xác minh—khắc phục”.
Vượt trội về kinh tế học tấn công và phòng thủ: Chi phí API cho mỗi exploit có thể sử dụng được khoảng 1,279 đô la Mỹ, thấp hơn nhiều so với tiền thưởng 20.000–70.000 đô la Mỹ cho các thành quả tương tự tại những cuộc thi như Pwn2Own.
Rủi ro vượt phạm vi có thể kiểm soát: So với tỷ lệ vượt phạm vi honeypot gần một nửa của GPT-5.6 Sol, Cyber đã hạ hành vi vượt phạm vi xuống mức có thể quản lý bằng kỹ thuật.
06Địa chỉ dự án GPT-6 Cyber
Trang web chính thức của dự án: https://openai.com/index/introducing-gpt-6-cyber/
07Các trường hợp ứng dụng GPT-6 Cyber
Kiểm tra bảo mật mã nguồn doanh nghiệp: Đội ngũ bảo mật sử dụng mô hình để kiểm tra các cơ sở mã lớn, phát hiện lỗ hổng, xác minh tác động và tạo phương án khắc phục; Cisco, Palo Alto, SentinelOne và các công ty khác đã sử dụng mô hình cho nghiên cứu lỗ hổng và đánh giá mã.
Bảo trì phần mềm nguồn mở: Với các dự án trưởng thành như nhân Linux và Firefox, mô hình có thể tìm kiếm lỗ hổng chưa biết đến trên quy mô lớn và tạo bản vá ứng viên; 304 lỗ hổng nghiêm trọng trong Linux đã được gửi kèm bản vá cho người duy trì.
Đội đỏ và kiểm thử xâm nhập được cấp quyền: Khách hàng Daybreak Red có thể để mô hình thực hiện chuỗi tấn công hoàn chỉnh trên các mục tiêu thực như GitLab, PostgreSQL và Jenkins, qua đó kiểm tra hiệu quả của hệ thống phòng thủ.
Phòng thủ cơ sở hạ tầng trọng yếu: Các bên phòng thủ OT/ICS như nhà máy điện và nhà máy nước có thể đăng ký kênh chuyên dụng; trong thử nghiệm Dragos, mô hình từng tự tìm thấy hai 0day trong phần mềm kỹ thuật và đọc ra logic kích hoạt ngắt mạch.
© Tuyên bố miễn trừ trách nhiệm: tên miền và nội dung được liên kết có thể thay đổi theo thời gian. AIEZZ không kiểm soát các trang web của bên thứ ba. Hãy tự đánh giá nội dung bên ngoài và các rủi ro liên quan.
Đánh giá của người dùng0