
- Lượt truy cập hàng tháng
- 1
- Giá
- Miễn phí và Trả phí
- Được liệt kê
- 2026-04-17
- Đã cập nhật
- 2026-08-25
01Định vị sản phẩm
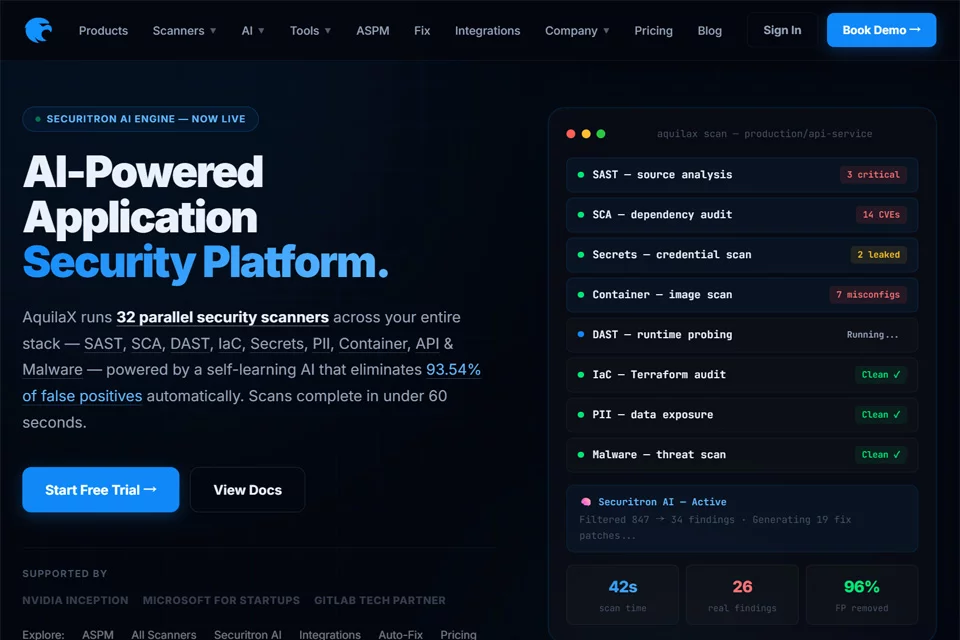
AquilaX được định vị là công cụ kiểm toán bảo mật mã nguồn ứng dụng AI, phục vụ đội ngũ phát triển, kiểm toán bảo mật và các nhóm khởi nghiệp. Công cụ kết hợp kiểm tra mã nguồn với rà soát môi trường container trong cùng một quy trình, giúp đội ngũ phát hiện các vấn đề bảo mật tiềm ẩn trước khi phát triển hoặc bàn giao.
Sản phẩm cung cấp các hình thức miễn phí và trả phí; phạm vi áp dụng cụ thể cần căn cứ vào trang sản phẩm và thông tin gói dịch vụ hiện tại.
02Tính năng chính
Sản phẩm tích hợp nhiều mô-đun quét, có thể kiểm tra mã nguồn tĩnh và môi trường container, đồng thời phát hiện các rủi ro có thể gây rò rỉ dữ liệu như khóa được mã hóa cứng và thông tin cá nhân.
Đối với các rủi ro được phát hiện, AquilaX có thể tạo đề xuất khắc phục; mô hình cũng phân tích kết hợp với logic nghiệp vụ của đội ngũ để hỗ trợ giảm các cảnh báo không phù hợp với tình hình thực tế của dự án.
03Tình huống sử dụng
Đội ngũ phát triển có thể sử dụng công cụ để kiểm tra bảo mật trước khi gửi mã, hợp nhất thay đổi hoặc phát hành, như một bước kiểm tra hỗ trợ trong quy trình phát triển.
Chuyên viên kiểm toán bảo mật có thể dựa vào kết quả quét để tổng hợp các vấn đề cần xử lý. Các nhóm khởi nghiệp có thể sử dụng công cụ cho việc kiểm tra ban đầu mã nguồn và môi trường container khi nguồn lực bảo mật còn hạn chế. Đối với các hệ thống quan trọng, vẫn cần kết hợp kiểm toán thủ công và các phương pháp kiểm thử khác.
04Lưu ý khi sử dụng
Công cụ quét chỉ phát hiện các rủi ro tiềm ẩn. Kết quả cần được người am hiểu kiến trúc dự án và quy tắc nghiệp vụ kiểm tra, đồng thời xác nhận đề xuất khắc phục có phù hợp với mã nguồn hiện tại hay không. Những thay đổi trong cấu hình container, môi trường chạy và các phần phụ thuộc cũng có thể ảnh hưởng đến kết quả kiểm tra.
Trước khi sử dụng, cần xác nhận phương thức tích hợp dựa trên quy trình lưu trữ mã nguồn, triển khai và kiểm toán của đội ngũ, đồng thời xem kỹ phạm vi tính năng, giới hạn quét và thông tin xử lý dữ liệu của các gói miễn phí và trả phí.
© Tuyên bố miễn trừ trách nhiệm: tên miền và nội dung được liên kết có thể thay đổi theo thời gian. AIEZZ không kiểm soát các trang web của bên thứ ba. Hãy tự đánh giá nội dung bên ngoài và các rủi ro liên quan.
Đánh giá của người dùng0