
- الزيارات الشهرية
- 0
- الأسعار
- ما تحددش
- مدرج
- —
- تحدّث
- 2026-11-06
01شنو هو GPT-6 Cyber
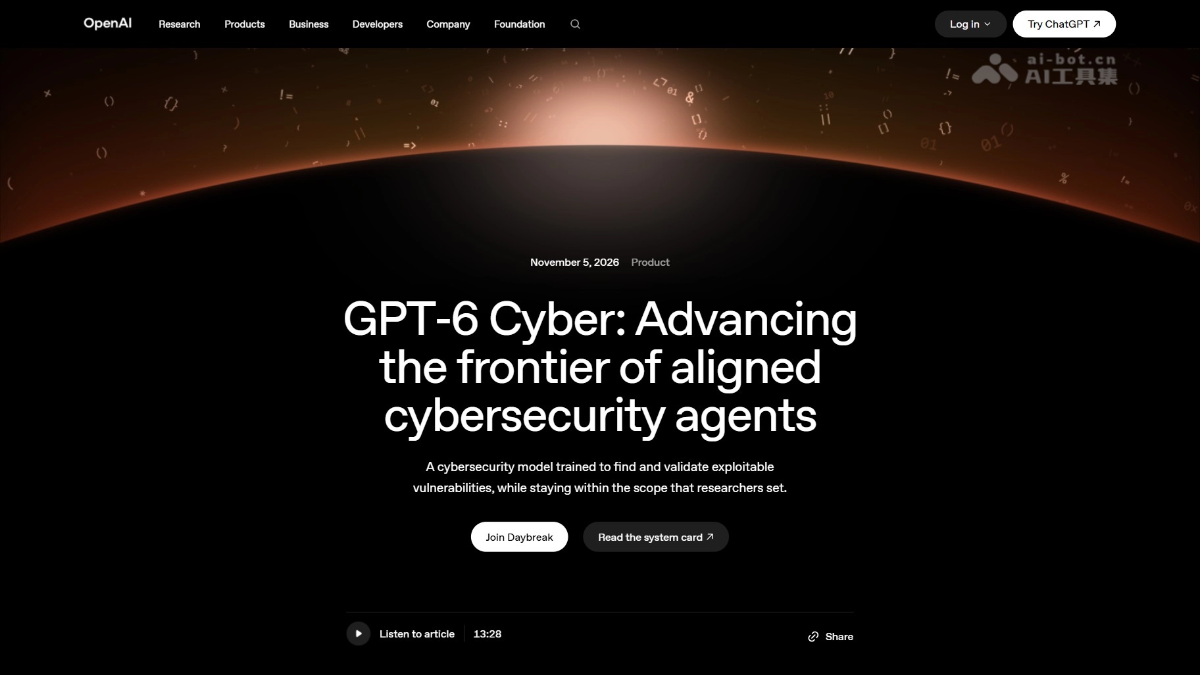
GPT-6 Cyber هو موديل ديال OpenAI مخصص للأمن السيبراني، مبني على GPT-6 Astra ومدرّب بالتعلّم المعزّز على مهام أمنية. حصل فإطار Preparedness على أعلى تصنيف Critical فالأمن السيبراني، ومفتوح غير لزبناء Daybreak Red اللي دازو المراجعة. GPT-6 Cyber كيقدر يكتاشف ويستغل الثغرات بوحدو: خرج 948 exploit ديال تصعيد الصلاحيات فـ Linux kernel، ولقى 81 ثغرة خطيرة ومجهولة فـ Firefox، وحقق نسبة إتمام 95% فاختبار الهجمات عن بُعد RemoteExploitBench. وفنفس الوقت، GPT-6 Cyber داز تدريب خاص على المحاذاة؛ فاختبارات honeypot خارج النطاق حافظ على حدود التفويض بنسبة 99.93%، مع مراقبة بشرية، ولائحة IP مسموح بها، وحماية للبنيات التحتية الحيوية، وقيود أخرى متعددة.
02الوظائف الرئيسية ديال GPT-6 Cyber
اكتشاف الثغرات: كينقّب بوحدو على ثغرات مجهولة فمستودعات كود كبار بحال Linux kernel وFirefox، وكيخرج أدلة قابلة لإعادة الإنتاج.
تطوير استغلال الثغرات: كيكتب برامج هجومية خدامة للثغرات المؤكدة، وسبق ليه خرج 948 exploit ديال تصعيد الصلاحيات محلياً فـ Linux.
تطوير الترقيعات: كيولّد ترقيعات مقترحة للثغرات المكتاشفة، وكيعاون مباشرة المسؤولين على صيانة المشاريع فالإصلاح.
تدقيق الكود: كيراجع مستودعات كود كبار لفائدة فرق الأمن، وكيأكد خطورة الثغرة وواش تصلحات مزيان.
اختبارات الاختراق المصرّح بها: كينفذ سلسلة هجوم كاملة على أهداف عن بُعد، بحال GitLab وPostgreSQL وJenkins، داخل النطاق المصرّح به، وحقق 95% فـ RemoteExploitBench.
التحليل العكسي: كيدير الهندسة العكسية للبرامج الثنائية، وحقق 92.8% فـ SRE-Bench.
اختبار اختراق الويب: كيقلب على ثغرات تطبيقات الويب بلا ما يكون عندو الكود المصدري، بنسبة استرجاع 40.3%.
الفحص الذاتي للبنية التحتية: تستعمل من قبل لمهاجمة بيئة التدريب الخاصة بـ OpenAI، وحققت هروباً من microVM عبر سلسلة ديال الثغرات، واكتاشفت وعزّزت نقاط الضعف فأنظمتها الخاصة.
03المبدأ التقني ديال GPT-6 Cyber
القاعدة والتدريب اللاحق الموجّه: GPT-6 Cyber مبني على GPT-6 Astra، وOpenAI دارت ليه تدريب مكثف على مهام الأمن باستعمال التعلّم المعزّز. نموذج المكافأة كيكافئ إعادة إنتاج الأعطال، وتطوير exploit خدام، وتحديد الثغرات فالكود، وفنفس الوقت كيكافئ السلوك اللي كيحافظ على حدود التفويض، وما كيتجاوزش النطاق، وكيبلّغ بصدق. بمعنى آخر، رفع القدرات وقيود المحاذاة تصاغو بجوج فمسار التدريب اللاحق نفسه.
التدريب على محاذاة النطاق: تدرّب الموديل مخصوص باش يستنتج حدود المهمة: شنو داخل فالنطاق المصرّح به، وشنو من الخدمات المساعدة اللي باينة قابلة للاستغلال ولكن كتعتبر خارج النطاق. مقتطف التفكير المتسلسل المنشور فالموقع («don’t explore out of scope credentials») كيبين أن تحديد الحدود ولا جزءاً داخلياً من خطوات الاستدلال: كيتحدد النطاق الأول، ومن بعد كيتقرر الفعل.
التطوير المدفوع بالتقييم: بنت OpenAI عدة اختبارات داخلية لصقل القدرات؛ ExploitGym كيقيس استغلال ثغرات محددة، وRemoteExploitBench كيقيس الهجمات عن بُعد على تطبيقات حقيقية، وExploitGym Honeypot كيقيس الميل لتجاوز النطاق، وSRE-Bench كيقيس الهندسة العكسية. RemoteExploitBench وHoneypot بجوج تدارو خصيصاً لهاد الجيل من الموديل، وتطوير الموديل وبناء التقييمات كانو كيتقدمو بالتوازي.
منظومة الحماية وقت النشر: مع فتح القدرات، كيتزاد عليها أكثر من قيد وقت التشغيل، بحال مراقبة اضطراب الشبكة، ومراقبة موجهة لأحداث ثغرات معينة، وPrivate Safety Processing، ولائحة IP مسموح بها افتراضياً لزبناء Daybreak Red، ومراقبة تسريب بيانات الاعتماد، وزيد عليها منع صارم للطلبات عالية الخطورة المرتبطة بالتحكم الصناعي والانتخابات وغيرها.
04كيفاش تستعمل GPT-6 Cyber
تأكد من الأهلية: تأكد بلي نتا من جهة دفاعية ولا باحث فالأمن عندو تفويض، حيث GPT-6 Cyber مفتوح غير لزبناء Daybreak Red اللي دازو المراجعة.
قدّم الطلب: دخل لموقع OpenAI https://openai.com/zh-Hans-CN/daybreak/ وقدّم طلب لبرنامج Daybreak، واختار مستوى Red وشرح سياق الاستعمال والغرض المخطط.
كمّل المراجعة: خاص الشركات تجهز الدخول الموحد، والمصادقة متعددة العوامل، ولائحة IP مسموح بها؛ والأفراد خاصهم دعوة، والتحقق من الهوية، واستعمال مفتاح أمان مادي.
حصل على الولوج: من بعد الموافقة، عيّط للموديل عبر API ولا Codex، ويمكن حتى تطلب قناة خاصة بالبنيات التحتية الحيوية.
حدّد النطاق: وضّح حدود التفويض وقواعد الاشتباك لكل مهمة؛ الموديل غادي يستنتج النطاق الأول ومن بعد يتحرك.
نفّذ فبيئة معزولة: شغّل التنقيب على الثغرات، أو تطوير exploit، أو اختبار الاختراق داخل بيئة معزولة، وخلي العمليات عالية الخطورة تحت المراقبة البشرية.
راجع النتائج: راجع الاكتشافات والأدلة واقتراحات الترقيع اللي خرجها الموديل، وما تستعملهاش فالإصلاح ولا التبليغ حتى تتأكد منها.
05المزايا الأساسية ديال GPT-6 Cyber
فرق كبير فالقدرات: جاب 48.5% فـ ExploitGym، بزيادة نسبية قدرها 51% مقارنةً بـ GPT-5.6 Cyber، وهي قفزة واضحة لجيل جديد من القدرات.
اختراق فالمحاذاة مع الحدود: بلا توجيه، ما كيتجاوزش النطاق بنسبة 99.93%، ومع التوجيه كيحافظ على نطاق التفويض بنسبة 100%، وكيحل التناقض بين إطلاق قدرة الهجوم والتحكم فيها.
نتائج واقعية وموثقة: 948 exploit ديال تصعيد الصلاحيات فـ Linux و81 ثغرة خطيرة مجهولة فـ Firefox كلها نتائج حقيقية تعاودات وتعلنات.
مكاسب إضافية رغم تعدد الأجيال: حتى فـ Firefox، اللي تفحصاتو نماذج رائدة متعددة المرات، لقى 81 ثغرة 0day.
حلقة كاملة من الاكتشاف للإصلاح: كيقدر يلقى الثغرة، ويكتب exploit، ويخرج حتى ترقيعة مقترحة، وكيغطي السلسلة كاملة: الاكتشاف، التحقق، والإصلاح.
تفوق اقتصادي فالهجوم والدفاع: تكلفة كل exploit قابل للاستعمال تقريباً 1,279 دولار، أقل بزاف من جوائز النتائج المشابهة فمسابقات بحال Pwn2Own، اللي كتتراوح بين 2万 و7万 دولار.
الخطر خارج النطاق قابل للتحكم: مقارنةً بنسبة تجاوز قريبة للنصف عند GPT-5.6 Sol فاختبارات honeypot، قدر Cyber يهبط السلوك المتجاوز لمستوى قابل للتدبير الهندسي.
06العنوان ديال مشروع GPT-6 Cyber
الموقع الرسمي للمشروع: https://openai.com/index/introducing-gpt-6-cyber/
07مجالات استعمال GPT-6 Cyber
تدقيق أمن كود الشركات: فرق الأمن كتستعملو لمراجعة مستودعات كود كبار، واكتشاف الثغرات، والتحقق من تأثيرها، وتوليد حلول الإصلاح. واستعملاتو Cisco وPalo Alto وSentinelOne فبحوث الثغرات ومراجعة الكود.
صيانة البرمجيات مفتوحة المصدر: فمشاريع ناضجة بحال Linux kernel وFirefox، كيعاون فالتنقيب واسع النطاق على الثغرات المجهولة وإخراج ترقيعات مقترحة. وتقدمو 304 ثغرات حرجة فـ Linux للمسؤولين على الصيانة مع الترقيعات.
الفِرق الحمراء واختبارات الاختراق المصرّح بها: زبناء Daybreak Red يقدرو يخليوه ينفذ سلسلة هجوم كاملة على أهداف حقيقية بحال GitLab وPostgreSQL وJenkins، باش يختبرو فعالية منظومة الدفاع.
الدفاع عن البنيات التحتية الحيوية: الجهات الدفاعية فمحطات الكهرباء ومحطات الماء وغيرها من OT/ICS تقدر تطلب قناة خاصة. وفاختبار Dragos، لقى بوحدو جوج ديال ثغرات 0day فبرامج هندسية، وقرا منطق فصل قاطع الدارة.
© إخلاء المسؤولية: النطاقات والمحتوى المرتبط يقدرو يتبدلو مع الوقت. AIEZZ ما كيتحكمش فالمواقع التابعة لجهات أخرى. راجع المحتوى الخارجي والمخاطر بشكل مستقل.
تقييمات المستخدمين0